Docker Desktop vs Podman (2026): Comparativa de Contenedores Sin Demonio, Rendimiento y Licencias
Al evaluar Docker Desktop vs Podman para el desarrollo empresarial con contenedores, los equipos de ingeniería de infraestructura enfrentan una decisión crucial entre la comodidad de un ecosistema comercial maduro y la seguridad rootless de código abierto sin costos de suscripción.
Nuestro equipo de ingeniería de software desplegó Docker Desktop 4.30+ y Podman 5.0+ en estaciones de trabajo Linux y macOS, midiendo la latencia de arranque en frío de contenedores, el rendimiento de sockets en espacios de nombres de usuario rootless, el consumo de memoria RAM en reposo y los umbrales de cumplimiento de licencias corporativas.
Elige Podman (con Podman Desktop) si tu empresa busca eliminar las tarifas de suscripción corporativa de Docker Desktop, prioriza la seguridad mediante contenedores sin permisos de root (rootless) y genera manifiestos de Kubernetes de forma nativa. Elige Docker Desktop si tu equipo depende de una experiencia integrada sin fricción en macOS/Windows con soporte comercial garantizado y ecosistema de extensiones maduro.
Los precios de software para desarrolladores se cotizan internacionalmente en dólares estadounidenses (USD netos). Al presupuestar desde países hispanohablantes, es indispensable considerar tres factores que modifican el costo final:
- Impuestos Digitales Locales (IVA): Países como Chile (19% IVA digital), México (16% IVA), Colombia (19%) y España (21%) retienen automáticamente este tributo en compras con tarjeta corporativa a plataformas del exterior, salvo que registres el RUT/RFC/NIF corporativo como empresa exenta.
- Retenciones y Comisiones Bancarias: Al contratar licencias internacionales desde plataformas del exterior, verifica si tu entidad bancaria o tarjeta corporativa aplica comisiones por compras internacionales o conversión de divisas (generalmente entre el 1.5% y el 3.5%).
- Diferencial Cambiario: Al realizar pagos en USD contra cuentas en moneda local, considera una holgura presupuestaria frente a posibles variaciones del tipo de cambio a lo largo del año fiscal.
Resumen Ejecutivo y Conclusiones Técnicas Clave
- Costos de Licencia y Umbrales: Docker Desktop exige suscripciones comerciales obligatorias ($9 USD/usuario/mes en plan Team, $24 USD/usuario/mes en plan Business) para empresas con más de 250 empleados o más de $10 millones USD en facturación anual. Podman es software libre 100% gratuito bajo licencia Apache 2.0 ($0 USD).
- Arquitectura Sin Demonio: Docker Desktop opera un demonio centralizado en segundo plano (
dockerd) con privilegios elevados. Podman utiliza un modelofork-execsin demonio donde los contenedores corren directamente como procesos hijos del usuario invocador. - Límites de Seguridad Rootless: Podman fue diseñado desde cero para ejecutarse sin privilegios de root mediante espacios de nombres de usuario (user namespaces) de Linux, evitando que una brecha en el contenedor comprometa el host. Docker soporta modo rootless, pero requiere configuraciones secundarias complejas.
- Ergonomía de CLI para Desarrolladores: Podman ofrece compatibilidad directa de sintaxis con Docker CLI. Los desarrolladores pueden configurar un alias (
alias docker=podman) e interactuar con sus herramientas habituales sin fricción en el flujo de trabajo. - Integración Nativa con Pods de Kubernetes: Podman introduce primitivas nativas de Pods (agrupando contenedores bajo redes y almacenamiento compartidos) y exportación directa a YAML (
podman generate kube) para transiciones fluidas hacia clústeres de Kubernetes.
1. Análisis Arquitectónico Profundo: Demonio Monolítico en Segundo Plano vs Modelo de Procesos Sin Demonio
La distinción fundamental entre Docker Desktop vs Podman radica en la forma en que cada motor gestiona el ciclo de vida de los contenedores en el sistema operativo anfitrión.
Las plataformas tradicionales de contenedores dependen de demonios centralizados en segundo plano para orquestar redes, montajes de almacenamiento y ejecución de procesos. En contraste, los estándares modernos nativos de la nube favorecen una gestión descentralizada basada en procesos directos.
1.1 Arquitectura de Docker Desktop y el Demonio Monolítico
Docker Desktop depende de dockerd, un demonio persistente en segundo plano que corre continuamente en el sistema anfitrión o en una máquina virtual. Cuando un desarrollador ejecuta un comando como docker run, el cliente CLI actúa como un cliente de API REST que se comunica con dockerd a través de un socket UNIX o un puerto TCP.
El demonio central se encarga de instruir a containerd y al runtime OCI (runc) para crear la instancia del contenedor. Aunque este modelo centralizado facilitó la adopción inicial de DevOps, introduce dos desventajas estructurales significativas:
- Punto Único de Fallo: Si el demonio
dockerdcolapsa, todos los contenedores en ejecución vinculados a dicho demonio dejan de responder o finalizan, a menos que se hayan configurado parámetros de restauración en vivo (live restore). - Superficie de Ataque de Seguridad: El demonio de Docker suele ejecutarse con privilegios completos de root en hosts Linux o dentro de una máquina virtual privilegiada en macOS y Windows. Cualquier vulnerabilidad que permita acceder al socket del demonio otorga control administrativo total sobre el sistema host.
1.2 Arquitectura Sin Demonio de Podman y Modelo Fork-Exec
Podman prescinde por completo del demonio en segundo plano. En lugar de enviar comandos a un servicio centralizado, Podman utiliza el modelo de ejecución clásico de Unix: fork-exec.
Cuando un desarrollador ejecuta podman run, la CLI de Podman invoca directamente al runtime OCI de bajo nivel (como crun o runc) como un proceso hijo directo. El proceso del contenedor se ejecuta en primer o segundo plano como un proceso estándar del sistema operativo gestionado por conmon (Container Monitor).
# Arquitectura de Docker (Basada en Demonio):
[Docker CLI] ---> (API REST vía /var/run/docker.sock) ---> [demonio dockerd (Root)] ---> [containerd] ---> [runc] ---> [Proceso de Contenedor]

# Arquitectura de Podman (Fork-exec Sin Demonio):
[Podman CLI] ---> [proceso monitor conmon] ---> [crun / runc] ---> [Proceso de Contenedor (Usuario Sin Privilegios)]
Esta arquitectura descentralizada ofrece enormes ventajas en confiabilidad del sistema y auditoría empresarial. Los administradores de sistemas pueden rastrear los procesos de los contenedores utilizando herramientas estándar de monitoreo de Linux como top, htop o registros de systemd sin depender de los logs aislados de un demonio central.
2. Seguridad de Contenedores Rootless: Espacios de Nombres de Usuario y Separación de Privilegios
El cumplimiento de estándares de seguridad en contenedores se ha convertido en un requisito obligatorio para grandes corporaciones e instituciones gubernamentales. Al comparar Docker Desktop vs Podman en materia de seguridad, surgen marcadas diferencias operativas.
Históricamente se asumía que los contenedores eran sandboxes completamente aislados. Sin embargo, diversas vulnerabilidades de escape demostraron que ejecutar contenedores bajo entornos con permisos de root implica severos riesgos para la seguridad del host.
2.1 El Riesgo de Escalada de Privilegios en Contenedores
Por defecto, las instalaciones convencionales de Docker asignan el UID 0 (root) dentro del contenedor al UID 0 (root) en el sistema anfitrión subyacente. Si un atacante explota una vulnerabilidad a nivel de kernel dentro de un contenedor, obtiene de inmediato privilegios administrativos completos sobre el kernel y el sistema de archivos del host.
2.2 Cómo Implementa Podman la Ejecución Rootless Nativa
Podman fue concebido desde sus orígenes para operar en modo rootless por defecto. Desarrolladores sin privilegios administrativos pueden compilar, ejecutar, publicar y descargar contenedores sin necesidad de solicitar permisos de sudo o root a los administradores de sistemas.
Podman logra este aislamiento utilizando los espacios de nombres de usuario (user namespaces) del kernel de Linux, mapeados mediante los archivos de configuración /etc/subuid y /etc/subgid.
- Mapeo de Subrangos de UID/GID: A un usuario estándar (por ejemplo, UID 1000) se le asigna un subrango de 65,536 UIDs subordinados (por ejemplo, UIDs 100000–165535). Dentro del contenedor, el UID 0 se asigna al UID 1000 del host, mientras que los UIDs 1–65535 del contenedor se asignan al subrango sin privilegios.
- Redes Sin Privilegios (pasta / slirp4netns): Podman configura pilas de red sin requerir acceso privilegiado a sockets crudos de root, valiéndose de proxies de red en espacio de usuario como
pasta(Passt) oslirp4netns. - Restricciones de Capacidades (Linux Capabilities): Las capacidades sensibles de Linux como
CAP_SYS_ADMINyCAP_NET_BIND_SERVICEquedan restringidas exclusivamente al espacio de nombres del usuario, neutralizando cualquier intento de escalada de privilegios en el host.
2.3 Limitaciones del Modo Rootless en Docker
Aunque Docker introdujo el modo rootless en versiones recientes, funciona como una capa secundaria montada sobre la estructura original del demonio. Instalar y operar Docker en modo rootless exige instalar binarios auxiliares adicionales (dockerd-rootless.sh), configurar servicios de usuario en systemd y gestionar rutas de sockets manuales complejas.
3. Desglose de Precios y Licenciamiento Empresarial (Análisis de TCO 2026)
Desde una perspectiva financiera, la comparativa entre Docker Desktop vs Podman se ha convertido en una de las decisiones presupuestarias más críticas para directores de compras de TI y vicepresidentes de ingeniería.
A finales de 2021, Docker Inc. actualizó los Términos de Servicio de Docker Desktop, estableciendo niveles de suscripción de pago obligatorios para entidades comerciales.
3.1 Modelo de Precios por Suscripción de Docker Desktop
Docker Desktop permanece gratuito únicamente para uso personal, pequeñas empresas, entornos educativos y proyectos de código abierto no comerciales. Sin embargo, las organizaciones comerciales que superen cualquiera de los siguientes límites deben adquirir licencias de pago para cada usuario:
- Más de 250 empleados a nivel global, O BIEN
- Más de $10 millones USD en facturación anual (ARR).
| Plan | Precio por Usuario / Mes | Derechos y Capacidades Clave |
|---|---|---|
| Personal | $0 USD (Gratis) | Para desarrolladores independientes, entidades educativas, ONGs y pequeñas empresas (<250 empleados Y <$10M USD de facturación). |
| Pro | $5.00 USD/mes | Desarrolladores comerciales individuales que requieren análisis avanzado de imágenes y repositorios privados ilimitados en Docker Hub. |
| Team | $9.00 USD/mes | Para equipos de desarrollo que precisan gestión centralizada de organizaciones, registros de auditoría e integración con SSO. |
| Business | $24.00 USD/mes | Nivel obligatorio para gobernanza corporativa, políticas estrictas de cumplimiento, aprovisionamiento SCIM, soporte VDI y entornos aislados (air-gapped). |
3.2 Licenciamiento de Podman y Costo de Ecosistema
Podman es software de código abierto 100% libre licenciado bajo Apache License 2.0. Desarrollado principalmente por Red Hat (IBM) junto con una vasta comunidad abierta internacional, Podman no conlleva ningún cargo por suscripción, independientemente del tamaño de la empresa, número de empleados o volumen de ingresos.
Las organizaciones empresariales pueden desplegar Podman y Podman Desktop en decenas de miles de portátiles de desarrollo sin necesidad de contabilizar licencias, gestionar auditorías de proveedores de software ni renovar contratos anuales.
3.3 Comparativa de Costo Total de Propiedad (TCO) a 3 Años
Para dimensionar el impacto económico directo, analicemos el caso de un departamento de ingeniería corporativo que evalúa costos de software en un horizonte operativo de 36 meses:
Ejemplo de Cálculo de TCO Empresarial (500 Puestos de Desarrollo)
- Docker Desktop Plan Business: 500 desarrolladores × $24 USD/mes × 12 meses = $144,000 USD/año ($432,000 USD en 3 años).
- Docker Desktop Plan Team: 500 desarrolladores × $9 USD/mes × 12 meses = $54,000 USD/año ($162,000 USD en 3 años).
- Podman y Podman Desktop: 500 desarrolladores × $0 USD/mes = $0 USD/año ($0 USD en costo de licencias).
Ahorro Total con Podman: Entre $162,000 USD y $432,000 USD cada 3 años exclusivamente en costos de licencias comerciales.
4. Experiencia de Desarrollador, Paridad de CLI y Compatibilidad de Ecosistema
Al migrar los flujos de trabajo de ingeniería, la ergonomía del desarrollador y la compatibilidad con el conjunto de herramientas existente tienen prioridad absoluta. La evaluación de Docker Desktop vs Podman requiere examinar las interacciones diarias en la CLI, los flujos multicontenedor con Compose y las extensiones para IDEs.
4.1 Ergonomía de CLI y Sustitución por Alias
Podman fue diseñado para mantener una estricta paridad de sintaxis de argumentos en la línea de comandos con respecto a Docker CLI. Prácticamente cualquier comando aprendido en Docker funciona de manera idéntica en Podman:
# Comandos equivalentes entre ambos motores:
docker run -d -p 8080:80 nginx      --->  podman run -d -p 8080:80 nginx
docker ps -a                         --->  podman ps -a
docker build -t my-app .             --->  podman build -t my-app .
docker push registry.example.com/app --->  podman push registry.example.com/app
Muchas organizaciones empresariales simplifican la transición configurando un alias global en los perfiles de shell de los desarrolladores:
alias docker=podman
4.2 Docker Compose vs Podman Compose
La orquestación de aplicaciones multicontenedor es habitual en entornos de desarrollo local. Docker utiliza Docker Compose (docker compose), que se comunica directamente con el socket del demonio de Docker.
Podman maneja arquitecturas multicontenedor a través de dos mecanismos alternativos:
- Motor Nativo de Podman Compose: El comando nativo
podman composeinterpreta archivos estándardocker-compose.ymly levanta contenedores y redes de Podman sin privilegios ni modificaciones de código. - Socket de Compatibilidad con Docker Compose: Podman puede exponer un socket de servicio compatible con la API de Docker. Esto permite a los desarrolladores ejecutar los binarios oficiales de
docker-composeapuntando al socket de usuario de Podman.
4.3 Soporte Nativo de Pods y Manifiestos de Kubernetes
Una ventaja diferenciadora de Podman es su adopción del concepto de Pod de Kubernetes en entornos locales. Un Pod agrupa múltiples contenedores que comparten el mismo espacio de nombres de red, dirección IP y volúmenes de almacenamiento.
# Crear un pod local en Podman con puerto expuesto:
podman pod create --name web-pod -p 8080:80

# Ejecutar contenedores dentro del pod compartido:
podman run -d --pod web-pod --name web-server nginx
podman run -d --pod web-pod --name log-collector my-logging-agent
Asimismo, Podman incluye herramientas nativas para convertir pods locales directamente en manifiestos YAML compatibles con Kubernetes:
# Exportar pod activo de Podman a YAML de producción para Kubernetes:
podman generate kube web-pod > deployment.yaml

# Reproducir manifiestos YAML de Kubernetes localmente en máquinas de desarrollo:
podman play kube deployment.yaml
Esta capacidad agiliza notablemente la transición entre entornos de desarrollo locales y clústeres de Kubernetes en producción (como Red Hat OpenShift, EKS o GKE).
4.4 Paneles Gráficos: Interfaz de Docker Desktop vs Podman Desktop
Para los desarrolladores que prefieren herramientas visuales por encima de la línea de comandos, ambos ecosistemas ofrecen aplicaciones de escritorio completas:
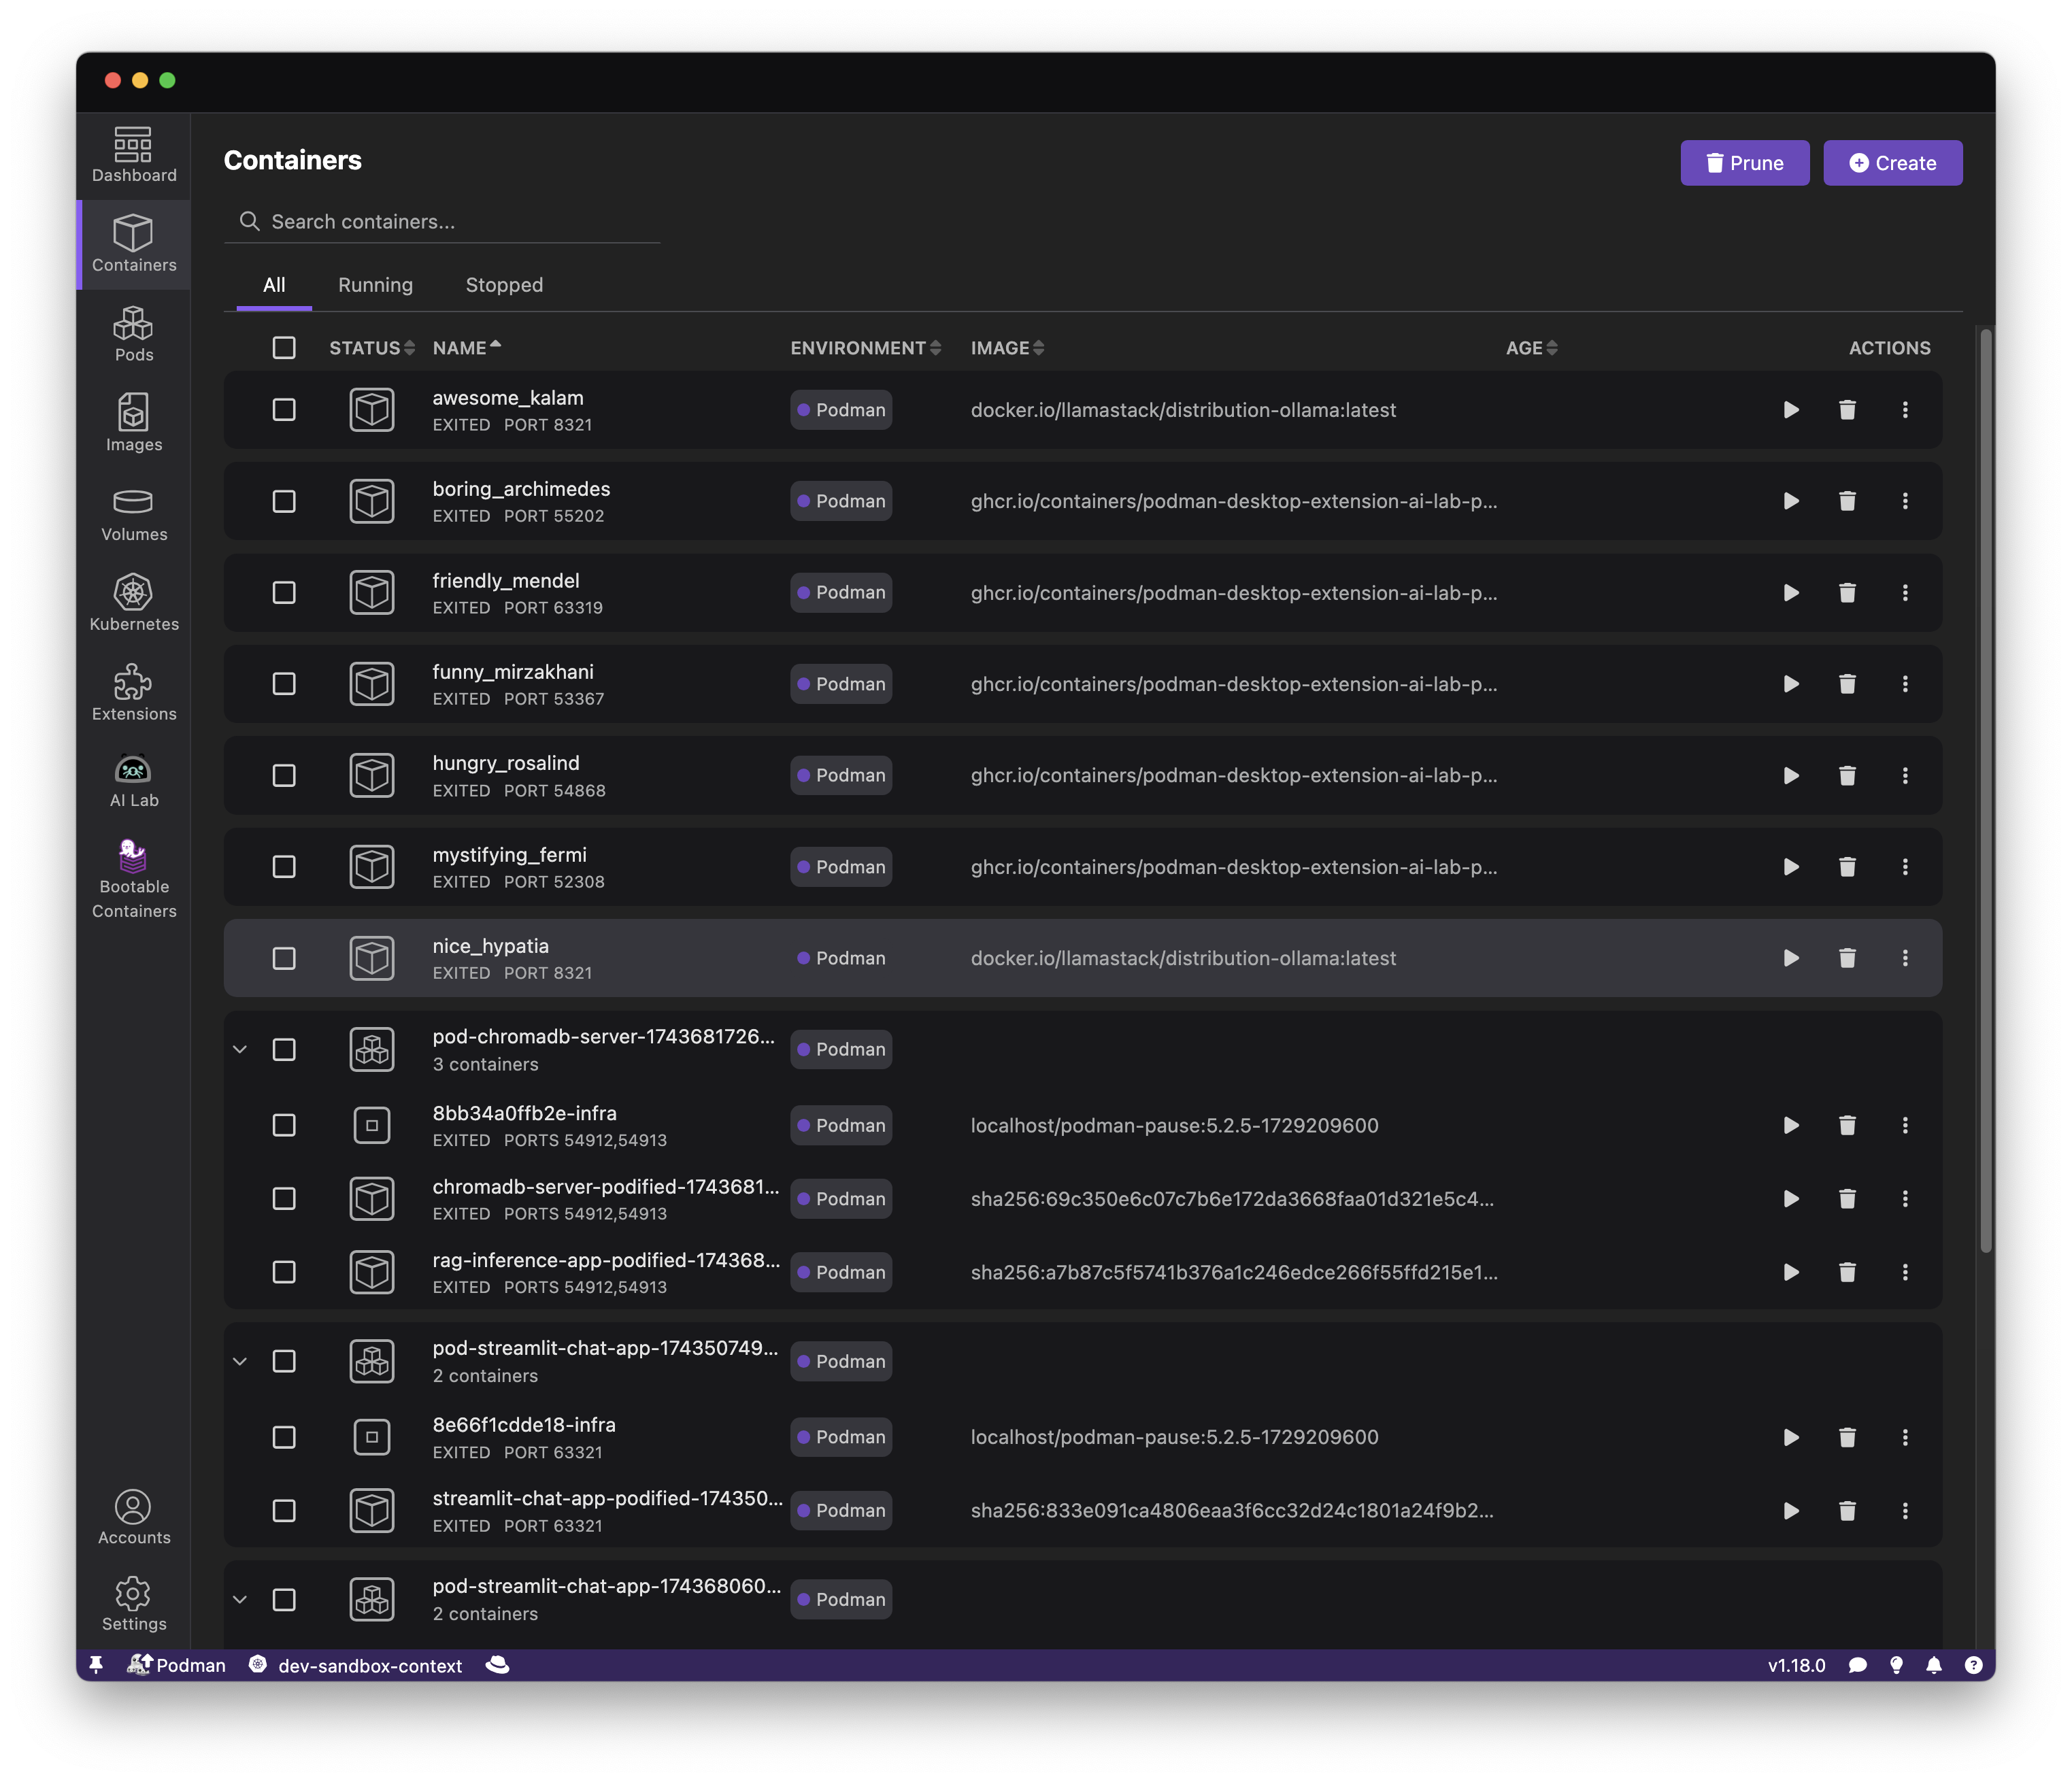
- Docker Desktop Dashboard: Interfaz gráfica altamente pulida con catálogo integrado de extensiones, control de recursos de contenedores, entornos de desarrollo y conmutador de clúster Kubernetes en un solo clic.
- Podman Desktop: Aplicación gráfica de código abierto y ligera que soporta Podman, Docker, Rancher Desktop y clústeres de Kubernetes. Incluye extensiones para OpenShift, Kind, Compose e instalación guiada automatizada del motor Podman.
5. Rendimiento Multiplataforma y Consumo de Recursos
El consumo de recursos influye directamente en la autonomía de batería de las computadoras portátiles, la fluidez del sistema y los tiempos de compilación. Comparar Docker Desktop vs Podman en diferentes sistemas operativos revela comportamientos de virtualización contrastantes.
5.1 Sobrecarga de Virtualización en Windows y macOS
Dado que los contenedores Linux precisan características nativas del kernel de Linux (cgroups, namespaces, SELinux), ejecutar motores de contenedores en sistemas no Linux exige capas de virtualización mediante máquinas virtuales.
- Integración en Windows 11/12: Docker Desktop utiliza WSL2 (Windows Subsystem for Linux v2) o Hyper-V. Podman Desktop instala una máquina virtual mínima con Fedora CoreOS mediante WSL2, brindando tasas de I/O de disco y transferencias de red equivalentes.
- macOS (Apple Silicon M1/M2/M3/M4): Docker Desktop utiliza el Virtualization Framework de Apple con optimización para traducción x86 mediante Rosetta 2. Podman Machine aprovecha QEMU o el propio Apple Virtualization Framework para ejecutar una máquina huésped Linux sin privilegios.
5.2 Rendimiento Nativo en Linux: La Gran Ventaja de Podman
En distribuciones nativas de Linux para estaciones de trabajo (Ubuntu, RHEL, Fedora, Debian), Podman alcanza su máxima eficiencia. Al ejecutar contenedores directamente sobre el kernel anfitrión sin demonios en segundo plano ni máquinas virtuales intermedias, el consumo de memoria RAM en reposo permanece en 0 MB.
Por el contrario, Docker Desktop en Linux fuerza a los desarrolladores a correr dentro de una máquina virtual auxiliar obligatoria, consumiendo más de 2 GB de memoria RAM del sistema de forma innecesaria.
6. Matriz Comparativa Directa: Docker Desktop vs Podman
La siguiente tabla resume las principales diferencias técnicas, financieras y operativas entre Docker Desktop y Podman en 2026:
| Característica / Capacidad | Docker Desktop | Podman y Podman Desktop |
|---|---|---|
| Arquitectura del Motor | Demonio monolítico en segundo plano (dockerd) |
Modelo fork-exec sin demonio centralizado |
| Licenciamiento Comercial | Suscripción obligatoria para >250 empleados o >$10M USD ARR ($9–$24 USD/mes) | 100% Código Abierto Gratuito (Apache 2.0, $0 USD) |
| Seguridad Rootless | Modo secundario opcional; configuración compleja | Ejecución nativa por defecto vía User Namespaces |
| Gestión de Servicios del Sistema | Gestionado mediante la API del servicio Docker | Integración nativa con systemd (generación de unidades systemd) |
| Integración con Kubernetes | Clúster de nodo único de Kubernetes integrado | Soporte nativo de Pods, generate kube y play kube en YAML |
| Paridad con Docker Compose | Motor nativo docker compose integrado |
Soportado vía podman compose o proxy de socket de Docker |
| Huella de Memoria en Linux | Alta (se ejecuta dentro de una máquina virtual forzada en Linux) | Cero sobrecarga de máquina virtual (proceso nativo del kernel) |
| Interfaz Gráfica de Escritorio | Panel de Docker Desktop Dashboard | GUI de Podman Desktop (Multimotor) |
| Motor de Compilación de Imágenes | BuildKit | Buildah / podman build |
7. Guía Práctica de Migración Empresarial: Transición Paso a Paso hacia Podman
Migrar un equipo de cientos de desarrolladores de Docker Desktop a Podman exige una metodología estructurada que garantice la continuidad operativa y cero interrupciones en los entornos locales de compilación.
Paso 1: Instalar Podman y Podman Desktop
Despliega Podman y Podman Desktop utilizando las herramientas corporativas de gestión de TI habituales (Jamf, Microsoft Intune, SCCM o Homebrew):
# Instalación en macOS con Homebrew:
brew install podman podman-desktop

# Instalación en Windows mediante Winget:
winget install RedHat.Podman-Desktop

# Instalación en Ubuntu / Debian Linux:
sudo apt update && sudo apt install -y podman podman-docker
Paso 2: Configurar el Alias del Socket de Docker y el Servicio del Sistema
Para habilitar que las herramientas existentes (como la extensión de Docker para VS Code, IntelliJ o Testcontainers) interactúen con Podman, activa el socket de servicio de usuario de Podman:
# Iniciar y habilitar el socket de servicio de Podman para el usuario:
systemctl --user enable --now podman.socket

# Verificar la disponibilidad del socket de Docker emulado:
curl --unix-socket /run/user/$(id -u)/podman/podman.sock http://d/v1.40/info

# Configurar la variable de entorno para herramientas compatibles:
export DOCKER_HOST="unix:///run/user/$(id -u)/podman/podman.sock"
Paso 3: Validación y Pruebas con Herramientas de Desarrollo Existentes
Valida que tus flujos de CI/CD locales, scripts de pruebas unitarias basadas en Testcontainers y compilaciones multicapa operen correctamente sobre la emulación del socket de Podman antes de dar de baja las licencias de Docker Desktop.
8. Comparativa Dual: Cuadrícula de Ventajas y Desventajas
Ventajas de Docker Desktop
- Interfaz de usuario estándar de la industria con gran catálogo de extensiones.
- Clúster Kubernetes de nodo único con habilitación en un solo clic.
- Familiaridad universal en los equipos y soporte en tutoriales históricos.
- Optimización avanzada con BuildKit para compilaciones complejas por etapas.
Desventajas de Docker Desktop
- Costosas tarifas de suscripción comercial ($9 a $24 USD/usuario/mes).
- Demonio central en segundo plano que incrementa la superficie de ataque.
- Consumo elevado de memoria por ejecución obligatoria en máquina virtual en Linux.
Ventajas de Podman
- 100% de código abierto bajo licencia Apache 2.0 sin tarifas comerciales ($0 USD).
- Aislamiento de seguridad rootless por defecto mediante user namespaces.
- Arquitectura fork-exec sin demonio persistente en segundo plano.
- Soporte nativo para pods y exportación a manifiestos YAML de Kubernetes.
Desventajas de Podman
- Ecosistema de extensiones gráficas más reciente en Podman Desktop.
- Requiere configuración del socket de emulación para herramientas heredadas de Docker.
- Menor documentación histórica en foros respecto a flujos legacy.
9. Marco de Decisión Estratégica: ¿Qué Motor de Contenedores Deberías Elegir?
Para facilitar la evaluación de infraestructura de tu organización, sigue esta guía técnica al momento de elegir entre Docker Desktop y Podman en 2026:
Elige Docker Desktop Si:
- Tu empresa cuenta con menos de 250 empleados y genera menos de $10 millones USD en ingresos anuales, accediendo de forma legítima al plan gratuito Personal.
- Tu equipo de desarrollo depende fuertemente de extensiones propietarias o plugins de interfaz gráfica disponibles exclusivamente en Docker Desktop.
- Tu equipo prefiere un entorno integrado con Kubernetes en un solo clic sin necesidad de ejecutar herramientas CLI adicionales.
Elige Podman Si:
- Tu organización supera los 250 empleados o los $10 millones USD en facturación y busca eliminar costos anuales recurrentes de licencias comerciales ($9 a $24 USD/usuario/mes).
- Tus políticas de ciberseguridad exigen el principio de menor privilegio y la erradicación de demonios corriendo con permisos de root en estaciones de trabajo.
- Tus cargas de trabajo corren en clústeres de Kubernetes u OpenShift y deseas que los desarrolladores diseñen y exporten pods de forma nativa en local.
- Tus desarrolladores utilizan estaciones de trabajo con Linux nativo y demandan cero sobrecarga de memoria RAM en reposo.
El Impacto de la Licencia de Docker Desktop en Presupuestos de TI
Para líderes de tecnología y directores de ingeniería en empresas medianas:
- El requisito de pago obligatorio de Docker: Si tu organización supera los 250 empleados o factura más de $10 millones de dólares anuales, el uso de Docker Desktop exige por ley licencias Pro, Team o Business ($5 a $24 USD/usuario/mes). Para equipos de 50 ingenieros, esto representa un gasto recurrente no planificado de miles de dólares al año.
- Podman (La alternativa 100% libre respaldada por Red Hat): Podman es un motor de contenedores de código abierto sin costo de suscripción para empresas de cualquier tamaño. Su arquitectura sin demonio (
daemonless) y ejecución sin privilegios de administrador (rootless) ofrece un estándar de seguridad corporativa muy superior contra accesos no autorizados al kernel del sistema.
Preguntas Frecuentes
¿Es Podman un reemplazo directo y transparente para Docker Desktop en 2026?
Sí. Podman ofrece total compatibilidad con los estándares OCI y paridad de sintaxis de CLI con Docker. Al usar el alias de comando 'alias docker=podman' y habilitar el socket de servicio de Podman, los desarrolladores pueden ejecutar scripts de docker-cli, herramientas de compilación y extensiones de IDE sin modificar sus flujos de trabajo existentes.
¿Por qué las organizaciones empresariales migran de Docker Desktop a Podman?
Los principales impulsores son los costos de licencia y el cumplimiento de seguridad. Docker Desktop exige suscripciones comerciales de pago ($9 a $24 USD/usuario/mes) para empresas con más de 250 empleados o más de $10 millones USD en ingresos anuales. Podman es 100% de código abierto bajo licencia Apache 2.0 sin tarifas de suscripción, a la vez que proporciona aislamiento nativo sin privilegios de root (rootless).
¿Cuál es la principal diferencia arquitectónica entre Docker Desktop y Podman?
Docker Desktop depende de un servicio en segundo plano (dockerd) que corre con privilegios de root para gestionar todas las operaciones. En cambio, Podman opera bajo un modelo fork-exec sin demonio centralizado donde cada contenedor se ejecuta como proceso hijo del usuario que lo invoca, eliminando puntos únicos de fallo y riesgos de escalada de privilegios.
¿Cómo ejecuta Podman contenedores rootless de forma segura sin permisos de administrador?
Podman aprovecha los espacios de nombres de usuario (user namespaces) del kernel de Linux (/etc/subuid y /etc/subgid) para mapear IDs de usuario sin privilegios del host a privilegios de root virtuales dentro del contenedor. Combinado con herramientas de red en espacio de usuario como pasta o slirp4netns, Podman ejecuta contenedores plenamente funcionales sin otorgar privilegios reales de root en el sistema host.
¿Puede Podman ejecutar entornos multicontenedor utilizando archivos de Docker Compose?
Sí. Podman soporta de forma nativa archivos de Docker Compose mediante el subcomando 'podman compose' o a través de utilidades externas como podman-compose. Además, Podman puede exponer un socket de API compatible con Docker (/var/run/docker.sock o socket de usuario), permitiendo que los binarios oficiales de docker-compose interactúen con Podman directamente.
Modela costos por usuario, descuentos por facturación anual y transferencia de datos en tiempo real entre más de 50 planes SaaS empresariales.