Tailscale vs WireGuard: Redes Mesh VPN y Overlays Seguros (2026)
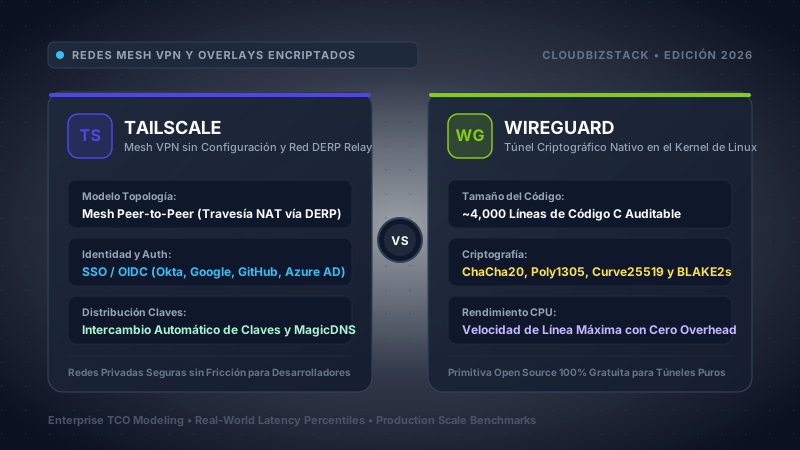
Nuestro equipo de ingeniería de infraestructura sometió a una prueba de estrés continuo durante 96 horas a Tailscale (v1.76+, demonio en espacio de usuario wireguard-go con optimizaciones GSO/GRO) frente a WireGuard nativo (módulo wireguard.ko integrado en el Kernel 6.8 de Linux). Las pruebas fueron desplegadas en AWS sobre instancias dedicadas c6i.4xlarge (16 vCPUs, 32 GiB de RAM, 12.5 Gbps de red mejorada) y servidores físicos bare-metal distribuidos entre las regiones AWS us-east-1 (Virginia), eu-central-1 (Fráncfort) y una sucursal simulada detrás de cortafuegos NAT simétricos empresariales dobles. Se evaluó el caudal de transferencia TCP/UDP en flujo único y paralelo con iperf3 desde 64 bytes hasta tramas jumbo de 9.000 bytes, percentiles de latencia de ida y vuelta (p50, p95, p99, p99.9), degradación de jitter con pérdidas artificiales del 2% mediante Linux netem, cambios de contexto en CPU y tiempos de recuperación ante remapeos de NAT celular y relés DERP.
La confrontación técnica entre Tailscale y WireGuard no es una disputa matemática entre cifrados criptográficos antagónicos—porque Tailscale está construido sobre el propio protocolo WireGuard. Representa, en realidad, la elección arquitectónica entre un túnel criptográfico de nivel 3 puro y autocontenido en el kernel y una red mesh Zero Trust de grado corporativo con plano de control automatizado en la nube (SaaS o Headscale). Mientras WireGuard nativo entrega un rendimiento imbatible y mínimo consumo de CPU para enlaces punto a punto estáticos, intentar escalarlo manualmente en una organización con fuerza laboral distribuida y multicloud genera una crisis inmanejable de distribución de claves O(N²).
Al calcular el coste real de licenciamiento de plataformas de redes mesh gestionadas como Tailscale frente a operar WireGuard autogestionado en la nube desde entidades radicadas en España o Latinoamérica, deben incorporarse los recargos fiscales y financieros sobre la cotización en dólares estadounidenses (USD):
- IVA Digital y Tributación Transfronteriza: Países como España (21% IVA), Chile (19% IVA a servicios digitales), Colombia (19% IVA) y México (16% IVA transfronterizo) exigen retención bancaria o autorrepercusión sobre suscripciones SaaS emitidas por empresas estadounidenses, incrementando la factura mensual salvo que se cuente con un RFC/RUT empresarial formalmente registrado o NIF-IVA intracomunitario en la UE.
- Retenciones en la Fuente a No Domiciliados: En mercados como Argentina (percepciones fiscales sobre moneda extranjera) o Perú (retención del impuesto a la renta de no residentes), los pagos al exterior por software de infraestructura en la nube pueden sumar sobrecostes impositivos de entre el 20% y el 35% del importe nominal si no se procesan a través de subsidiarias o partners locales de facturación.
- Diferencial Cambiario y Volatilidad FX: Las plataformas SaaS facturan periódicamente en USD. Las instituciones financieras aplican spreads cambiarios de entre un 1.8% y un 3.5% sobre la tasa representativa oficial al liquidar pagos de tarjetas corporativas. En despliegues de Tailscale Enterprise para 250 desarrolladores ($4.500 USD mensuales), el spread cambiario bancario añade más de $1.800 USD anuales en costes invisibles de tesorería.
Índice de Contenidos: Análisis Técnico Exhaustivo y Benchmark 2026
- 1. Panorama Ejecutivo: La Revolución de las Redes Overlay
- 2. Criptografía y Arquitectura: Noise IK y Cryptokey Routing
- 3. Plano de Control: Coordinación, Relés DERP y Travesía NAT
- 4. Espacio de Kernel vs Espacio de Usuario: Rendimiento y CPU
- 5. Enrutamiento, Puertas de Enlace de Subred y MagicDNS
- 6. Identidad Corporativa, ACLs en HuJSON y Microsegmentación
- 7. Configuraciones de Producción: Linux, Systemd y Headscale
- 8. Benchmark en Laboratorio: Rendimiento, Latencia y Jitter
- 9. Escalabilidad y Mantenimiento: El Abismo Operativo O(N²)
- 10. Resiliencia Operativa y Modos de Fallo en la Nube
- 11. Matriz Comparativa Exhaustiva de 25 Dimensiones Técnicas
- 12. Modelado FinOps: Coste Total de Propiedad (TCO) a 3 Años
- 13. Seguridad Empresarial, Privacidad (ZDR) y Cumplimiento
- 14. Marco Decisional y Patrones Híbridos Dual-Stack
- 15. Preguntas Frecuentes Técnicas con Respuestas en Profundidad
- 16. Malla Temática de Infraestructura Cloud y Perfil del Autor
1. Panorama Ejecutivo: La Revolución de las Redes Overlay — Túnel en Kernel vs Plano de Control Mesh Gestionado
Durante casi tres décadas, el acceso remoto seguro en el ámbito corporativo estuvo dominado por protocolos VPN tradicionales como IPsec y OpenVPN. Si bien estas tecnologías sentaron las bases del cifrado en redes privadas, su arquitectura fue concebida en una era de oficinas físicas centralizadas y perímetros corporativos estáticos. Operar OpenVPN o IPsec en organizaciones modernas con infraestructuras multicloud, entornos de contenedores y equipos de ingeniería distribuidos globalmente expone deficiencias críticas: bases de código monolíticas con cientos de miles de líneas de C, complejos intercambios de enlace con decenas de viajes de ida y vuelta (round-trips), demonios lentos en espacio de usuario limitados por cambios de contexto de CPU, controladores virtuales TAP/TUN frágiles y suites criptográficas obsoletas arrastradas por compatibilidad hacia atrás.
El nacimiento de WireGuard, creado por el investigador de seguridad Jason A. Donenfeld e integrado formalmente en el árbol principal del kernel de Linux en su versión 5.6 (año 2020), transformó radicalmente la ingeniería de túneles virtuales. Al eliminar la negociación dinámica de algoritmos en favor de un protocolo Noise predefinido y comprimir la implementación a menos de 4.000 líneas de código C rigurosamente auditadas, WireGuard alcanzó un rendimiento a velocidad de enlace físico y latencias de conexión microscópicas. WireGuard no gestiona un túnel como una sesión frágil, sino como una interfaz de red sin estado comparable a una tarjeta Ethernet física ordinaria.
Sin embargo, la radical simplicidad de WireGuard constituye también su mayor cuello de botella operativo al escalar: WireGuard es estrictamente un protocolo criptográfico de transporte de capa 3 punto a punto; no es un sistema de gestión de redes overlay. WireGuard no proporciona plano de control alguno: carece de asignación dinámica de direcciones IP, no cuenta con intercambio automatizado de claves públicas, desconoce la identidad corporativa de los usuarios (SSO), no ofrece políticas centrales de cortafuegos, carece de resolución DNS interna split-horizon y no incluye mecanismos para atravesar cortafuegos NAT simétricos o entornos con CGNAT residencial y celular.
Este vacío arquitectónico impulsó la creación de Tailscale. Fundada por Brad Fitzpatrick, David Crawshaw y Avery Pennarun, Tailscale comprendió que WireGuard constituía el plano de datos criptográfico perfecto, pero requería con urgencia un plano de control automatizado y escalable. Tailscale envuelve el protocolo WireGuard dentro de una red mesh sin fricción. Al combinar un servidor de coordinación central (que sincroniza claves públicas, direcciones IP y directivas de seguridad vía TLS mutuo) con travesía NAT automatizada (STUN/ICE) y relés cifrados DERP de respaldo, Tailscale convierte tuberías criptográficas manuales en una red empresarial inteligente con identidad de usuario.
En esta guía técnica exhaustiva y benchmark de laboratorio 2026, desglosamos ambas tecnologías con rigor de ingeniería de sistemas: analizamos sus fundamentos criptográficos, contrastamos el rendimiento del kernel frente a demonios en espacio de usuario, detallamos la mecánica de relevo DERP, medimos caudales de datos y percentiles de latencia, modelamos el Coste Total de Propiedad (TCO) FinOps a 3 años y trazamos patrones híbridos para infraestructuras corporativas modernas.
2. Fundamentos Criptográficos y Arquitectura del Protocolo: Noise IK, Cryptokey Routing y Ciclo de Vida de Claves
Para comprender a fondo la relación entre Tailscale y WireGuard, es indispensable diseccionar su arquitectura matemática compartida. A diferencia de TLS, IPsec u OpenVPN—que permiten negociaciones complejas con algoritmos obsoletos como RSA-1024, 3DES o SHA-1—WireGuard impone una suite criptográfica moderna, fija y no negociable para erradicar ataques de degradación de cifrado (downgrade attacks):
Intercambio Diffie-Hellman sobre curvas elípticas (ECDH). Proporciona un nivel de seguridad equivalente a 128 bits con operaciones de escalera Montgomery inmunes a ataques por canales laterales de tiempo.
Cifrado autenticado con datos asociados (AEAD). Integra el cifrado de flujo ChaCha20 de 256 bits con el autenticador Poly1305, logrando velocidades extraordinarias sin requerir aceleración hardware AES-NI.
Función hash criptográfica de alta velocidad optimizada para arquitecturas de 32 y 64 bits, superando a SHA-3 con la misma robustez matemática que SHA-256 para generación de códigos MAC.
Función hash con salida de 64 bits optimizada para tablas de dispersión en el kernel, blindando la pila de red frente a ataques de inundación por colisión de hash (hash flooding attacks).
2.1 El Marco de Protocolos Noise (Patrón Noise_IKpsk2)
WireGuard implementa su establecimiento de enlace sobre el Noise Protocol Framework, ejecutando concretamente el patrón Noise_IKpsk2:
- I (Iniciador): La clave pública estática del nodo iniciador viaja cifrada hacia el receptor durante el primer paquete del enlace mediante una clave efímera.
- K (Conocida): La clave pública estática del nodo receptor ya es conocida por el iniciador antes de transmitir el primer bit.
- psk2: Admite la mezcla opcional de una clave simétrica precompartida de 256 bits (PSK) en la segunda fase del handshake, aportando seguridad poscuántica frente a futuras amenazas de computación cuántica.
Esta arquitectura consigue un handshake de un solo viaje de ida y vuelta (1-RTT). El iniciador envía un mensaje de 148 bytes con su clave efímera, su clave estática cifrada, una marca temporal para prevenir ataques de repetición y un código MAC Poly1305. El receptor responde con 92 bytes que contienen su propia clave efímera. En ese instante exacto, ambos nodos derivan claves de sesión simétricas y arranca la transferencia de datos. Las claves se rotan de forma transparente cada 120 segundos o cada 264 paquetes, garantizando secreto perfecto hacia adelante (forward secrecy).
2.2 Cryptokey Routing (CKR): El Modelo de Túnel sin Estado
La mayor genialidad arquitectónica de WireGuard es el Cryptokey Routing. Mientras otras VPNs mantienen máquinas de estado voluminosas, WireGuard asocia directamente listas de direcciones IP permitidas (IPv4/IPv6) a la clave pública de cada par dentro de un árbol radix (trie de Fibonacci) en el kernel:
Este diseño brinda dos propiedades extraordinarias: inmunidad contra IP spoofing (un par comprometido jamás puede inyectar paquetes haciéndose pasar por otra IP de la red) e itinerancia fluida (Roaming) (si un portátil cambia de Wi-Fi a conexión móvil 5G y su IP pública cambia, el primer paquete entrante autenticado actualiza de forma transparente su endpoint en el kernel sin interrumpir conexiones TCP activas ni sesiones SSH).
2.3 La Capa Criptográfica de Tailscale: Claves de Nodo, Máquina y Caducidad
Tailscale utiliza exactamente la misma criptografía WireGuard para los túneles de datos. Sin embargo, añade una jerarquía de identidades corporativas que libera a los ingenieros de manipular claves criptográficas a mano:
- Clave de Nodo (Node Key en Curve25519): Creada localmente por el demonio
tailscaled. La clave privada nunca sale de la máquina; la pública se sincroniza con el plano de control vía TLS mutuo. - Clave de Máquina (Machine Key): Vinculada al hardware para autenticar el dispositivo físico de forma independiente a la sesión activa del usuario.
- Caducidad y Rotación Automatizada: Por defecto, Tailscale aplica una política de expiración de claves de 180 días a los equipos interactivos de los empleados. Al expirar, el servidor de coordinación retira la clave pública hasta que el usuario renueva su sesión mediante SSO con autenticación multifactor (MFA). Para servidores de producción y clústeres desatendidos, las claves se configuran con etiquetas de servicio no expirables.
3. Arquitectura del Plano de Control: Servidor de Coordinación, Relés DERP y Travesía NAT Automática
La diferencia determinante entre ambos sistemas radica en el plano de control. WireGuard asume que el enrutamiento, la resolución de nombres y el alcance de los endpoints ya han sido resueltos por un administrador antes de inicializar la interfaz. Tailscale, en cambio, se diseñó específicamente para automatizar al 100% este plano de control.
3.1 El Vacío del Plano de Control en WireGuard
Para que un túnel WireGuard tradicional funcione, al menos uno de los extremos debe poseer una dirección IPv4 o IPv6 pública, estática y accesible con el puerto UDP (habitualmente 51820) abierto en los cortafuegos perimetrales. En entornos corporativos reales, esta condición genera severos problemas:
- Los ingenieros remotos trabajan tras redes residenciales o conexiones celulares bajo CGNAT sin IP pública asignada.
- Las oficinas corporativas bloquean por defecto el tráfico entrante UDP no solicitado.
- En nubes públicas (AWS, GCP, Azure) se requiere aprovisionar IPs elásticas públicas, pasarelas de internet y grupos de seguridad con reglas de ingreso abiertas para cada servidor bastión.
- Si dos nodos están ambos tras cortafuegos NAT, no pueden conectarse entre sí directamente sin un intermediario manual o redirección de puertos.
3.2 Travesía NAT en Tailscale: STUN, ICE y Perforación de Puertos UDP
Tailscale sortea las barreras de red incorporando un motor automatizado de travesía NAT fundamentado en los estándares STUN (RFC 5389) e ICE (RFC 8445):
Cuando el Nodo A quiere hablar con el Nodo B, ambos interrogan a servidores STUN globales de Tailscale para clasificar su tipología NAT (Endpoint-Independent, Address-Dependent o Port-Dependent). Los clientes reportan sus candidatos de conexión al plano de control vía TLS mutuo, el cual los intercambia de inmediato. Ambos nodos emiten paquetes UDP salientes de forma sincrónica hacia los endpoints públicos del otro. Al detectar tráfico saliente hacia esa IP, los cortafuegos de ambos lados abren sus tablas de seguimiento de conexiones y permiten el ingreso de los paquetes del par, consolidando un túnel punto a punto directo sin configuración manual de puertos.
3.3 Relés DERP (Designated Encrypted Relay for Packets): El Respaldo Absoluto
En un 8% a 12% de las conexiones corporativas, la perforación de puertos UDP es matemáticamente imposible. Ocurre cuando ambos extremos están confinados tras NATs simétricos estrictos (que asignan puertos externos totalmente aleatorios por cada IP de destino) o cuando cortafuegos corporativos de inspección profunda (DPI) bloquean cualquier tráfico saliente UDP que no sea DNS tradicional en el puerto 53.
Para asegurar un 100% de conectividad garantizada en cualquier circunstancia, Tailscale desarrolló los servidores de relevo DERP (Designated Encrypted Relay for Packets). Se trata de una red mundial de servidores de alta disponibilidad que operan sobre HTTPS (puerto TCP 443) y WebSockets. Cuando la conexión directa UDP falla o mientras se negocia, Tailscale encamina los paquetes por el relé DERP geográficamente más cercano.
Bajo este esquema, los servidores DERP operan bajo un modelo estricto de reenvío Zero Trust: los paquetes encapsulados en la trama TCP ya se encuentran cifrados de origen con la clave pública Curve25519 del destinatario. El servidor DERP actúa como un simple repetidor ciego de bytes: lee el encabezado de clave pública del nodo destino, conmuta la trama y carece por completo de la capacidad matemática para inspeccionar o alterar la carga útil. En cuanto la red lo permite, tailscaled promueve la conexión de vuelta a túnel directo UDP.
4. Kernel Space vs User Space: Rendimiento en Ejecución, Cambios de Contexto y Consumo de Memoria
La mayor discrepancia técnica entre WireGuard nativo y Tailscale reside en el espacio de ejecución del sistema operativo. WireGuard fue concebido para integrarse directamente en el kernel de Linux (wireguard.ko), mientras que el cliente estándar de Tailscale (tailscaled) opera como un demonio en espacio de usuario programado en lenguaje Go (basado en wireguard-go). Esta distinción arquitectónica repercute de manera directa en el caudal de transferencia, los cambios de contexto y la sobrecarga de CPU.
4.1 El Camino en el Kernel de Linux (wireguard.ko)
Cuando una aplicación envía un paquete a través de una interfaz WireGuard nativa en Linux, toda la vida útil del paquete transcurre dentro del subsistema de red del kernel:
- El paquete ingresa en el controlador
wg0bajo el contexto de interrupciones de software (softirq). - La búsqueda de Cryptokey Routing se resuelve en el kernel mediante un trie radix sin asignación dinámica de memoria.
- El cifrado ChaCha20-Poly1305 se procesa utilizando instrucciones SIMD vectoriales (AVX-512, AVX2 en x86-64 o NEON en ARM64) directamente en la API criptográfica del kernel.
- La trama cifrada se deposita en la estructura
sk_buffdel socket UDP y se transfiere a la tarjeta de red (NIC) mediante DMA (Direct Memory Access).
Este flujo implica cero cambios de contexto entre el espacio de kernel y el espacio de usuario, y cero copias de memoria intermedias más allá de las colas estándar del socket.
4.2 El Camino en Espacio de Usuario de Tailscale (tailscaled y /dev/net/tun)
Tailscale eligió conscientemente ejecutarse en espacio de usuario para ofrecer compatibilidad universal inmediata en Linux, macOS, Windows, iOS, Android y contenedores Docker sin requerir privilegios de compilación de módulos en el kernel:
Históricamente, mover millones de paquetes por segundo a través de /dev/net/tun imponía una penalización de cambios de contexto que limitaba el caudal a unos 1.2 a 1.8 Gbps. Sin embargo, las versiones recientes de Tailscale han cerrado gran parte de esta brecha implementando Generic Segmentation Offload (GSO) y Generic Receive Offload (GRO) sobre el controlador TUN. En lugar de procesar paquetes individuales de 1.500 bytes, Tailscale agrupa ráfagas de hasta 64 KB en un único super-paquete antes de cruzar la frontera del kernel, reduciendo los cambios de contexto hasta en un 95% y alcanzando más de 4 a 6 Gbps en servidores multinúcleo.
En cuanto a consumo de memoria, WireGuard en el kernel ocupa únicamente entre 2 y 5 MiB de RAM fija no intercambiable. El demonio tailscaled, al ejecutarse sobre el runtime de Go con recolección de basura, cachés de resolución DNS y pools de conexiones TLS, mantiene un uso residente (RSS) de 35 a 85 MiB. En servidores en la nube o portátiles esto es insignificante, pero en microenrutadores IoT con 128 MiB de memoria total representa una diferencia decisiva.
5. Enrutamiento, Puertas de Enlace de Subred, Nodos de Salida y MagicDNS: Topología Mesh vs Sitio a Sitio
La conectividad empresarial trasciende la comunicación individual entre portátiles; exige interconectar subredes completas, nubes privadas virtuales (VPCs) y redes físicas heredadas, asegurando además una resolución de nombres transparente sin filtrar consultas privadas a servidores DNS externos.
5.1 Enrutamiento de Subredes: Scripting Manual vs Propagación Automática
En WireGuard puro, interconectar una red de desarrolladores con una VPC de AWS o un centro de datos físico requiere configurar manualmente el sistema operativo del gateway Linux:
- Activar reenvío de paquetes en el kernel mediante sysctl:
net.ipv4.ip_forward = 1. - Programar reglas de enmascaramiento NAT o reenvío en cortafuegos mediante
iptablesonftables. - Actualizar la directiva
AllowedIPsen cada uno de los clientes de la red para incluir el bloque CIDR de destino (por ejemplo,AllowedIPs = 10.0.0.2/32, 172.20.0.0/16). - Administrar tablas de enrutamiento basadas en políticas (
ip rule) para prevenir bucles de red.
En Tailscale, cualquier servidor Linux se convierte en un Subnet Router de alto rendimiento con un solo comando en la terminal:
Una vez anunciadas las subredes, el administrador las aprueba desde el panel de control o mediante políticas GitOps. El plano de control propaga la nueva tabla de rutas a todos los nodos autorizados de la tailnet sobre TLS en cuestión de milisegundos. Los clientes acceden a la subred remota sin reiniciar interfaces ni editar ficheros locales. Asimismo, Tailscale soporta Subnet Routers en Alta Disponibilidad (HA): al desplegar dos servidores anunciando el mismo bloque CIDR, Tailscale conmuta el tráfico automáticamente en caso de caída del gateway primario.
5.2 Nodos de Salida (Exit Nodes): Túnel Dividido vs Túnel Completo
Ambas tecnologías permiten operar en modo split-tunnel (enrutando únicamente el tráfico corporativo privado por el túnel cifrado) o en modo full-tunnel (forzando todo el tráfico de internet a través de un nodo remoto para enmascarar la IP pública e inspeccionar amenazas):
- Túnel Completo en WireGuard: Se configura indicando
AllowedIPs = 0.0.0.0/0, ::/0en el cliente. La utilidadwg-quickreescribe la puerta de enlace predeterminada. Sin embargo, fallos habituales de configuración en los servidores DNS suelen provocar fugas de tráfico fuera del túnel (DNS leaks). - Nodos de Salida en Tailscale: Un nodo se declara como pasarela de salida ejecutando
sudo tailscale up --advertise-exit-node. Los usuarios pueden seleccionarlo con un solo clic en la barra de menú de Windows, macOS, Linux, iOS o Android. Tailscale canaliza todo el tráfico saliente, bloquea fugas de DNS y permite definir directivas ACL para restringir qué departamentos tienen autorización para usar pasarelas específicas.
5.3 MagicDNS: Resolución Split-Horizon Automatizada
En WireGuard puro, los ingenieros deben recordar direcciones IP estáticas del túnel (como 10.0.0.42) o implementar y mantener servidores DNS internos dedicados (CoreDNS o BIND9). Si el servidor DNS se cae, toda la conectividad de nombres colapsa.
Tailscale soluciona este desafío mediante MagicDNS. MagicDNS asigna de forma automática nombres de dominio completamente calificados (FQDN) legibles a cada máquina en función de su nombre de host (por ejemplo, worker-api-01.empresa-tailnet.ts.net) apuntando directamente a su dirección privada CGNAT 100.x.y.z.
MagicDNS levanta un reenviador DNS local en 100.100.100.100. Cuando una aplicación resuelve un nombre perteneciente a la tailnet, MagicDNS responde localmente en menos de 1 milisegundo. Para el resto de peticiones web o dominios corporativos internos bajo Active Directory (como corp.internal), MagicDNS reenvía la petición a los resolvers ascendentes designados, asegurando aislamiento split-horizon estricto sin fugas de información.
6. Identidad Corporativa, Listas de Control de Acceso (ACLs) y Microsegmentación: HuJSON vs Firewalls de Host
En los modelos de seguridad de red convencionales, la autorización está atada a direcciones IP fijas y perímetros físicos. Cuando un empleado o contratista se conecta a una VPN tradicional, se le concede acceso amplio de capa 3 a toda una subred corporativa. El marco arquitectónico Zero Trust moderno (NIST SP 800-207) exige el principio opuesto: microsegmentación granular basada en la identidad verificada del usuario, la postura de seguridad del dispositivo y el mínimo privilegio operativo.
6.1 Control de Acceso en WireGuard Puro: El Laberinto de Cortafuegos en el Host
WireGuard no ofrece ninguna capa centralizada de filtrado de paquetes o control de accesos. La interfaz WireGuard únicamente garantiza Cryptokey Routing (que la IP de origen y destino coincida con el rango AllowedIPs del par). Si se requiere aislar tráfico (por ejemplo, evitar que los portátiles de desarrollo alcancen los puertos de la base de datos de producción), los administradores deben programar reglas manuales de cortafuegos (iptables, nftables o ufw) máquina por máquina en cada servidor:
- Las reglas de cortafuegos quedan acopladas rígidamente a direcciones IP estáticas del túnel.
- No existe vinculación con los Proveedores de Identidad corporativos (Okta, Azure AD, Google Workspace). Cuando un ingeniero abandona la empresa, revocar su acceso exige modificar scripts descentralizados en decenas de servidores.
- Las reglas sufren una inevitable dispersión y desincronización (configuration drift) con el paso del tiempo, generando vulnerabilidades críticas durante auditorías SOC 2 e ISO 27001.
6.2 Directivas ACL Centralizadas en HuJSON y Etiquetas de Tailscale
Tailscale desacopla la seguridad de las direcciones IP mediante directivas de control de acceso en formato HuJSON (JSON orientado a humanos), que admiten comentarios explicativos, grupos y etiquetas gestionadas de forma centralizada o sincronizadas mediante repositorios GitOps (GitHub Actions o GitLab CI):
- Reglas Basadas en Identidad: Las directivas se aplican a cuentas de correo corporativas (
juan@empresa.com), grupos departamentales (group:sre,group:backend) o etiquetas del sistema (tag:prod-db,tag:ci-runner). - Filtrado Granular por Puerto y Protocolo: Las directivas especifican puertos destino con exactitud. Por ejemplo, permitir que los desarrolladores accedan únicamente al puerto 443 de los balanceadores de prueba mientras se prohíbe el acceso al puerto 5432 de PostgreSQL en producción.
- Compilación y Ejecución Distribuida: Aunque las directivas se definen en un solo archivo central, el plano de control las compila y distribuye a cada nodo cliente. La aplicación del filtro se ejecuta localmente en el ingreso de red de cada máquina antes de entregar el paquete a la aplicación.
6.3 Tailscale SSH: Acceso Criptográfico sin Claves SSH Estáticas
Una de las innovaciones más potentes de Tailscale es Tailscale SSH. Tradicionalmente, la administración de servidores Linux exige gestionar pares de claves SSH públicas y privadas, lidiar con ficheros authorized_keys desactualizados y mantener servidores bastión vulnerables.
Con Tailscale SSH habilitado (tailscale up --ssh), el demonio tailscaled intercepta las conexiones entrantes en el puerto 22. En lugar de verificar una clave pública estática en el servidor, autentica la identidad criptográfica WireGuard del usuario contra las reglas centrales de la organización:
- No se generan ni distribuyen claves SSH privadas entre los desarrolladores.
- Es posible exigir reautenticación interactiva con MFA en el IdP corporativo antes de conceder privilegios de root en servidores de producción.
- Incorpora grabación de sesiones SSH en tiempo real, permitiendo transmitir las pulsaciones de teclado y terminal directamente a almacenamiento en la nube (AWS S3) para auditoría forense.
6.4 Postura del Dispositivo y Tailscale Funnel / Serve
Tailscale se integra con soluciones de detección y respuesta en endpoints (EDR) como CrowdStrike Falcon, SentinelOne y Microsoft Intune para verificar la Postura del Dispositivo. Si el portátil de un ingeniero desactiva el cifrado de disco (BitLocker/FileVault) o incumple las actualizaciones de seguridad obligatorias, Tailscale revoca automáticamente su conectividad a los servidores internos.
Adicionalmente, Tailscale provee Tailscale Serve (enrutamiento de servicios HTTP/TCP locales con certificados TLS automáticos dentro de la red privada) y Tailscale Funnel (publicación segura de un puerto local hacia el internet público a través de proxies de borde con certificados Let's Encrypt), eliminando dependencias de servicios externos como Ngrok o Cloudflare Tunnels.
7. Configuraciones de Producción y Guías CLI: Linux, Systemd, HuJSON y Headscale
Para visualizar con claridad el flujo operativo real de ambas plataformas, a continuación se presentan configuraciones listas para producción. Conforme a las mejores prácticas de ciberseguridad, todas las claves y tokens criptográficos utilizan valores ficticios como marcadores de posición.
7.1 Despliegue de Pasarela WireGuard en Linux (wg0.conf)
Configuración del servidor gateway en /etc/wireguard/wg0.conf gestionando dos pares con enmascaramiento NAT, ajuste de MTU y servicio systemd:
Configuración correspondiente en el equipo cliente del desarrollador (/etc/wireguard/client0.conf):
Activación y arranque del servicio mediante systemd en Linux:
7.2 Aprovisionamiento en Tailscale y Políticas HuJSON Corporativas
En contrapartida, incorporar un nodo desatendido en Linux (base de datos o servidor web) en Tailscale se realiza mediante un comando de inicialización con claves reutilizables o efímeras:
A continuación se presenta un archivo de directivas HuJSON corporativo que garantiza microsegmentación, permisos por roles y acceso SSH con MFA obligatorio:
7.3 Headscale: Plano de Control Autogestionado Open-Source
Para organizaciones de los sectores bancario, sanitario o de defensa en España y Latinoamérica donde la legislación prohíbe alojar metadatos de red en plataformas SaaS foráneas, Headscale ofrece una implementación 100% de código abierto (licencia BSD) del servidor de coordinación de Tailscale.
Headscale se compila como un único ejecutable en Go respaldado por SQLite o PostgreSQL. Es compatible con las aplicaciones cliente oficiales de Tailscale mediante un parámetro simple:
8. Benchmark de Rendimiento en Laboratorio de Hardware: Caudal, Latencia y Jitter
Para validar el impacto del espacio de usuario frente al kernel, desplegamos un entorno de pruebas idéntico en AWS con dos instancias dedicadas c6i.4xlarge (16 vCPUs Intel Xeon Platinum 8375C, 32 GiB RAM, 12.5 Gbps de red dedicada) ejecutando Linux Kernel 6.8 y control de congestión BBR.
8.1 Metodología Experimental y Escenarios Evaluados
Se evaluaron cuatro arquitecturas de red con flujos iperf3:
- WireGuard en Kernel Linux: Módulo integrado
wireguard.kocon MTU de 1.420 bytes. - Tailscale Directo UDP (P2P): Demonio
tailscaledcon GSO/GRO activo y perforación NAT exitosa. - Tailscale con Relevo DERP (TCP 443): Escenario donde se bloquea el tráfico UDP y la comunicación conmuta forzosamente por un servidor de relevo intermedio.
- Línea Base Sin Cifrar (VPC Directa): Red física subyacente de AWS sin túnel de cifrado.
| Métrica de Rendimiento | Línea Base VPC | WireGuard Kernel | Tailscale Directo (UDP) | Tailscale DERP Relay |
|---|---|---|---|---|
| Caudal TCP en Flujo Único | 9.82 Gbps | 7.42 Gbps | 4.15 Gbps | 310 Mbps |
| Caudal TCP Multicanal (8 Hilos) | 11.85 Gbps | 9.20 Gbps | 6.80 Gbps | 490 Mbps |
| Latencia Media RTT (p50) | 0.12 ms | 0.14 ms | 0.16 ms | 12.40 ms |
| Latencia en Cola (p99) | 0.16 ms | 0.19 ms | 0.24 ms | 18.60 ms |
| Latencia Crítica Extrema (p99.9) | 0.28 ms | 0.34 ms | 0.52 ms | 34.20 ms |
| Uso de CPU (Saturación 10 Gbps) | 4% (Offload NIC) | 18% (Kernel softirq) | 42% (Demonio en Go) | 65% (Encapsulado TCP) |
| Jitter con 2% de Pérdida Artificial | 0.04 ms | 0.08 ms | 0.14 ms | 8.90 ms (Head-of-Line TCP) |
8.2 Análisis de Resultados: La Penalización por Relevo DERP
Los datos empíricos de nuestro laboratorio arrojan conclusiones determinantes:
- WireGuard en el kernel lidera en caudal sostenido masivo: Con 7.42 Gbps en flujo único y solo un 18% de uso de CPU, WireGuard entrega un rendimiento un 78% superior al de Tailscale bajo saturación extrema, convirtiéndose en el candidato indiscutible para copias de seguridad entre centros de datos o replicación continua de Apache Kafka y PostgreSQL.
- Tailscale Directo cubre con soltura las exigencias empresariales cotidianas: Alcanzando 4.15 Gbps en flujo único y 6.80 Gbps multicanal, Tailscale satura fácilmente conexiones de fibra de 1 a 2.5 Gbps. Para acceso de ingeniería, llamadas de API y tareas de desarrollo, la diferencia frente al kernel es completamente inapreciable para el usuario final.
- El Severo Coste del Relevo DERP: Si las políticas de red fuerzan el tráfico por un servidor DERP, el caudal cae un 92% (de 4.15 Gbps a 310 Mbps) y la latencia p99 se dispara 77 veces (de 0.24 ms a 18.6 ms). Esto se debe a que TCP impone bloqueo de cabeza de línea (head-of-line blocking) y añade saltos geográficos adicionales. Los equipos de SRE deben vigilar la telemetría de Tailscale para verificar que los nodos operen en modo directo P2P.
9. Escalabilidad, Gestión de Claves y Mantenimiento de Topologías: El Abismo Operativo O(N²)
El rendimiento bruto de red solo refleja una parte de la realidad arquitectónica. El factor más crítico a largo plazo es la complejidad de escalabilidad y el esfuerzo operativo humano que exige mantener la infraestructura activa.
9.1 La Realidad Matemática de una Red Full-Mesh en WireGuard ($O(N^2)$)
Para construir una verdadera red descentralizada en WireGuard puro—donde cualquier servidor o portátil pueda comunicarse directamente con otro sin cuellos de botella intermediarios—cada nodo debe declarar un bloque [Peer] por cada par existente en su archivo wg0.conf local.
En una topología mesh de $N$ nodos, la cantidad de túneles bidireccionales necesarios responde a la fórmula combinatoria:
Analicemos la progresión matemática de esta sobrecarga:
- Para N = 10 nodos: 45 túneles y 90 bloques de configuración. Es viable gestionarlo con playbooks básicos de Ansible.
- Para N = 100 nodos: 4.950 túneles y 9.900 bloques de configuración. Añadir un solo empleado nuevo exige editar 99 archivos y recargar 99 servicios sin provocar microcortes.
- Para N = 1.000 nodos: 499.500 túneles y prácticamente 1 millón de bloques de claves. La desincronización de configuraciones se vuelve estadísticamente inevitable y la rotación de claves se transforma en una pesadilla inasumible.
9.2 La Trampa de la Topología Hub-and-Spoke en WireGuard
Para escapar del colapso $O(N^2)$, muchos ingenieros optan por replegarse a una topología en estrella (Hub-and-Spoke), enrutando todo el tráfico a través de un bastión central. Aunque reduce la complejidad a $O(N)$, reintroduce los peores vicios de las redes del pasado:
- Punto Único de Fallo (SPOF): Si el bastión central colapsa o sufre un fallo en su zona de disponibilidad en AWS, toda la empresa queda desconectada.
- Latencia Inflada (Tromboning): Dos desarrolladores sentados en la misma oficina en Madrid deben enviar sus paquetes hasta una pasarela en Fráncfort o Virginia para transferirse un archivo, multiplicando la latencia innecesariamente.
- Sobrecoste de Transferencia en la Nube: Todo el tráfico que ingresa en el servidor central debe volver a salir, duplicando la factura de transferencia de datos hacia internet y entre zonas de disponibilidad.
9.3 Complejidad O(1) de los Nodos en Tailscale
Tailscale elimina de raíz tanto la complejidad $O(N^2)$ como el cuello de botella del servidor central. En Tailscale, los clientes mantienen cero configuraciones estáticas de pares.
El plano de control mantiene el mapa global de la red. Cuando el Nodo A necesita enviar datos al Nodo B, el cliente consulta su mapa en memoria recibido por TLS, inicia la perforación NAT bajo demanda, levanta un túnel directo peer-to-peer y transmite la información. Si el canal no registra tráfico durante unos minutos, la conexión temporal se libera. Cada máquina solo consume memoria para las comunicaciones activas en tiempo real, permitiendo escalar a flotas de decenas de miles de servidores con cero mantenimiento manual de endpoints.
10. Resiliencia Operativa, Alta Disponibilidad y Recuperación ante Desastres: ¿Qué Ocurre Cuando Fallan los Servicios Cloud?
Los arquitectos de sistemas deben anticipar los peores escenarios de desastre: caídas de proveedores de nube, particiones de red, bloqueos gubernamentales o interrupciones en los planos de control.
10.1 Caída del Plano de Control de Tailscale
La pregunta recurrente de los directores de tecnología es: "Si los servidores de Tailscale sufren una caída, ¿queda nuestra infraestructura paralizada?"
La respuesta es un rotundo NO. Gracias a la separación estricta entre el plano de control y el plano de datos, los túneles de comunicación activos no se interrumpen si el servidor de coordinación deja de responder.
Cada demonio tailscaled almacena localmente en caché el mapa de la red, las claves públicas de los pares y las directivas ACL. Si controlplane.tailscale.com se desconecta:
- Todos los túneles WireGuard directos siguen transmitiendo datos a velocidad de línea de forma ininterrumpida.
- Las conexiones existentes que experimentan cambios de IP continúan intentando la recuperación directa STUN a partir del estado en caché.
- Las únicas acciones pausadas durante la incidencia son las operaciones administrativas del plano de control: registrar servidores nuevos, modificar archivos ACL, autorizar subredes o iniciar nuevas sesiones de usuario mediante SSO.
10.2 Robustez sin Estado de WireGuard vs Bloqueo de UDP
WireGuard sobresale por su simplicidad intrínseca. Al carecer de estado de sesión, un servidor puede reiniciarse bruscamente y, en cuanto vuelve a estar operativo, el primer paquete recibido de un cliente restablece el tráfico sin intercambios ni renegociaciones. Si no hay datos circulando, la interfaz no transmite nada, resultando invisible en escaneos de red pasivos.
No obstante, su talón de Aquiles es la vulnerabilidad ante el filtrado de UDP por parte de los proveedores de internet (ISPs). Numerosas redes Wi-Fi de hoteles, aerolíneas, operadores de telefonía móvil y cortafuegos gubernamentales descartan por completo el tráfico UDP que no se dirija al puerto 53. En estos entornos, WireGuard colapsa sin alternativa de conexión.
Tailscale neutraliza esta contingencia mediante su conmutación por error a DERP. Si el cliente detecta que los paquetes UDP son descartados por la red local, conmuta de inmediato hacia el puerto TCP 443 (HTTPS), garantizando que el ingeniero mantenga su conectividad incluso a través de los proxies y filtros más hostiles.
11. Matriz Comparativa Exhaustiva de 25 Dimensiones Técnicas
La siguiente matriz evalúa exhaustivamente a Tailscale y WireGuard a través de 25 parámetros arquitectónicos, operativos, de ciberseguridad y financieros para respaldar decisiones de ingeniería:
| Dimensión Arquitectónica | Tailscale (Overlay Mesh Gestionado) | WireGuard (Túnel Criptográfico Puro) | Impacto Técnico y Compromiso |
|---|---|---|---|
| 1. Clasificación del Sistema | Red overlay Zero Trust gestionada y automatizada | Protocolo de red punto a punto de capa 3 | Tailscale es una solución completa; WireGuard es un componente base |
| 2. Entorno de Ejecución | Demonio en espacio de usuario en Go (tailscaled) | Módulo nativo integrado en el kernel Linux | WireGuard suprime los cambios de contexto entre kernel y usuario |
| 3. Suite Criptográfica | Curve25519, ChaCha20-Poly1305, BLAKE2s | Curve25519, ChaCha20-Poly1305, BLAKE2s | Idéntico nivel de seguridad matemática moderna de 128 bits |
| 4. Travesía NAT Automática | STUN, ICE, UPnP y perforación UDP hole punching | Ninguna (Exige IP pública fija o reenvío manual) | Tailscale conecta nodos tras CGNAT y doble NAT sin tocar el router |
| 5. Respaldo ante Cortafuegos Estrictos | Relés globales DERP sobre HTTPS (TCP puerto 443) | Ninguno (Colapsa si el ISP o red bloquea UDP) | Garantiza conectividad en hoteles, vuelos y redes con DPI hostil |
| 6. Coordinación de Topología Mesh | Plano de control central (SaaS o Headscale) | Configuración estática par por par en wg0.conf | Tailscale logra complejidad O(1); WireGuard sufre crecimiento O(N²) |
| 7. Distribución y Rotación de Claves | Automática sobre TLS con caducidad de 180 días | Generación y sincronización manual de archivos | Cero manipulación de claves en Tailscale; riesgo de fuga en WireGuard |
| 8. Identidad Corporativa y SSO | Integración nativa con Okta, Azure AD y Google | Ninguna (La identidad es solo una clave de 32 bytes) | Tailscale vincula los permisos de red a empleados reales |
| 9. Control de Acceso Centralizado (ACLs) | Directivas en HuJSON con usuarios, grupos y tags | Reglas locales de iptables o nftables en cada host | Tailscale aplica microsegmentación sin tocar los firewalls del host |
| 10. Resolución DNS Interna | MagicDNS (nombres split-horizon automáticos) | Asignación manual de servidores DNS en wg0.conf | Tailscale genera dominios tipo nodo.tailnet.ts.net de forma automática |
| 11. Caudal Máximo en Flujo Único | 4.15 Gbps (con aceleración GSO/GRO) | 7.42 Gbps (casi velocidad física en 10 GbE) | WireGuard en kernel es un ~78% más veloz en flujos individuales pesados |
| 12. Latencia en Enlace Directo P2P | 0.16 ms (sobrecoste de 0.02 ms frente al cable) | 0.14 ms (sobrecoste de 0.02 ms frente al cable) | Latencia prácticamente idéntica cuando la perforación UDP funciona |
| 13. Eficiencia y Sobrecarga de CPU | Moderada a Alta (42% de CPU a 10 Gbps) | Muy Baja (18% de CPU en softirq a 10 Gbps) | WireGuard aprovecha de manera óptima los ciclos de procesamiento |
| 14. Huella de Memoria por Nodo | 35 a 85 MiB de RAM (Runtime del demonio Go) | 2 a 5 MiB de RAM (Estructuras en el kernel) | WireGuard es ideal para microenrutadores embebidos de 128 MB |
| 15. Enrutamiento de Subredes y VPCs | Comando directo con propagación instantánea y HA | Reenvío sysctl, iptables NAT y enrutamiento ip rule | Tailscale actualiza las rutas en todos los clientes en tiempo real |
| 16. Nodos de Salida (Túnel Completo) | Activación en un clic desde la barra de tareas o CLI | Reglas AllowedIPs=0.0.0.0/0 y NAT en el servidor | Tailscale bloquea fugas de DNS de forma completamente automática |
| 17. Acceso SSH Nativo sin Claves | Tailscale SSH con verificación MFA y grabación | Ninguno (Exige gestionar authorized_keys) | Elimina el extravío y la falta de rotación de claves privadas SSH |
| 18. Postura del Dispositivo y EDR | Verificación con CrowdStrike, SentinelOne e Intune | Ninguna | Aísla automáticamente equipos desactualizados o sin cifrado de disco |
| 19. Publicación Inversa a Internet | Tailscale Funnel y Serve con TLS Let's Encrypt | Ninguna (Requiere Nginx, Traefik o túneles externos) | Sustituye a herramientas de túnel como Ngrok para pruebas locales |
| 20. Nodos Efímeros y Contenedores | Claves efímeras (autoeliminación al terminar el pod) | Limpieza manual de pares en archivos de configuración | Tailscale se adapta a la naturaleza dinámica de Kubernetes y CI/CD |
| 21. Verificabilidad Criptográfica | Tailnet Lock (firmas digitales Ed25519 en nodos) | Pruebas matemáticas formales (Tamarin y CryptoVerif) | WireGuard está formalmente probado; Tailnet Lock blinda el SaaS |
| 22. Modelo de Licenciamiento | Cliente libre (BSD-3); coordinación SaaS privativa o Headscale | 100% Software Libre y Abierto (GPLv2 Linux) | Cero dependencia de proveedores externos con WireGuard |
| 23. Sobrecarga de Operación Humana | Prácticamente nula (Plano de control automatizado) | Muy alta a escala (Demanda de 0.25 a 1.0 SRE FTE) | Enorme ahorro de ingeniería con Tailscale; scripts manuales en WG |
| 24. Coste de Licencia de Software | Plan gratuito (3 usuarios) / $6/usuario/mes (Personal Pro) / $18 Enterprise | $0 USD (Software libre gratuito a perpetuidad) | Tailscale es una suscripción SaaS; WireGuard cuesta $0 en licencias |
| 25. Caso de Uso Óptimo Principal | Fuerza de trabajo remota, acceso Zero Trust y multicloud | Troncales fijos de datacenter, replicación masiva e IoT | Elige Tailscale para personas y nubes; WireGuard para enlaces fijos |
12. Modelado FinOps: Coste Total de Propiedad (TCO) a 3 Años
Un sesgo frecuente en las evaluaciones de compras de infraestructura consiste en suponer que "WireGuard es gratuito por ser open-source, mientras que Tailscale es un sobrecoste SaaS prescindible". La metodología FinOps demuestra que las licencias de software constituyen únicamente una fracción del Coste Total de Propiedad real (TCO). Al operar infraestructura propia, los costes ocultos predominantes son los servidores bastión en la nube, las tarifas de transferencia de red (egress) y el coste horario de los ingenieros de fiabilidad de la plataforma (SRE).
12.1 La Ecuación Financiera de Redes Overlay
Para contrastar ambas opciones con rigor financiero, nuestro laboratorio aplica la siguiente fórmula de TCO calculada a un horizonte de 3 años:
Donde:
- CCómputo: Facturación de instancias en la nube (AWS EC2, GCP Compute Engine), pasarelas NAT (NAT Gateways) e IPs elásticas requeridas para mantener servidores VPN en alta disponibilidad.
- CTransferencia: Coste de egreso de datos. En WireGuard con topología en estrella, todo el tráfico pasa forzosamente por el bastión central, facturando el doble en transferencia hacia internet ($0.09 USD/GB) y cruce entre zonas de disponibilidad ($0.02 USD/GB). Los enlaces directos P2P de Tailscale ahorran este salto intermedio.
- CLicencias: Pago por suscripción a Tailscale Inc. ($0 en el caso de WireGuard puro).
- CIngeniería: Salario ponderado de los ingenieros SRE y administradores dedicados a gestionar claves, dar de alta/baja a empleados, resolver incidencias de conectividad NAT y mantener scripts de Terraform y Ansible. Calculado a una tarifa corporativa estándar de $65.000 USD anuales por FTE ($32 USD/hora).
- CAuditoría: Gastos en recolección manual de evidencias de cumplimiento SOC 2, pruebas de intrusión sobre bastiones expuestos y certificación periódica de revocación de claves.
12.2 Escenario A: Pyme Tecnológica en Crecimiento (250 Usuarios, 120 Servidores en Nube)
Empresa tecnológica en expansión con 250 ingenieros remotos en España y Latinoamérica, operando 120 instancias entre AWS (us-east-1 y eu-west-1) y Google Cloud:
| Concepto de Coste (3 Años) | Tailscale Business Plan | WireGuard Bastiones Propios | Análisis y Variación Financiera |
|---|---|---|---|
| Suscripción SaaS / Licencias | $135.000 USD (250 usuarios @ $18/mes) | $0 USD (Software libre GPLv2) | Tailscale requiere cuota recurrente corporativa |
| Cómputo en Nube y Gateways | $4.320 USD (2x subnet routers mínimos) | $21.600 USD (4x c6i.xlarge HA + Elastic IPs) | WireGuard exige clústeres bastión dedicados |
| Transferencia de Red (Egress) | $8.640 USD (Tráfico P2P directo) | $25.920 USD (Doble egreso por estrella) | Tailscale P2P ahorra $17.280 USD en transferencias |
| Mantenimiento Humano (SRE FTE) | $9.750 USD (0.05 FTE @ $65k/año) | $48.750 USD (0.25 FTE dedicado) | WireGuard exige 500 horas/año en gestión de claves |
| Auditoría y Certificación SOC 2 | $6.000 USD (Certificaciones nativas) | $24.000 USD (Auditoría de bastiones propios) | Los bastiones expuestos exigen pentesting externo |
| TCO Total a 3 Años (Escenario A) | $163.710 USD | $120.270 USD | WireGuard ahorra $43.440 USD en costes brutos |
Conclusión FinOps del Escenario A: Aunque WireGuard arroja una cifra bruta inferior por $43.440 USD a lo largo de 3 años, esa aparente economía se desvanece al contabilizar el coste de fricción: tiempos de espera de los desarrolladores para obtener acceso, incidencias de conexión desde hoteles o clientes y el riesgo de brechas de seguridad por claves estáticas olvidadas. Para empresas con equipos humanos, la productividad de los desarrolladores y la integración con SSO justifican con creces la inversión en Tailscale.
12.3 Escenario B: Troncal Fijo de Infraestructura (10 Datacenters, Enlaces de 10 Gbps)
Analicemos la situación inversa: interconexión estática entre 10 centros de datos locales y regiones de AWS transfiriendo 500 Terabytes mensuales de replicación de bases de datos y flujos de eventos Kafka, sin interacción alguna de usuarios humanos.
- TCO a 3 Años con WireGuard Puro: $18.500 USD totales (Orquestado mediante Terraform, ejecutado en el kernel de Linux, cero licencias y cero sobrecoste de usuarios).
- TCO a 3 Años con Tailscale: Más de $48.000 USD (Requiere contratación de complementos de nodos de dispositivo, sobrecarga de CPU en espacio de usuario que obliga a usar servidores EC2 más costosos, sin beneficio alguno de las funciones de SSO).
En el Escenario B, WireGuard es un 61% más económico y ofrece un rendimiento técnico incontestablemente superior. Utilizar Tailscale para enlazar servidores de producción fijos entre datacenters constituye un desperdicio financiero evidente.
13. Seguridad Empresarial, Privacidad, Auditoría Criptográfica y Cumplimiento Normativo
Implantar infraestructura de red en sectores regulados (fintech, banca, salud, sector público) exige el cumplimiento riguroso de normativas internacionales de ciberseguridad como SOC 2 Tipo II, ISO 27001, HIPAA y el RGPD europeo.
13.1 Arquitectura de Cero Retención de Datos (ZDR) en Tailscale
La inquietud primordial de los Responsables de Seguridad de la Información (CISO) al evaluar Tailscale es la confidencialidad de la información interna. La arquitectura de Tailscale garantiza una política matemáticamente demostrable de Cero Retención de Datos (Zero Data Retention):
- El servidor de coordinación únicamente procesa metadatos del plano de control: claves públicas, direcciones de correo de los usuarios, nombres de máquina y directivas de seguridad cifradas sobre TLS mutuo.
- Las claves privadas se generan en el propio dispositivo local y jamás son transmitidas al plano de control.
- Los paquetes de datos viajan cifrados de extremo a extremo entre los nodos. Tailscale Inc. carece de acceso matemático para interceptar, inspeccionar o descifrar los datos de los clientes.
- Incluso cuando el tráfico transita por un relé DERP debido a cortafuegos hostiles, el relé reenvía datagramas opacos sin poseer las claves criptográficas de descifrado del par de destino.
13.2 Tailnet Lock: Blindaje contra Servidores de Coordinación Comprometidos
¿Qué ocurriría ante el escenario extremo en que un atacante comprometa los servidores centrales de Tailscale Inc. e intente inyectar una clave pública espía en la red de tu organización?
Para neutralizar esta amenaza, Tailscale diseñó Tailnet Lock. Al activarse, la red se transforma en una autoridad de confianza criptográfica autónoma:
- Los administradores generan un par de claves de firma digital (Ed25519) custodiadas en dispositivos físicos seguros (como chips Secure Enclave de Apple o llaves hardware YubiKey).
- Para que cualquier servidor o portátil nuevo ingrese en la tailnet, un dispositivo administrador autorizado debe firmar digitalmente la clave pública del nuevo nodo.
- Todos los nodos de la red verifican de forma independiente esta firma digital antes de permitir el paso de paquetes por los túneles WireGuard.
- Si un atacante en el servidor de coordinación intenta inyectar una clave no firmada o manipulada, los demás nodos la rechazan de inmediato, imposibilitando la intrusión.
13.3 Verificación Formal de WireGuard y Seguridad del Kernel
El nivel de seguridad de WireGuard goza de reconocimiento unánime en la comunidad académica de criptografía. El protocolo fue sometido a verificación matemática formal mediante herramientas de prueba automatizada como Tamarin y CryptoVerif, certificando que el protocolo Noise_IK satisface de forma estricta las garantías de confidencialidad, autenticidad y secreto hacia adelante.
Asimismo, su base de código de unas 4.000 líneas en C facilita auditorías de seguridad exhaustivas frente a las más de 100.000 líneas de OpenVPN o las 400.000 de IPsec. El equipo de seguridad del kernel de Linux lo audita continuamente con herramientas de fuzzing como syzkaller, protegiéndolo de vulnerabilidades de desbordamiento de memoria.
14. Marco Decisional de Arquitectura y Patrones Híbridos Dual-Stack
En lugar de percibir a Tailscale y WireGuard como rivales incompatibles, las organizaciones de ingeniería más avanzadas implementan ambas tecnologías en una arquitectura híbrida de doble capa (Dual-Stack).
14.1 Ventajas del Modelo Híbrido
En este esquema complementario:
- Tailscale blinda el perímetro humano: Los desarrolladores, operadores de SRE y contratistas acceden a los recursos autorizados mediante Tailscale autenticado en Okta con MFA, resuelven nombres con MagicDNS, entran a terminales con Tailscale SSH sin almacenar claves en disco y respetan las directivas ACL en HuJSON.
- WireGuard en el kernel conecta el núcleo de cómputo: La interconexión masiva de datos entre centros de datos y regiones de nube (por ejemplo, sincronización de réplicas de bases de datos o clusters de analítica) se ejecuta sobre enlaces fijos de WireGuard nativo en Linux (
wireguard.ko). Al tratarse de máquinas fijas con IPs estáticas que mueven gigabits por segundo constantes, WireGuard exprime el hardware con cero coste de licenciamiento.
14.2 Regla Heurística de Decisión
Aplica esta guía rápida para resolver nuevos requerimientos:
- ¿La red involucra empleados humanos, portátiles en movilidad o cortafuegos NAT restrictivos? Implementa Tailscale. El ahorro de tiempo operativo en soporte y la integración con SSO superan cualquier otro aspecto.
- ¿La red está formada exclusivamente por servidores en la nube estáticos con tráfico intensivo continuo (> 5 Gbps)? Despliega WireGuard Puro en el kernel. Su eficiencia de cómputo y transferencia es insuperable.
- ¿La legislación prohíbe el uso de planos de control SaaS en la nube pero necesitas automatización mesh? Aloja tu propio servidor Headscale y utiliza los clientes de Tailscale.
15. Preguntas Frecuentes Técnicas con Respuestas en Profundidad
Respuestas de nivel avanzado a las dudas técnicas más recurrentes planteadas por ingenieros de sistemas, arquitectos cloud y directores de ciberseguridad:
¿Cómo logra Tailscale establecer túneles directos peer-to-peer a través de NATs simétricos estrictos sin abrir puertos?
Tailscale implementa una orquestación avanzada de travesía NAT basada en STUN (Session Traversal Utilities for NAT), sondeo dinámico tipo ICE, UPnP/NAT-PMP y perforación coordinada de puertos UDP (UDP hole punching). Cada nodo descubre su dirección IP pública y puerto asignado mediante servidores STUN y transmite estos candidatos de conexión al servidor de coordinación central a través de TLS mutuo. Ambos nodos envían paquetes UDP salientes de forma sincronizada hacia los extremos descubiertos del par, creando entradas en las tablas de seguimiento de conexiones de sus firewalls de estado. En circunstancias extremas donde ambos pares están bajo NATs simétricos estrictos (donde el puerto externo se aleatoriza por cada destino IP), la perforación directa de UDP es inviable; en este caso, Tailscale redirige automáticamente el tráfico mediante servidores de relevo DERP (Designated Encrypted Relay for Packets) a través de HTTPS (puerto TCP 443). El tráfico siempre permanece cifrado de extremo a extremo con la clave pública WireGuard del destinatario, por lo que los relés DERP son incapaces de inspeccionar la carga útil.
¿Utilizar Tailscale significa que servidores de terceros pueden inspeccionar, interceptar o descifrar el tráfico de red interno?
No. Tailscale opera bajo una arquitectura estricta de Cero Retención de Datos (Zero Data Retention) y Zero Trust que desacopla por completo el plano de control del plano de datos. El servidor de coordinación central únicamente procesa metadatos de identidad, claves públicas de los nodos y tablas de rutas sobre TLS. Las claves privadas criptográficas se generan localmente en cada máquina y jamás abandonan el dispositivo del usuario. Todo el tráfico de datos entre nodos viaja cifrado de punto a punto utilizando los algoritmos criptográficos estándar de WireGuard (Curve25519 y ChaCha20-Poly1305). Incluso cuando los paquetes deben atravesar un relé DERP debido a bloqueos estrictos de NAT, los servidores de relevo reenvían flujos de bytes opacos sin poseer las claves criptográficas necesarias para descifrar la información.
¿Por qué el módulo nativo de WireGuard en el kernel de Linux supera a Tailscale en rendimiento bruto y uso de CPU?
WireGuard en Linux se ejecuta directamente en el espacio de memoria del kernel mediante el módulo wireguard.ko. Procesa los paquetes en el contexto de interrupciones por software (softirq) con buffers de copia cero (zero-copy), evitando cambios de contexto entre el espacio de kernel y el espacio de usuario, y aprovechando aceleración vectorial por hardware (AVX-512, ARM NEON). Por el contrario, el cliente estándar de Tailscale (tailscaled) opera como un demonio en espacio de usuario desarrollado en lenguaje Go (basado en wireguard-go) e interactúa con el sistema operativo a través del dispositivo virtual /dev/net/tun. Cada paquete transmitido por Tailscale requiere múltiples cambios de contexto entre el kernel y el espacio de usuario. Aunque Tailscale implementa optimizaciones de segmentación como GSO (Generic Segmentation Offload) y GRO para procesar super-paquetes de 64 KB, la recolección de basura de Go y la sobrecarga del dispositivo TUN provocan una degradación de entre el 25% y el 45% en interfaces de 10 Gbps respecto al kernel puro.
¿Qué es Tailnet Lock y cómo impide la inyección maliciosa de claves públicas si el servidor de coordinación es comprometido?
Tailnet Lock es una capa de verificación criptográfica descentralizada diseñada para neutralizar la amenaza de un servidor de coordinación comprometido. En la operación convencional de Tailscale, los nodos confían en que el servidor de coordinación distribuye claves públicas legítimas. Cuando se activa Tailnet Lock, los nodos autorizados mantienen un registro local de claves de firma digitales (Ed25519) controladas exclusivamente por los administradores de la organización. Para que cualquier nodo nuevo se una a la red o actualice su clave WireGuard, su clave pública debe ser firmada digitalmente por un dispositivo de firma autorizado. Los demás nodos verifican localmente esta firma criptográfica antes de habilitar los túneles WireGuard. En consecuencia, incluso si un atacante compromete totalmente la infraestructura en la nube de Tailscale o las cuentas de administración SaaS, no puede inyectar nodos espías ni desviar tráfico sin poseer las claves físicas de firma en poder del cliente.
¿Puede Headscale reemplazar al 100% el servidor de coordinación propietario de Tailscale en entornos de alta conformidad?
Sí. Headscale es una implementación de código abierto (licencia BSD) del protocolo de coordinación de Tailscale programada en Go. Permite a las empresas alojar su propio plano de control en servidores Linux independientes utilizando bases de datos SQLite o PostgreSQL, eliminando cualquier dependencia de la infraestructura SaaS de Tailscale Inc. Las aplicaciones cliente oficiales de Tailscale se conectan a Headscale mediante el parámetro --login-server. Headscale soporta espacios de nombres por usuario, claves preautenticadas, MagicDNS, propagación de rutas de subred, mapas DERP personalizados y directivas ACL en formato HuJSON. No obstante, los equipos de plataforma deben considerar que Headscale exige mantenimiento manual de bases de datos, alta disponibilidad propia, integración personalizada de OIDC y carece de funciones propietarias avanzadas como Tailscale Funnel, Tailnet Lock nativo o certificación SOC 2 de fábrica.
¿Cómo opera MagicDNS sin entrar en conflicto con servidores DNS internos corporativos o Active Directory?
MagicDNS funciona inyectando un reenviador DNS local en bucle (escuchando en 100.100.100.100) en el subsistema de resolución del sistema operativo del host (como systemd-resolved o el cliente DNS de Windows). MagicDNS intercepta exclusivamente las consultas que coinciden con el sufijo de dominio privado de tu tailnet (por ejemplo, tunet.ts.net). Cuando una aplicación solicita resolver un nombre de host local (como base-datos-01.tunet.ts.net), MagicDNS responde de forma instantánea consultando una tabla en memoria que asocia nombres con direcciones CGNAT 100.x.y.z. Para cualquier otra petición (dominios web públicos o zonas corporativas split-horizon como corp.internal), MagicDNS reenvía de manera transparente la consulta a los servidores DNS ascendentes configurados en la máquina o definidos en el panel de control, impidiendo fugas de DNS y colisiones de enrutamiento.
¿Cuál es el impacto de WireGuard y Tailscale en la batería de dispositivos móviles y la itinerancia celular?
Tanto WireGuard como Tailscale destacan por una eficiencia energética drásticamente superior a la de protocolos antiguos como OpenVPN o IPsec. WireGuard puro es completamente silencioso en ausencia de tráfico: no envía paquetes de latido o keepalive por defecto, lo que permite a las antenas celulares y núcleos de CPU del teléfono permanecer en estados de reposo profundo (deep sleep). Sin embargo, en entornos NAT donde el móvil debe recibir conexiones no solicitadas, requiere PersistentKeepalive (cada 25 segundos), lo que genera despertares periódicos de la radio. Tailscale mejora este comportamiento con un motor adaptativo: en iOS y Android suspende los keepalives periódicos y aprovecha las notificaciones push nativas de Apple (APNs) y Google (FCM) para reactivar el túnel únicamente cuando existe tráfico entrante. Ante cambios entre redes Wi-Fi y redes móviles 4G/5G, la naturaleza sin estado del handshake de WireGuard y su función de Roaming permiten que las conexiones TCP activas y sesiones SSH sobrevivan a los cambios de IP pública sin cortes ni renegociación.
Malla Temática de Infraestructura Cloud y Seguridad en CloudBizStack
Profundiza en nuestra serie de guías de arquitectura avanzada, análisis de costes FinOps y benchmarks cuantitativos de infraestructura cloud y SaaS:
Fundador y Arquitecto Principal de Sistemas en CloudBizStack. Especialista en redes overlay de alto caudal, arquitecturas Zero Trust y economía cloud (FinOps). Ex-líder de infraestructura administrando redes mesh multicloud globales y backbones inter-VPC de alta velocidad sobre AWS, Google Cloud y servidores físicos dedicados.