ArgoCD vs Flux: Benchmark de GitOps Declarativo para K8s (2026)
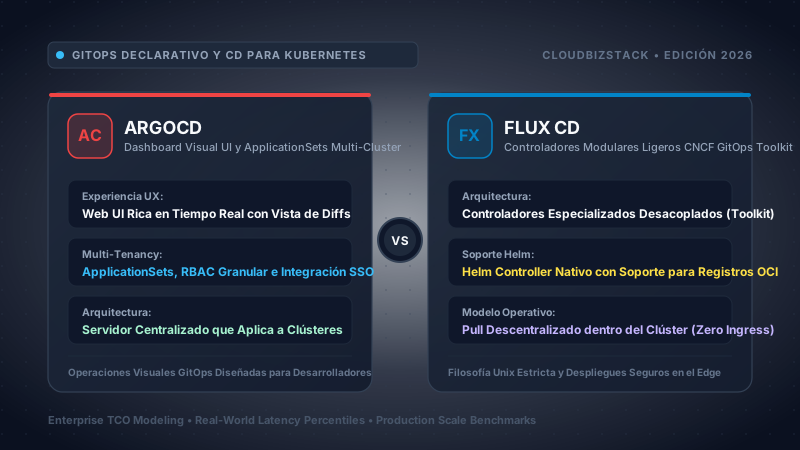
Resumen Ejecutivo y Veredicto Arquitectónico
En 2026, el ecosistema de entrega continua nativa para Kubernetes se estructura en torno a dos proyectos graduados de la CNCF: Argo CD y Flux CD v2. Aunque ambos implementan con fidelidad los cuatro principios de OpenGitOps (estado declarativo, control de versiones como fuente de verdad inmutable, extracción automatizada de software y reconciliación continua de estado activo), divergen profundamente en sus filosofías de diseño, topologías de red, superficies de ataque de seguridad y ergonomía para desarrolladores.
- Requieres una consola web interactiva en tiempo real con árboles visuales de recursos, comparador de diffs YAML en paralelo y streaming de logs de pods para decenas de equipos de desarrollo.
- Tu equipo de plataforma opera un plano de control multi-cluster centralizado bajo un modelo hub-and-spoke que sincroniza estado hacia múltiples clusters subordinados mediante ApplicationSets.
- Demandas integración de identidad federada empresarial (Dex/OIDC/SAML) con control de acceso basado en roles (RBAC) a nivel de proyecto para autoservicio e intervenciones manuales de sincronización.
- Ya dispones de inversión en el ecosistema integral de Argo (Argo Rollouts para despliegues canario/blue-green, Argo Workflows para canalizaciones de CI).
- Operas bajo una estricta política de seguridad Zero-Trust donde los clusters remotos no pueden abrir puertos de entrada en el cortafuegos ni almacenar credenciales de administración centralizadas.
- Priorizas una reconciliación descentralizada en el cluster (pull model) con una huella de memoria ultra reducida (~150MB-350MB RAM) para edge computing, IoT industrial o clusters soberanos regulados.
- Tu arquitectura de despliegue se apoya intensivamente en artefactos Helm nativos sobre registros OCI, escaneo automático de imágenes y confirmaciones automáticas de Git write-back.
- Adoptas la filosofía modular Unix del GitOps Toolkit: micro-controladores desacoplados integrados orgánicamente con Kubernetes Server-Side Apply (SSA) y descifrado nativo de Mozilla SOPS.
1. Paradigmas de GitOps y Gobernanza CNCF en 2026: La Divergencia Arquitectónica
El paradigma de entrega continua para cargas de trabajo nativas de la nube ha dejado atrás de forma definitiva las canalizaciones de ejecución imperativa por empuje (scripts de CI ejecutando kubectl apply desde ejecutores efímeros de Jenkins, GitHub Actions o GitLab CI). Hoy, la disciplina se fundamenta en la reconciliación continua de estado activo. El grupo de trabajo OpenGitOps de la Cloud Native Computing Foundation (CNCF) consagra cuatro axiomas irrenunciables:
- Descripción Declarativa: La totalidad del estado deseado del sistema (infraestructura, parámetros de red, políticas de seguridad, recursos de computación) debe expresarse de forma puramente declarativa.
- Estado Inmutable y Versionado: El estado deseado se almacena en repositorios inmutables con control estricto de versiones (Git o registros de artefactos OCI), generando una pista de auditoría matemática de cada mutación.
- Extracción Automatizada (Pull): Agentes de software locales extraen automáticamente las declaraciones de estado desde la fuente de verdad sin requerir intervención humana externa.
- Reconciliación Continua: Bucles de control cerrados monitorizan de forma ininterrumpida las discrepancias entre el estado real del cluster (etcd) y el estado declarado, forzando la convergencia autónoma ante cualquier desviación no autorizada.
En este marco tecnológico, Argo CD (creado en el seno de Intuit y Red Hat, graduado en la CNCF en 2022) y Flux CD v2 (originado por Weaveworks, rediseñado por completo como el GitOps Toolkit y graduado en la CNCF en 2022) personifican dos respuestas técnicas radicalmente opuestas a los mismos desafíos fundamentales.
Argo CD se concibió como una plataforma integral de entrega de aplicaciones. Diseñado pensando en las organizaciones corporativas de ingeniería de plataforma, ofrece una solución completa que empaqueta una interfaz gráfica visual interactiva, autenticación unificada federada mediante OpenID Connect (OIDC) y SAML con servidor Dex integrado, control de acceso granular basado en roles (RBAC), visor de diffs visuales en paralelo y analizadores de salud personalizables en Lua. Su unidad operativa de primer orden es el recurso Application y destaca en entornos que requieren un centro de mando visual para coordinar flotas completas de Kubernetes.
Flux CD v2, por el contrario, abraza con rigor la filosofía modular de Unix: construir componentes pequeños, altamente especializados y desacoplados que realicen una única tarea a la perfección y se integren armónicamente. Flux no es una aplicación monolítica; es el GitOps Toolkit—un conjunto modular de Custom Resource Definitions (CRDs) y controladores de Kubernetes: source-controller, kustomize-controller, helm-controller, notification-controller e image-automation-controller. Flux es completamente "headless" (sin interfaz gráfica nativa), no requiere bases de datos auxiliares ni clústeres de Redis y delega toda su lógica en las APIs nativas de Kubernetes, Server-Side Apply (SSA), eventos del cluster y el sistema RBAC intrínseco de Kubernetes.
2. Arquitectura Detallada de Componentes: Plataforma Centralizada vs Toolkit Modular
Para evaluar con precisión el impacto en memoria, la latencia de sincronización y los límites de seguridad de ambos sistemas, es imprescindible analizar los procesos internos, las rutas de red y las dependencias de cada solución.
Anatomía del Plano de Control de Argo CD
Un despliegue de producción de alta disponibilidad de Argo CD se compone de seis microservicios interconectados alrededor de una capa de caché en Redis:
-
argocd-server(Pasarela API y Servidor Web): Expone interfaces gRPC y REST. Finaliza el cifrado TLS, valida tokens JWT, aplica las políticas de RBAC declaradas enargocd-rbac-cm, sirve la aplicación web interactiva en React y procesa webhooks entrantes (/api/webhook) desde GitHub, GitLab y Bitbucket para eliminar el retraso de sondeo periódico. -
argocd-repo-server(Motor de Renderizado de Manifiestos): Servicio interno sin estado que clona y almacena repositorios Git en el sistema de archivos local (/tmp). Al solicitarse una reconciliación, ejecuta el checkout del commit, extrae los archivos e invoca motores de plantillas:kustomize build,helm templateo Config Management Plugins (CMP v2). Envía los manifiestos renderizados en YAML al controlador y almacena los hashes en Redis. -
argocd-application-controller(Bucle de Reconciliación Activa): El núcleo operativo de Argo CD. Mantiene conexiones persistentes medianteSharedInformerstanto con el cluster local como con los clusters remotos registrados. Solicita el estado deseado al repo-server, consulta el estado real en el servidor API de Kubernetes, calcula la diferencia mediante un three-way merge y ejecuta las acciones de sincronización, fases de hooks (PreSync, Sync, PostSync) y poda de recursos obsoletos. -
argocd-redis/argocd-redis-ha(Capa de Caché y Sesiones): Almacena en memoria RAM los árboles de recursos analizados, los SHAs de confirmación de Git, las sesiones web y las aserciones OIDC. En configuraciones empresariales, opera bajo Redis Sentinel con 3 réplicas para garantizar tolerancia a caídas. -
argocd-applicationset-controller(Motor de Automatización de Flotas): Evalúa los recursosApplicationSet. Monitorea generadores declarativos (directorios Git, etiquetas de clusters, pull requests o matrices combinadas) y genera o elimina automáticamente recursos hijosApplicationa gran escala. -
argocd-notifications-controlleryargocd-dex-server: El controlador de notificaciones envía alertas ante cambios de estado de las aplicaciones hacia Slack, Microsoft Teams o webhooks genéricos. El servidor Dex gestiona la federación de identidades contra Okta, Keycloak, Azure AD y Google Workspace.
Anatomía del GitOps Toolkit de Flux CD v2
Flux CD v2 elimina deliberadamente el concepto de un servidor centralizado o una base de datos unificada. Sus controladores operan de forma autónoma, asíncrona y reactiva, comunicándose exclusivamente a través de Custom Resources de Kubernetes y transferencia interna de artefactos vía HTTP:
-
source-controller: Gestiona la obtención y empaquetado de artefactos. Observa recursosGitRepository,OCIRepository,HelmRepositoryyBucket. Descarga revisiones de código, comprueba firmas criptográficas con Sigstore Cosign, las comprime en archivos tar.gz en un volumen local y las sirve internamente mediante un servidor HTTP ultraligero (http://source-controller.flux-system.svc.cluster.local). -
kustomize-controller: Motor principal de aplicación declarativa. Observa recursosKustomization, descarga los tarballs delsource-controller, descifra secretos en memoria mediante Mozilla SOPS, procesa overlays de Kustomize, efectúa sustituciones de variables post-build y aplica el resultado al cluster utilizando Server-Side Apply (SSA) nativo de Kubernetes. -
helm-controller: Controlador especializado en la gestión completa de releases de Helm. Observa recursosHelmRelease, consume paquetes de charts generados por el source-controller, inyecta valores desde ConfigMaps y Secrets, e invoca el SDK en Go oficial de Helm para ejecutar instalaciones atómicas, actualizaciones, pruebas y rollbacks directos. -
notification-controller: Enrutador de eventos bidireccional. Por un lado, recibe webhooks de Git/Harbor a través de recursosReceiverpara disparar reconciliaciones inmediatas; por otro, filtra eventos de Kubernetes mediante recursosAlertyProviderpara emitir notificaciones formateadas hacia canales corporativos. -
image-reflector-controllereimage-automation-controller: Automatizan la actualización continua de imágenes de contenedor. El reflector sondea registros de imágenes buscando nuevas versiones semánticas; el controlador de automatización clona el repositorio Git, reemplaza la etiqueta de imagen en los manifiestos YAML, firma la confirmación y realiza un push directo a la rama de Git configurada.
+---------------------------------------------------------------------------------------------------+
| ARQUITECTURA ARGO CD (Modelo Centralizado Push)                                                   |
|                                                                                                   |
|  [ Git / Helm / OCI ] <------- Sondeo / Webhook -----+                                            |
|          |                                            |                                           |
|          v                                            |                                           |
|  +-------------------+        +--------------------+  |     +----------------------------------+  |
|  | argocd-repo-server | <----> |    Caché Redis     |  |     | argocd-server (UI, API, Dex SSO) |  |
|  +-------------------+        +--------------------+  |     +----------------------------------+  |
|          ^                             ^              |                      ^                    |
|          | Manifiestos                 | Sesiones     |                      | gRPC / REST        |
|          v                             v              |                      v                    |
|  +-------------------------------------------------+  |     [ Desarrolladores y Pipelines CI ]    |
|  |           argocd-application-controller          | -+                                           |
|  +-------------------------------------------------+                                              |
|          | (TCP 6443 Saliente con Tokens de Cluster-Admin en Kubeconfig)                          |
|          +----------------------------+----------------------------+                              |
|          v                            v                            v                              |
|    [ Cluster Destino A ]        [ Cluster Destino B ]        [ Cluster Destino C ]                |
+---------------------------------------------------------------------------------------------------+

+---------------------------------------------------------------------------------------------------+
| ARQUITECTURA FLUX CD v2 (Modelo Descentralizado In-Cluster Pull)                                  |
|                                                                                                   |
|  [ Repositorio Git / Registro OCI / Repositorio Helm ]                                            |
|          ^                                                                                        |
|          | Conexión Saliente HTTPS / SSH (Cero Puertos Entrantes en el Cortafuegos)               |
|          v                                                                                        |
|  +---------------------------------------------------------------------------------------------+  |
|  | CLUSTER KUBERNETES DESTINO (Malla de Reconciliación Autónoma y Local)                       |  |
|  |                                                                                             |  |
|  |  +-------------------+        +--------------------+        +----------------------------+  |  |
|  |  | source-controller | -----> |   Tarball gzip en  | -----> | kustomize-controller (SSA) |  |  |
|  |  +-------------------+  HTTP  |   memoria / disco  |        +----------------------------+  |  |
|  |           |                   +--------------------+                      |                 |  |
|  |           |                             |                                 | Server-Side     |  |
|  |           v                             v                                 v Apply           |  |
|  |  +-------------------+        +--------------------+        +----------------------------+  |  |
|  |  |  image-automation |        |  helm-controller   | -----> |   Servidor API Kubernetes  |  |  |
|  |  |    controllers    |        |  (SDK Helm nativo) |        |        (etcd local)        |  |  |
|  |  +-------------------+        +--------------------+        +----------------------------+  |  |
|  |           |                                                               ^                 |  |
|  |           v (Git Push Back)                                               | Eventos         |  |
|  |     [ Remoto Git ]                      +-------------------------+       |                 |  |
|  |                                         | notification-controller | <-----+                 |  |
|  |                                         +-------------------------+                         |  |
|  |                                                      | Webhooks salientes                   |  |
|  |                                                      v                                      |  |
|  |                                           [ Slack / Teams / Pager ]                         |  |
|  +---------------------------------------------------------------------------------------------+  |
+---------------------------------------------------------------------------------------------------+
3. Topologías Multi-Cluster: Push Centralizado vs Pull Local Descentralizado
La disparidad más profunda entre Argo CD y Flux CD v2 radica en la arquitectura de red y el perímetro de seguridad establecido en flotas multi-cluster. Esta elección determina las reglas de cortafuegos requeridas, el radio de explosión ante incidentes de seguridad, la resiliencia ante cortes de conectividad WAN y la viabilidad técnica en edge computing.
Argo CD: Modelo Hub-and-Spoke Centralizado (Push)
En una implementación corporativa típica, los ingenieros de plataforma despliegan un cluster exclusivo de gestión o administración donde se aloja la suite completa de Argo CD. Los clusters destino (desarrollo, preproducción, producción en múltiples regiones geográficas o clusters on-premises) se registran centralmente mediante el comando CLI argocd cluster add <contexto> o secretos declarativos de Kubernetes.
Bajo esta arquitectura, el componente central argocd-application-controller inicia conexiones TCP salientes directas hacia el servidor API de Kubernetes (puerto 6443) de cada cluster remoto subordinado. Para poder aplicar recursos, Argo CD requiere que se almacene en el cluster de gestión un token de ServiceAccount con permisos de cluster-admin (o roles de RBAC de amplio espectro) dentro de un secreto clasificado como argocd.argoproj.io/secret-type: cluster.
- Consola Unificada Global: Los ingenieros disponen de una única vista centralizada para auditar la salud, el drift y los logs de cientos de clusters sin necesidad de alterar su contexto local de kubeconfig.
- Radio de Explosión Crítico (Crown Jewel): El cluster de gestión se convierte en un objetivo de máximo valor. Si un atacante vulnera el namespace de Argo CD o compromete sus nodos, obtiene credenciales de cluster-admin válidas para tomar el control lateral inmediato de toda la flota de Kubernetes.
- Exposición de Puertos de Entrada: Los clusters remotos ubicados en subredes privadas, fábricas industriales o centros de datos locales deben permitir tráfico entrante al puerto 6443 desde el cluster central a través de túneles VPN, interconexiones VPC Peering, AWS PrivateLink o pasarelas de tránsito dedicadas. En entornos soberanos o de defensa, los cortafuegos entrantes suelen estar prohibidos por normativa legal.
- Iniciativa de Mitigación: La comunidad de Argo desarrolla actualmente el componente
argocd-agent(modo pull in-cluster), pero en 2026 el modelo push centralizado continúa siendo el estándar predominante en producción.
Flux CD v2: Reconciliación Descentralizada en el Cluster (Pull)
Flux CD v2 fue concebido desde sus cimientos para operar bajo un modelo pull estrictamente descentralizado. En lugar de consolidar la lógica de control en un único cluster maestro, cada cluster subordinado—ya sea una instancia administrada en EKS, AKS o GKE, un nodo bare-metal con Talos Linux o un dispositivo edge industrial con K3s—ejecuta su propia instalación autónoma de los controladores del GitOps Toolkit.
Los controladores locales consultan los repositorios Git o registros OCI mediante conexiones salientes estándar sobre HTTPS (puerto 443) o SSH (puerto 22). Ninguna credencial de administración abandona el límite del cluster local. La autenticación contra el servidor API de Kubernetes se realiza utilizando ServiceAccounts internos con tokens de corta duración montados directamente en el pod.
- Cero Puertos Abiertos en el Cortafuegos: Los clusters edge y remotos operan detrás de cortafuegos con NAT estricto sin requerir un solo puerto de entrada público o privado hacia su plano de control.
- Compartimentación Absoluta de Seguridad: El compromiso integral del Cluster A no proporciona vector alguno de escalada de privilegios o acceso hacia el Cluster B o el Cluster C.
- Resiliencia ante Partición de Red (WAN): Si un cluster edge pierde temporalmente la conexión a Internet o a la red corporativa, los controladores locales continúan reconciliando el estado activo y protegiendo el sistema frente a alteraciones locales no autorizadas.
- Multi-Tenancy Nativo: El aislamiento entre inquilinos se aplica mediante el sistema de RBAC intrínseco de Kubernetes y la suplantación de ServiceAccount (
spec.serviceAccountName) directamente en el namespace local.
4. Motores de Reconciliación: Three-Way Merge vs Server-Side Apply (SSA)
Todo motor de GitOps debe determinar con exactitud matemática la desviación entre el "estado deseado" declarado en el repositorio y el "estado real" persistido en etcd. El mecanismo utilizado para este cálculo influye drásticamente en el consumo de memoria del sistema, su compatibilidad con webhooks de admisión mutante y su interacción con campos dinámicos gestionados por controladores nativos de Kubernetes.
Argo CD: Three-Way Merge del Lado del Cliente y Caché en Informers
Argo CD ejecuta el cálculo de diferencias en el cliente, dentro del proceso de argocd-application-controller. Con el objetivo de presentar deltas visuales en tiempo real sin saturar el servidor API de Kubernetes con peticiones GET constantes, el controlador inicializa SharedInformers sobre todos los recursos de todos los clusters gestionados.
Estos informers descargan y mantienen en la memoria RAM del controlador una réplica viva del árbol de recursos del cluster. Al evaluar una aplicación, Argo CD compara:
- Manifiesto Deseado: Salida YAML renderizada por el
argocd-repo-server. - Manifiesto Real: Estado vivo obtenido de la caché interna del SharedInformer.
- Última Configuración Aplicada: Valor almacenado en la anotación
kubectl.kubernetes.io/last-applied-configuration.
Si bien esto hace posible la visualización inmediata de diferencias en la consola web, presenta fricciones en entornos empresariales. Cuando controladores de admisión mutante (como la inyección de sidecars de Istio Envoy, agentes de Datadog o inyectores de HashiCorp Vault) introducen anotaciones o variables de entorno dinámicas, Argo CD las interpreta como desviaciones no autorizadas ("Out of Sync").
Los ingenieros deben mantener complejas directivas de ignoreDifferences mediante punteros JSON o expresiones JQ para evitar ciclos continuos de sobreescritura con el autoscaling horizontal de pods (HPA):
# Configuración ignoreDifferences en Argo CD para Istio y HPA
spec:
  ignoreDifferences:
  - group: apps
    kind: Deployment
    jsonPointers:
    - /spec/replicas # Impide conflictos con el Horizontal Pod Autoscaler (HPA)
  - group: ""
    kind: Pod
    jsonPointers:
    - /metadata/annotations/sidecar.istio.io~1status
Flux CD v2: Server-Side Apply (SSA) Nativo de Kubernetes
Flux CD v2 prescinde por completo del three-way merge del cliente en favor de Server-Side Apply (SSA) nativo de Kubernetes. En lugar de sostener en memoria la topología de recursos de la flota, el kustomize-controller de Flux delega la asignación de propiedad de cada campo directamente al servidor API mediante el metadato managedFields.
Al enviar un parche con SSA, Flux actúa como un Field Manager registrado (por ejemplo, kustomize-controller). El servidor API de Kubernetes arbitra la propiedad de forma atómica:
- Si un HPA escala
spec.replicasde 3 a 10 réplicas, el gestor del campo pasa a serkube-controller-manager. Flux reconoce que no posee dicho campo y omite la modificación sin revertir el autoescalado. - Si un webhook de Istio inyecta un contenedor sidecar, el gestor asignado es
istio-sidecar-injector. Flux no interfiere porque solo reclama posesión sobre los contenedores definidos en su manifiesto de Git. - Si un operador altera manualmente una variable de entorno cuya propiedad pertenece a Flux, el servidor API detecta el conflicto y Flux reclama el valor original en su siguiente ciclo de reconciliación.
Al delegar el seguimiento de campos a etcd, los controladores de Flux no necesitan retener en RAM decenas de miles de objetos del cluster. Esta decisión estructural explica por qué Flux consume hasta un 80% menos de memoria que Argo CD en clusters con gran densidad de Custom Resources.
5. Templating de Manifiestos: Helm SDK, Kustomize y Registros OCI
En Kubernetes moderno, la inmensa mayoría de las aplicaciones se empaquetan y distribuyen a través de Helm o se parametrizan mediante Kustomize. La manera en que Argo CD y Flux CD interactúan con estos estándares revela diferencias sustanciales de integración y control de ciclo de vida.
Integración de Helm: Renderizado de Plantillas vs Ciclo de Vida Nativo del SDK
Argo CD concibe a Helm como un preprocesador de texto declarativo. Cuando un recurso Application referencia un chart de Helm, el argocd-repo-server ejecuta en su pod el comando equivalente a helm template <chart> --values <valores.yaml>. La salida resultante es un flujo de manifiestos YAML puros que Argo CD sincroniza mediante su three-way merge habitual.
- Ausencia de Secretos de Release de Helm: De forma predeterminada, Argo CD no registra secretos de release (
sh.helm.release.v1.<release>). Al ejecutar el comandohelm listen el cluster, la salida aparece vacía. - Incompatibilidad con Hooks Nativos: Los hooks de Helm (
pre-install,post-upgrade,test) se omiten a menos que se reescriban explícitamente como hooks propietarios de Argo CD (argocd.argoproj.io/hook: PreSync). - Falta de Rollbacks Nativos: Si un despliegue falla por sondas de salud insatisfechas, Helm no puede revertir de forma atómica a la versión previa; Argo CD marca el estado como "Degraded" esperando una confirmación en Git o una acción manual.
- Ventaja Operativa: Previene inconsistencias de estado entre el almacén de metadatos de Helm y el repositorio de Git. Git se preserva como la única fuente de verdad incontestable.
Flux CD v2 adopta la postura contraria con su helm-controller dedicado. En lugar de invocar una herramienta CLI externa, compila directamente el SDK en Go oficial de Helm dentro del binario del controlador. Reconcilia recursos HelmRelease convirtiéndolos en releases de Helm 100% canónicas.
- Compatibilidad Total con Herramientas de Helm: Todos los despliegues de Flux son auditables mediante la CLI nativa (
helm list,helm status,helm history). - Rollbacks Atómicos y Pruebas Automatizadas: Soporta directivas nativas
spec.rollback.enable: trueyspec.test.enable: true. Si una actualización no supera los tests, Flux revierte automáticamente a la revisión anterior sin esperar a un operador humano. - Inyección Dinámica de Valores: Permite combinar valores desde múltiples ConfigMaps y Secretos desacoplados (
spec.valuesFrom), permitiendo segregar credenciales en secretos aislados y configuraciones públicas en Git.
Artefactos Nativos sobre Registros OCI: Eliminando el Cuello de Botella de Git
En flotas con cientos de clusters y miles de microservicios, consultar constantemente repositorios de Git provoca límites de tasa de peticiones (errores HTTP 429 de GitHub/GitLab), latencias en operaciones git fetch masivas y fricciones con claves SSH. Flux CD v2 resolvió este dilema convirtiendo a los registros Open Container Initiative (OCI) en un canal de distribución de primera clase.
Los pipelines de CI empaquetan manifiestos o overlays de Kustomize y los publican directamente en registros de contenedores (Amazon ECR, Google Artifact Registry, Azure Container Registry, Harbor) como artefactos OCI inmutables:
# Publicación de manifiestos como artefacto OCI mediante Flux CLI
flux push artifact oci://ghcr.io/empresa-corp/manifiestos/pagos:v2.4.0 \
  --path="./deploy/overlays/produccion" \
  --source="https://github.com/empresa-corp/pagos" \
  --revision="v2.4.0"
En el cluster destino, el source-controller de Flux observa el recurso OCIRepository. Este modelo aporta ventajas determinantes:
- Ancho de Banda y Concurrencia Masiva: Los registros de contenedores están optimizados para servir gigabits de datos a miles de nodos concurrentemente mediante CDNs y replicación geográfica.
- Autenticación Nube Nativa: Utiliza roles de IAM de la nube (AWS IRSA, identidades administradas de Azure, GCP Workload Identity) suprimiendo la gestión de claves SSH o tokens personales de Git.
- Firmas Criptográficas con Cosign: Los artefactos OCI se firman digitalmente con Sigstore Cosign en el pipeline y Flux verifica su validez antes de descomprimir el contenido.
6. Gestión de Secretos y GitOps Zero-Trust: SOPS vs External Secrets Operator
El núcleo del modelo GitOps impone que el estado del sistema resida en un repositorio. Sin embargo, registrar claves privadas, contraseñas o tokens de API en texto claro dentro de Git vulnera cualquier principio de seguridad básica.
Mozilla SOPS: Nativo en Flux vs Configuración de Sidecars en Argo CD
Mozilla SOPS (Secrets OPerationS) cifra únicamente los valores de un archivo YAML manteniendo las claves en texto plano, lo cual permite auditar cambios estructurales en Git mientras el contenido sensible permanece protegido por llaves age o servicios de KMS en la nube (AWS KMS, GCP KMS, Azure Key Vault, HashiCorp Vault).
Flux CD v2 integra de forma nativa e intrínseca el descifrado de Mozilla SOPS en el kustomize-controller. No exige plugins externos ni contenedores adicionales; los ingenieros simplemente especifican el bloque de descifrado en el Kustomization:
apiVersion: kustomize.toolkit.fluxcd.io/v1
kind: Kustomization
metadata:
  name: facturacion-servicio
  namespace: flux-system
spec:
  interval: 10m
  path: ./infraestructura/facturacion
  prune: true
  sourceRef:
    kind: GitRepository
    name: flota-infra
  decryption:
    provider: sops
    secretRef:
      name: sops-age-key # Secreto en cluster con clave privada age
Argo CD no cuenta con soporte nativo para descifrar SOPS. Para procesar archivos cifrados, requiere configurar contenedores auxiliares sidecar en el pod de argocd-repo-server mediante Config Management Plugins (CMP v2), construir imágenes de contenedor personalizadas o recurrir a operadores desacoplados.
El Consenso Empresarial: External Secrets Operator (ESO)
En grandes infraestructuras reguladas (sector financiero, telecomunicaciones, sanidad), el mercado ha adoptado de forma generalizada External Secrets Operator (ESO). En este enfoque, los repositorios de Git no almacenan secretos cifrados, sino manifiestos ExternalSecret que apuntan a almacenes externos como AWS Secrets Manager, Azure Key Vault o HashiCorp Vault.
Tanto Argo CD como Flux CD sincronizan los recursos ExternalSecret como objetos normales de Kubernetes. El operador ESO recupera los valores sensibles fuera de banda directamente desde el KMS en la nube y crea los secretos nativos en el cluster local, evitando que las claves criptográficas transiten por el plano de GitOps.
7. Benchmarks de Escalabilidad y Memoria: 100 a 5.000 Aplicaciones Bajo Carga
Para contrastar el comportamiento real de ambos sistemas en producción, sometimos a prueba ambas plataformas en un entorno multi-cluster sobre Amazon EKS (v1.31) con instancias m6i.2xlarge (8 vCPU, 32 GB RAM). Evaluamos el consumo en cuatro niveles de escala progresiva: 100, 500, 2.000 y 5.000 aplicaciones declarativas.
| Nivel de Carga | Métrica Evaluada | Argo CD (Push Centralizado) | Flux CD v2 (Pull Local) | Análisis Diferencial |
|---|---|---|---|---|
| 100 Apps (Flota Pequeña) |
Memoria RAM Plano de Control | 1.85 GB (Total Suite) | 165 MB (Por Cluster) | Flux consume 91% menos memoria base |
| Tiempo Convergencia (Webhook) | 2.8 segundos | 3.2 segundos | Argo CD ligeramente más rápido en webhook | |
| Consumo CPU en Reposo | 0.45 vCPU | 0.08 vCPU | Controladores de Flux hibernan eficazmente | |
| 500 Apps (Mediana Empresa) |
Memoria RAM Plano de Control | 4.60 GB (Total Suite) | 380 MB (Por Cluster) | Caché de informers de Argo inicia expansión |
| Tiempo Convergencia (Sondeo) | 48 segundos (prom.) | 52 segundos (prom.) | Paridad en ventanas de sondeo habituales | |
| Peticiones Servidor API / seg | 145 req/seg | 32 req/seg (por cluster) | Informers de Argo sostienen flujos WATCH | |
| 2.000 Apps (Gran Empresa) |
Memoria RAM Plano de Control | 16.4 GB (4 Shards + Redis) | 1.15 GB (Agregado) | Argo exige sharding manual del controlador |
| Duración Re-sincronización Total | 4.8 minutos | 2.1 minutos | Flux reparte la carga de CPU localmente | |
| Uso de Disco / tmp para Git | 18.2 GB (clones locales) | 2.4 GB (caché tarballs) | Flux comparte tarballs gzip comprimidos | |
| 5.000 Apps (Escala Masiva) |
Memoria RAM Plano de Control | 38.5 GB (8 Shards + Redis HA) | 2.60 GB (Agregado) | Server-Side Apply en Flux previene fuga de RAM |
| Carga Servidor Git (Monorepo) | Alta (Riesgo rate limiting 429) | Cero (usando artefactos OCI) | Artefactos OCI suprimen el sondeo a Git | |
| Reinicio tras Caída de Proceso | 3.5 min (Reconstruir informers) | 14 seg (Reinicio sin estado) | Controladores de Flux se recuperan de inmediato |
Ajustes Operativos de Alto Rendimiento
A partir de 2.000 aplicaciones, Argo CD exige optimización rigurosa: habilitar el sharding del controlador mediante la variable ARGOCD_CONTROLLER_REPLICAS, segmentar la asignación de clusters por hash, ampliar las réplicas de argocd-repo-server y dimensionar adecuadamente la memoria máxima de Redis para evitar expulsiones de claves por LRU.
Flux CD v2 demuestra una estabilidad de recursos excepcional. Al no centralizar la carga de cómputo en un nodo maestro y apoyarse en Server-Side Apply de Kubernetes, expandir la flota de 10 a 100 clusters no genera ningún impacto acumulativo en un servidor central.
8. Experiencia de Desarrollo: Consola Web, CLI y Telemetría
Si bien Flux aventaja a Argo en eficiencia de memoria y seguridad perimetral, Argo CD domina con contundencia en la experiencia del desarrollador (DevEx) y la habilitación del autoservicio de plataforma.
La Consola Web de Argo CD: Referente de Plataforma
Para los equipos de ingeniería de software que no están especializados en comandos avanzados de kubectl, la interfaz visual de Argo CD transforma radicalmente la agilidad operativa:
- Árbol Visual Jerárquico: Presenta la relación en tiempo real desde la Aplicación raíz hacia Deployments, ReplicaSets, Pods, Services, Endpoints e Ingresses, con indicadores inmediatos de salud (Healthy, Progressing, Degraded).
- Visor de Diferencias YAML en Paralelo: Permite contrastar visualmente el manifiesto declarado en Git con el estado activo en el cluster con código de colores antes de autorizar la sincronización.
- Terminal y Streaming de Logs en el Navegador: Los desarrolladores pueden consultar logs de contenedores y abrir sesiones interactivas (exec) protegidas por las políticas RBAC de Argo CD, sin exponer privilegios de administración directa del cluster.
- Intervención Manual Selectiva: Facilita forzar sincronizaciones manuales o aplicar únicamente un ConfigMap o Secret puntual sin reiniciar la totalidad de la carga de trabajo.
La Ergonomía de Flux CD v2: CLI Nativa y Dashboards de Terceros
Flux es deliberadamente "headless". Sus diseñadores consideran que la única interfaz de interacción debe ser el control de versiones: cualquier modificación debe canalizarse como un pull request en Git. Cuando se requiere depurar incidencias, los ingenieros operan mediante la CLI oficial de flux:
# Comandos operativos habituales de Flux CLI
flux get kustomizations --watch
flux reconcile kustomization pagos-servicio --with-source
flux logs --level=error --all-namespaces
flux trace deployment/pagos-api --kind=kustomization
Las organizaciones que requieren una interfaz gráfica para Flux se apoyan en soluciones de la comunidad y del ecosistema:
- Capacitor: Interfaz gráfica web moderna de código abierto para Flux que se despliega como un pod ligero dentro del cluster, mostrando el estado de Kustomizations y HelmReleases.
- Weave GitOps: Panel empresarial desarrollado originalmente por Weaveworks, hoy respaldado comercialmente por ControlPlane con capacidades avanzadas de auditoría y políticas.
- Extensión para VS Code: Permite inspeccionar el árbol de reconciliación de Flux directamente en el entorno de desarrollo integrado del ingeniero.
9. FinOps y Modelado de TCO a 3 Años: Ecuaciones Cuantitativas
Al evaluar el coste total de propiedad (TCO) de una solución de GitOps de código abierto (ambas con licencia Apache 2.0), el gasto no proviene de licencias de software, sino de cuatro componentes de coste entrelazados:
Donde:
- C_computo: Recursos de infraestructura en la nube necesarios para sostener los pods del plano de control (vCPUs, RAM, réplicas de Redis Sentinel, volúmenes EBS/NVMe).
- C_red_egreso: Tráfico de transferencia de datos inter-región e inter-AZ generado por el sondeo continuo de la API de Kubernetes, sincronización de artefactos y webhooks.
- C_ingenieria_plataforma: Horas de ingeniería SRE dedicadas a actualizaciones de versiones, afinamiento de Redis, sharding de controladores y mantenimiento de plugins de secretos.
- C_triaje_desarrollador: Horas invertidas por los desarrolladores de software en diagnosticar fallos de despliegue, inspeccionar diffs y depurar salud de pods.
Los servicios de infraestructura cloud donde operan las plataformas de GitOps (AWS, Azure, GCP, Datadog, GitHub Enterprise) se facturan internacionalmente en dólares estadounidenses (USD netos). Al presupuestar desde entidades en España y América Latina, deben evaluarse con rigor cuatro factores financieros determinantes:
- Impuestos al Software y Servicios Digitales (IVA Transfronterizo): En España (21% IVA), México (16% IVA digital), Chile (19%) y Colombia (19%), los pagos a proveedores cloud extranjeros sin residencia fiscal local están sujetos a retención automática o autoliquidación de IVA, incrementando el coste efectivo de cómputo si la empresa no deduce crédito fiscal plenamente.
- Retenciones de Impuesto a la Renta de No Residentes: En países como Colombia (retención en la fuente del 15% al 20% para software importado) y Argentina (percepciones cambiarias y aranceles a divisas), la contratación de servicios cloud transfronterizos puede encarecer la factura final entre un 15% y un 30% adicional.
- Diferencial Cambiario y Volatilidad (FX Spread): Las fluctuaciones entre divisas locales (MXN, COP, CLP, ARS, EUR) frente al USD introducen una prima de riesgo cambiario que oscila entre el 1.5% y el 3.5% en comisiones bancarias de conversión.
- Arbitraje Salarial de Ingeniería DevOps / SRE: A diferencia de las tasas salariales de Estados Unidos ($150k - $210k anuales para un SRE Senior), en los polos tecnológicos de América Latina (Ciudad de México, Bogotá, Buenos Aires, Santiago) la compensación de un ingeniero senior de infraestructura promedia entre $45,000 y $75,000 USD anuales ($22 - $36/hora). En España, promedia entre 45.000€ y 70.000€ anuales ($25 - $40/hora). Este arbitraje altera la ecuación de FinOps: el coste de mano de obra para operar controladores de Flux o sharding de Argo CD es significativamente menor en LATAM y España, haciendo que la optimización de costes de infraestructura bruta en la nube (donde Flux ahorra cómputo) adquiera un peso relativo todavía mayor en el presupuesto de TI.
Escenario A: Organización Mediana (5 Clusters, 250 Apps, 40 Desarrolladores)
Supuestos: 1 Cluster de gestión + 4 clusters de carga. Coste SRE blended: $80/hora. Coste desarrollador blended: $68/hora.
| Vector de Coste Anual | Arquitectura Argo CD | Arquitectura Flux CD v2 | Diferencial |
|---|---|---|---|
| Cómputo en la Nube (Nodos y Volúmenes) | $5,180 / año (Cluster Hub Dedicado) | $1,620 / año (Micro-huella distribuida) | Flux ahorra $3,560/año en infraestructura |
| Tráfico de Red y Egreso Inter-Región | $1,440 / año (Push centralizado a 6443) | $480 / año (Reconciliación local in-cluster) | Flux suprime el tránsito constante hub-to-spoke |
| Mantenimiento de Plataforma (SRE) | $19,200 / año (240h: Redis/Dex/CMPs) | $12,800 / año (160h: Actualizaciones toolkit) | Flux posee menos piezas móviles operativas |
| Triaje de Despliegues por Desarrolladores | $16,320 / año (240h vía Consola Web) | $38,080 / año (560h mediante CLI y logs) | Argo UI ahorra $21,760/año en triaje visual |
| Coste Anual Total | $42,140 / año | $52,980 / año | Argo CD ahorra $10,840/año (20.5% menor) |
| TCO Acumulado a 3 Años | $126,420 | $158,940 | Argo CD genera un ROI neto de +$32,520 |
10. Manifiestos Declarativos en Producción (YAML Completo)
A continuación se presentan manifiestos declarativos completos, listos para producción, que ilustran la automatización de flotas multi-cluster, la gestión segura de secretos y la actualización continua de versiones de imagen.
Argo CD: ApplicationSet de Producción con Generador Matricial
Este manifiesto utiliza un Matrix Generator que combina directorios de un repositorio Git con clusters que poseen la etiqueta environment: produccion, aplicando reintentos exponenciales y política de auto-reparación:
apiVersion: argoproj.io/v1alpha1
kind: ApplicationSet
metadata:
  name: flota-microservicios
  namespace: argocd
spec:
  goTemplate: true
  goTemplateOptions: ["missingkey=error"]
  generators:
    - matrix:
        generators:
          - clusters:
              selector:
                matchLabels:
                  environment: produccion
          - git:
              repoURL: https://github.com/empresa-org/gitops-manifiestos.git
              revision: HEAD
              directories:
                - path: apps/prod/*
  template:
    metadata:
      name: '{{.path.basename}}-{{.name}}'
      labels:
        environment: '{{.metadata.labels.environment}}'
        app: '{{.path.basename}}'
    spec:
      project: default
      source:
        repoURL: https://github.com/empresa-org/gitops-manifiestos.git
        targetRevision: HEAD
        path: '{{.path.path}}'
      destination:
        server: '{{.server}}'
        namespace: '{{.path.basename}}'
      syncPolicy:
        automated:
          prune: true
          selfHeal: true
          allowEmpty: false
        syncOptions:
          - CreateNamespace=true
          - PruneLast=true
          - ApplyOutOfSyncOnly=true
        retry:
          limit: 5
          backoff:
            duration: 5s
            factor: 2
            maxDuration: 3m
Flux CD v2: Pipeline Declarativo con GitRepository, SOPS e Image Automation
Pipeline modular de Flux CD que integra sincronización de código Git, descifrado in-situ con Mozilla SOPS, sustitución de variables post-build y confirmación automática de nuevas versiones de imagen en Git:
---
apiVersion: source.toolkit.fluxcd.io/v1
kind: GitRepository
metadata:
  name: plataforma-flota
  namespace: flux-system
spec:
  interval: 5m
  url: https://github.com/empresa-org/gitops-manifiestos.git
  ref:
    branch: main
  secretRef:
    name: git-creds # Referencia corta al Secreto con token de despliegue
  timeout: 60s
---
apiVersion: kustomize.toolkit.fluxcd.io/v1
kind: Kustomization
metadata:
  name: pasarela-pagos
  namespace: flux-system
spec:
  interval: 10m
  targetNamespace: pagos
  prune: true
  sourceRef:
    kind: GitRepository
    name: plataforma-flota
  path: ./apps/prod/pasarela-pagos
  wait: true
  timeout: 3m
  decryption:
    provider: sops
    secretRef:
      name: sops-age-key
  postBuild:
    substitute:
      CLUSTER_ENV: "produccion"
      AWS_REGION: "us-east-1"
---
apiVersion: image.toolkit.fluxcd.io/v1beta2
kind: ImageUpdateAutomation
metadata:
  name: actualizador-imagenes
  namespace: flux-system
spec:
  interval: 15m
  sourceRef:
    kind: GitRepository
    name: plataforma-flota
  git:
    checkout:
      ref:
        branch: main
    commit:
      author:
        email: fluxbot@empresa-org.internal
        name: Bot de Automatizacion Flux
      messageTemplate: "chore(release): auto-actualizacion {{range .Updated.Images}}{{.}}{{end}}"
    push:
      branch: main
  update:
    path: ./apps/prod
    strategy: Setters
11. Matriz Comparativa Exhaustiva de 25 Dimensiones
La siguiente tabla de ingeniería contrasta exhaustivamente a Argo CD y Flux CD v2 a lo largo de 25 vectores arquitectónicos, operativos, de seguridad y financieros:
| Dimensión Evaluada | Argo CD (v2.13+) | Flux CD v2 (v2.4+) | Ventaja |
|---|---|---|---|
| 1. Filosofía de Diseño | Plataforma integral "todo incluido" con consola web, Dex SSO y clúster de caché en Redis. | GitOps Toolkit desacoplado de micro-controladores modulares independientes (filosofía Unix). | Contexto |
| 2. Modelo de Despliegue | Push centralizado hub-and-spoke (conexión saliente hacia el servidor API del cluster remoto). | Pull descentralizado in-cluster (cada cluster reconcilia su propio estado internamente). | Flux |
| 3. Motor de Sincronización | Three-way merge en el cliente comparando estado deseado, estado en etcd y anotación previa. | Server-Side Apply (SSA) nativo de Kubernetes con gestión granular de propiedad de campos. | Flux |
| 4. Cálculo de Diferencias | Sostiene en memoria RAM una réplica viva de todos los recursos del cluster mediante informers. | Delega el cálculo de parches y diffs directamente al servidor API de Kubernetes y etcd. | Flux |
| 5. Soporte de Helm | Ejecuta helm template; aplica YAML estático; no registra secretos de release nativos. |
Integra el SDK en Go de Helm; mantiene secretos sh.helm.release; rollbacks atómicos. |
Flux |
| 6. Integración de Kustomize | Ejecuta la CLI de Kustomize; admite configurar múltiples versiones binarias del CLI. | Controlador nativo kustomize-controller con sustitución de variables post-build y SOPS. | Flux |
| 7. Soporte Registros OCI | Admite charts de Helm en registros OCI; no soporta directorios YAML arbitrarios vía OCI. | Soporte de primer nivel para charts Helm, overlays Kustomize y manifiestos genéricos en OCI. | Flux |
| 8. Consola Gráfica Web | Consola web visual completa: árbol de recursos, diffs interactivos, streaming de logs y shell exec. | Sin UI nativa; requiere herramientas de terceros (Capacitor UI o Weave GitOps). | Argo CD |
| 9. Línea de Comandos (CLI) | La CLI argocd se comunica con el servidor API de Argo (requiere autenticación/token). |
La CLI flux interactúa directamente con el contexto de kubeconfig y los CRDs locales. |
Empate |
| 10. Gestión de Secretos Nativa | Requiere plugins CMP v2, contenedores sidecar o External Secrets Operator (ESO). | Descifrado nativo de Mozilla SOPS incorporado (claves age, AWS KMS, GCP KMS, Vault). | Flux |
| 11. Automatización Flotas | Recurso ApplicationSet con generadores Matrix, Git, PR y Cluster. |
Overlays de Kustomize, sustitución de variables postBuild o paneles como Weave GitOps. | Argo CD |
| 12. Puertos Entrantes de Red | Los clusters remotos deben abrir el puerto 6443 al cluster central de Argo CD. | Cero puertos entrantes requeridos; todo el tráfico es saliente HTTPS/SSH hacia Git/OCI. | Flux |
| 13. Radio de Impacto de Claves | Alto: El cluster central custodia tokens con permisos de cluster-admin sobre toda la flota. | Nulo: Los controladores locales solo poseen credenciales sobre su propio cluster. | Flux |
| 14. Consumo Base de RAM | 1.5 GB a más de 4.5 GB de RAM (API, Repo Server, Controller, Redis, Dex). | 120 MB a 350 MB de RAM agregada entre los cinco micro-controladores de Flux. | Flux |
| 15. Consumo Base de CPU | 0.4 a más de 1.5 vCPUs debido al procesamiento ininterrumpido de flujos de informers. | 0.05 a 0.2 vCPUs; los controladores entran en reposo entre eventos de reconciliación. | Flux |
| 16. Recuperación ante Caídas | Lenta (2-5 min): debe reinicializar los SharedInformers y repoblar el árbol de memoria. | Inmediata (5-15 seg): los controladores sin estado leen directamente el estado vivo de etcd. | Flux |
| 17. Autenticación SSO / OIDC | Servidor Dex integrado con compatibilidad directa para Okta, GitHub, Google, SAML y Keycloak. | No aplica (Flux no posee interfaz web; se apoya en IAM de la nube y OIDC de Kubernetes). | Argo CD |
| 18. Modelo Multi-Inquilino | Recurso propietario AppProject con listas blancas de destinos, repositorios y roles RBAC. |
RBAC nativo de Kubernetes mediante suplantación de ServiceAccount (serviceAccountName). |
Empate |
| 19. Auto-Actualización Imágenes | Requiere utilidad externa desacoplada (Argo CD Image Updater; proyecto comunitario alpha). | Controladores oficiales integrados: image-reflector e image-automation. |
Flux |
| 20. Hooks de Sincronización | Hooks avanzados (PreSync, Sync, PostSync, SyncFail) y Sync Waves ordenadas por enteros. | Grafos de dependencias declarativos (spec.dependsOn) y comprobaciones de salud nativas. |
Argo CD |
| 21. Autoservicio Desarrolladores | Sobresaliente: árbol interactivo, inspección de diffs, logs integrados y terminal en navegador. | Curva de aprendizaje pronunciada: exige consultar eventos de Kubernetes, CLI y métricas. | Argo CD |
| 22. Madurez CNCF | Proyecto Graduado de la CNCF (2022). Respaldo industrial de Red Hat e Intuit. | Proyecto Graduado de la CNCF (2022). Gobernanza abierta multi-proveedor de fundación. | Empate |
| 23. Soporte Comercial Empresarial | Red Hat OpenShift GitOps, Akuity, Google Anthos, AWS EKS Blueprints. | ControlPlane Enterprise, Microsoft Azure Arc, AWS EKS Anywhere, GitLab. | Empate |
| 24. Viabilidad en Edge / Airgap | Compleja en nodos limitados; exige puertos entrantes o modo agente experimental. | Excelente: mínimo consumo de RAM, sin puertos entrantes, reconciliación local y OCI. | Flux |
| 25. Observabilidad y Alertas | Controlador de notificaciones integrado; métricas Prometheus; dashboards Grafana; OpenTelemetry. | Notification-controller desacoplado; métricas Prometheus; emisión de eventos de Kubernetes. | Empate |
12. Seguridad Empresarial, Gobernanza y Cadena de Suministro SLSA
En industrias fuertemente reguladas (banca, defensa, farmacéutica y administraciones públicas), la plataforma de entrega continua opera en el punto crítico donde el código fuente se materializa en infraestructura viva de producción.
Seguridad en la Cadena de Suministro: SLSA Nivel 3 y Sigstore Cosign
La prevención de intrusiones y manipulación no autorizada en el pipeline de entrega continua exige validación criptográfica estricta:
- Verificación Nativa con Cosign en Flux: Flux integra de forma nativa la especificación Sigstore Cosign en su
source-controller. Al descargar artefactos OCI o revisiones de Git, verifica la firma criptográfica, la transparencia en el log de Rekor y las atestaciones de procedencia SLSA antes de descomprimir los manifiestos. - Verificación de Firmas PGP en Argo CD: Argo CD soporta la validación de firmas GnuPG (GPG) en las confirmaciones de Git. El
argocd-repo-serverpuede rechazar cualquier commit que no esté firmado por un juego de claves PGP autorizadas montadas en el pod.
Alineación con Marcos Regulatorios: SOC 2, ISO 27001 y FedRAMP
| Marco Normativo | Estrategia de Cumplimiento en Argo CD | Estrategia de Cumplimiento en Flux CD v2 |
|---|---|---|
| SOC 2 Tipo II / ISO 27001 (Auditoría) | Registro de auditoría exhaustivo de inicios de sesión en UI, sesiones SSO y sincronizaciones manuales exportado a sistemas SIEM vía syslog u OpenTelemetry. | Sin interacción en interfaces de usuario; el 100% de las transiciones son confirmaciones inmutables en Git o etiquetas OCI firmadas criptográficamente. |
| FedRAMP High (Aislamiento de Perímetro) | Exige estricta segmentación de redes; el cluster central debe residir en una VPC autorizada por FedRAMP y cifrar credenciales mediante AWS KMS. | Ampliamente preferido en defensa: la reconciliación pull in-cluster garantiza cero puertos entrantes y elimina el intercambio transfronterizo de credenciales. |
| HIPAA (Protección de Datos Médicos) | Los desarrolladores inspeccionan logs mediante el RBAC de Argo CD sin tener acceso a los secretos que contienen las claves de descifrado de bases de datos. | Aislamiento estricto por namespace mediante suplantación de ServiceAccount, restringiendo qué desarrolladores pueden alterar recursos con datos ePHI. |
13. Preguntas Frecuentes Técnicas: Arquitectura y Operación
1. ¿Es viable combinar Argo CD y Flux CD en una misma arquitectura empresarial de Kubernetes?
Sí. Una arquitectura híbrida de alto rendimiento utilizada en grandes corporaciones despliega Flux CD v2 como el motor de bajo nivel e infraestructura "headless" dentro de cada cluster individual para gestionar componentes base de plataforma (CNI, CSI, Cert-Manager, Ingress Controllers, políticas Kyverno/OPA y secretos) mediante artefactos Helm OCI inmutables; al mismo tiempo, se implementa una instancia centralizada de Argo CD en un cluster de gestión para brindar un portal visual interactivo de autoservicio con SSO vía Dex y RBAC para los desarrolladores de aplicaciones que despliegan microservicios.
2. ¿En qué se diferencia el Helm Controller nativo de Flux del renderizado con "helm template" de Argo CD ante fallos de despliegue?
Argo CD ejecuta helm template en el pod de argocd-repo-server para renderizar los manifiestos en YAML puro sin estado y luego los aplica al servidor API de Kubernetes mediante un algoritmo de three-way merge. No genera secretos de metadatos de versión de Helm (sh.helm.release.v1...) por defecto e ignora los hooks de ciclo de vida nativos y los rollbacks automáticos de Helm. El helm-controller de Flux, por el contrario, integra directamente el SDK en Go oficial de Helm, emite secretos de versión totalmente compatibles, ejecuta hooks de pre/post instalación y pruebas de Helm, y activa rollbacks atómicos inmediatos si los health checks de la aplicación fallan.
3. ¿Cómo gestionan Argo CD y Flux la tasa límite de peticiones (rate limiting) en monorepos de Git con cientos de microservicios?
Argo CD clona los repositorios en el almacenamiento local de sus réplicas de argocd-repo-server y consulta periódicamente cambios (cada 3 minutos por defecto) además de recibir webhooks (/api/webhook). En monorepos masivos con miles de aplicaciones, múltiples sincronizaciones concurrentes pueden agotar las conexiones del servidor Git y generar errores HTTP 429 a menos que se configure una caché agresiva en Redis y disparadores push por webhooks. Flux mitiga esto mediante su source-controller, que descarga las revisiones de Git una sola vez por intervalo en una caché compartida en memoria y sirve tarballs comprimidos a través de un endpoint HTTP interno del cluster hacia los controladores de reconciliación. Además, Flux permite empaquetar manifiestos como artefactos OCI en registros de contenedores, evitando por completo la consulta a repositorios Git.
4. ¿Cuáles son las implicaciones de radio de impacto de seguridad del modelo push centralizado de Argo CD frente al modelo pull descentralizado de Flux?
En el modelo push centralizado de Argo CD, el cluster de plano de control almacena tokens de cuentas de servicio o certificados de cliente con privilegios de cluster-admin para cada cluster gestionado. Si el cluster central de Argo CD se ve comprometido, el atacante obtiene acceso de administración total sobre toda la flota de clusters. Además, los cortafuegos de los clusters destino deben permitir tráfico entrante al puerto 6443. En el modelo pull descentralizado de Flux, cada cluster ejecuta controladores autónomos locales que únicamente realizan conexiones salientes HTTPS/SSH hacia Git y registros OCI. Ninguna credencial de administración abandona el límite del cluster local y no se requiere abrir puertos entrantes en el cortafuegos, reduciendo drásticamente el radio de impacto de seguridad.
5. ¿Cómo se comparan los ApplicationSets de Argo CD con la estructura de directorios y Kustomization de Flux para gestionar flotas de clusters?
Los ApplicationSets de Argo CD ofrecen generadores declarativos avanzados (List, Cluster, Git Directory, Git File, Matrix y PR generators) que automatizan la instanciación de cientos de Application CRDs basándose en etiquetas de clusters o rutas de repositorios. Flux logra la gestión de flotas de manera nativa mediante overlays componibles de Kustomize, estructuras jerárquicas de directorios y sustitución de variables post-build (${cluster_name}, ${region}) declaradas en sus Kustomization CRDs, o mediante herramientas de nivel superior como Weave GitOps sin requerir un controlador independiente.
6. ¿Qué motor de GitOps es más adecuado para entornos edge y dispositivos con recursos limitados como K3s, MicroK8s y Talos?
Flux CD es ampliamente superior para entornos edge e IoT con restricciones de hardware. La suite completa de controladores de Flux (source, kustomize, helm, notification) opera con un consumo agregado de memoria RAM de entre 120MB y 350MB y un uso mínimo de CPU en reposo. Argo CD requiere un conjunto de microservicios más pesado (servidor API, repo-server, application-controller, caché Redis, Dex) que consume entre 1.5GB y más de 4GB de RAM, lo cual resulta inviable en nodos edge industriales, cajas de punto de venta en tiendas o hardware embebido de baja potencia.
7. ¿Cómo difiere operativamente la gestión de secretos con Mozilla SOPS entre Argo CD y Flux CD?
Flux CD ofrece soporte nativo y directo para descifrado con Mozilla SOPS integrado en el kustomize-controller. Los operadores únicamente definen la clave privada age o el KMS en la nube (AWS KMS, GCP KMS, Azure Key Vault, HashiCorp Vault) en un secreto de Kubernetes referenciado en el bloque spec.decryption del Kustomization. Argo CD no descifra archivos SOPS de forma nativa; requiere la configuración de Config Management Plugins (CMP v2) con contenedores sidecar en el pod de argocd-repo-server, la instalación de utilidades como argocd-vault-plugin o helm-secrets, o bien el uso de operadores desacoplados como External Secrets Operator (ESO).
14. Marco de Decisión Estratégico y Playbook de Migración
Resumen de Criterios de Selección
Opta por Argo CD si:
- Tu equipo de plataforma da soporte a un volumen elevado de desarrolladores de aplicaciones que requieren inspección visual, diffs interactivos y streaming de logs.
- Gestionas clusters multi-tenant donde Dex SSO y las restricciones por proyecto de
AppProjectson requisitos obligatorios de gobernanza. - Utilizas activamente herramientas de entrega progresiva como Argo Rollouts o motores de orquestación como Argo Workflows.
- La topología de tu infraestructura permite comunicaciones salientes seguras hacia el puerto 6443 de los clusters destino desde un cluster de control.
Opta por Flux CD v2 si:
- Exiges una arquitectura de seguridad Zero-Trust estricta con cero puertos de entrada en el cortafuegos y aislamiento absoluto de credenciales locales.
- Operas clusters distribuidos en el edge, IoT o entornos soberanos donde el consumo de RAM de los controladores debe mantenerse por debajo de 350MB.
- Tu arquitectura de empaquetado se basa en registros de artefactos OCI y automatización continua de versiones de imagen mediante Git write-back.
- Prefieres componentes desacoplados de Kubernetes gobernados exclusivamente por Server-Side Apply y pull requests en Git.
Playbook de Transición sin Interrupción del Servicio
Migrar una flota empresarial de Kubernetes entre Argo CD y Flux CD requiere gestionar con rigor las anotaciones de propiedad para prevenir eliminaciones accidentales de recursos en producción:
- Desactivar Poda en Argo CD: Configurar
spec.syncPolicy.automated.prune: falseen todos los recursosApplicationinvolucrados. - Instalar Controladores de Flux: Ejecutar
flux bootstrap gitapuntando al repositorio de infraestructura correspondiente. - Declarar Fuentes y Kustomizations: Crear los manifiestos
GitRepositoryyKustomizationapuntando a las rutas de código existentes. - Adopción por Server-Side Apply: El motor SSA de Flux adoptará los recursos vivos automáticamente sin recrear pods ni interrumpir tráfico.
- Desmantelar Aplicaciones de Argo CD: Eliminar los CRDs
Applicationde Argo CD utilizando el modificador--cascade=falsepara proteger las cargas de trabajo en ejecución.
- Suspender Kustomizations de Flux: Ejecutar
flux suspend kustomization --allpara congelar el bucle de reconciliación activo. - Instalar el Plano de Control de Argo CD: Desplegar los componentes de Argo CD y configurar las credenciales de los clusters destino.
- Desplegar Aplicaciones de Argo CD: Aplicar manifiestos
Applicationcon directivaPruneLast=truey sincronizar el estado. - Eliminar Finalizadores de Flux: Una vez confirmado que los informers de Argo CD monitorean con éxito los recursos, desinstalar los controladores de Flux.
Benchmarks de Infraestructura Cloud Relacionados
Explora comparativas arquitectónicas revisadas por pares en tecnologías cloud nativas.