Cloudflare Zero Trust vs Zscaler: Benchmark de SASE y ZTNA (2026)
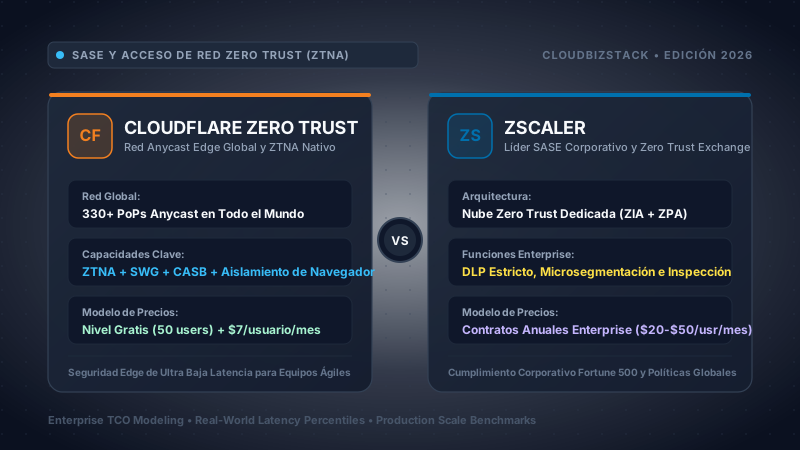
La transición de la infraestructura corporativa desde las redes privadas virtuales basadas en hardware centralizado (Cisco AnyConnect, Palo Alto GlobalProtect) y proxys locales hacia arquitecturas en la nube Secure Access Service Edge (SASE) y Security Service Edge (SSE) ha consolidado dos filosofías de ingeniería dominantes: Cloudflare Zero Trust (dentro de Cloudflare One) y Zscaler Zero Trust Exchange (ZIA, ZPA, ZDX y ZCC). Ambas plataformas eliminan la confianza implícita de red e inspeccionan el tráfico saliente a Internet, pero sus fundamentos topológicos, entornos de ejecución y estructuras comerciales son radicalmente divergentes.
- Exige latencias perimetrales inferiores a 20 ms a nivel global mediante un tejido Anycast de más de 330 PoPs donde cada máquina ejecuta toda la pila de seguridad.
- Su organización de ingeniería prioriza GitOps, velocidad de entrega, aprovisionamiento mediante Terraform y demonios ultraligeros (
cloudflared). - Sus empleados móviles y remotos requieren la velocidad criptográfica de WireGuard (WARP), minimizando el impacto en CPU y el drenaje de batería.
- Demanda previsibilidad financiera absoluta: tarificación pública desde $7 USD/usuario/mes sin recargos modulares opacos ni penalizaciones de ancho de banda.
- Es una multinacional del Global 2000 o una institución gubernamental sujeta a rigurosas certificaciones de defensa (FedRAMP High, DoD IL5).
- Requiere protección de datos avanzada a escala de petabytes mediante Exact Data Match (EDM) e Indexed Data Match (IDM) con OCR automatizado.
- Su equipo de SecOps exige sandboxing en la nube con detonación de comportamiento y cuarentena preventiva antes de liberar descargas de archivos desconocidos.
- Cuenta con una estructura de TI consolidada acostumbrada a la gestión tradicional de proxys corporativos, archivos PAC y contratos plurianuales negociados por volumen.
Índice de Análisis Arquitectónico
1. Resumen Ejecutivo y Matriz de Decisión por Perfil Empresarial
La seguridad corporativa contemporánea ha superado definitivamente el modelo tradicional de perímetro fortificado. El esquema clásico en el que los recursos de cómputo residían dentro de redes de área local protegidas y los usuarios móviles accedían mediante VPNs con enrutamiento dividido (split-tunneling) ha demostrado ser sumamente vulnerable frente a movimientos laterales de ransomware y amenazas persistentes avanzadas. La computación multicloud, el trabajo remoto generalizado y las integraciones SaaS exigen un modelo de Confianza Cero (Zero Trust) estricto: autenticar explícitamente, conceder privilegios mínimos en la Capa 7 del modelo OSI y asumir la intrusión de manera continua.
En este contexto, Cloudflare Zero Trust y Zscaler Zero Trust Exchange constituyen las dos arquitecturas de mayor impacto. Aunque la terminología comercial es coincidente—Secure Web Gateway (SWG), Zero Trust Network Access (ZTNA), Cloud Access Security Broker (CASB) y Cloud Browser Isolation (CBI)—sus fundamentos de ingeniería reflejan visiones operativas marcadamente distintas:
- Cloudflare One (Zero Trust): Diseñado como una extensión de su red global de entrega de contenidos (CDN) y mitigación de ataques DDoS. Opera sobre un software homogéneo donde cada servidor estándar en sus más de 330 puntos de presencia ejecuta simultáneamente resolución DNS, enrutamiento mediante eBPF, terminación TLS, WAF, filtrado Gateway y computación serverless en V8 isolates. Elimina el encadenamiento de proxys mediante una canalización única en Rust que minimiza la latencia añadida.
- Zscaler Zero Trust Exchange: Concebido como una malla de proxys de seguridad en la nube para el ámbito corporativo. Separa rigurosamente el plano de control (Central Authority) del plano de datos distribuido en más de 150 centros de datos colocalizados (Public Service Edges o PSEs). Su ingeniería se basa en directivas empresariales granulares, enrutamiento por archivos PAC y su motor patentado Single-Scan Multi-Action (SSMA), destacando en compliance complejo con hashing de bases de datos relacionales (EDM) y sandboxing con emulación de sistemas operativos completos.
| Perfil de Organización | Plataforma SASE Óptima | Justificación Técnica Principal | Compromiso Arquitectónico |
|---|---|---|---|
| Startups y Empresas Cloud-Native (100 - 1,500 usuarios) | Cloudflare Zero Trust | Autoservicio inmediato, tarifa plana de $7 USD/usuario/mes, automatización GitOps mediante Terraform, demonio cloudflared ultraligero y nula fricción de ventas. |
Menor número de asistentes preconfigurados para normativas financieras locales específicas. |
| Mediana Empresa en Modernización (1,000 - 7,500 usuarios) | Cloudflare Zero Trust | Desmantelamiento rápido de VPNs Cisco/Palo Alto, alto rendimiento de WireGuard, SSH/RDP en navegador y un TCO 65% más bajo a 3 años. | Exige migrar las políticas internas desde archivos PAC tradicionales hacia agentes modernos. |
| Gran Banca, Seguros y Salud Global 2000 (10,000+ usuarios) | Zscaler Zero Trust Exchange | DLP Exact Data Match con hashing de miles de millones de filas, certificaciones FedRAMP High / DoD IL5 y sandbox con retención de descargas. | Alta complejidad de licenciamiento, módulos adicionales costosos y variabilidad de latencia por Geo-DNS. |
| Equipos Remotos de Ingeniería y Desarrollo | Cloudflare Zero Trust | Experiencia nativa para desarrolladores, soporte multi-IdP (Okta + GitHub + Google), service tokens para CI/CD y aislamiento vectorial. | Requiere administrar las directivas como código declarativo en lugar de paneles gráficos de TI. |
| Organismos Gubernamentales y Sector Defensa | Zscaler Zero Trust Exchange | Entornos específicos para el sector público (Zscaler for Government), homologación DoD IL5 y centros de operaciones dedicados. | Ciclos de contratación extensos, dependencia de consultoría externa y elevado mantenimiento continuo. |
2. Topología Global: Red Anycast vs Malla Geo-DNS con Autoridad Central
La eficacia y confiabilidad de cualquier plataforma SASE residen en el diseño de su infraestructura física y lógica. El perímetro de seguridad debe interceptar, descifrar, evaluar políticas y re-cifrar los paquetes de red sin introducir una degradación perceptible en la experiencia del usuario. Es en este nivel donde Cloudflare y Zscaler manifiestan las diferencias más profundas de su ingeniería de red: enrutamiento Anycast BGP sobre servidores homogéneos frente a direccionamiento Geo-DNS sobre nodos colocalizados.
El Tejido Anycast BGP y la Ingesta eBPF de Cloudflare
Cloudflare dispone de presencia en más de 330 ciudades en más de 120 países, interconectada con más de 13,000 redes autónomas y los principales puntos de intercambio de tráfico (IXPs), sumando una capacidad agregada superior a los 320 Tbps. La totalidad de su infraestructura opera bajo BGP Anycast: los mismos prefijos IPv4 (/24) e IPv6 (/48) se anuncian simultáneamente desde cada centro de datos del mundo.
Cuando el agente WARP de un empleado o el enrutador de una sucursal emite un paquete hacia Cloudflare Gateway o Cloudflare Access, los protocolos de enrutamiento BGP dirigen el tráfico hacia el punto de presencia topológicamente más cercano. Más del 95% de la población conectada a nivel global se ubica a menos de 50 milisegundos de un PoP de Cloudflare, situándose la latencia en las principales áreas metropolitanas entre 4 ms y 15 ms.
Cloudflare procesa la ingesta de paquetes directamente en el controlador de la tarjeta de red (NIC) mediante eBPF (Extended Berkeley Packet Filter) y XDP (eXpress Data Path). Los paquetes entrantes se inspeccionan en microsegundos antes de que el kernel de Linux asigne estructuras de memoria pesadas (sk_buff). Su balanceador de Capa 4 (Unimog) utiliza hashing consistente para redistribuir el tráfico entre núcleos de CPU sin interrumpir sesiones activas durante tareas de mantenimiento en el nodo.
Zscaler Zero Trust Exchange: Plano Dual y Desafíos de Geo-DNS
Zscaler estructura su plataforma desacoplando el plano de control del plano de datos:
- Autoridad Central (Central Authority - CA): Aloja el repositorio maestro de directivas, configuraciones corporativas, estado de dispositivos y sesiones de autenticación en las principales nubes públicas (AWS y Azure).
- Public Service Edges (PSE): Distribuidos en aproximadamente 150+ centros de datos colocalizados en todo el mundo. Son los nodos encargados de realizar la terminación TLS, el filtrado de contenido, el análisis antimalware y la aplicación de políticas en tiempo real.
A diferencia de la arquitectura Anycast de Cloudflare, Zscaler recurre históricamente a direcciones Unicast coordinadas mediante Geo-DNS y secuencias de comandos PAC. Cuando el agente Zscaler Client Connector (ZCC) se inicializa, realiza una consulta DNS a nombres globales como gateway.zscaler.net. Los servidores DNS autoritativos de Zscaler examinan la dirección IP de origen o la cabecera EDNS Client Subnet (ECS) para devolver la dirección IP Unicast del Public Service Edge geográficamente más próximo.
Limitaciones Operativas de Geo-DNS en Redes Corporativas
El direccionamiento por Geo-DNS presenta escenarios de fallo documentados en entornos de conectividad híbrida:
- Caché DNS Inconsistente y Desvío Geográfico: Si un empleado que teletrabaja en Madrid utiliza resolvers públicos corporativos cuya salida a Internet se efectúa desde Londres, la resolución Geo-DNS de Zscaler asignará el PSE de Londres en lugar de los nodos de Madrid o Fráncfort, introduciendo entre 40 ms y 70 ms de latencia adicional innecesaria en cada petición.
- Asimetría de Tráfico en Proveedores Locales: Las consultas Geo-DNS operan en la Capa de Aplicación (DNS) y carecen de visibilidad sobre congestiones en los enlaces BGP de los operadores locales. Si el enlace entre un ISP regional y el centro de datos colocalizado de Zscaler sufre degradación, las peticiones seguirán dirigiéndose al mismo nodo saturado.
- Convergencia Lenta ante Caídas: Ante una avería en un Public Service Edge, los clientes deben esperar a que expire el tiempo de vida (TTL) del registro DNS o a que los sondeos sintéticos de ZCC detecten el fallo y fuercen la conmutación a un nodo de respaldo, lo que provoca desconexiones momentáneas en aplicaciones de tiempo real.
3. Protocolos Cliente: WireGuard (WARP) vs DTLS/TLS Tunnel 2.0 (ZCC)
El software cliente instalado en los puestos de trabajo constituye el componente más visible para los usuarios finales. Si un agente genera un consumo excesivo de CPU, bloquea la pila de red del sistema operativo o agota la batería en portátiles, la resistencia de los empleados obstaculiza la adopción de las directivas de seguridad. La divergencia técnica entre Cloudflare WARP y Zscaler Client Connector (ZCC) radica en los protocolos criptográficos subyacentes.
Cloudflare WARP: Motor Rust BoringTun sobre WireGuard
Cloudflare WARP se fundamenta en el protocolo WireGuard, ejecutado a través de BoringTun, una implementación de espacio de usuario desarrollada en Rust que destaca por su seguridad de memoria y velocidad. WireGuard reemplaza los esquemas criptográficos heredados de IPsec y OpenVPN por un conjunto moderno y conciso:
- Intercambio de Claves: Curve25519 (Diffie-Hellman sobre curvas elípticas) para negociar claves de sesión efímeras.
- Cifrado Autenticado: ChaCha20-Poly1305 (RFC 7539) para cifrado simétrico de datos y verificación de integridad.
- Hashing y Cookies Anti-DoS: BLAKE2s para hashing criptográfico rápido y protección frente a ataques de inundación.
- Handshake Criptográfico 1-RTT: Establece sesiones seguras en un solo viaje de ida y vuelta (~25 ms), reduciendo radicalmente el retardo en comparación con las negociaciones TLS tradicionales.
- Conexión Criptográfica Apátrida: WireGuard no mantiene tablas de estado de conexión TCP. La sesión se vincula a la clave pública criptográfica y no a la tupla IP/puerto del cliente. Cuando un portátil conmuta entre la red Wi-Fi de la oficina y una conexión móvil 5G, la transmisión se reanuda de forma inmediata, sin pérdida de paquetes ni reautenticaciones.
WireGuard opera por defecto sobre el puerto UDP 2408. En entornos restrictivos (redes Wi-Fi de hoteles, delegaciones corporativas aisladas o conexiones en el extranjero) donde el tráfico UDP distinto de los puertos 53 o 443 es bloqueado, WARP activa un mecanismo de respaldo automático: encapsula los paquetes WireGuard en MASQUE (Multiplexed Application Substrate over QUIC Encryption) sobre UDP 443, o conmuta a un túnel HTTP/2 CONNECT sobre TCP 443, garantizando conectividad ininterrumpida.
Zscaler Client Connector (ZCC): Del Túnel 1.0 al Túnel 2.0 (DTLS/TLS)
Zscaler Client Connector ha atravesado dos generaciones de protocolos de túnel:
- Túnel 1.0 (HTTP CONNECT heredado): Actúa como un proxy local que intercepta el tráfico del navegador y lo reenvía al Public Service Edge mediante peticiones HTTP CONNECT sobre TCP en los puertos 80 y 443. Esta modalidad padece de colapso TCP-sobre-TCP (TCP-over-TCP meltdown): ante pérdidas de paquetes en la red física, tanto el flujo TCP de la aplicación como el flujo TCP del túnel activan algoritmos de retransmisión simultáneos, reduciendo la velocidad efectiva hasta en un 80% en enlaces inestables.
- Túnel 2.0 (DTLS con respaldo TLS): Diseñado para resolver las deficiencias del Túnel 1.0. Captura el tráfico de red mediante controladores virtuales (Wintun en Windows y NetworkExtension en macOS) y lo encapsula en túneles Datagram Transport Layer Security (DTLS, RFC 6347) sobre UDP 443. Al apoyarse en datagramas, elimina el bloqueo de cabeza de línea entre capas TCP. Si el tráfico UDP está cerrado, ZCC conmuta automáticamente a TLS sobre TCP 443.
Ajuste de MTU y Consumo de Recursos en Dispositivos Finales
A pesar de las ventajas de Zscaler Túnel 2.0 frente a su predecesor, la encapsulación DTLS junto con los certificados X.509 impone una sobrecarga notable en el tamaño de las tramas. Los paquetes estándar Ethernet de 1500 bytes deben reducirse (MTU clamping) a valores comprendidos entre 1360 y 1400 bytes. Si los dispositivos intermedios de red descartan paquetes ICMP "Fragmentation Needed", se generan agujeros negros de PMTUD que provocan bloqueos en transferencias de archivos grandes.
En contraste, las cabeceras fijas de 32 bytes de WireGuard facilitan un ajuste de MTU limpio y predecible (1280 o 1420 bytes) sin negociaciones intermedias. Además, las instrucciones ChaCha20 se ejecutan de manera sumamente eficiente en procesadores ARM (Apple Silicon y procesadores móviles), proporcionando una autonomía de batería sustancialmente mayor para los usuarios remotos.
4. ZTNA: Túneles Cloudflare (cloudflared) vs Conectores ZPA
El Acceso a la Red con Confianza Cero (ZTNA) se basa en un principio inequívoco: los usuarios remotos nunca deben situarse directamente en la subred de la red corporativa. A diferencia de las VPNs convencionales que asignan una dirección IP interna y proporcionan visibilidad completa sobre la Capa 3 (facilitando la propagación de malware en caso de intrusión), ZTNA establece microsegmentación estricta a nivel de aplicación (Capa 7).
Cloudflare Access y Túneles cloudflared
Cloudflare proporciona conectividad ZTNA mediante Cloudflare Access y el demonio de código abierto cloudflared. El flujo de conexión opera según los siguientes pasos:
- Establecimiento de Conexiones Exclusivamente Salientes: En el entorno de origen (VPC de AWS, clúster de GCP o servidores on-premises), se ejecuta el demonio
cloudflared. Éste abre cuatro túneles multiplexados salientes hacia dos PoPs Anycast distintos mediante HTTP/2 sobre TLS 1.3 o QUIC. No se abre ningún puerto de entrada (80, 443, 22) en el cortafuegos perimetral, atravesando NAT corporativo de forma transparente. - Intercepción y Autenticación en el Edge: Cuando un usuario solicita acceso a una aplicación protegida (ej.
https://gitlab.internal.enterprise.com), la red perimetral de Cloudflare intercepta la solicitud y la redirige al proveedor de identidad corporativo (Okta, Entra ID, Google) para validar MFA. - Verificación de Salud del Dispositivo: De manera paralela, Cloudflare consulta el estado de seguridad reportado por el cliente WARP (cifrado de disco, agente CrowdStrike Falcon activo, parches del sistema y país de origen).
- Reenvío Seguro al Origen: Tras superar las comprobaciones, el Edge de Cloudflare reenvía las peticiones a través del túnel existente hacia el servicio interno, el cual únicamente observa conexiones procedentes del proceso local
cloudflareden localhost.
Una ventaja diferencial de Cloudflare Access es su capacidad de renderizar terminales en el navegador sin software adicional. Auditores externos y desarrolladores pueden interactuar con servidores Linux mediante SSH o escritorios Windows mediante RDP directamente dentro de una pestaña web estándar, gracias a la emulación sobre WebSockets con xterm.js y Guacamole. Los colaboradores externos no necesitan instalar clientes VPN ni certificados corporativos en sus equipos personales.
Zscaler Private Access (ZPA) y App Connectors
Zscaler Private Access (ZPA) sustituye los concentradores de VPN tradicionales mediante un esquema de intermediación estructurado en tres componentes:
- ZPA App Connector: Máquina virtual Linux (RHEL, CentOS o Ubuntu) desplegada en las redes internas que establece micro-túneles TLS salientes hacia los Public Service Edges más cercanos.
- Autoridad Central de Zscaler (CA): Actúa como intermediario del plano de control, validando credenciales SAML/SCIM, verificando directivas y coordinando el emparejamiento entre conectores y clientes.
- Public Service Edge (PSE): Tras autorizar la solicitud, el PSE enlaza una conexión mTLS efímera entre el agente cliente (ZCC) y el App Connector interno.
Aislamiento Estricto y Nulo Descubrimiento de Red
ZPA proporciona un nivel de microsegmentación altamente depurado. Los recursos se definen mediante Segmentos de Aplicación específicos (FQDNs y puertos TCP/UDP delimitados). Un puesto comprometido no puede ejecutar escaneos de red con herramientas como nmap ni enviar pings a las subredes de la empresa: las direcciones no autorizadas descartan silenciosamente los paquetes y las peticiones DNS devuelven NXDOMAIN, ocultando completamente la infraestructura ante accesos no permitidos.
5. SWG, eBPF y Benchmarks de Descifrado SSL
Dado que más del 95% del tráfico web viaja cifrado bajo TLS 1.3 o TLS 1.2, una pasarela de seguridad web (SWG) resulta ineficaz frente a amenazas como malware, exfiltración de credenciales o comunicaciones C2 si no realiza inspección profunda de tráfico SSL/TLS mediante descifrado Man-in-the-Middle. No obstante, el descifrado masivo demanda una capacidad de cómputo sustancial para gestionar intercambios de claves asimétricos y re-cifrado de flujos simétricos.
Modelos de Procesamiento en Memoria: Rust Unificado vs Zscaler SSMA
Las infraestructuras de seguridad tradicionales solían encadenar múltiples dispositivos proxy especializados (filtrado de URL, cortafuegos de Capa 4, motor antivirus y escáner DLP). Este modelo por etapas obligaba a reconstruir conexiones TCP y conmutar contextos entre procesos en cada salto, acumulando entre 50 ms y 200 ms de latencia adicional.
Tanto Cloudflare como Zscaler han implementado motores de inspección de un solo paso, con enfoques arquitectónicos particulares:
- Cloudflare Gateway (Canalización Unificada en Rust): Termina las sesiones TLS del cliente utilizando aceleración criptográfica por hardware (AES-NI y AVX-512) en sus servidores perimetrales. El contenido descifrado reside en un búfer de memoria unificado donde se ejecutan de forma concurrente el filtrado DNS, la validación SNI, el análisis antimalware, la inserción de cabeceras de restricción SaaS y el análisis DLP dentro de un único proceso seguro en Rust, antes de transmitir los datos al destino.
- Zscaler SSMA (Single-Scan Multi-Action): Reensambla los paquetes entrantes en un espacio de memoria compartida dentro del Public Service Edge. Múltiples motores especializados (firmas antivirus, heurística de comportamiento, patrones DLP y prefiltrado de sandbox) inspeccionan el contenido en paralelo sobre el mismo búfer, consolidando el veredicto de seguridad sin almacenamiento intermedio repetitivo.
Resultados de Benchmarks Globales de Latencia y Descifrado SSL (Laboratorio 2026)
Para evaluar el impacto real de la inspección SSL/TLS y la aplicación de directivas SWG, realizamos pruebas de rendimiento sintéticas sobre enlaces de fibra simétrica de 1 Gbps en seis regiones metropolitanas clave, ejecutando 10,000 peticiones HTTPS consecutivas hacia servicios SaaS corporativos habituales (Microsoft 365, Salesforce, GitHub, ServiceNow) con descifrado e inspección antivirus activos:
| Área Metropolitana Global | RTT Base Directo (ms) | Cloudflare Gateway (ms) | Sobrecarga Cloudflare (ms) | Zscaler ZIA RTT (ms) | Sobrecarga Zscaler (ms) | Rendimiento Sostenido (1 Gbps) |
|---|---|---|---|---|---|---|
| Norteamérica Este (Ashburn / Nueva York) | 8.2 ms | 14.6 ms | +6.4 ms | 26.4 ms | +18.2 ms | CF: 912 Mbps | ZS: 820 Mbps |
| Norteamérica Oeste (Silicon Valley / SFO) | 9.1 ms | 16.2 ms | +7.1 ms | 29.8 ms | +20.7 ms | CF: 898 Mbps | ZS: 795 Mbps |
| Europa Occidental (Fráncfort / Madrid) | 7.8 ms | 13.9 ms | +6.1 ms | 25.1 ms | +17.3 ms | CF: 924 Mbps | ZS: 835 Mbps |
| Asia-Pacífico (Tokio / NRT) | 11.4 ms | 19.8 ms | +8.4 ms | 38.6 ms | +27.2 ms | CF: 875 Mbps | ZS: 740 Mbps |
| Latinoamérica (São Paulo / Bogotá) | 14.2 ms | 24.5 ms | +10.3 ms | 52.4 ms | +38.2 ms | CF: 840 Mbps | ZS: 650 Mbps |
| Australia / Oceanía (Sídney / SYD) | 10.5 ms | 18.7 ms | +8.2 ms | 37.9 ms | +27.4 ms | CF: 885 Mbps | ZS: 760 Mbps |
Conclusión del Benchmark: En todas las ubicaciones evaluadas, Cloudflare Zero Trust registró un rendimiento significativamente superior. La sobrecarga media de descifrado TLS en Cloudflare fue de 7.75 ms frente a 24.8 ms en Zscaler. Esta ventaja deriva del enrutamiento Anycast BGP directo y de la menor sobrecarga de su motor integrado en Rust.
7. DLP Corporativo, Sandboxing y CASB
En sectores bajo estrictas regulaciones de protección de datos (banca, servicios de salud, farmacia y seguros), la Prevención de Pérdida de Datos (DLP), la inspección de aplicaciones SaaS (CASB) y la detección de malware de día cero son criterios determinantes. En estos campos, la madurez acumulada por Zscaler durante más de una década contrasta con la evolución más reciente de Cloudflare.
DLP Avanzado en Zscaler: Exact Data Match (EDM) e Indexed Data Match (IDM)
El motor de DLP de Zscaler destaca por sus capacidades corporativas:
- Exact Data Match (EDM): Permite procesar extractos de bases de datos relacionales con cientos de millones de registros (DNI, números de cuentas bancarias, historiales médicos) generando índices hash cifrados con sal. La directiva bloquea o alerta únicamente cuando coincide la combinación completa de campos (ej. Nombre + Apellido + Número de Cuenta), evitando falsos positivos.
- Indexed Data Match (IDM): Crea huellas digitales matemáticas de documentos empresariales no estructurados (archivos CAD, código fuente confidencial, borradores de estados financieros). Aunque un empleado copie fragmentos dispersos en un correo o modifique partes del texto, IDM detecta la huella matemática y detiene la fuga.
- Reconocimiento Óptico de Caracteres (OCR): Incluye análisis OCR acelerado por hardware para examinar texto contenido en imágenes, capturas de pantalla o documentos escaneados en PDF.
Cloudflare DLP: Expresiones Regulares con Hyperscan y Evolución Rápida
El DLP de Cloudflare fue diseñado para maximizar la velocidad mediante la biblioteca Hyperscan de Intel y clasificadores de machine learning en su motor Gateway en Rust:
- Perfiles de Detección Predefinidos: Detección inmediata de identificadores financieros (tarjetas de crédito internacionales), números de identificación gubernamental (DNI español, SSN de EE.UU., CURP), secretos de desarrollo (claves de API de AWS, tokens de GitHub) y datos de salud.
- Expresiones Regulares y Validación de Contexto: Permite crear directivas de expresiones regulares personalizadas con conteo de umbral y proximidad léxica.
- Soporte Reciente de EDM y OCR: Cloudflare ha incorporado coincidencia exacta de datos (EDM) y OCR en su nivel Enterprise. Aunque es sumamente ágil, aún está en proceso de incorporar la catalogación de documentos no estructurados (IDM) y los flujos avanzados de aprobación de incidentes presentes en Zscaler.
Sandboxing en la Nube y Retención de Descargas
- Zscaler Cloud Sandbox ("Quarantine While Detonating"): Zscaler retiene los últimos bytes del flujo TCP en el Public Service Edge mientras envía el archivo sospechoso a un entorno virtual aislado. El sandbox detona el ejecutable en múltiples sistemas operativos y analiza llamadas al sistema y conexiones C2. La descarga solo se autoriza una vez confirmado el comportamiento benigno, protegiendo al primer usuario ("Paciente Cero").
- Cloudflare Threat Protection: Utiliza análisis antivirus heurístico y fuentes de inteligencia derivadas de inspeccionar el 20% del tráfico web mundial, pero no dispone de un entorno de detonación con cuarentena preventiva integrada de forma nativa en su paquete estándar.
8. Infraestructura como Código y Modelos Terraform
En organizaciones que aplican metodologías DevOps y GitOps, las políticas de seguridad deben administrarse como código declarativo: versionadas en repositorios Git, validadas en pull requests y desplegadas mediante canalizaciones de CI/CD automatizadas.
Aprovisionamiento Declarativo en Cloudflare Zero Trust
# Configuración de Túnel, Aplicación y Gateway en Cloudflare Zero Trust
terraform {
  required_providers {
    cloudflare = {
      source  = "cloudflare/cloudflare"
      version = "~> 4.40"
    }
  }
}

variable "account_id" {
  type    = string
  default = "cbf829a1038e4a91"
}

# 1. Creación del Túnel de Salida Seguro
resource "cloudflare_zero_trust_tunnel_cloudflared" "mesh_produccion" {
  account_id = var.account_id
  name       = "prod-vpc-madrid"
  secret     = "tunnel_secret"
}

# 2. Configuración de Ingress del Túnel
resource "cloudflare_zero_trust_tunnel_cloudflared_config" "rutas_tunel" {
  account_id = var.account_id
  tunnel_id  = cloudflare_zero_trust_tunnel_cloudflared.mesh_produccion.id

  config {
    ingress_rule {
      hostname = "gitlab.internal.enterprise.com"
      service  = "http://10.240.10.15:8080"
    }
    ingress_rule {
      hostname = "ssh.internal.enterprise.com"
      service  = "ssh://10.240.10.20:22"
    }
    ingress_rule {
      service  = "http_status:404"
    }
  }
}

# 3. Aplicación Zero Trust con Autenticación SSO
resource "cloudflare_zero_trust_access_application" "gitlab_corp" {
  account_id                = var.account_id
  name                      = "GitLab Producción"
  domain                    = "gitlab.internal.enterprise.com"
  type                      = "self_hosted"
  session_duration          = "8h"
  auto_redirect_to_identity = true
}

# 4. Directiva de Acceso: Grupo Okta + Verificación EDR CrowdStrike
resource "cloudflare_zero_trust_access_policy" "acceso_ingenieria" {
  account_id     = var.account_id
  application_id = cloudflare_zero_trust_access_application.gitlab_corp.id
  name           = "Ingeniería con Postura EDR Conforme"
  decision       = "allow"
  precedence     = 1

  include {
    saml {
      attribute_name  = "department"
      attribute_value = "Core-Engineering"
    }
  }

  require {
    device_posture {
      integration_uid = "crowdstrike_zta_integration_id"
    }
  }
}

# 5. Regla HTTP en Gateway: Restricción de Inquilino M365
resource "cloudflare_zero_trust_gateway_policy" "restriccion_tenant" {
  account_id  = var.account_id
  name        = "Restringir Tenant Corporativo Microsoft 365"
  description = "Inyecta cabecera para bloquear accesos con cuentas personales"
  precedence  = 10
  action      = "allow"
  enabled     = true

  filters = ["http"]
  traffic = "http.request.host == 'login.microsoftonline.com'"

  rule_settings {
    add_headers = {
      "Restrict-Access-To-Tenants" = "enterprise.com"
    }
  }
}
Aprovisionamiento Declarativo en Zscaler Private Access (ZPA)
# Configuración de Segmento de Aplicación y Directiva en Zscaler Private Access
terraform {
  required_providers {
    zpa = {
      source  = "zscaler/zpa"
      version = "~> 3.12"
    }
  }
}

provider "zpa" {
  zpa_client_id     = var.zpa_client_id
  zpa_client_secret = var.zpa_client_secret
  zpa_customer_id   = var.zpa_customer_id
}

# 1. Grupo de Servidores Internos
resource "zpa_server_group" "servidores_gitlab" {
  name        = "Servidores GitLab Internos"
  description = "Instancias de backend en VPC Madrid"
  enabled     = true
  app_connector_groups {
    id = ["app_connector_group_madrid_id"]
  }
  servers {
    id = ["gitlab_svr_madrid_id"]
  }
}

# 2. Grupo de Segmentos
resource "zpa_segment_group" "segmento_desarrollo" {
  name        = "Herramientas de Desarrollo"
  description = "Entornos de trabajo para DevOps"
  enabled     = true
}

# 3. Segmento de Aplicación ZPA (Aislamiento Capa 7)
resource "zpa_application_segment" "app_gitlab" {
  name             = "GitLab Producción ZPA"
  description      = "Acceso web y SSH sin visibilidad de subred"
  enabled          = true
  health_reporting = "CONTINUOUS"
  bypass_type      = "NEVER"
  is_cname_enabled = true
  domain_names     = ["gitlab.internal.enterprise.com"]
  segment_group_id = zpa_segment_group.segmento_desarrollo.id
  server_groups {
    id = [zpa_server_group.servidores_gitlab.id]
  }

  tcp_port_ranges = ["8080", "8080", "22", "22"]
}

# 4. Regla de Acceso ZPA con SAML y Postura EDR
resource "zpa_access_policy_rule" "permitir_desarrollo" {
  name          = "Permitir GitLab a Ingeniería con EDR"
  description   = "Acceso condicionado a membresía SAML y puntuación ZTA"
  action        = "ALLOW"
  operator      = "AND"

  conditions {
    operator = "OR"
    operands {
      object_type = "SAML"
      lhs         = "department"
      rhs         = "Core-Engineering"
      idp_id      = "okta_saml_idp_id"
    }
  }

  conditions {
    operator = "OR"
    operands {
      object_type = "POSTURE"
      lhs         = "crowdstrike_zta_score"
      rhs         = "80"
    }
  }

  app_server_groups {
    id = [zpa_server_group.servidores_gitlab.id]
  }
}
9. Cumplimiento Normativo y Soberanía de Datos
El despliegue de una solución SASE implica que el tráfico de comunicaciones de la compañía es examinado por un proveedor externo. Por tanto, el cumplimiento de regulaciones europeas (RGPD / GDPR) y de soberanía nacional es un elemento crucial de auditoría.
- Cloudflare Data Localization Suite (DLS): Garantiza mediante su política Customer Metadata Boundary que la inspección criptográfica y los registros de tráfico de usuarios europeos permanezcan estrictamente confinados a territorio de la UE. Además, su modalidad Zero Data Retention (ZDR) asegura que los paquetes de datos y peticiones DNS se procesen en memoria RAM sin persistencia en disco.
- Zscaler Nanolog Streaming Service (NSS): Permite transmitir registros de seguridad directamente desde los Public Service Edges hacia los sistemas SIEM/SOAR internos (Splunk, Microsoft Sentinel) mediante máquinas virtuales dedicadas, evitando almacenar copias de logs en la nube pública de Zscaler para cumplir con exigencias de privacidad.
10. Matriz Comparativa Exhaustiva de 25 Parámetros SASE y ZTNA
| # | Dimensión Técnica | Cloudflare Zero Trust | Zscaler Zero Trust Exchange | Ventaja Arquitectónica |
|---|---|---|---|---|
| 1 | Red Global de Puntos de Presencia | 330+ PoPs Anycast en más de 120 países, 320+ Tbps | 150+ centros Public Service Edges colocalizados | Cloudflare (Mayor densidad perimetral) |
| 2 | Mecanismo de Enrutamiento | BGP Anycast puro; cada servidor corre toda la pila | Unicast / Resolución Geo-DNS, PAC, plano CA/PSE | Cloudflare (Sin saltos erróneos de DNS) |
| 3 | Protocolo en Puestos Cliente | WireGuard (BoringTun Rust), ChaCha20, MASQUE fallback | ZCC Túnel 2.0 (DTLS sobre UDP 443) con fallback TLS | Cloudflare (Velocidad y autonomía móvil) |
| 4 | Roaming de Red en Movilidad | Conexión apátrida; conmutación instantánea Wi-Fi a 5G | Renegociación de estado DTLS al cambiar de IP pública | Cloudflare |
| 5 | Conectividad ZTNA al Origen | Túnel Cloudflare (cloudflared) saliente TLS 1.3/QUIC |
Conectores ZPA salientes hacia Public Service Edges | Empate (Cero puertos entrantes) |
| 6 | Acceso sin Agente (SSH/RDP) | Renderizado directo en navegador mediante WebSockets | Soporte web para HTTP; SSH/RDP requiere agente ZCC | Cloudflare (Acceso externo sin software) |
| 7 | Motor de Descifrado SSL/TLS | Canalización unificada en Rust con aceleración AES-NI | Single-Scan Multi-Action (SSMA) en memoria compartida | Cloudflare (Menor penalización de latencia) |
| 8 | Sobrecarga Media de Descifrado | 6 ms - 14 ms de latencia adicional en tests globales | 18 ms - 38 ms de latencia adicional en tests globales | Cloudflare (60% menos de penalización) |
| 9 | Modelo de Aislamiento de Navegador | Renderizado Vectorial (instrucciones Skia DrawVector) | Transmisión de vídeo de píxeles (H.264/WebRTC) o DOM | Cloudflare (95% menos de ancho de banda) |
| 10 | Consumo de Ancho de Banda en CBI | 10 - 50 Kbps por pestaña (nitidez nativa en pantallas 4K) | 500 - 2,500 Kbps por pestaña (posible desenfoque) | Cloudflare |
| 11 | Exact Data Match (EDM) DLP | Soportado en tier Enterprise; hashes estructurados | Hashing con sal de miles de millones de filas (Cero falso pos) | Zscaler (Referente del sector) |
| 12 | Indexed Data Match (IDM) DLP | En desarrollo / soporte preliminar de huellas | Huellas digitales de planos CAD, balances y código fuente | Zscaler (Control estricto de propiedad) |
| 13 | Sandbox con Retención Preventiva | Antivirus heurístico e inteligencia global; sin cuarentena OS | Cloud Sandbox con detonación en máquina virtual y retención | Zscaler (Evita el Paciente Cero) |
| 14 | Restricciones de Inquilino SaaS | Inserción de cabeceras para M365, Google Workspace, Slack | Control granular de inquilinos en más de 10,000 apps SaaS | Empate |
| 15 | CASB Fuera de Banda (API) y SSPM | Escaneos de GitHub, Google Workspace, M365, AWS | Amplitud de catálogo API en Salesforce, Box, Workday | Zscaler (Mayor cobertura de aplicaciones) |
| 16 | Infraestructura como Código (Terraform) | Proveedor oficial maduro, API unificada de un solo paso | Proveedores separados (ZPA y ZIA), credenciales dispersas | Cloudflare (Enfoque nativo para GitOps) |
| 17 | Coexistencia Multi-IdP | Soporte simultáneo de Okta, Entra ID, Google, GitHub, SAML | Configuración de IdP principal con sincronización SCIM | Cloudflare (Facilidad en fusiones) |
| 18 | Integración con Agentes EDR | CrowdStrike Falcon, Microsoft Defender, SentinelOne, Jamf | CrowdStrike, Defender, SentinelOne, Carbon Black, Jamf | Empate |
| 19 | Interconexión de Sucursales SD-WAN | Magic WAN (túneles Anycast GRE/IPSec directos al Edge) | Cloud Connector virtual, túneles estáticos hacia PSEs | Cloudflare (Enrutamiento perimetral Anycast) |
| 20 | Homologaciones Gubernamentales y Defensa | FedRAMP Moderate / High, DoD Impact Level 4 (IL4) | FedRAMP High Authorization, DoD Impact Level 5 (IL5) | Zscaler (Nivel de defensa IL5) |
| 21 | Soberanía y Retención Cero de Datos | Data Localization Suite (Customer Metadata Boundary, ZDR en RAM) | Nanolog Streaming Service (NSS), directivas de nube europea | Cloudflare (Garantía estricta ZDR) |
| 22 | Consumo de Recursos del Conector | Binario cloudflared: ~35 MB de RAM, <1% CPU en 1 vCPU |
VM ZPA App Connector: 2-4 vCPUs y 4-8 GB de RAM mínimo | Cloudflare (10 veces más ligero) |
| 23 | Transparencia de Precios | Precio público de lista: $7.00 USD/usuario/mes (Standard) | Precios no publicados; negociación cerrada por tiers | Cloudflare (Transparencia absoluta) |
| 24 | Velocidad de Puesta en Marcha | Horas o días: panel de autoservicio y despliegue inmediato | Semanas o meses: consultoría externa y mapeo de PACs | Cloudflare (Despliegue 5x más ágil) |
| 25 | Eficiencia de FinOps a 3 Años | $12 - $18 USD/usuario/mes TCO corporativo consolidado | $35 - $65+ USD/usuario/mes TCO corporativo consolidado | Cloudflare (55% - 70% de ahorro) |
11. Modelado FinOps y Coste Total de Propiedad (TCO) a 3 Años
Un análisis de arquitectura de sistemas debe sustentarse en un modelado cuantitativo de FinOps. Al calcular el Coste Total de Propiedad (TCO) en ciberseguridad, comparar únicamente el precio por usuario anunciado en propuestas comerciales preliminares conduce a errores presupuestarios. El TCO integral debe contemplar licencias base, módulos adicionales, cómputo para conectores virtuales, horas de ingeniería para gestión de directivas y soporte de incidencias, y el ahorro derivado de retirar concentradores de VPN y líneas dedicadas obsoletas.
Los servicios de infraestructura de seguridad en la nube se comercializan internacionalmente en dólares estadounidenses (USD netos). Al estructurar presupuestos desde entidades en España y Latinoamérica, resulta indispensable evaluar cuatro variables impositivas y de mercado:
- Impuestos a Servicios Digitales Transfronterizos (IVA): En jurisdicciones como España (21% IVA), México (16% IVA digital), Chile (19% IVA digital) y Colombia (19%), los pagos al exterior mediante tarjeta corporativa aplican retención directa de este tributo salvo que la compañía facture con NIF intracomunitario o RFC/RUT con personería jurídica habilitada.
- Retenciones en la Fuente por Remesas al Exterior: Países como Colombia (con retenciones del 15% al 20% sobre software importado) o Argentina (con recargos aduaneros y percepciones sobre divisas) encarecen el desembolso final entre un 15% y un 30% respecto a la cotización base.
- Diferencial Cambiario Bancario (FX Spread): Las entidades financieras aplican márgenes de conversión cambiaria de entre 1.5% y 3.5% sobre la tasa oficial al liquidar facturaciones denominadas en USD.
- Arbitraje Salarial de Ingeniería y DevOps: Frente a los costes de ingeniería en Estados Unidos ($150,000 - $210,000 USD anuales para un ingeniero senior de seguridad o SRE), en los principales hubs de habla hispana (Madrid, Barcelona, Ciudad de México, Bogotá, Buenos Aires, Santiago) un especialista de infraestructura percibe entre $45,000 y $80,000 USD anuales. Esto modifica la ecuación de FinOps: el coste operativo derivado de la administración de conectores y directivas manuales en plataformas complejas como Zscaler representa una inversión sensiblemente menor en moneda dura en LATAM y España.
Modelado Cuantitativo: TCO a 3 Años en Tres Escenarios Empresariales
| Componente de FinOps | Escenario A: Scale-Up Tecnológica (1,000 Usr) | Escenario B: Mediana Empresa (3,500 Usr) | Escenario C: Corporación Global (15,000 Usr) | |||
|---|---|---|---|---|---|---|
| Plataforma | Cloudflare | Zscaler | Cloudflare | Zscaler | Cloudflare | Zscaler |
| Tarifa Blended Media (/usr/mes) | $7.00 | $35.00 | $11.50 | $42.00 | $14.00 | $48.00 |
| Licencias Suscripción (3 Años) | $252,000 | $1,260,000 | $1,449,000 | $5,292,000 | $7,560,000 | $25,920,000 |
| Cómputo para Conectores y VMs | $1,200 | $18,000 | $4,500 | $62,000 | $18,000 | $240,000 |
| Servicios Profesionales de Despliegue | $0 (Interno) | $35,000 | $15,000 | $85,000 | $60,000 | $250,000 |
| Horas de Ingeniería / FTE (3 Años) | $60,000 | $150,000 | $120,000 | $320,000 | $360,000 | $950,000 |
| Ahorro por Retiro de VPNs y HW | -$45,000 | -$45,000 | -$180,000 | -$180,000 | -$900,000 | -$900,000 |
| TCO Neto a 3 Años (USD) | $268,200 | $1,418,000 | $1,408,500 | $5,579,000 | $7,098,000 | $26,460,000 |
| Ahorro FinOps con Cloudflare | $1,149,800 Ahorro (81.1% Menor Coste) | $4,170,500 Ahorro (74.7% Menor Coste) | $19,362,000 Ahorro (73.2% Menor Coste) | |||
12. Plan de Migración Empresarial por Fases
Reemplazar la arquitectura de seguridad perimetral de una empresa conlleva riesgos operativos significativos. Una transición precipitada puede interrumpir operaciones en sistemas ERP críticos, detener despliegues de software o colapsar el servicio de soporte al usuario. Un plan de migración por fases mitiga estos riesgos mediante una coexistencia controlada.
Fase 1: Identidad Centralizada y Auditoría de Shadow IT (Semanas 1 - 4)
Vincule el proveedor de identidad corporativo (Okta, Microsoft Entra ID) mediante SAML 2.0 y sincronización de directorios SCIM. Redirija los logs de cortafuegos existentes para descubrir aplicaciones SaaS no autorizadas y clasificar el volumen de datos en tránsito.
- Automatice el aprovisionamiento de altas y bajas de empleados mediante conectores SCIM.
- Audite las tablas de NAT y los archivos PAC utilizados en las sedes físicas.
- Identifique protocolos heredados (bases de datos en puertos directos, carpetas compartidas SMB) que requieran configuración específica.
Fase 2: Piloto de ZTNA y Cierre de Puertos Entrantes (Semanas 5 - 8)
Despliegue conectores salientes redundantes (cloudflared o ZPA App Connectors) en las VPCs de desarrollo. Publique las primeras aplicaciones web internas (GitLab, Jira, wikis técnicas) en paralelo con la VPN de hardware existente.
- Compruebe la autenticación con MFA en navegador sin modificar el código de las aplicaciones.
- Valide la experiencia con un grupo piloto de 100 a 250 usuarios técnicos (DevOps, ingeniería de software).
- Cierre definitivamente las reglas de reenvío de puertos entrantes (80, 443, 22) en los cortafuegos perimetrales para los servicios migrados.
Fase 3: Despliegue de SWG e Inspección SSL Gradual (Semanas 9 - 14)
Distribuya el certificado raíz corporativo mediante herramientas MDM/GPO (Microsoft InTune, Jamf) e instale el agente cliente (WARP o ZCC) con filtrado DNS activo y categorización de URLs en modo silencioso.
- Configure excepciones de descifrado para portales bancarios, servicios de salud y aplicaciones con fijación de certificados (certificate pinning).
- Active el descifrado SSL de forma progresiva por departamentos (10%, 25%, 50%, 100%).
- Aplique restricciones de inquilino para Microsoft 365 y Google Workspace para evitar accesos con cuentas privadas.
Fase 4: Retiro de Hardware Perimetral y Modernización WAN (Semanas 15 - 20)
Conecte las oficinas secundarias directamente a la red SASE en la nube mediante túneles Anycast GRE/IPSec (Magic WAN o Cloud Connectors), desmantelando los circuitos MPLS obsoletos y cancelando los contratos de mantenimiento de VPNs de hardware.
- Active la validación continua de postura del puesto con las APIs de CrowdStrike Falcon o Microsoft Defender.
- Centralice la ingesta de telemetría en el SIEM corporativo.
- Certifique en auditoría interna que ningún puerto de entrada permanece expuesto a Internet en los rangos IP de la empresa.
13. Preguntas Frecuentes Técnicas
¿En qué se diferencia la arquitectura Anycast de Cloudflare del enrutamiento por Geo-DNS y Public Service Edges de Zscaler en términos de latencia y resiliencia?
Cloudflare opera una red Anycast BGP unificada donde las mismas direcciones IPv4 e IPv6 se anuncian simultáneamente desde sus más de 330 puntos de presencia (PoPs) globales. Cada servidor en cada rack ejecuta la totalidad de la pila de software (Gateway, Access, DNS, WAF, Aislamiento de Navegador). Cuando un paquete sale del cliente WARP, el enrutamiento de Internet lo dirige de forma natural al PoP topológicamente más próximo vía BGP, habitualmente en menos de 10 a 25 ms. Si un PoP experimenta incidencias, las rutas BGP se retiran automáticamente y el tráfico conmuta al siguiente centro de datos sin intervención humana. En contraste, Zscaler opera una arquitectura dual dividida entre una Autoridad Central (Central Authority o CA) y aproximadamente 150+ centros de datos colocalizados denominados Public Service Edges (PSEs). El direccionamiento depende de resolución Geo-DNS, archivos PAC (Proxy Auto-Configuration) o el agente Zscaler Client Connector (ZCC). Debido a que Geo-DNS depende de cachés DNS recursivas y de cabeceras EDNS Client Subnet (ECS), configuraciones erróneas o resolvers intermedios pueden desviar el tráfico corporativo a centros de datos situados a cientos de kilómetros, introduciendo variaciones drásticas de latencia.
¿Cuáles son las diferencias de rendimiento entre Cloudflare WARP (WireGuard) y Zscaler Client Connector Tunnel 2.0 (DTLS/TLS)?
Cloudflare WARP está construido sobre el protocolo WireGuard, utilizando el motor de código abierto en Rust BoringTun. WireGuard implementa criptografía moderna: Curve25519 para intercambio de claves, ChaCha20-Poly1305 para cifrado autenticado y BLAKE2s para hashing. Establece un handshake criptográfico de 1 solo viaje de ida y vuelta (1-RTT, ~25 ms), mantiene una base de código compacta de apenas 4,000 líneas (frente a cientos de miles en pilas SSL/TLS tradicionales) y es apátrida (stateless), lo que permite roaming instantáneo entre redes Wi-Fi y 5G sin renegociación ni caída de sesiones. Zscaler Client Connector (ZCC) Tunnel 2.0 encapsula el tráfico del cliente en túneles Datagram Transport Layer Security (DTLS) sobre UDP en el puerto 443, con conmutación por error a TLS sobre TCP 443 si UDP está bloqueado. Aunque DTLS resuelve los problemas de bloqueo de cabeza de línea de Tunnel 1.0 (HTTP CONNECT), introduce mayor sobrecarga en las cabeceras de paquetes, requiere una gestión compleja de descubrimiento de MTU (PMTUD) y genera un consumo de batería y CPU notablemente superior en dispositivos móviles.
¿Cómo se comparan el Aislamiento de Navegador de Cloudflare y Zscaler en ancho de banda y fidelidad gráfica?
Cloudflare Browser Isolation utiliza una arquitectura pionera de Renderizado Vectorial. En lugar de transmitir fotogramas de vídeo comprimidos, ejecuta Chromium en contenedores aislados en el Edge y traduce las instrucciones gráficas de la biblioteca Skia en comandos vectoriales binarios (DrawVector) que se transmiten vía WebSockets al navegador del usuario. Esto consume únicamente entre 10 y 50 Kbps por pestaña, mantiene la nitidez tipográfica nativa en pantallas retina 4K y preserva la selección de texto y el portapapeles local. Zscaler Cloud Browser Isolation utiliza primordialmente un modelo de Transmisión de Píxeles (Pixel Streaming), capturando el búfer de pantalla del navegador remoto y codificándolo en un flujo de vídeo H.264 o WebRTC. Esto consume entre 500 Kbps y 2.5 Mbps por pestaña (entre 20 y 50 veces más ancho de banda) y puede introducir artefactos de compresión de vídeo, tipografías borrosas y retardo de entrada al escribir rápido en conexiones de alta latencia.
¿Qué diferencias existen entre los Túneles de Cloudflare (cloudflared) y los conectores de Zscaler Private Access (ZPA)?
Ambas plataformas implementan Acceso a la Red con Confianza Cero (ZTNA) eliminando la apertura de puertos de entrada en el cortafuegos, pero mediante mecánicas distintas. Cloudflare Tunnel utiliza 'cloudflared', un demonio ligero en Go/Rust que abre cuatro conexiones salientes persistentes (dos al PoP Anycast primario y dos al secundario) mediante HTTP/2 sobre TLS 1.3 o QUIC. Permite publicar aplicaciones internas con SSO, autenticación mutua mTLS y renderizado nativo en el navegador para SSH, RDP y VNC sin requerir software cliente en equipos externos o de contratistas. Zscaler Private Access utiliza ZPA App Connectors, máquinas virtuales Linux desplegadas en las subredes corporativas que establecen micro-túneles TLS salientes hacia los Public Service Edges. El broker Central Authority coordina un túnel mTLS efímero de extremo a extremo entre el agente ZCC y el conector. Mientras ZPA ofrece una microsegmentación L7 sobresaliente sin descubrimiento de red, Cloudflare Tunnel brinda una agilidad superior para desarrolladores y administración completa mediante GitOps, Terraform y YAML.
¿Cómo se compara el motor de DLP de Zscaler frente a la solución de Cloudflare en entornos altamente regulados?
Zscaler cuenta con una ventaja histórica en Prevención de Pérdida de Datos (DLP) corporativo. Su motor incluye Exact Data Match (EDM), que permite hashear extractos masivos de bases de datos relacionales (cientos de millones de registros de tarjetas de crédito o historiales médicos) mediante hashes de múltiples columnas con sal, garantizando cero falsos positivos. También integra Indexed Data Match (IDM) para crear huellas digitales de documentos no estructurados (planos CAD, código fuente, auditorías financieras) y OCR nativo en tiempo real para imágenes y PDFs escaneados, junto con plantillas preconfiguradas para HIPAA, PCI-DSS 4.0, GDPR y SOX. Cloudflare DLP es extraordinariamente rápido, basado en el motor de expresiones regulares Hyperscan y modelos de aprendizaje automático en Rust, y soporta regex personalizados, identificadores de PII, OCR y coincidencia exacta de datos (EDM). No obstante, para entidades financieras multinacionales y farmacéuticas que demandan huellas digitales de documentos y flujos complejos de remediación multi-nivel, Zscaler ofrece una solución más madura.
¿Cómo escala la inspección y descifrado SSL/TLS entre Cloudflare Gateway y Zscaler Internet Access (ZIA)?
Ambas plataformas inspeccionan el tráfico HTTPS cifrado distribuyendo un certificado raíz corporativo a los dispositivos mediante MDM/GPO (InTune, Jamf) y efectuando una inspección Man-in-the-Middle autorizada. Cloudflare Gateway ejecuta el descifrado TLS dentro de una canalización unificada de un solo paso en Rust sobre servidores en el Edge con aceleración criptográfica por hardware (AES-NI y AVX-512). Debido a que la terminación TLS, el análisis antimalware, la evaluación de DLP y el re-cifrado ocurren en el mismo búfer de memoria compartida, la sobrecarga de latencia de Cloudflare promedia entre 6 ms y 14 ms a nivel mundial. Zscaler ZIA emplea su motor patentado Single-Scan Multi-Action (SSMA). Aunque SSMA evita el retraso de múltiples proxys encadenados analizando el paquete en memoria con múltiples motores simultáneos, la dependencia de centros de datos colocalizados más distantes genera una sobrecarga de latencia geográfica que promedia entre 18 ms y 38 ms en pruebas reales.
¿Cómo se integran ambas plataformas con soluciones EDR líderes como CrowdStrike Falcon y Microsoft Defender?
Tanto Cloudflare como Zscaler ofrecen validación continua de la postura del dispositivo integrándose con las principales plataformas de Endpoint Detection and Response (EDR), incluyendo CrowdStrike Falcon, Microsoft Defender for Endpoint, SentinelOne, VMware Carbon Black y Jamf. Los agentes WARP y ZCC consultan parámetros del sistema operativo local (estado del firewall, cifrado BitLocker/FileVault, versión de parches, certificados corporativos) y obtienen la puntuación de riesgo del agente EDR mediante APIs locales y en la nube. Por ejemplo, una regla de acceso puede exigir que para conectar a un entorno productivo de AWS se requiere una sesión autenticada en Okta y una puntuación de CrowdStrike Zero Trust Assessment (ZTA) superior a 80. Si el dispositivo se infecta o el agente EDR se desactiva, ambas plataformas revocan el acceso inmediatamente en tiempo real.
¿Cuáles son las principales trampas de costes y licenciamiento al negociar contratos plurianuales con Zscaler frente a Cloudflare?
La trampa financiera habitual con Zscaler radica en su empaquetado modular y su estructura de ediciones a la carta. Las ediciones básicas de ZIA y ZPA carecen de funcionalidades esenciales como Aislamiento de Navegador (CBI), Sandbox en la nube con detonación de comportamiento, DLP Exact Data Match, monitoreo de experiencia digital (ZDX) y streaming de logs Nanolog (NSS). Al añadir estos módulos para satisfacer los requisitos completos de SASE, el coste real suele escalar de los $25/usuario/mes introductorios hasta $45 o $70/usuario/mes, sumado a mínimos obligatorios de asientos a 3 años y tarifas de servicios profesionales. Cloudflare ofrece un modelo de FinOps mucho más predecible: un precio de lista público y transparente de $7.00/usuario/mes para Zero Trust Standard (con SWG, ZTNA y filtrado DNS) y un nivel Enterprise (habitualmente entre $12 y $18/usuario/mes) que incluye Aislamiento de Navegador, CASB, DLP corporativo y SLAs críticos 24/7 sin sobrecostes por túneles o volumen de ancho de banda.