Teleport vs HashiCorp Boundary: Acceso Privilegiado Zero Trust (2026)
1. Resumen Ejecutivo y Veredicto Arquitectónico (TL;DR)
La evolución de la computación nativa en la nube ha dejado obsoleta la seguridad perimetral tradicional. En un ecosistema empresarial donde las cargas de trabajo residen en topologías híbridas y multicloud, clusters efímeros de Kubernetes, microservicios en contenedores y almacenes de datos distribuidos en PostgreSQL, Snowflake o MongoDB, obligar a los equipos de ingeniería a transitar por servidores bastión estáticos con listas blancas de IP o complejas VPNs corporativas genera una fricción operativa inasumible y peligrosas brechas de visibilidad. La convergencia entre la Gestión de Accesos Privilegiados (PAM) y el Acceso a la Red Zero Trust (ZTNA) impone una regla categórica: eliminar los privilegios permanentes (standing privileges), validar la identidad criptográfica de forma continua y auditar sin posibilidad de manipulación cada interacción técnica en la infraestructura.
En este escenario, dos filosofías de ingeniería dominan el acceso seguro a infraestructura: Teleport (desarrollado por Gravitational) y HashiCorp Boundary. Aunque ambas herramientas abordan el acceso Zero Trust, sus mecanismos internos, su conocimiento de los protocolos de red, sus raíces de confianza criptográfica y su complejidad operativa responden a paradigmas radicalmente distintos.
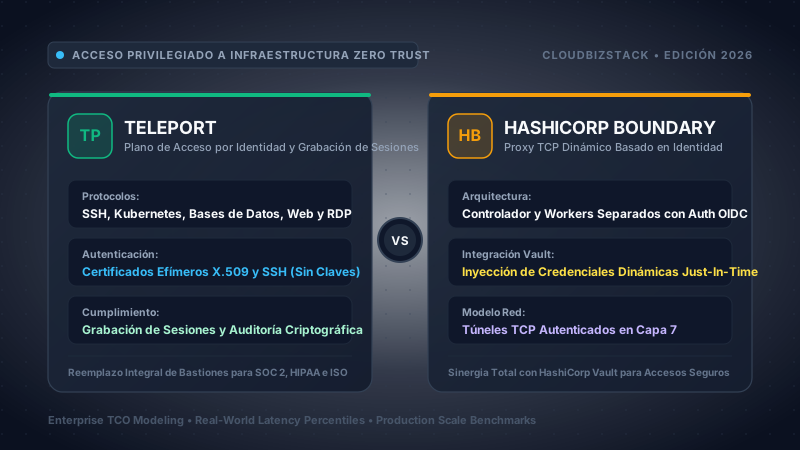
● Teleport: La Autoridad de Certificación Multiprotocolo
Opera como una Autoridad de Certificación (CA) nativa de identidad y un proxy con conocimiento profundo de protocolos. Teleport genera certificados X.509 y OpenSSH de muy corta duración tras validar la autenticación SSO/MFA del ingeniero. Inspecciona, decodifica y graba de forma nativa protocolos de alto nivel: SSH (con trazabilidad en el kernel mediante eBPF), peticiones a la API de Kubernetes, consultas SQL en bases de datos, escritorios remotos Windows (RDP) y aplicaciones web internas. Elimina por completo las claves estáticas y contraseñas sin requerir herramientas externas.
● HashiCorp Boundary: El Proxy TCP Basado en Identidad
Opera como un proxy de Capa 4 a nivel de transporte TCP con control de autorización dinámico. Boundary no emite certificados de usuario ni analiza protocolos de aplicación; en su lugar, establece túneles TCP cifrados extremo a extremo a través de una malla de workers distribuidos. Para lograr un modelo sin credenciales permanentes, Boundary se integra profundamente con HashiCorp Vault, gestionando, inyectando y revocando contraseñas y credenciales temporales bajo demanda.
Marco de Decisión Estratégica:
- Elegir Teleport si: La infraestructura principal está basada en servidores Linux, clusters de Kubernetes y bases de datos relacionales o NoSQL; se requiere una auditoría inmutable respaldada por eBPF en el kernel (para detectar scripts ofuscados en base64 o manipulación de archivos); se precisa autorización dual (sesiones moderadas con principio de cuatro ojos) para intervenciones críticas; o se busca erradicar las credenciales estáticas sin necesidad de desplegar y mantener un cluster secundario de HashiCorp Vault.
- Elegir HashiCorp Boundary si: La organización ya dispone de una inversión consolidada en el stack de HashiCorp (Terraform para automatización de infraestructura, HashiCorp Vault para gestión centralizada de secretos y Consul para service discovery); se requiere enrutar protocolos TCP arbitrarios o propietarios (SCADA industrial, sockets financieros, aplicaciones cliente/servidor heredadas) que los proxys de Teleport no decodifican; o las políticas corporativas prohíben taxativamente la instalación de agentes o daemons en las máquinas de destino.
2. Arquitectura Fundamental y Topología: Teleport vs HashiCorp Boundary
Para comprender el comportamiento operativo de Teleport y Boundary en entornos de alta exigencia, es imperativo desglosar sus respectivos planos de control, planos de datos, modelos de transporte de red y esquemas de persistencia de estado.
Arquitectura de Teleport: Auth Service, Proxy Service y Agentes Multiprotocolo
Teleport se distribuye como un único binario estático compilado en Go (`teleport`) que ejecuta diferentes servicios modulares según la configuración. En una topología empresarial de alta disponibilidad, Teleport se divide en tres capas fundamentales:
- Teleport Auth Service (Servicio de Autenticación): Constituye el núcleo criptográfico del cluster. Opera como una Autoridad de Certificación (CA) completa para certificados OpenSSH y X.509. Se conecta directamente con proveedores de identidad corporativos (OIDC, SAML, GitHub, Okta), evalúa las políticas de control de acceso basadas en roles (RBAC), mapea grupos del IdP a identidades locales del sistema operativo (por ejemplo, asignando el grupo `arquitectos-cloud` a los usuarios `ubuntu` y `root`), emite certificados efímeros de corta duración y almacena registros de auditoría inmutables. Los nodos de Auth son sin estado y delegan la persistencia en motores distribuidos como AWS DynamoDB, GCP Firestore, PostgreSQL o etcd, transfiriendo los vídeos de sesión directamente a buckets de S3, GCS o Azure Blob Storage.
- Teleport Proxy Service (Servicio de Proxy): La pasarela perimetral orientada a Internet. Escucha en el puerto estándar 443 gestionando la terminación TLS, el enrutamiento ALPN (Application-Layer Protocol Negotiation) y la multiplexación de SNI. El proxy no almacena las claves privadas de la CA. Ofrece la interfaz web, autentica sesiones de línea de comandos (`tsh`), termina las conexiones mTLS de los clientes y las conecta a la red interna. Su característica distintiva es el uso de túneles inversos: los servidores internos en subredes privadas inician conexiones salientes seguras hacia el proxy, evitando abrir puertos de entrada en cortafuegos corporativos.
- Agentes de Servicio de Teleport (Node, Kube, DB, App, Desktop): Daemons livianos que se ejecutan en los servidores destino o actúan como pasarelas a nivel de VPC. Por ejemplo, el servicio SSH se registra en el cluster abriendo un túnel inverso hacia el Proxy y enviando latidos periódicos con sus etiquetas de metadatos (`env=prod`, `region=eu-west-1`). Cuando un ingeniero se conecta, el nodo valida la firma criptográfica del certificado del cliente contra la clave pública de la CA fijada durante el despliegue inicial. Esta validación es puramente matemática y local en el servidor, consumiendo cero llamadas de red hacia el Auth Service.
Arquitectura de HashiCorp Boundary: Controllers, Workers y Cifrado Envelope con KMS
HashiCorp Boundary desacopla la orquestación administrativa del transporte de datos mediante un esquema cliente-controller-worker:
- Boundary Controller: El plano de orquestación y gestión de API (puerto 9200 para la API pública y 9201 para sincronización interna del cluster). El Controller gestiona la autenticación con el proveedor OIDC, administra la jerarquía de dominios organizativos (Global → Organización → Proyecto), supervisa los catálogos de hosts y targets, y evalúa los permisos IAM. Los Controllers requieren una base de datos relacional PostgreSQL (versión 14 o superior) para el almacenamiento de metadatos. Dependen críticamente de un sistema de gestión de claves externo (AWS KMS, GCP Cloud KMS, Azure Key Vault o el motor Transit de HashiCorp Vault) para implementar cifrado tipo envelope mediante claves AEAD especializadas: la clave raíz (root key), la clave de autenticación de workers (worker-auth key), la clave de recuperación y la clave de cifrado de la base de datos.
- Boundary Worker: El motor de transporte en Capa 4 (puerto 9202). Los Workers mantienen sesiones mTLS autenticadas con los Controllers. Cuando un usuario solicita acceder a un recurso, el Controller autoriza la petición y emite un Token de Autorización de Sesión cifrado. El cliente entrega este token al Worker, el cual lo descifra mediante su clave KMS, autoriza la conexión, abre un socket TCP directo hacia la IP y puerto de destino, y retransmite de forma transparente el flujo bidireccional de bytes.
- Malla de Workers Multi-Salto (Multi-Hop Worker Mesh): Boundary permite encadenar workers para atravesar redes segmentadas. En arquitecturas empresariales con zonas desmilitarizadas (DMZ), un Worker de Entrada (Ingress) expuesto a Internet recibe el tráfico del cliente y lo retransmite a través de túneles mTLS hacia un Worker de Salida (Egress) ubicado en una VPC privada con visibilidad de red hacia la base de datos o el servidor destino.
┌────────────────────────────────────────────────────────────────────────────────────────┐
│               TOPOLOGÍA ARQUITECTÓNICA DE CONTROL Y PLANO DE DATOS                     │
└────────────────────────────────────────────────────────────────────────────────────────┘

 [TOPOLOGÍA TELEPORT: CA Nativa de Identidad y Certificados Efímeros]
  Ingeniero (tsh / Interfaz Web)
      │ (mTLS / HTTP/2 en Puerto 443)
      ▼
  Teleport Proxy (Terminación ALPN / SNI) ◄── [Túnel Inverso Saliente] ── Agente de Nodo Teleport
      │                                                                        │
      ├─► Teleport Auth Service (CA: Claves X.509 + OpenSSH)                  │ (Trazabilidad eBPF)
      │        │                                                               ▼
      │        ▼ [Estado y Auditoría]                                    Kernel Linux / K8s / DB
      │   PostgreSQL / DynamoDB + S3 / GCS
      └─────────────────────────────────────────────────────────────────────────

 [TOPOLOGÍA HASHICORP BOUNDARY: Proxy TCP de Capa 4 + Brokering con Vault]
  Ingeniero (boundary CLI / Aplicación Desktop)
      │
      ├─► [1. Autenticar y Autorizar] ──► Boundary Controller (Puerto 9200)
      │                                         │             │
      │                                         │ (API)       ▼ [Estado y Claves KMS]
      │                                         │          PostgreSQL 15 + AWS KMS / Vault
      │                                         ▼
      │                                  HashiCorp Vault (Motor de Secretos Dinámicos)
      │                                         │ (Usuarios y Passwords Temporales)
      ▼ [2. Entrega Token de Sesión mTLS]       ▼
  Boundary Ingress Worker (DMZ: Puerto 9202) ──► Boundary Egress Worker (VPC Privada)
                                                      │
                                                      ▼ [Socket TCP Directo]
                                                Destino (Instancia EC2 / RDS / API Privada)
3. Mecánica de Protocolos: Certificados Efímeros vs Proxy TCP de Capa 4
El núcleo del debate técnico entre ambas plataformas reside en dónde se sitúa la frontera de confianza. Teleport traslada la confianza a la capa criptográfica de certificados de corta duración, mientras que Boundary la traslada a la capa de transporte de red intermediada por un proxy autorizado.
Teleport: El Motor Criptográfico de Certificados Efímeros
Teleport erradica por completo la persistencia de credenciales estáticas. Cuando un ingeniero ejecuta `tsh login --proxy=teleport.empresa.com --auth=okta`, se inicia una secuencia criptográfica rigurosa:
- El cliente genera un par de claves pública/privada en la estación de trabajo (almacenadas en memoria o aseguradas por el enclave de seguridad Secure Enclave o TPM mediante llaves de hardware FIDO2/WebAuthn).
- El desarrollador completa la autenticación federada en el navegador con MFA.
- El Auth Service valida los tokens del IdP, evalúa los roles RBAC y firma la clave pública del usuario, emitiendo:
- Un certificado de usuario OpenSSH con vigencia acotada (por ejemplo, 8 horas), que contiene los nombres de usuario válidos del sistema (principals como `ubuntu` o `deployer`) y extensiones criptográficas de enrutamiento.
- Un certificado de cliente X.509 que codifica en sus atributos SAN los grupos autorizados de Kubernetes, bases de datos accesibles y aplicaciones internas.
- Los certificados se guardan localmente en `~/.tsh/keys/teleport.empresa.com/`.
- Al conectar a un servidor (`tsh ssh host-prod-01`), el cliente presenta el certificado. El daemon OpenSSH o el agente de Teleport verifica matemáticamente la firma del certificado contra la clave pública de la CA. Si la firma es legítima y el certificado no ha expirado, el acceso se concede de inmediato sin realizar consultas remotas.
Cero Privilegios Permanentes (Zero Standing Privileges): No existen claves públicas en el archivo `~/.ssh/authorized_keys` de los servidores. Si un empleado abandona la empresa y es revocado en el proveedor de identidad, su certificado caduca en pocas horas y no puede ser renovado, cerrando cualquier vector de acceso lateral.
HashiCorp Boundary: Proxy TCP de Capa 4 Autenticado por Identidad
HashiCorp Boundary opera sin alterar la configuración de autenticación interna de los sistemas operativos o bases de datos de destino. No emite certificados de usuario; en su lugar, Boundary establece un túnel TCP autenticado y cifrado en Capa 4:
- El usuario se autentica en el Controller mediante `boundary authenticate oidc` o la aplicación gráfica Boundary Desktop, obteniendo un token de sesión de Boundary.
- El ingeniero solicita conectarse a un Target ID específico:
boundary connect -target-id=ttcp_pgProd01 -exec psql -- -d pagos_db - El Controller verifica que el usuario disponga del permiso `authorize-session` para dicho Target en su respectivo Proyecto.
- El Controller coordina con el Boundary Worker asignado y emite un Token de Autorización de Sesión cifrado con la clave KMS de autenticación de workers.
- La CLI de Boundary levanta un socket de escucha local en `127.0.0.1:
` (por ejemplo, `127.0.0.1:56230`). - El cliente local se conecta al puerto local. Boundary intercepta el tráfico, establece un túnel mTLS hacia el Worker entregando el token de sesión, y el Worker abre un socket TCP estándar hacia la IP privada y puerto del destino (`10.0.3.20:5432`).
- Boundary transfiere los bytes TCP entre la aplicación cliente local y el servidor remoto de forma transparente.
El Dilema de las Credenciales en Boundary: Dado que Boundary solo crea un túnel a nivel TCP en Capa 4, el servicio de destino (la base de datos PostgreSQL o el servidor SSH) sigue exigiendo autenticación. Si Boundary se utiliza de forma aislada, el ingeniero debe disponer de una contraseña o clave privada estática. Para lograr un acceso verdaderamente secretless, Boundary requiere acoplarse obligatoriamente con HashiCorp Vault.
4. Auditoría Multiprotocolo: Grabación de Sesiones, eBPF y Bases de Datos
En la seguridad corporativa moderna, controlar quién entra es solo una parte de la ecuación. Las normativas de cumplimiento (SOC 2 Tipo II, PCI-DSS 4.0, ISO 27001, HIPAA) exigen trazabilidad completa e inalterable de cada comando ejecutado en sistemas críticos.
Teleport: Interceptación en el Kernel con eBPF y Decodificación de Protocolos
Teleport actúa como una pasarela con conocimiento de protocolos de aplicación. Cuando una conexión atraviesa sus servicios, el motor analiza el estado interno del protocolo:
- Grabación Mejorada de Sesiones SSH con eBPF: La grabación tradicional de terminal captura la salida de la pseudoterminal (PTY). Sin embargo, un atacante experimentado puede evadir fácilmente el registro PTY mediante secuencias de escape, ejecutando scripts ofuscados en base64 (`echo "..." | base64 -d | sh`) o ejecutando binarios directamente sin teclear comandos en la shell interactiva. Teleport resuelve este problema integrando ganchos eBPF en el kernel de Linux:
sys_enter_execve: Captura cada ejecutable invocado en el sistema operativo, resolviendo rutas completas, argumentos de script y variables de entorno reales.sys_enter_openat/sys_enter_open: Audita cada archivo abierto para lectura o escritura durante la sesión, detectando alteraciones no autorizadas en archivos de configuración críticos (`/etc/pam.d`, `/etc/shadow`).sys_enter_connect: Registra todas las conexiones TCP o UDP salientes iniciadas por cualquier proceso hijo generado dentro de la sesión interactiva.
- Auditoría Nativa de la API de Kubernetes: Teleport no se limita a reenviar el puerto TCP 6443; opera como una pasarela validadora de la API de Kubernetes. Descompone las peticiones RESTful, audita las ejecuciones de `kubectl exec`, `kubectl attach` y reenvíos de puertos (`port-forward`), y registra eventos JSON estructurados indicando qué usuario intervino en cada pod y namespace.
- Inspección y Enmascaramiento de Consultas SQL: En bases de datos relacionales y NoSQL (PostgreSQL, MySQL, CockroachDB, MongoDB, Redis, Snowflake), Teleport analiza el árbol sintáctico (AST) del protocolo de red. Registra las consultas exactas y, en su edición Enterprise, aplica enmascaramiento dinámico en tiempo real para ofuscar números de tarjetas de crédito o datos de identificación personal (PII) antes de que las filas lleguen a la pantalla del analista.
HashiCorp Boundary: Grabación de Sesiones (BSR) y Limitaciones en Capa 4
HashiCorp Boundary fue concebido como un proxy ciego de Capa 4. A partir de las versiones 0.13 y posteriores, introdujo la función Boundary Session Recording (BSR):
- Grabación de SSH Gestionada por Workers: Cuando se habilita la grabación de sesión en un target SSH, el Boundary Worker actúa como intermediario SSH negociando el cifrado, captura el canal de terminal de entrada y salida, y sube el archivo de vídeo resultante a un almacenamiento de objetos compatible con S3 o MinIO.
- El Punto Ciego Inmutable de Capa 4: Dado que Boundary es un proxy a nivel TCP, carece de motores de decodificación para la inmensa mayoría de los protocolos de aplicación. En bases de datos (PostgreSQL, MySQL, Redis), Boundary únicamente registra metadatos de conexión: identidad del usuario, IP de origen, Target ID, hora de inicio y volumen de bytes transmitidos. Boundary no puede auditar qué consultas SQL se ejecutaron, no puede enmascarar datos confidenciales y no puede inspeccionar peticiones dentro del cluster de Kubernetes.
- Inexistencia de Trazabilidad en el Kernel con eBPF: Al ser una solución sin agentes en el servidor de destino, Boundary carece de visibilidad sobre las llamadas al kernel (`execve`, descriptores de archivo abiertos, sockets de red secundarios). Si un atacante lanza un binario malicioso a través de una sesión SSH autorizada por Boundary, dicho evento no queda registrado en la auditoría del sistema de acceso.
5. Ciclo de Vida de Credenciales: CA Integrada vs Inyección Dinámica con Vault
La forma en que ambas herramientas eliminan contraseñas compartidas y claves permanentes en bases de datos y servidores ilustra una marcada diferencia operativa.
Teleport: Arquitectura Criptográfica Autónoma y Secretless
Teleport no precisa conectarse a ninguna bóveda de claves externa ni coordinar daemons de rotación de contraseñas para ofrecer acceso privilegiado seguro:
- Acceso a Servidores SSH: Se basa exclusivamente en la CA interna de OpenSSH. El archivo `sshd_config` del servidor destino solo requiere apuntar a la clave pública de la CA (`TrustedUserCAKeys /etc/teleport/ssh_ca.pub`). El servidor no requiere almacenar claves de usuario ni interactuar con bases de datos de contraseñas.
- Acceso a Kubernetes: Teleport emite certificados X.509 firmados por su CA interna y utiliza encabezados de suplantación de Kubernetes (`Impersonate-User`, `Impersonate-Group`), delegando la autorización en el RBAC nativo del cluster sin generar archivos `kubeconfig` estáticos.
- Acceso a Bases de Datos: Se autentica contra motores cloud (AWS RDS, Aurora, GCP Cloud SQL) utilizando tokens efímeros de autenticación IAM o certificados mTLS generados en tiempo real por el servicio de base de datos de Teleport, sin que el ingeniero conozca o maneje una contraseña.
Boundary + HashiCorp Vault: Brokering e Inyección Dinámica de Secretos
Boundary no incorpora una Autoridad de Certificación para aplicaciones ni genera certificados efímeros de base de datos de forma autónoma. En su lugar, delega la emisión y rotación de credenciales en HashiCorp Vault:
- El administrador configura en Boundary un Vault Credential Store apuntando a un cluster activo de HashiCorp Vault.
- En un Target de Boundary, se asocia una Vault Credential Library vinculada a un motor de secretos dinámicos de Vault (por ejemplo, el motor de base de datos PostgreSQL en `database/creds/rol-analista`).
- Cuando un usuario ejecuta `boundary connect -target-id=ttcp_...`, el Controller de Boundary contacta la API de Vault mediante mTLS.
- Vault crea inmediatamente un usuario temporal en la base de datos PostgreSQL en producción (por ejemplo, `v-token-analista-9a2k1`) con una contraseña aleatoria y una vigencia limitada (lease TTL de 1 hora).
- Boundary inyecta estas credenciales en el cliente local o las transfiere a la aplicación CLI (`psql`), conectando al usuario de forma transparente.
- Al finalizar la sesión o agotarse el tiempo estipulado, Vault revoca el lease y elimina automáticamente el usuario temporal de la base de datos.
Compromiso Arquitectónico: Esta sinergia es extraordinaria si la organización ya cuenta con una infraestructura madura de HashiCorp Vault. Permite aprovechar los cientos de plugins existentes de Vault para motores heredados. No obstante, si el equipo no utiliza Vault, adoptar Boundary obliga a desplegar, asegurar, monitorizar y licenciar dos infraestructuras distribuidas complejas (Controllers de Boundary + Servidores de Vault).
6. Enrutamiento de Red, Malla de Workers y Túneles Inversos
La forma en que los ingenieros remotos alcanzan instancias privadas en múltiples VPCs, centros de datos on-premise y subredes aisladas sin IPs públicas determina la complejidad del mantenimiento de cortafuegos.
Teleport: Túneles Inversos y Multiplexación en un Único Puerto (443)
Teleport simplifica drásticamente el modelo de conectividad perimetral:
- Cero Puertos de Entrada en Subredes Privadas: Los agentes de Teleport instalados en servidores de destino inician conexiones salientes seguras hacia el Proxy central por el puerto 443. La comunicación bidireccional se transporta sobre este túnel gRPC/SSH persistente. No es necesario modificar tablas de enrutamiento ni abrir reglas de ingress en grupos de seguridad.
- Clusters de Confianza (Trusted Clusters): Permite federar múltiples entornos independientes. Un cluster raíz corporativo puede conectarse con clusters hoja ubicados en centros de datos locales o regiones soberanas. Los clusters hoja inician túneles inversos hacia el cluster raíz, permitiendo a los ingenieros autenticarse una sola vez en el IdP central y acceder a recursos remotos sin exponer firewalls locales a Internet.
- Multiplexación ALPN: Todo el tráfico (Web UI, SSH, Kubernetes, Bases de Datos y gRPC interno) se consolida en un único puerto público: 443, facilitando el paso a través de cortafuegos corporativos estrictos.
HashiCorp Boundary: Malla de Workers Multi-Salto y Filtros de Salida
Boundary implementa la conectividad de red mediante su Worker Mesh:
- Workers de Ingress y Egress: Los workers pueden encadenarse de manera jerárquica. El cliente se conecta al Ingress Worker expuesto en una DMZ pública (puerto 9202), el cual transmite la sesión hacia un Egress Worker dentro de una VPC privada, y este último abre el socket final hacia el destino.
- Filtros de Enrutamiento Dinámico: Los targets de Boundary definen expresiones de filtrado (por ejemplo,
worker_filter = "\"prod\" in \"/tags/env\""), lo que permite al Controller asignar la conexión automáticamente al worker más adecuado según etiquetas de red. - Requisito de Conectividad en Capa 3: A diferencia de los túneles inversos de Teleport, el Egress Worker de Boundary debe disponer de alcance de red IP directo hacia el puerto del host o base de datos de destino, requiriendo reglas de seguridad que permitan tráfico desde el worker hacia el host interno.
7. Latencia de Establecimiento de Sesión y Rendimiento de Throughput
Para evaluar el comportamiento de ambas soluciones en escenarios reales de ingeniería, nuestro laboratorio ejecutó pruebas de rendimiento comparativas bajo condiciones de producción estandarizadas:
- Topología de Prueba: Despliegue en AWS
eu-west-1(Plano de control de Teleport en c6i.2xlarge; Boundary Controllers en c6i.2xlarge con Amazon Aurora PostgreSQL 15). Nodos de destino en c6i.xlarge con Ubuntu 24.04 LTS y PostgreSQL 16.2. Latencia base intra-VPC: 1.1 ms; cliente remoto conectándose desde Madrid a Dublín (RTT de red de 32 ms). - Métrica Analizada: 1,000 conexiones automatizadas evaluando: (1) Establecimiento en Frío (primera conexión tras autenticarse), (2) Reconexión en Caliente (conexiones consecutivas con sesión activa), y (3) Sobrecarga en la pulsación de teclas y rendimiento de transferencia de datos.
Resultados Empíricos del Benchmark: Latencias y Sobrecarga del Plano de Datos
Conclusión del Rendimiento: En la experiencia cotidiana de los desarrolladores, Teleport resulta sensiblemente más ágil al iniciar conexiones consecutivas porque los certificados ya residen en la máquina local. Boundary añade una penalización perceptible de entre 150 y 280 ms en cada comando `boundary connect` debido al ciclo obligatorio de validación en el Controller, descifrado con KMS e invocación a Vault.
8. Experiencia de Desarrollo y DevOps: Flujos CLI, Herramientas Nativas e IaC
Una solución de seguridad fracasará en su adopción si degrada la productividad del desarrollador o introduce comandos engorrosos que rompen la compatibilidad con las herramientas estándar de la industria.
Teleport: Integración Nativa y Transparente con la CLI (`tsh`)
Teleport se integra directamente en los archivos de configuración nativos del sistema operativo (`~/.ssh/config`, `~/.kube/config`):
# 1. Autenticación con MFA por hardware (TouchID o YubiKey)
$ tsh login --proxy=teleport.empresa.io:443 --auth=okta
>>>> Autenticando mediante navegador... Éxito.
>>>> Sesión iniciada como: jose.andrade@empresa.com
>>>> Roles asignados: sre-lead, dba-admin, k8s-cluster-admin
>>>> Certificados válidos hasta: 2026-11-08 22:00:00 UTC

# 2. Conexión SSH nativa (también compatible con comando estándar `ssh nodo-01`)
$ tsh ssh ubuntu@ip-10-0-2-14

# 3. Generación automática del contexto de Kubernetes
$ tsh kube login cluster-produccion-eks
$ kubectl get pods -n pagos-core

# 4. Conexión directa a base de datos levantando el cliente nativo
$ tsh db login --db-user=analista_senior --db-name=transacciones aurora-postgres
$ tsh db connect aurora-postgres
>>>> Conectando psql mediante mTLS hacia teleport.empresa.io:443...
psql (16.2, servidor 15.6)
transacciones=> SELECT count(*) FROM liquidaciones;
Adicionalmente, Teleport Connect ofrece una aplicación de escritorio moderna en Electron que permite a desarrolladores y DBAs explorar servidores, abrir terminales SSH con pestañas y conectar herramientas como DataGrip o DBeaver con un solo clic.
HashiCorp Boundary: El Paradigma de Envoltorio Local (`boundary connect`)
Boundary no configura almacenes de certificados locales de herramientas nativas, sino que gestiona listeners locales en loopback mediante parámetros de comando:
# 1. Autenticación contra el Controller
$ boundary authenticate oidc -auth-method-id=amoid_872kLp
>>>> Completar flujo en el navegador... ¡Autenticado!

# 2. Conexión SSH mediante subcomando integrado
$ boundary connect ssh -target-id=ttcp_u91KmZ01 -- -l ubuntu

# 3. Conexión a base de datos con inyección automática de credenciales de Vault
$ boundary connect -target-id=ttcp_pgProd01 \
    -exec psql -- -d liquidaciones_db
>>>> Listener activo en 127.0.0.1:54912
>>>> Credenciales dinámicas obtenidas de Vault: v-token-analista-91x
liquidaciones_db=> SELECT count(*) FROM liquidaciones;

# 4. Destino TCP genérico (por ejemplo, aplicación interna en puerto 8080)
$ boundary connect -target-id=ttcp_appInterna -listen 127.0.0.1:8080
>>>> Proxy activo en 127.0.0.1:8080. Conecte su cliente a localhost...
Dictamen de Productividad Técnica: Para cargas de trabajo nativas de la nube (Linux, Kubernetes, PostgreSQL/MySQL), Teleport ofrece una experiencia sensiblemente más ergonómica al integrarse directamente con `ssh`, `kubectl` y clientes de bases de datos sin necesidad de subcomandos envolventes. La gran ventaja de Boundary radica en su versatilidad para canalizar cualquier servicio TCP no estándar mediante túneles transparentes en localhost.
9. Seguridad Empresarial, Cumplimiento y Contención del Radio de Impacto
En entidades financieras, plataformas de salud y empresas sujetas a regulaciones internacionales estrictas, la arquitectura de acceso debe ofrecer controles avanzados para prevenir incidentes deliberados o accidentales.
Sesiones Moderadas y Principio de Cuatro Ojos (Dual Authorization)
En entornos bancarios de producción, permitir que un único ingeniero disponga de acceso root sin supervisión vulnera normativas como PCI-DSS v4.0:
- Sesiones Moderadas en Teleport: Teleport cuenta de forma nativa con sesiones supervisadas en tiempo real. Un rol RBAC puede exigir que una sesión interactiva no comience hasta que uno o varios supervisores designados (por ejemplo, el equipo de Ciberseguridad o un SRE Senior) se unan a la sesión. Los moderadores observan en vivo los comandos que se teclean y disponen de un botón para terminar inmediatamente la conexión si se detecta una anomalía. Si el supervisor se desconecta, la sesión del ingeniero se pausa o se expulsa al instante.
- HashiCorp Boundary: Boundary admite la integración con sistemas de tickets externos (ServiceNow, Jira) para validar la aprobación de acceso antes de autorizar la sesión. Sin embargo, no dispone de moderación interactiva en tiempo real donde un segundo ingeniero supervise activamente los comandos o corte la sesión al vuelo.
Certificaciones FIPS 140-3 y Autorizaciones FedRAMP
En proyectos del sector público o defensa con requerimientos criptográficos avanzados:
- Teleport Enterprise (Modo FIPS): Dispone de binarios compilados con módulos criptográficos BoringCrypto validados bajo FIPS 140-2 y FIPS 140-3. Además, Teleport Cloud cuenta con la autorización oficial FedRAMP Moderate activa en el Marketplace de FedRAMP.
- HashiCorp Boundary: Boundary Enterprise puede configurarse para operar con algoritmos FIPS mediante el uso de HSMs y claves KMS compatibles. HCP Boundary dispone de certificaciones SOC 2 Tipo II e ISO 27001, pero como producto individual aún no cuenta con la certificación FedRAMP independiente que sí posee HashiCorp Vault.
10. Matriz Comparativa Exhaustiva de 25 Parámetros Técnicos
La siguiente tabla de ingeniería contrasta cada dimensión crítica entre Teleport y HashiCorp Boundary en modelos de seguridad, cobertura de protocolos, gestión de claves y viabilidad económica.
11. FinOps y Modelado Cuantitativo del Coste Total de Propiedad (TCO a 3 Años)
El análisis financiero de una solución de acceso a infraestructura no puede reducirse al coste nominal de la suscripción de software. Un cálculo riguroso de FinOps debe cuantificar:
- Costes de Licencia Directa: Tarifas por usuario o recurso en Teleport Enterprise vs licenciamiento combinado de HashiCorp Boundary + HashiCorp Vault.
- Infraestructura en la Nube: Cómputo para Proxies, Controllers y Workers, bases de datos gestionadas de alta disponibilidad (PostgreSQL / Aurora / DynamoDB) y peticiones a APIs de KMS.
- Almacenamiento y Salida de Red (Egress): Retención de sesiones grabadas en S3/GCS, telemetría eBPF y tráfico de red inter-región.
- Mano de Obra Operativa DevOps/SRE: Horas de ingeniería dedicadas a desplegar, actualizar, desbloquear y asegurar los planos de control (calculadas a un coste promedio internacional de $80 USD/hora o salarios de mercado regional).
Los servicios de seguridad y acceso a la nube se facturan globalmente en dólares estadounidenses (USD netos). Al presupuestar desde empresas en España o América Latina, es fundamental ponderar cuatro factores tributarios y operativos:
- Impuestos a Servicios Digitales Transfronterizos (IVA): En España (21% IVA), México (16% IVA digital), Chile (19%) y Colombia (19%), la contratación directa de software SaaS estadounidense mediante tarjeta o factura simple retiene automáticamente estos gravámenes, salvo que la entidad disponga de NIF-IVA intracomunitario o registro fiscal habilitado para software importado.
- Retención en la Fuente por Remesas al Exterior: Países como Colombia (con retenciones que oscilan entre el 15% y el 20% para software prestado desde el exterior) o Argentina (con impuestos sobre transferencias en divisas y percepciones aduaneras) pueden incrementar el coste financiero real entre un 15% y un 30% sobre el importe nominal cotizado por el proveedor.
- Diferencial de Tipo de Cambio (FX Spread): Las entidades bancarias locales suelen aplicar comisiones de conversión de divisas de entre el 1.5% y el 3.5% sobre la tasa oficial de cambio al liquidar facturas en USD.
- Arbitraje Salarial de Ingeniería DevOps / SRE: Mientras que un ingeniero SRE senior en Estados Unidos o Europa central devenga un coste de empresa de $150,000 a $210,000 USD anuales ($80 a $110 USD/hora), en los principales centros tecnológicos de Latinoamérica (Bogotá, Ciudad de México, Buenos Aires, Santiago) un ingeniero de infraestructura senior percibe entre $45,000 y $75,000 USD anuales ($25 a $40 USD/hora). Este arbitraje salarial influye de forma directa en la decisión: gestionar clusters auto-alojados de código abierto (Boundary + Vault) puede resultar mucho más viable financieramente en LATAM que en mercados con salarios técnicos dolarizados de alta gama.
Modelado Matemático del TCO a 3 Años en Dos Escenarios Reales
Escenario A: Empresa Tecnológica en Expansión (75 Ingenieros, 250 Servidores, 8 Clusters K8s, 40 Bases de Datos)
Fintech en rápido crecimiento que necesita erradicar claves SSH estáticas y bastiones para certificarse en SOC 2 Tipo II y PCI-DSS.
| Rubro de Coste | Teleport Enterprise (Cloud Gestionado) | Boundary + Vault (Auto-Alojado Open Source) |
|---|---|---|
| Licencias de Software (Año 1) | $13,500 USD ($15/usuario/mes) | $0 USD (Versiones comunitarias) |
| Infraestructura Cloud (Cómputo, RDS, KMS) | $1,440 USD (S3 auditoría + agentes) | $11,800 USD (Controllers, Workers, RDS Postgres, Vault, KMS) |
| Mano de Obra DevOps / SRE | $12,800 USD (160 horas @ $80/hr) | $41,600 USD (520 horas manteniendo 2 clusters @ $80/hr) |
| TCO Acumulado a 3 Años | $83,220 USD | $160,200 USD |
Análisis de FinOps: Aunque Boundary y Vault no supongan coste de licencia inicial, el mantenimiento de PostgreSQL de alta disponibilidad, el unseal de Vault, la configuración de KMS y la resolución de incidencias en dos planos de control generan un 92% más de gasto acumulado a 3 años que la suscripción gestionada de Teleport Cloud.
Escenario B: Gran Corporación / SaaS Multicloud (350 Ingenieros, 1,200 Servidores, 30 Clusters K8s, 180 Bases de Datos)
Plataforma madura operando en AWS y GCP con requerimientos de enmascaramiento dinámico de SQL y alta disponibilidad geográfica.
| Rubro de Coste | Teleport Enterprise | HCP Boundary + HCP Vault |
|---|---|---|
| Licenciamiento de Software Anual | $63,000 USD / año | $84,000 USD / año (Paquete conjunto Boundary + Vault) |
| Infraestructura Cloud y Malla de Workers | $8,600 USD / año | $14,200 USD / año |
| Mantenimiento Operativo SRE | $25,600 USD / año (0.16 FTE) | $51,200 USD / año (0.32 FTE) |
| TCO Acumulado a 3 Años | $291,600 USD | $448,200 USD |
Análisis de FinOps: La consolidación en un único proveedor y la menor sobrecarga de mantenimiento en Teleport representan un ahorro de $156,600 USD (35%) en un trienio frente a la combinación de servicios de HashiCorp.
12. Blueprints de Configuración en Producción: Teleport vs Boundary + Vault
A continuación se presentan ejemplos reales de configuración de infraestructura como código (IaC) para desplegar un nodo protegido con trazabilidad eBPF en Teleport y un target con inyección dinámica de Vault en HashiCorp Boundary mediante Terraform.
Blueprint A: Nodo de Producción Teleport con Grabación eBPF (`teleport.yaml`)
# /etc/teleport.yaml - Configuración de Nodo con Auditoría eBPF Mejorada
version: v3
teleport:
  nodename: prod-worker-01.eu-west-1.interno
  data_dir: /var/lib/teleport
  join_params:
    token_name: "/tmp/teleport-token-unir"
    method: iam # Utiliza roles IAM de AWS para autenticar al nodo sin secretos
  proxy_server: "teleport.empresa.io:443"
  log:
    output: syslog
    severity: INFO

auth_service:
  enabled: false

proxy_service:
  enabled: false

ssh_service:
  enabled: true
  commands:
    - name: version_kernel
      command: ["/bin/uname", "-r"]
      period: 1h
    - name: tiempo_activo
      command: ["/usr/bin/uptime", "-p"]
      period: 5m
  labels:
    entorno: produccion
    region: eu-west-1
    servicio: pagos-core
    cumplimiento: pci-dss-v4
  # Interceptación eBPF en el Kernel
  enhanced_recording:
    enabled: true
    command_buffer_size: 1024
    disk_buffer_size: 512mb
    network_buffer_size: 512
Blueprint B: Target de Boundary con Credenciales Dinámicas de Vault en Terraform HCL
# terraform/boundary_vault_recurso.tf - Target en Boundary con Secretos de Vault
terraform {
  required_providers {
    boundary = {
      source  = "hashicorp/boundary"
      version = "~> 1.1"
    }
    vault = {
      source  = "hashicorp/vault"
      version = "~> 3.25"
    }
  }
}

# 1. Almacén de credenciales de Vault en Boundary
resource "boundary_credential_store_vault" "vault_corp" {
  name        = "vault-produccion-corp"
  description = "Cluster de Vault para generar contraseñas temporales de base de datos"
  project_id  = boundary_scope.proyecto.id
  address     = "https://vault.empresa.io:8200"
  token       = var.vault_token_servicio # Inyectado por variable de entorno
}

# 2. Biblioteca de credenciales vinculada al motor dinámico de PostgreSQL
resource "boundary_credential_library_vault" "postgres_analistas" {
  name                = "postgres-analistas-temporal"
  description         = "Genera usuarios de PostgreSQL válidos por 1 hora"
  credential_store_id = boundary_credential_store_vault.vault_corp.id
  path                = "database/creds/rol-analista-lead"
  http_method         = "GET"
}

# 3. Creación del Target asociando la malla de workers y las credenciales
resource "boundary_target" "aurora_postgres" {
  type                     = "tcp"
  name                     = "aurora-postgres-clientes"
  description              = "Cluster relacional a través de malla privada de workers"
  scope_id                 = boundary_scope.proyecto.id
  default_port             = 5432
  session_max_seconds      = 3600
  session_connection_limit = 10

  # Filtro para workers en subredes privadas
  worker_filter = "\"vpc-privada\" in \"/tags/red\" and \"eu-west-1\" in \"/tags/region\""

  # Asignación del catálogo de hosts
  host_source_ids = [
    boundary_host_set_static.hosts_rds.id
  ]

  # Inyección de credenciales brokered
  brokered_credential_source_ids = [
    boundary_credential_library_vault.postgres_analistas.id
  ]
}
13. Preguntas Frecuentes Técnicas (FAQs)
¿Cuál es la diferencia arquitectónica fundamental entre Teleport y HashiCorp Boundary?
La divergencia arquitectónica principal radica en la terminación de identidad y el conocimiento de protocolos. Teleport opera como una Autoridad de Certificación (CA) nativa de identidad y un proxy multiprotocolo. Emite certificados X.509 y OpenSSH de muy corta duración (minutos u horas) tras autenticar al usuario vía SSO/MFA, terminando e inspeccionando protocolos de alto nivel (SSH, API de Kubernetes, motores SQL, HTTPS) para aplicar control de acceso granular y auditoría profunda a nivel de llamadas al kernel con eBPF. HashiCorp Boundary, en cambio, opera como un proxy TCP de Capa 4 basado en identidad. Boundary no emite certificados de usuario ni termina protocolos de aplicación; en su lugar, crea túneles TCP cifrados y autorizados desde el cliente hacia el destino mediante Boundary Workers, delegando la rotación e inyección de credenciales en HashiCorp Vault a través de bibliotecas de credenciales dinámicas.
¿Requiere Teleport un agente en cada servidor de destino mientras que Boundary es completamente sin agentes (agentless)?
Teleport admite tanto modo con agente como modo sin agente, pero alcanza sus máximas garantías de seguridad mediante su agente liviano escrito en Go. El agente de nodo de Teleport permite túneles inversos (eliminando la necesidad de abrir puertos de entrada en cortafuegos) y auditoría eBPF a nivel de llamadas al kernel. Sin embargo, Teleport también puede funcionar en modo sin agente mediante integración nativa con OpenSSH sshd validando la CA de Teleport. HashiCorp Boundary es intrínsecamente sin agentes en el servidor de destino final; no requiere software instalado en las instancias EC2, bases de datos o nodos Kubernetes. En su lugar, requiere desplegar Boundary Workers auto-alojados dentro de la misma VPC o subred privada para realizar el reenvío de tráfico TCP.
¿Cómo se comparan la auditoría de sesiones y la interceptación de comandos entre Teleport y Boundary?
Teleport ofrece la auditoría más exhaustiva del mercado gracias a su inspección a nivel de protocolo y kernel. En SSH, graba los flujos PTY y utiliza ganchos eBPF en el kernel de Linux (sys_enter_execve, sys_enter_openat, sys_enter_connect) para registrar comandos ejecutados incluso si un atacante utiliza scripts ofuscados en base64 o borra el historial de la shell. En Kubernetes, audita cada petición a la API y cada sesión de pod exec. En bases de datos, analiza el árbol sintáctico de SQL (AST) y enmascara datos confidenciales. Boundary incorporó Boundary Session Recording (BSR) para SSH a través de sus Workers hacia almacenamiento S3. No obstante, Boundary es ciego al tráfico de red en Capa 4 para bases de datos (no puede auditar consultas SQL) y carece de ganchos eBPF en el kernel.
¿Cómo gestionan Teleport y Boundary el acceso y la autenticación a bases de datos en producción?
Teleport implementa un proxy de base de datos específico para cada motor. El desarrollador conecta su cliente habitual (psql, mysql, mongosh, DBeaver) al Proxy de Teleport mediante mTLS. Teleport termina la conexión TLS, autentica al usuario con certificados efímeros o tokens IAM, valida permisos RBAC sobre bases de datos y usuarios concretos, parsea las sentencias SQL y redirige la consulta por un túnel inverso seguro. HashiCorp Boundary trata a las bases de datos como destinos TCP genéricos. Al conectar con boundary connect, Boundary abre un túnel TCP cifrado a través de un Worker e invoca la API de HashiCorp Vault para generar un usuario y contraseña efímeros en PostgreSQL con un tiempo de vida (TTL) idéntico a la sesión. Boundary inyecta estas credenciales en el cliente local, pero no inspecciona el contenido SQL que viaja por el túnel.
¿Cuál es la sobrecarga y latencia en el establecimiento de sesión entre tsh y boundary connect?
Teleport utiliza certificados de cliente de corta duración almacenados en local (~/.tsh/keys/). Una vez iniciada sesión con tsh login, comandos posteriores como tsh ssh o kubectl no necesitan consultar al Auth Service central: el cliente se conecta directamente a través del Proxy mediante mTLS sobre los túneles inversos existentes, validándose el certificado localmente en el nodo en menos de 10 ms. HashiCorp Boundary debe comunicarse con el Controller de Boundary en cada nueva conexión para autorizar el destino, generar un token de sesión criptográfico y solicitar credenciales a Vault, introduciendo una latencia inicial de entre 90 ms y 240 ms, aunque el rendimiento de transferencia TCP sostenido una vez establecido el enlace es equivalente.
¿Puede funcionar HashiCorp Boundary de forma independiente sin desplegar HashiCorp Vault?
Sí, Boundary puede operar sin Vault utilizando credenciales estáticas registradas en Boundary o solicitando al usuario que introduzca manualmente contraseñas en la aplicación de destino. Sin embargo, prescindir de Vault mutila el valor central de Boundary para la gestión de accesos privilegiados (PAM). Sin Vault, Boundary no puede inyectar usuarios efímeros en bases de datos ni rotar secretos de infraestructura, forzando a los ingenieros a compartir contraseñas estáticas de largo plazo. En contraste, Teleport incluye su propia Autoridad de Certificación integrada y emisión de credenciales secretless sin depender de ningún software externo de bóveda de claves.
¿Cómo se comparan los costes y el TCO a 3 años entre ambas soluciones en empresas medianas y grandes?
Teleport se licencia por usuario activo o por volumen de recursos protegidos ($10 a $18 USD por usuario al mes en planes comerciales), con una edición Community de código abierto (AGPLv3) sin costes de licencia. HashiCorp Boundary utiliza un modelo basado en horas de sesión o usuarios en HCP, o licencias empresariales bajo BSL 1.1. No obstante, una solución completa de Boundary exige casi obligatoriamente licenciar o mantener HashiCorp Vault Enterprise y servicios de KMS en la nube. Para una organización de 200 ingenieros a lo largo de 3 años, Teleport Enterprise suele representar un TCO de $140,000 a $220,000 USD, mientras que la combinación de Boundary + Vault suele oscilar entre $260,000 y $420,000 USD debido a la duplicidad de planos de control, bases de datos PostgreSQL de alta disponibilidad y horas de mantenimiento de SRE.
14. Guía de Migración Empresarial: De Bastiones Tradicionales a Zero Trust
La transición desde servidores bastión heredados y redes VPN abiertas hacia un plano de acceso privilegiado moderno debe ejecutarse mediante fases estructuradas para evitar bloqueos operativos:
Protocolo de Transición Zero Trust en Cinco Fases
- Fase 1: Despliegue del Plano de Control y Federación SSO: Levantar el cluster inicial (Teleport Auth/Proxy o Boundary Controller + Worker). Conectar el proveedor de identidad corporativo (Okta, Azure AD, Google Workspace) mediante OIDC con MFA por hardware. Validar los mapeos de grupos y roles en un entorno de pruebas.
- Fase 2: Conectividad en Sombra (Shadow Mesh): Instalar agentes de Teleport o Workers de Boundary en VPCs no productivas. Configurar túneles inversos o rutas multi-salto. Verificar que no se requieran reglas de entrada abiertas hacia Internet en los cortafuegos.
- Fase 3: Incorporación Progresiva de Equipos Piloto: Introducir las herramientas CLI (`tsh` o `boundary`) en equipos piloto de SRE y desarrollo de backend. Mantener los bastiones antiguos como mecanismo de contingencia ("break-glass") mientras se recopila retroalimentación sobre la experiencia de usuario.
- Fase 4: Revocación de Claves Estáticas y Apagado de Bastiones: Una vez consolidada la adopción, ejecutar la purga de credenciales: eliminar claves SSH de `~/.ssh/authorized_keys`, deshabilitar la autenticación por contraseña en `sshd_config`, sustituir usuarios fijos de base de datos por brokering de Vault o certificados de Teleport, y apagar definitivamente las instancias EC2 de bastión.
- Fase 5: Ingestión de Auditoría en SIEM Corporativo: Conectar los flujos de auditoría y registros eBPF con la plataforma central de ciberseguridad (Datadog, Splunk, Elastic) para disparar alertas automáticas ante anomalías de permisos o ejecución de binarios sospechosos.
José Andrade
ArquitectoFundador y Director Editorial en CloudBizStack. José se especializa en arquitecturas de seguridad Zero Trust, telemetría eBPF en sistemas distribuidos y modelado cuantitativo de costes totales de propiedad en infraestructura cloud.