Crossplane vs Terraform: Planos de Control K8s vs IaC (2026)
1. Resumen Ejecutivo y Veredicto Arquitectónico (TL;DR)
En el panorama de ingeniería cloud empresarial de 2026, la gestión de infraestructura ha alcanzado una bifurcación de diseño sin precedentes. Durante más de diez años, el modelo de Infraestructura como Código (IaC) —liderado indiscutiblemente por HashiCorp Terraform y su fork comunitario OpenTofu— representó el estándar de oro de la industria. La infraestructura se codificaba en ficheros declarativos en HashiCorp Configuration Language (HCL), se versionaba en Git y se ejecutaba de manera puntual mediante pipelines de integración y despliegue continuo (CI/CD) aplicando el ciclo canónico de plan y apply.
Sin embargo, la consolidación de la Ingeniería de Plataforma y las Plataformas Internas de Desarrollador (IDPs) ha dejado al descubierto las limitaciones estructurales de la ejecución en pipelines efímeros. A medida que las organizaciones escalan a cientos de microservicios, miles de recursos en la nube y equipos de desarrollo autónomos, el modelo estático de IaC impone fricciones severas: cuellos de botella en la revisión de pull requests, abstracciones con fugas de complejidad técnica, desviaciones inadvertidas de configuración (drift) entre ejecuciones y contención por bloqueos distribuidos en ficheros de estado monolíticos.
Frente a este desafío emerge Crossplane: un proyecto graduado de la Cloud Native Computing Foundation (CNCF) que aprovecha el Modelo de Recursos de Kubernetes (KRM) para construir un Plano de Control Universal para cualquier proveedor cloud. En lugar de tratar el aprovisionamiento como un trabajo en lote efímero en un runner de CI, Crossplane modela cada API de la nube (AWS S3, Azure SQL, GCP Pub/Sub) como una Custom Resource Definition (CRD) reconciliada de forma activa y continua las 24 horas del día.
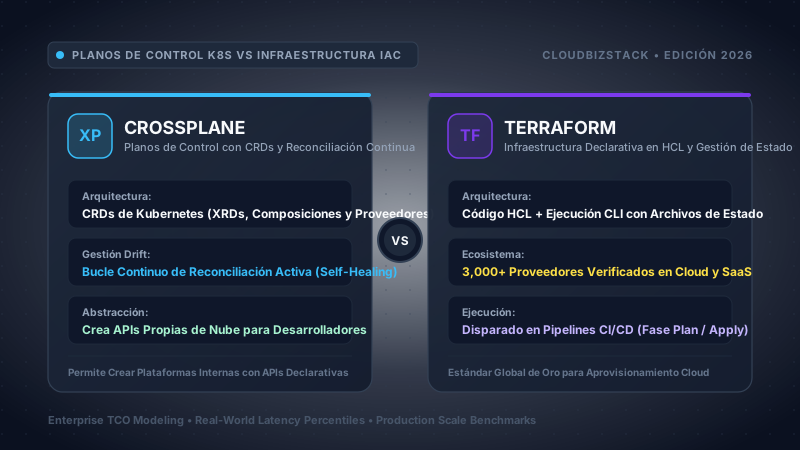
Crossplane: Plano de Control Universal en K8s
Opera como un plano de control activo y pull-based que ejecuta bucles continuos de reconciliación (controller-runtime). Expone APIs personalizadas para desarrolladores mediante Composite Resource Definitions (XRDs) y Compositions, integrándose de forma nativa con GitOps (ArgoCD, Flux). Elimina los ficheros de estado externos, repara el drift en tiempo de ejecución de manera automática y aísla la complejidad cloud mediante el RBAC nativo de Kubernetes.
Terraform / OpenTofu: IaC Declarativa Efímera
Opera como un motor de ejecución estático y push-based evaluado en runners de CI/CD o estaciones de trabajo. Genera un Grafo Acíclico Dirigido (DAG) a partir de HCL declarativo, resolviendo dependencias y aplicando diferencias frente a un fichero de estado (terraform.tfstate). Respaldado por el ecosistema de providers más extenso del mercado con más de 3.500 integraciones cloud, SaaS y hardware.
| Vector de Decisión Empresarial | Arquitectura Crossplane | Terraform / OpenTofu IaC | Recomendación Clara |
|---|---|---|---|
| Plataformas Internas de Desarrollador (IDP) | Claims nativos con CRDs; los desarrolladores solicitan recursos sin ver el YAML de la nube. | Módulos con fugas de complejidad; requiere portales adicionales (Backstage + TF Cloud/Spacelift). | Crossplane (Decisivo) |
| Reconciliación Continua de Drift | Bucle activo 24/7; detecta cambios fuera de banda y autorepara el estado automáticamente. | Comprobación puntual durante la ejecución; el drift pasa inadvertido entre pipelines programados. | Crossplane (Decisivo) |
| Infraestructura Base (VPC, Bare Metal, Redes) | Paradoja del huevo y la gallina: requiere un clúster de Kubernetes previo para inicializarse. | Cero dependencias de runtime; aprovisiona redes físicas, VPCs, IAM raíz y clústeres K8s. | Terraform (Decisivo) |
| Seguridad de Secretos y Estado | Secretos escritos directamente en Secrets de K8s cifrados con KMS en etcd; sin tfstate monolítico. | Contraseñas, claves privadas y tokens almacenados en texto claro dentro de terraform.tfstate. |
Crossplane |
| Sobrecoste Operativo y Curva de Aprendizaje | Elevado: Exige conocimientos avanzados de SRE en Kubernetes, ciclo de vida de CRDs y etcd. | Moderado: Millones de ingenieros dominan HCL; ejecución en pipelines estándar sin mantener clústeres. | Terraform |
| Amplitud del Ecosistema de Proveedores | Excelente para hiperescaladores vía Upjet; proveedores SaaS de nicho requieren generación manual. | Universal: Más de 3.500 providers oficiales y comunitarios para cualquier servicio o dispositivo. | Terraform |
El Consenso Empresarial Moderno (2026): Los departamentos de ingeniería de mayor rendimiento no perciben a Crossplane y Terraform como rivales excluyentes. Al contrario, implementan un Patrón Híbrido por Capas: Terraform u OpenTofu aprovisiona los cimientos inmutables y estáticos (conectividad WAN, VPCs, DirectConnect, identidades IAM raíz y el clúster central de Kubernetes), mientras que Crossplane se instala encima para servir como el Plano de Control Universal dinámico y con autoreparación para los recursos de aplicación día 2, bases de datos de microservicios, almacenamiento y flujos GitOps.
2. Fundamentos Arquitectónicos: Plano de Control Universal vs Ejecución Efímera en Pipelines
Para evaluar con rigor técnico el choque entre Crossplane y Terraform, es indispensable trascender el debate sintáctico (YAML frente a HCL) y profundizar en los modelos de ejecución computacional subyacentes. Nos encontramos ante dos paradigmas antagónicos de sistemas distribuidos: bucles continuos de reconciliación pull-based en un plano de control persistente frente a la evaluación puntual de grafos push-based en entornos efímeros de CI/CD.
2.1 El Modelo de Recursos de Kubernetes (KRM) como Plano de Control Cloud (Crossplane)
Crossplane traslada las garantías operativas de Kubernetes —diseñadas originariamente para programar y sanar contenedores— hacia la gestión de recursos cloud externos. El núcleo operativo se fundamenta en un bucle de control asíncrono e impulsado por niveles (level-triggered) provisto por la librería controller-runtime.
Los Cuatro Bloques Fundamentales de la Jerarquía de Crossplane
-
Managed Resources (MR): Representaciones de alta fidelidad a nivel de clúster de las APIs brutas de los hiperescaladores. Cada servicio de la nube (una instancia AWS RDS, un bucket S3 o una red virtual de Azure) cuenta con una Custom Resource Definition (CRD) dedicada como
Instance.rds.aws.upbound.io, replicando con exactitud el esquema de la API subyacente. -
Composite Resource Definitions (XRD): El contrato de API personalizado establecido por el equipo de plataforma. La XRD define un tipo de infraestructura a medida (por ejemplo,
CompositePostgresInstance) exponiendo únicamente los parámetros requeridos por el negocio y ocultando cientos de configuraciones de bajo nivel. - Compositions (XR): La plantilla de implementación de ingeniería. Una Composition define con precisión qué Managed Resources se deben instanciar cuando se invoca una XRD. Por ejemplo, una única composición de base de datos puede orquestar simultáneamente una instancia AWS RDS, un grupo de subredes, un grupo de seguridad de red, una clave KMS y un rol IAM de autenticación.
-
Composite Resource Claims (XRC / Claim): El recurso orientado al consumidor y acotado por namespace utilizado por los desarrolladores. Un equipo de microservicios en el namespace
pagos-prodaplica un sencilloPostgreSQLClaim. Crossplane enlaza el claim con la Composition correspondiente, aprovisiona la infraestructura y escribe los datos de conexión resultantes como un objeto Secret nativo de Kubernetes en el namespace del desarrollador.
En Crossplane, no existe ningún fichero de estado externo. El estado se almacena de forma nativa en el motor distribuido etcd del clúster de Kubernetes. La sección spec define el estado deseado por el operador, mientras que la sección status refleja dinámicamente el estado observado en tiempo real a través de las APIs del proveedor cloud.
2.2 HCL y el Motor de Ejecución de Grafos (Terraform / OpenTofu)
En el extremo opuesto, Terraform y OpenTofu operan mediante un compilador y un motor de grafos. Escrito en Go, Terraform analiza los ficheros .tf escritos en HCL2 para generar un Árbol de Sintaxis Abstracta (AST) y construye un Grafo Acíclico Dirigido (DAG) con todos los recursos, módulos y orígenes de datos.
Las Cuatro Etapas del Pipeline de Ejecución de Terraform
-
Etapa 1: Lectura de Estado y Adquisición de Bloqueo: Terraform consulta el backend remoto (S3, GCS o HCP Terraform) para descargar el fichero de estado (
terraform.tfstate) y adquiere un cerrojo distribuido (ej. DynamoDB) para evitar colisiones concurrentes. Si está habilitado, refresca los atributos consultando las APIs de la nube. -
Etapa 2: Construcción del Grafo y Evaluación de Plan: Terraform recorre el DAG, evalúa variables e interpolaciones, compara la configuración declarada frente al fichero de estado descargado y genera un plan de ejecución detallado:
Create,Update-in-PlaceoDestroy-and-Recreate. -
Etapa 3: Aplicación Concurrente (Apply): Terraform recorre el grafo aplicando mutaciones en paralelo hasta el límite configurado (por defecto
-parallelism=10), comunicándose con los binarios compilados de los providers a través de sockets RPC locales. -
Etapa 4: Serialización de Estado y Liberación de Bloqueo: Concluidas las mutaciones, Terraform serializa los nuevos identificadores y atributos en el JSON de
terraform.tfstate, lo sube al backend remoto, libera el cerrojo de DynamoDB y finaliza el proceso.
Debido a que el proceso de Terraform finaliza en la Etapa 4, el sistema queda completamente ciego ante la realidad entre ejecuciones. Si un operador modifica una regla de firewall en la consola web de AWS diez segundos después de terminar el pipeline, Terraform no tendrá constancia del cambio hasta la próxima invocación manual o programada de terraform plan.
[CROSSPLANE: BUCLE DE RECONCILIACIÓN ACTIVO 24/7]
  Repositorio Git (ArgoCD / Flux)
         │ (GitOps Pull)
         ▼
  ┌────────────────────────────────────────────────────────────────────────┐
  │ Servidor de API de Kubernetes (etcd)                                   │
  │   ├── Desired Spec (XRD / Claim: PostgreSQLInstance)                  │
  │   └── Observed Status (Ready: True, Synced: True)                      │
  └───────────────────▲──────────────────────────────────▲─────────────────┘
                      │ Reconcile()                      │ Reconcile()
  ┌───────────────────▼──────────────────────────────────▼─────────────────┐
  │ Controlador de Crossplane (Pod activo en clúster K8s)                  │
  │   ├── Compara continuamente el Spec Deseado vs Estado Real (cada 60s)  │
  │   └── Autorepara desviaciones de configuración de forma proactiva      │
  └───────────────────▲──────────────────────────────────▲─────────────────┘
                      │ AWS SDK                          │ Azure SDK
                      ▼                                  ▼
               [AWS RDS Instance]              [Azure Blob Storage]

─────────────────────────────────────────────────────────────────────────────

[TERRAFORM: EJECUCIÓN PUNTUAL EN PIPELINES DE CI/CD]
  Desarrollador Git Push (Pull Request)
         │
         ▼
  ┌────────────────────────────────────────────────────────────────────────┐
  │ Runner Efímero de CI/CD (GitHub Actions / GitLab CI / Spacelift)       │
  │   1. Adquiere Bloqueo (DynamoDB)                                       │
  │   2. Descarga Estado (S3 / tfstate)                                    │
  │   3. Construye AST HCL -> Grafo DAG                                    │
  │   4. Ejecuta terraform plan -> terraform apply                         │
  │   5. Guarda Estado Actualizado -> Libera Bloqueo -> TERMINA PROCESO    │
  └──────────────────────────────────────┬─────────────────────────────────┘
                                         │ Push vía API del Provider
                                         ▼
                                  [Proveedor Cloud]
             *(Sin supervisión activa ni autoreparación entre ejecuciones)*
3. Shift-Left (CI/CD) vs Autoreparación Continua en Runtime: El Paradigma del Drift
La disparidad topológica entre ambos enfoques suscita una disyuntiva estratégica fundamental: ¿debe la gobernanza de la infraestructura aplicarse hacia la izquierda (Shift-Left, antes del despliegue en revisiones de código) o en tiempo de ejecución continuo (Continuous Runtime, forzando la convergencia sobre la infraestructura viva)?
3.1 La Realidad de la Desviación de Configuración (Drift) en Producción
En entornos reales a escala, la desviación de configuración es inevitable y se origina principalmente a través de tres causas:
- Resolución Urgente de Incidentes: Ingenieros de guardia que modifican puertos de firewall, aumentan la memoria de instancias o ajustan permisos IAM directamente desde la consola web a las 3:00 AM para frenar una caída del servicio, postergando la actualización del código en Git.
- Automatizaciones de los Hiperescaladores: Autoescalado de almacenamiento en disco, actualizaciones automáticas de parches del motor de base de datos o inyección de etiquetas por agentes de seguridad.
- Herramientas Externas de Auditoría y Optimización: Escáneres de seguridad (Wiz, Orca) o plataformas FinOps que modifican reservas y parámetros de cómputo fuera de banda.
3.2 El Ecosistema Shift-Left de Terraform: Fortalezas y Puntos Ciegos
El paradigma de Terraform prioriza la prevención temprana. Dado que los ficheros HCL son estáticos, la industria ha consolidado un ecosistema inigualable de análisis estático en pull requests:
Garantizan validación sintáctica de providers, advierten de parámetros obsoletos y detectan vulnerabilidades de seguridad (buckets S3 abiertos, puertos 0.0.0.0/0) antes del merge.
Calculan el impacto económico mensual en dólares directamente en el pull request de GitHub y evalúan políticas de cumplimiento estricto mediante Open Policy Agent o HashiCorp Sentinel.
El Punto Ciego: La validación Shift-Left no ofrece ninguna garantía sobre lo que sucede en producción una vez completado el despliegue. Para supervisar el drift en Terraform, las corporaciones deben programar tareas cron (por ejemplo, ejecuciones nocturnas de terraform plan -detailed-exitcode en cientos de repositorios). Esto genera saturación de cuotas de API, fatiga de alertas en los equipos SRE y la imposibilidad de aplicar autoreparaciones automáticas sin riesgo de destruir recursos por cambios imprevistos.
3.3 La Autoreparación Continua de Crossplane: Ventajas y Desafíos
Crossplane soluciona el problema del drift de raíz mediante reconciliación continua. El controlador sondea la API de la nube con su cliente SDK en Go. Si un operador elimina una subred o abre un puerto en la consola de AWS, el controlador de Crossplane detecta la discrepancia en su siguiente ciclo (por defecto cada 60 segundos) y emite de inmediato una llamada Update a la API de AWS para restablecer con exactitud la configuración definida en el spec de Kubernetes.
No obstante, este mecanismo de autoreparación continua es un arma de doble filo que exige madurez operativa:
- Tormentas de Reconciliación y Throttling: En un entorno con 2.000 recursos sondeados cada 60 segundos, Crossplane genera más de 2.000 llamadas de lectura por minuto hacia el proveedor cloud, pudiendo activar bloqueos HTTP 429 que degraden otros servicios de la empresa.
- Conflicto con Controladores Externos: Si un servicio gestionado de la nube ajusta dinámicamente etiquetas o modifica parámetros internos de rendimiento, Crossplane puede entrar en un bucle infinito intentando sobrescribir las optimizaciones del proveedor.
-
Disyuntor Operativo de Emergencia: Crossplane permite congelar la reconciliación mediante la anotación
crossplane.io/paused: "true", deteniendo al controlador para permitir intervenciones manuales durante incidentes críticos de producción.
4. Abstracción para Plataformas Internas de Desarrollador (IDP) y APIs a Medida
El auge de Crossplane responde de manera directa a la incapacidad de los módulos de Terraform para ofrecer un autoservicio limpio y desacoplado a los equipos de desarrollo dentro de las iniciativas corporativas de Ingeniería de Plataforma.
4.1 La Sobrecarga Cognitiva de los Módulos de Terraform
En los modelos tradicionales de IaC, el equipo central de infraestructura publica módulos en HCL (ej. terraform-aws-aurora-postgres). Cuando un equipo de aplicación necesita aprovisionar una base de datos, se ve forzado a:
- Aprender la sintaxis de HCL, variables de entrada y configuración de backends de estado.
- Copiar y pegar invocaciones del módulo en su repositorio o abrir tickets en repositorios centrales de infraestructura.
- Esperar a que el equipo de plataforma revise y apruebe el pull request.
- Aguardar la ejecución del pipeline y extraer manualmente las credenciales generadas para incorporarlas a sus aplicaciones.
Este flujo genera abstracciones con fugas. Los desarrolladores de negocio se ven obligados a gestionar conceptos de red e infraestructura (bloques CIDR, ARNs de claves KMS, identificadores de subredes). Cuando el equipo central actualiza el módulo, múltiples equipos sufren incompatibilidades y bloqueos en sus entregas.
4.2 El Autoservicio Real Basado en APIs con Crossplane
Crossplane invierte este esquema al permitir que los ingenieros de plataforma diseñen APIs privadas y declarativas mediante Composite Resource Definitions (XRDs):
apiVersion: database.acme.corp/v1alpha1
kind: PostgreSQLClaim
metadata:
  name: checkout-db
  namespace: app-checkout-prod
spec:
  parameters:
    storageGB: 100
    engineVersion: "16.2"
    highAvailability: true
    tier: production
  writeConnectionSecretToRef:
    name: checkout-db-conn
Obsérvese la ausencia total de complejidad cloud en el manifiesto del desarrollador: no hay identificadores de cuenta de AWS, ni políticas de red, ni parámetros de KMS. El desarrollador se limita a expresar sus requisitos de negocio (almacenamiento, versión, alta disponibilidad).
De forma transparente, la Composition mantenida por el equipo de plataforma traduce este claim en una instancia de Amazon Aurora o Google Cloud SQL, aplicando cifrado corporativo obligatorio, copias de seguridad automáticas y aislamiento en subredes privadas.
4.3 Composition Functions: Lógica Turing-Completa para Plataformas
Las versiones modernas de Crossplane han superado las limitaciones del YAML declarativo gracias a las Composition Functions (KRM Functions). Los ingenieros de plataforma pueden programar la lógica de composición en Go, Python o KCL, empaquetada como imágenes de contenedor OCI que se ejecutan como sidecars gRPC de alto rendimiento:
- Cálculo Dinámico de Direccionamiento de Red: Generación automática de subredes VPC sin solapamiento utilizando librerías nativas de redes en Go.
- Lógica Condicional Compleja: Aprovisionamiento de clústeres multi-AZ con réplicas de lectura si
highAvailability: true, o despliegue de nodo único económico si el entorno es de desarrollo. - Pruebas Unitarias Estándar: El equipo de plataforma puede escribir pruebas automatizadas en Go para verificar sus composiciones antes de desplegarlas en los clústeres de producción.
5. Comparativa Técnica de Implementación: Base de Datos PostgreSQL RDS Empresarial
Para contrastar ambos enfoques bajo estándares estrictos de ingeniería, analizamos el aprovisionamiento completo de una base de datos PostgreSQL en AWS RDS con las siguientes especificaciones:
- Instancia PostgreSQL 16.2 en configuración Multi-AZ con almacenamiento cifrado gp3.
- Clave KMS gestionada por el cliente (CMK) con rotación anual automática habilitada.
- Grupo de subredes dedicado distribuido en tres zonas de disponibilidad privadas.
- Grupo de seguridad con ingreso exclusivo en el puerto 5432 desde los nodos de trabajo del clúster EKS.
- Generación y publicación segura de credenciales de conexión directamente hacia la aplicación.
5.1 Implementación en Terraform / OpenTofu (HCL)
A continuación se presenta el código de producción en Terraform. Todos los recursos, variables y dependencias se declaran explícitamente en el grafo:
terraform {
  required_version = ">= 1.6.0"
  required_providers {
    aws = {
      source  = "hashicorp/aws"
      version = "~> 5.40.0"
    }
    random = {
      source  = "hashicorp/random"
      version = "~> 3.6.0"
    }
  }
  backend "s3" {
    bucket         = "acme-corp-terraform-state-prod"
    key            = "platform/databases/checkout-rds.tfstate"
    region         = "us-east-1"
    dynamodb_table = "acme-corp-tf-locks"
    encrypt        = true
  }
}

provider "aws" {
  region = var.aws_region
  default_tags {
    tags = {
      Environment = var.environment
      ManagedBy   = "Terraform"
      Team        = "Payments"
    }
  }
}

# 1. Clave KMS para cifrado de la base de datos
resource "aws_kms_key" "rds_key" {
  description             = "Clave KMS para base de datos Checkout RDS"
  deletion_window_in_days = 30
  enable_key_rotation     = true
}

# 2. Grupo de subredes de base de datos
resource "aws_db_subnet_group" "rds_subnet_group" {
  name       = "${var.environment}-checkout-db-subnet-group"
  subnet_ids = var.private_subnet_ids

  tags = {
    Name = "Checkout DB Subnet Group"
  }
}

# 3. Grupo de seguridad con ingreso restringido
resource "aws_security_group" "rds_sg" {
  name        = "${var.environment}-checkout-db-sg"
  description = "Grupo de seguridad para base de datos Checkout RDS"
  vpc_id      = var.vpc_id

  ingress {
    description     = "Ingreso PostgreSQL desde nodos de trabajo EKS"
    from_port       = 5432
    to_port         = 5432
    protocol        = "tcp"
    security_groups = [var.eks_worker_security_group_id]
  }

  egress {
    description = "Permitir todo el tráfico saliente"
    from_port   = 0
    to_port     = 0
    protocol    = "-1"
    cidr_blocks = ["0.0.0.0/0"]
  }
}

# 4. Generación de contraseña maestra de alta entropía
resource "random_password" "db_master_password" {
  length           = 32
  special          = true
  override_special = "!#$%&*()-_=+[]{}<>:?"
}

# 5. Instancia de PostgreSQL en AWS RDS
resource "aws_db_instance" "rds_postgres" {
  identifier                  = "${var.environment}-checkout-postgres"
  engine                      = "postgres"
  engine_version              = "16.2"
  instance_class              = "db.r6g.large"
  allocated_storage           = 100
  max_allocated_storage       = 500
  storage_type                = "gp3"
  storage_encrypted           = true
  kms_key_id                  = aws_kms_key.rds_key.arn
  multi_az                    = true
  publicly_accessible         = false
  db_subnet_group_name        = aws_db_subnet_group.rds_subnet_group.name
  vpc_security_group_ids      = [aws_security_group.rds_sg.id]
  db_name                     = "checkout"
  username                    = "checkout_admin"
  password                    = random_password.db_master_password.result
  backup_retention_period     = 14
  deletion_protection         = true
  skip_final_snapshot         = false
  final_snapshot_identifier   = "${var.environment}-checkout-final-snapshot"
  auto_minor_version_upgrade  = true
}

# Salidas (ALERTA: Serializadas en texto claro dentro de terraform.tfstate!)
output "db_endpoint" {
  value = aws_db_instance.rds_postgres.endpoint
}
output "db_password" {
  value     = random_password.db_master_password.result
  sensitive = true
}
5.2 Implementación en Crossplane (XRD, Composition y Claim)
En Crossplane, la responsabilidad se divide entre la Composition (diseñada por el equipo de plataforma) y el Claim (aplicado por el desarrollador).
apiVersion: apiextensions.crossplane.io/v1
kind: Composition
metadata:
  name: xpostgresqlinstances.aws.acme.corp
  labels:
    provider: aws
    tier: enterprise
spec:
  compositeTypeRef:
    apiVersion: database.acme.corp/v1alpha1
    kind: XPostgreSQLInstance
  mode: Pipeline
  pipeline:
    - step: patch-and-transform
      functionRef:
        name: function-patch-and-transform
      input:
        apiVersion: pt.fn.crossplane.io/v1beta1
        kind: Resources
        resources:
          # 1. Clave KMS para cifrado de base de datos
          - name: kms-key
            base:
              apiVersion: kms.aws.upbound.io/v1beta1
              kind: Key
              spec:
                forProvider:
                  description: "Clave KMS para Crossplane RDS PostgreSQL"
                  enableKeyRotation: true
                  deletionWindowInDays: 30

          # 2. Grupo de Seguridad de Red
          - name: security-group
            base:
              apiVersion: ec2.aws.upbound.io/v1beta1
              kind: SecurityGroup
              spec:
                forProvider:
                  description: "Grupo de seguridad para Crossplane RDS"
                  vpcIdSelector:
                    matchLabels:
                      acme.corp/network: core-vpc

          # 3. Instancia RDS PostgreSQL (Managed Resource)
          - name: rds-instance
            base:
              apiVersion: rds.aws.upbound.io/v1beta1
              kind: Instance
              spec:
                forProvider:
                  engine: postgres
                  engineVersion: "16.2"
                  instanceClass: "db.r6g.large"
                  allocatedStorage: 100
                  storageType: gp3
                  storageEncrypted: true
                  multiAz: true
                  publiclyAccessible: false
                  skipFinalSnapshot: false
                  deletionProtection: true
                  kmsKeyIdSelector:
                    matchControllerRef: true
                  dbSubnetGroupNameSelector:
                    matchLabels:
                      acme.corp/tier: private-db
                writeConnectionSecretToRef:
                  namespace: crossplane-system
            patches:
              - type: FromCompositeFieldPath
                fromFieldPath: spec.parameters.storageGB
                toFieldPath: spec.forProvider.allocatedStorage
              - type: FromCompositeFieldPath
                fromFieldPath: spec.parameters.engineVersion
                toFieldPath: spec.forProvider.engineVersion
    - step: auto-ready
      functionRef:
        name: function-auto-ready
Cuando el desarrollador aplica su PostgreSQLClaim a través de GitOps, Crossplane aprovisiona la clave KMS, el grupo de seguridad y la base de datos en AWS. Una vez confirmado el estado saludable del servicio, el controlador empaqueta automáticamente el host, puerto, base de datos y contraseña en un Secret nativo de Kubernetes dentro del namespace app-checkout-prod, listo para ser consumido por la aplicación sin intervención humana.
6. Latencia, Concurrencia y Escalabilidad en Producción
Al evaluar sistemas de infraestructura a escala corporativa, el rendimiento no se mide en ciclos de CPU aislados, sino a través de tres dimensiones críticas: Latencia de Serialización de Estado, Contención de Concurrencia y Huella Operativa del Sistema.
6.1 Límites de Escalado en Terraform: Degradación de Estado y Bloqueos
En Terraform, cada recurso gestionado debe residir en el árbol JSON de terraform.tfstate. Conforme el volumen de infraestructura se incrementa, surgen fricciones operativas notables:
-
Explosión en la Latencia del Plan: En ficheros de estado con más de 1.500 recursos, la fase de refresco de
terraform planrequiere cientos de llamadas a APIs remotas. Incluso con-parallelism=20, un solo plan puede demorarse entre 12 y 25 minutos. - Contención por Bloqueos de Estado: El bloqueo distribuido (DynamoDB o HCP TF) restringe la ejecución a una sola operación concurrente por fichero. En organizaciones con 50 desarrolladores modificando microservicios sobre un mismo módulo, los pipelines de CI se encolan, multiplicando los tiempos de espera.
-
El Antipatrón de Fragmentación Excesiva: Para mitigar bloqueos, se divide la infraestructura en cientos de ficheros de estado mediante Terragrunt o multi-repositorios. Si bien esto reduce la duración del plan, introduce una elevada complejidad para comunicar dependencias cruzadas mediante orígenes de datos
terraform_remote_state.
6.2 Límites de Escalado en Crossplane: Presión en etcd y Throttling
Crossplane elimina los bloqueos globales de estado, permitiendo que cientos de desarrolladores creen claims en paralelo sin interferencias. Sin embargo, traslada el desafío de escalabilidad hacia el Plano de Control de Kubernetes:
-
Proliferación de CRDs y Consumo en etcd: Los providers monolíticos registran más de 900 CRDs, incrementando el esquema OpenAPI de
kube-apiserveren más de 100MB y elevando el consumo de memoria del API server entre 2GB y 4GB. -
Estándar de Providers Segmentados: En 2026, la arquitectura recomendada exige el uso de providers segmentados por familia (ej.
provider-aws-rds,provider-aws-s3), los cuales se ejecutan como pods independientes con un consumo contenido de ~350MB de RAM. - Clúster de Gestión Dedicado: Las grandes organizaciones evitan ejecutar Crossplane en los mismos clústeres donde residen las cargas de trabajo de negocio. Despliegan un Clúster de Control Centralizado dedicado exclusivamente a Crossplane, ArgoCD y políticas de seguridad, gestionando múltiples clústeres spoke de forma remota.
7. Seguridad Empresarial, RBAC, Gestión de Secretos y Cumplimiento
Desde la perspectiva de los responsables de seguridad (CISO) y equipos DevSecOps, la elección entre Crossplane y Terraform define modelos de amenaza completamente diferenciados.
7.1 Secretos en Texto Claro: La Vulnerabilidad Inherente al Fichero de Estado
El aspecto más cuestionado de la arquitectura de Terraform es el almacenamiento de secretos en texto claro dentro del fichero de estado. Cualquier contraseña de base de datos o clave privada se serializa sin enmascarar en terraform.tfstate:
"attributes": {
  "address": "checkout.c8k9a.us-east-1.rds.amazonaws.com",
  "engine": "postgres",
  "password": "PasswordEnTextoClaroVisible123!",
  "username": "checkout_admin"
}
Aunque el bucket S3 esté cifrado con KMS, cualquier usuario o proceso de CI/CD con permisos de lectura puede extraer contraseñas maestras directamente del fichero JSON.
El Modelo de Seguridad de Crossplane: Crossplane prescinde de ficheros de estado externos. Los secretos viajan de forma segura vía gRPC hacia objetos nativos v1.Secret de Kubernetes. Estos quedan confinados en los namespaces correspondientes y protegidos por el cifrado envelope de etcd con claves KMS o HashiCorp Vault, garantizando que los desarrolladores utilicen sus servicios sin acceder a las credenciales maestras.
7.2 Control de Accesos y Aislamiento Multitenant
Gobernanza de Accesos en Terraform
El control de acceso depende de roles IAM asignados a runners de CI/CD o permisos dentro de plataformas SaaS (HCP Terraform, Spacelift). Facilitar el autoservicio exige otorgar permisos cloud amplios a los runners, incrementando el radio de impacto en caso de compromiso de credenciales.
Gobernanza de Accesos en Crossplane
Se aplica mediante el RBAC nativo de Kubernetes. Los desarrolladores no precisan credenciales en la nube; únicamente necesitan permisos para crear claims dentro de su namespace. El pod del provider asume un rol IAM estrictamente acotado (vía AWS IRSA o EKS Pod Identity) confinado al clúster privado.
8. Modelo Matemático FinOps: Coste Total de Propiedad (TCO) a 3 Años
Comparar Crossplane y Terraform limitándose al coste de licencias pasa por alto el 85% del gasto operativo real. Un análisis FinOps profesional requiere evaluar cinco variables económicas a lo largo de un horizonte de 36 meses:
TCO_3Y = C_computo + C_licencias + C_mano_obra_ops + C_drift_api_cloud + C_riesgo_caidas
8.1 Simulación Comparativa en Tres Escenarios de Escala Empresarial
| Vector de Coste (Total 3 Años) | Tier 1: Mediana Empresa (50 Devs / 400 Recursos) |
Tier 2: Gran Empresa (300 Devs / 3.000 Recursos) |
Tier 3: Corporación Global (1.200 Devs / 18.000 Recursos) |
|---|---|---|---|
| Crossplane: Cómputo (Clústeres Control) | $8.640 USD (EKS Compartido) | $32.400 USD (EKS de Gestión Dedicado) | $116.640 USD (Clústeres HA Multirregión) |
| Terraform: Cómputo (Runners CI/CD) | $12.960 USD (Runners GitHub Actions) | $77.760 USD (Flota de runners dedicados) | $259.200 USD (Flotas masivas autoescaladas) |
| Crossplane: Licenciamiento Software | $0 USD (CNCF Código Abierto) | $0 USD (OSS) o $72k (Upbound Spaces) | $216.000 USD (Upbound Enterprise) |
| Terraform: Licenciamiento Software | $0 USD (OpenTofu / TF CLI) | $86.400 USD (HCP TF / Spacelift) | $388.800 USD (HCP Terraform Enterprise) |
| Crossplane: Mantenimiento SRE/Plataforma | $108.000 USD (0.25 FTE SRE) | $216.000 USD (0.5 FTE Platform Eng) | $432.000 USD (1.0 FTE Principal Eng) |
| Terraform: Revisión de PRs y Triage de Drift | $86.400 USD (0.2 FTE desarrollador) | $345.600 USD (0.8 FTE cuellos de botella) | $1.296.000 USD (3.0 FTE resolución drift) |
| TCO TOTAL a 3 Años: Crossplane (OSS) | $116.640 USD | $248.400 USD | $548.640 USD |
| TCO TOTAL a 3 Años: Terraform / HCP TF | $99.360 USD | $509.760 USD | $1.944.000 USD |
El Punto de Inflexión Económico: Para equipos reducidos (Tier 1), Terraform resulta más económico: el sobrecoste de administrar un clúster de Kubernetes dedicado y providers de Crossplane supera el gasto de runners convencionales. En cambio, cuando la organización supera los 100 desarrolladores y 1.000 recursos gestionados (Tier 2 y Tier 3), Crossplane genera un ahorro de entre el 45% y el 65% en el TCO total. La ventaja económica proviene de la eliminación radical de los tiempos muertos de desarrollo y del mantenimiento manual de desviaciones en la infraestructura.
Los precios de software de infraestructura cloud y plataformas SaaS se cotizan internacionalmente en dólares estadounidenses (USD netos). Al estructurar presupuestos desde corporaciones en España o América Latina, es fundamental evaluar cuatro factores económicos determinantes:
- Impuestos a Servicios Digitales del Exterior (IVA / VAT): Jurisdicciones como España (21% IVA), México (16% IVA transfronterizo), Chile (19% IVA digital) y Colombia (19%) aplican retención impositiva directa sobre contrataciones a proveedores foráneos con tarjeta corporativa, salvo validación fiscal directa del NIF/RFC/RUT como sujeto pasivo.
- Retenciones en la Fuente por Remesas al Exterior: En países como Colombia (retención del 15% al 20% para software importado) o Argentina (esquemas de percepciones aduaneras y tributos sobre divisas extranjeras), la contratación directa de SaaS en EE.UU. puede encarecer el desembolso financiero real entre un 15% y un 35% respecto a la factura neta.
- Diferenciales de Tipo de Cambio (FX Spreads): Las fluctuaciones monetarias frente al dólar imponen un riesgo de volatilidad presupuestaria. Optar por soluciones de código abierto como Crossplane desplegadas sobre infraestructura cloud ya contratada en moneda local o con distribuidores regionales mitiga las comisiones cambiarias bancarias (que oscilan entre el 2% y el 4%).
- Arbitraje de Costes de Talento de Ingeniería: En centros de desarrollo tecnológico en Madrid, Barcelona, Bogotá, Ciudad de México, Buenos Aires o Santiago, el coste salarial de un ingeniero de plataforma especializado en Kubernetes ronda entre $35.000 y $70.000 USD anuales (frente a $160.000–$220.000 USD en EE.UU.). Esto convierte la adopción de Crossplane de código abierto en una alternativa de altísimo retorno de inversión (ROI) para empresas hispanohablantes.
9. Matriz Técnica Comparativa Exhaustiva de 25 Dimensiones
La siguiente matriz resume una comparativa técnica detallada en 25 parámetros arquitectónicos entre Crossplane y HashiCorp Terraform / OpenTofu para el año 2026:
| Dimensión Evaluada | Crossplane (v1.17+ / Upbound) | Terraform / OpenTofu (v1.8+) | Ventaja |
|---|---|---|---|
| 1. Paradigma Arquitectónico | Plano de Control Universal pull-based con el Modelo de Recursos de K8s (KRM). | Motor de ejecución estático push-based sobre un Grafo Acíclico Dirigido (DAG). | Crossplane |
| 2. Persistencia y Estado | Almacenado de forma nativa en etcd de K8s; subrecurso status actualizado en tiempo real. | Almacenado en fichero JSON externo (terraform.tfstate) vía S3, GCS, Azure o HCP TF. | Crossplane |
| 3. Detección y Reparación de Drift | Bucle continuo activo (cada 60s); detecta desviaciones y las autorepara al instante. | Comprobación puntual al ejecutar; ciego entre ejecuciones programadas en CI/CD. | Crossplane |
| 4. Runtime de Ejecución | Pods controladores activos 24/7 en K8s ejecutando controller-runtime en Go. | Proceso CLI efímero ejecutado en un runner de CI/CD o portátil del desarrollador. | Terraform |
| 5. Concurrencia y Bloqueos | API multitenant nativa de K8s; sin bloqueo global; miles de claims concurrentes. | Bloqueo distribuido (DynamoDB); un solo apply por estado; colas en pipelines. | Crossplane |
| 6. Experiencia de Desarrollo (DX) | Claims simples en YAML en el namespace de la app; sin complejidad cloud visible. | Debe escribir o configurar módulos en HCL; requiere entender conceptos de nube. | Crossplane |
| 7. Plataformas de Desarrollador (IDP) | Base nativa para IDPs mediante XRDs; se integra fluidamente con Backstage y Port. | Exige orquestadores comerciales adicionales y complejas capas de wrapping sobre HCL. | Crossplane |
| 8. Gestión de Secretos | Credenciales publicadas en Secrets nativos cifrados con KMS en etcd; sin estado expuesto. | Contraseñas y claves privadas persistidas en texto claro en terraform.tfstate. | Crossplane |
| 9. Multitenencia y RBAC | RBAC nativo de Kubernetes; claims acotados por namespace y control centralizado. | Requiere IAM de terceros o plataformas comerciales SaaS (HCP TF / Spacelift). | Crossplane |
| 10. Aprovisionamiento Base Inicial | Dilema del origen: requiere un clúster de Kubernetes en funcionamiento para operar. | Sin dependencias previas: aprovisiona hardware bare metal, VPCs y clústeres K8s. | Terraform |
| 11. Amplitud de Ecosistema | Completo para AWS/Azure/GCP vía Upjet; menor soporte en proveedores SaaS de nicho. | Insuperable: Más de 3.500 providers oficiales y de la comunidad para todo tipo de SaaS. | Terraform |
| 12. Pruebas y Linters Shift-Left | En desarrollo: validaciones de CLI de Crossplane, esquemas y tests unitarios en Go. | Muy maduro: TFLint, TFSec, Trivy, Infracost, Checkov, Terratest, OPA Conftest. | Terraform |
| 13. Entornos Efímeros de Test | Requiere desplegar manifiestos de claim; ciclo de vida ligado a objetos de K8s. | Excelente: terraform apply y destroy se integran a la perfección en pipelines PR. | Terraform |
| 14. Sobrecoste de Mantenimiento | Alto: Exige administrar clústeres de K8s, ajustar etcd y monitorizar controladores. | Bajo a Medio: Se ejecuta como binario CLI; estado guardado en object storage simple. | Terraform |
| 15. Sensibilidad a Límites de API | Alta sensibilidad: El sondeo continuo puede provocar bloqueos HTTP 429 sin ajuste fino. | Baja sensibilidad: Solo realiza peticiones durante las fases explícitas de plan y apply. | Terraform |
| 16. Dependencia de Kubernetes | Requisito indispensable: No puede funcionar sin un servidor de API de Kubernetes activo. | Cero dependencia: Completamente autónomo de contenedores o clústeres K8s. | Terraform |
| 17. Integración con GitOps | Nativa de primer nivel: Gestionada vía ArgoCD o Flux junto al resto de apps. | Requiere orquestadores externos (Atlantis, TF Cloud) o webhooks complejos en CI/CD. | Crossplane |
| 18. Políticas como Código | Aplicadas en tiempo de admisión vía Kyverno, OPA Gatekeeper y Validating Webhooks. | Aplicadas en CI/CD antes del apply mediante Sentinel, OPA Rego, Checkov o Infracost. | Empate |
| 19. Lógica, Condicionales y Bucles | Composition Functions Turing-completas en Go, Python o KCL. | Operadores ternarios de HCL, bloques dinámicos, directivas count y bucles for_each. | Crossplane |
| 20. Radio de Impacto de Fallos | Aislado por objeto y namespace; un fallo en un claim no compromete a los demás. | Ficheros de estado monolíticos: La corrupción del fichero bloquea toda la plataforma. | Crossplane |
| 21. Importación Día 2 de Recursos | Importación con anotación external-name y managementPolicies; configuración manual. | Bloques terraform import e import por CLI; maduro y con reconciliación interactiva. | Terraform |
| 22. Riesgo de Licenciamiento | Licencia Apache 2.0, proyecto graduado de CNCF; gobernanza neutral sin vendor lock-in. | HashiCorp BSL 1.1 (restricciones comerciales); o OpenTofu (MPL 2.0 bajo Linux FDN). | Crossplane |
| 23. Ecosistema Comercial | Upbound (Universal Control Plane, Upbound Spaces y soporte enterprise oficial). | HCP Terraform, Spacelift, env0, Scalr, Digger y Terragrunt. | Terraform |
| 24. Disponibilidad de Talento SRE | De nicho: Demanda ingenieros con experiencia sólida en controller-runtime y CRDs de K8s. | Masiva: Millones de ingenieros DevOps y SRE dominan HCL a escala internacional. | Terraform |
| 25. Eficiencia FinOps a 3 Años | Superior en gran escala (>100 devs): Suprime colas de PRs y tiempos muertos. | Superior en pequeña escala (<50 devs): Mínimo coste computacional y operativo. | Según Escala |
10. Patrones de Coexistencia Híbrida y Playbooks de Migración
Las corporaciones maduras no descartan de forma abrupta años de inversión en código de Terraform. Implementan Patrones de Coexistencia Híbrida para capitalizar las ventajas de autoservicio de Crossplane sin desestabilizar su infraestructura de base.
Patrón 1: División de Responsabilidades por Capas (Estándar de la Industria)
En este modelo, se establece un límite estricto entre Infraestructura Base e Infraestructura de Aplicaciones:
- Alcance de Terraform / OpenTofu (Cimientos): Aprovisiona las cuentas maestras de AWS Organizations, identidades raíz de IAM, redes VPC globales, túneles DirectConnect, zonas DNS públicas en Route53 y los clústeres de gestión iniciales de EKS/GKE.
- Alcance de Crossplane (Capa de Aplicaciones): Desplegado en el clúster de gestión. Administra todos los recursos dinámicos solicitados por los desarrolladores: bases de datos RDS, buckets S3, colas SQS, clústeres de Redis, claves KMS y roles de IAM acotados a pods.
Patrón 2: Crossplane Invocando Módulos de Terraform (Provider-Terraform)
Para organizaciones con extensas librerías de módulos propios en Terraform que no pueden reescribirse a corto plazo, la comunidad ofrece provider-terraform.
El controlador de provider-terraform en Crossplane reconcilia un CRD Workspace. Descarga el módulo HCL desde Git, lanza un runner pod efímero, ejecuta terraform apply, almacena el estado en un Secret de Kubernetes y monitoriza el drift continuamente. Esto permite exponer claims nativos de Kubernetes a los desarrolladores mientras se reutilizan los módulos HCL preexistentes.
Patrón 3: Migración Sin Caídas de Terraform a Crossplane Nativo
Para transferir recursos activos en producción (como una base de datos AWS RDS) desde Terraform hacia Crossplane sin tiempos de inactividad, los ingenieros de plataforma siguen un protocolo de cuatro pasos:
-
Paso 1: Protección de Borrado en Terraform: Incorporar
lifecycle { prevent_destroy = true }en la definición del recurso en HCL para garantizar que su desvinculación no active una orden de borrado en la API cloud. -
Paso 2: Extracción del Recurso del Estado: Ejecutar
terraform state rm aws_db_instance.rds_postgres. La base de datos sigue operando en AWS, pero Terraform deja de bloquearla y gestionarla. -
Paso 3: Definición del Managed Resource con Política de Adopción: Crear el manifiesto de Crossplane
Instance.rds.aws.upbound.ioconfigurando:spec.managementPolicies: ["Observe", "Update"]yspec.deletionPolicy: Orphan.
Incluir la anotacióncrossplane.io/external-name: "prod-checkout-postgres"correspondiente al identificador en AWS. -
Paso 4: Adopción y Vinculación a la Composition: Aplicar el manifiesto en Kubernetes. El controlador de Crossplane detecta el recurso existente en AWS, asume su gestión sin recrearlo, actualiza el estado a
Ready: Truey publica las credenciales en el Secret de la aplicación.
11. Preguntas Frecuentes de Arquitectura (FAQ Técnico)
¿Puede Crossplane sustituir por completo a Terraform en infraestructuras empresariales ajenas a Kubernetes?
En teoría, Crossplane puede gestionar cualquier API cloud soportada por sus providers Upjet o nativos, incluyendo VPCs de AWS, roles IAM, monitores de Datadog y zonas DNS de Cloudflare. No obstante, reemplazar íntegramente a Terraform en todo el patrimonio corporativo suele constituir un antipatrón de arquitectura. Terraform y OpenTofu destacan en el aprovisionamiento de infraestructura base estática y duradera (redes físicas, centros de datos on-premise, topologías de red globales, cuentas raíz de organizaciones cloud y los propios clústeres de Kubernetes). Crossplane sobresale en la gestión de infraestructura dinámica consumida por las aplicaciones (bases de datos gestionadas, buckets de almacenamiento, colas de mensajería y clústeres de caché) mediante Custom Resource Definitions (XRDs). Las organizaciones de referencia estandarizan en una topología en capas: Terraform aprovisiona la red base y el clúster de gestión EKS/GKE, mientras que Crossplane opera como el plano de control en runtime para el autoservicio de los desarrolladores.
¿Cómo gestiona Crossplane los límites de peticiones (rate limiting) de los proveedores cloud al gestionar miles de recursos?
Los controladores de Crossplane reconcilian continuamente el estado observado frente al estado deseado almacenado en etcd. Por defecto, los providers sondean las APIs cloud periódicamente (habitualmente cada 60 segundos). En entornos con miles de Managed Resources (MRs), este sondeo continuo puede provocar bloqueos por exceso de peticiones HTTP 429 (Too Many Requests) en APIs como AWS DescribeDBInstances o GCP Compute. Para evitarlo a escala empresarial, los ingenieros de plataforma configuran ajustes finos en los controladores: aumentan el parámetro --poll-interval (por ejemplo, de 1m a 10m o 30m en recursos estables de producción), habilitan --poll-jitter para evitar ráfagas sincronizadas, limitan la concurrencia con --max-reconcile-rate, integran webhooks de eventos cloud en tiempo real (como AWS EventBridge conectado a controladores de Kubernetes) o aplican la anotación crossplane.io/paused: "true" sobre recursos estáticos.
¿Cuál es el impacto en memoria y en etcd de los providers de Crossplane dentro de un clúster de Kubernetes?
Los providers de Crossplane —especialmente los paquetes monolíticos generados con Upjet como el antiguo provider-aws— instalan cientos o miles de Custom Resource Definitions (CRDs). Instalar un provider monolítico puede inyectar más de 900 CRDs en el servidor de API de Kubernetes, aumentando el almacenamiento en etcd entre 150MB y 500MB y generando picos de memoria en kubectl y kube-apiserver debido a los esquemas masivos de OpenAPI. En 2026, la mejor práctica de arquitectura consiste en desplegar providers segmentados por familias de Upbound (por ejemplo, provider-aws-rds, provider-aws-s3, provider-aws-iam) en lugar del paquete monolítico completo. Los pods de providers segmentados consumen entre 250MB y 1GB de RAM cada uno, mientras que operar un provider monolítico sobre miles de recursos activos puede exigir entre 4GB y 8GB de RAM y justificar un clúster de gestión dedicado con cuotas optimizadas de etcd.
¿Por qué la seguridad del fichero de estado de Terraform se considera una vulnerabilidad crítica frente a Crossplane?
Terraform persiste el estado absoluto de la infraestructura aprovisionada —incluyendo contraseñas maestras de bases de datos, claves privadas TLS, tokens de API y credenciales administrativas iniciales— en su fichero de estado (terraform.tfstate) en texto plano sin ofuscar. Incluso cuando el backend remoto (como AWS S3 o HCP Terraform) está cifrado en reposo con KMS, cualquier ingeniero, token de CI/CD o escáner de seguridad con permisos de lectura sobre el fichero puede extraer credenciales sensibles en texto claro. Por el contrario, Crossplane no genera ningún fichero de estado monolítico. Las credenciales de conexión sensibles se publican directamente como objetos nativos Secret de Kubernetes en los namespaces designados. Estos secretos están protegidos por el RBAC de Kubernetes, el aislamiento por namespace y el cifrado envelope de etcd (con KMS o HashiCorp Vault), permitiendo que los pods de aplicación monten sus credenciales sin exponerlas a los operadores de infraestructura.
¿Cómo se comparan las Composition Functions de Crossplane en Go o Python frente a las expresiones dinámicas y bucles de HCL?
Históricamente, Crossplane dependía de reglas declarativas de Patch-and-Transform en YAML, las cuales resultaban frágiles e ilegibles al implementar lógica condicional, transformaciones matemáticas o bucles complejos. Las Composition Functions revolucionaron este modelo permitiendo programar la lógica de composición en lenguajes Turing-completos de propósito general como Go, Python o KCL (Kubernetes Configuration Language), ejecutados como sidecars ligeros mediante gRPC. A diferencia del lenguaje de dominio específico HCL de Terraform —que recurre a bloques dinámicos, directivas count, for_each y operadores ternarios complejos—, las Composition Functions permiten escribir código testeable con pruebas unitarias, realizar validaciones externas, calcular rangos de red CIDR dinámicamente y aplicar estándares corporativos con todas las garantías de la ingeniería de software.
¿Qué ocurre durante una caída o partición de red del plano de control: deja de funcionar la infraestructura gestionada por Crossplane?
No. La infraestructura gestionada por Crossplane (bases de datos AWS RDS, buckets S3, subredes VPC o temas Pub/Sub de Google Cloud) se ejecuta de forma totalmente independiente en los centros de datos del proveedor de nube. Si el clúster de Kubernetes que aloja Crossplane experimenta una caída de nodos, partición de red o corrupción de etcd, todos los recursos cloud continúan operando con total normalidad. Durante la interrupción, Crossplane únicamente pierde la capacidad temporal de reconciliar desviaciones de configuración (drift) o procesar nuevos claims de infraestructura. En cuanto el plano de control se recupera, el bucle de reconciliación se reanuda, sondea las APIs de la nube y sincroniza el estado sin destruir recursos existentes, siempre que las directivas de borrado (deletionPolicy: Orphan o Delete) estén debidamente configuradas.
¿De qué manera influye OpenTofu en la comparativa entre Terraform y Crossplane tras el cambio de licencia de HashiCorp?
La migración de HashiCorp de la licencia abierta MPL 2.0 a la Business Source License (BSL 1.1) en 2023 motivó la creación de OpenTofu bajo el paraguas de la Linux Foundation. OpenTofu preserva el carácter estrictamente de código abierto de la infraestructura como código en HCL, incorporando cifrado de estado del lado del cliente y mejoras en los registros comunitarios. Para las empresas que evalúan Crossplane frente a Terraform, OpenTofu elimina el riesgo de licencias comerciales restrictivas en entornos autohospedados. Sin embargo, OpenTofu mantiene exactamente el mismo paradigma arquitectónico que Terraform: ejecución puntual en pipelines de CI/CD, ficheros de estado monolíticos y carencia de reconciliación continua en runtime. Por consiguiente, la decisión entre Crossplane y Terraform/OpenTofu continúa siendo una elección de paradigma arquitectónico (Plano de Control Universal vs IaC en Pipelines Efímeros), más allá de la licencia del software.
12. Marco de Decisión Arquitectónica y Hoja de Ruta de Adopción a 90 Días
Para decidir entre Crossplane y Terraform —o articular una estrategia híbrida—, los Directores de Tecnología (CTO) y Arquitectos Principales deben guiarse por las siguientes directrices estratégicas:
Adoptar Crossplane Exclusivamente Cuando:
- La organización ha estandarizado al 100% en Kubernetes como plataforma de cómputo y entrega principal.
- Se está implementando una Plataforma Interna de Desarrollador (IDP) y se requiere autoservicio mediante claims sin exponer la complejidad de los proveedores de nube.
- Se gestionan infraestructuras multitenant donde la autoreparación continua 24/7 y la garantía de cero drift son obligatorias por auditorías de cumplimiento (SOC 2, PCI-DSS).
- El modelo de despliegue se basa de manera estricta en GitOps (ArgoCD o Flux).
Adoptar Terraform / OpenTofu Cuando:
- Se aprovisiona infraestructura base no ligada a Kubernetes (redes físicas, centros de datos on-premise, cuentas raíz IAM y conexiones VPC).
- Se precisa integración con proveedores SaaS de nicho, servicios de monitorización y dispositivos de red no soportados en Upjet.
- El equipo de desarrollo cuenta con menos de 50 ingenieros y carece de perfiles SRE dedicados a operar planos de control en Kubernetes.
- Los flujos de trabajo dependen en gran medida de crear y destruir entornos efímeros de prueba en pipelines de pull requests.
Hoja de Ruta de Adopción Híbrida a 90 Días
-
Días 1–30 (Fundación y Alcance): Conservar el código existente de Terraform para la gestión de VPCs, identidades IAM raíz y clústeres EKS/GKE. Desplegar un Clúster de Gestión de Kubernetes dedicado de 3 nodos. Instalar Crossplane v1.17+ junto a ArgoCD y activar providers segmentados por familias (
provider-aws-s3yprovider-aws-rds). -
Días 31–60 (Diseño de XRDs y Composiciones): Diseñar las primeras XRDs corporativas (por ejemplo,
ObjectStorageBucketyPostgreSQLInstance). Implementar Composition Functions en Go o KCL con pruebas unitarias automatizadas. Aplicar políticas de admisión mediante Kyverno para validar los claims de desarrollo antes de su reconciliación. -
Días 61–90 (Piloto de Autoservicio y Despliegue): Incorporar dos equipos piloto de desarrollo. Sustituir sus pull requests manuales de módulos en HCL por manifiestos declarativos de
PostgreSQLClaimintegrados en sus repositorios de aplicación. Conectar con el portal de desarrolladores (Backstage) para habilitar autoservicio en un clic y medir la reducción en los tiempos de entrega y tareas de SRE.
José Andrade
ArquitectoFundador y Editor Jefe en CloudBizStack. José está especializado en orquestación de sistemas distribuidos, arquitectura de planos de control en Kubernetes y modelos cuantitativos de optimización FinOps para infraestructuras cloud empresariales.