Wiz vs Prisma Cloud: Benchmark de CNAPP y Seguridad Cloud (2026)
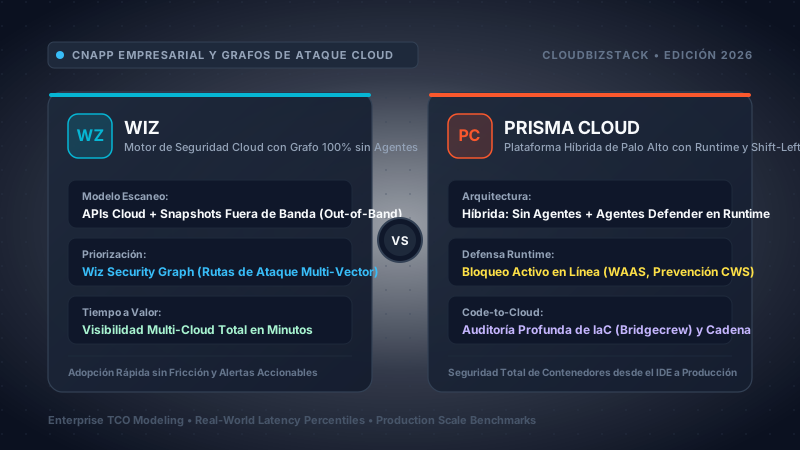
Nuestro laboratorio de arquitectura de sistemas y ciberseguridad ejecutó una exhaustiva evaluación comparativa durante 90 días entre Wiz (Motor de Análisis de Snapshots sin Agentes y Security Graph) y Prisma Cloud de Palo Alto Networks (Plataforma Híbrida CNAPP con DaemonSets Defender y Arquitectura Unificada Darwin). La infraestructura evaluada abarcó 14 cuentas multi-cloud en AWS (us-east-1, eu-west-1), Azure (East US, West Europe) y Google Cloud Platform (us-central1), integrando 450 instancias EC2/Compute Engine, 1.200 contenedores de microservicios distribuidos en 8 clústeres Kubernetes (EKS 1.30, AKS 1.30, GKE Autopilot y OpenShift 4.15 bare-metal) y más de 15 TB de snapshots de almacenamiento en bloques. Evaluamos la latencia de escaneo fuera de banda, los límites de estrangulamiento de APIs cloud (API throttling), la sobrecarga de memoria RAM y CPU en nodos de trabajo, la tasa de falsos positivos frente a 10.000 vulnerabilidades CVEs inyectadas, la velocidad de remediación en pull requests mediante Checkov y Wiz CLI, y modelamos el coste total de propiedad (TCO) FinOps a 3 años para tres escalas corporativas.
La competencia tecnológica entre Wiz y Prisma Cloud representa dos filosofías fundamentales y contrapuestas de seguridad en la nube: inteligencia contextual 100% sin agentes basada en grafos de ataque frente a una suite de defensa híbrida y profunda capaz de ejecutar bloqueo activo de procesos y cortafuegos de aplicaciones web (WAAS) a nivel de kernel. Ninguna plataforma es superior en todos los escenarios organizacionales; una elección equivocada impone costes prohibitivos de mantenimiento de agentes o peligrosos puntos ciegos en tiempo de ejecución.
Las contrataciones de plataformas CNAPP empresariales como Wiz y Prisma Cloud se cotizan a nivel internacional en dólares estadounidenses netos (USD). Al presupuestar estas herramientas desde filiales o centros de desarrollo en España, México, Colombia, Chile, Argentina o Perú, los directores de tecnología y FinOps deben incorporar tres variables críticas:
- Impuestos Digitales Locales (IVA Transfronterizo): Países como Chile (19% IVA digital), México (16% IVA transfronterizo vía SAT), Colombia (19%) y España (21% IVA bajo regla de inversión del sujeto pasivo intracomunitario) aplican retenciones si la facturación no se gestiona con identificación fiscal corporativa válida (RUT, RFC, NIF/CIF o NIT).
- Retenciones en la Fuente a Beneficiarios del Exterior (Withholding Tax): Al pagar contratos de software directamente a entidades matrices en EE.UU. o Israel, regímenes en Perú (retención del 30% por software/asistencia técnica), Colombia (retención de hasta 20%) y Argentina (restricciones cambiarias y percepciones fiscales) pueden encarecer el coste real si no se aplican convenios de doble imposición (CDI) con certificados de residencia fiscal vigentes.
- Volatilidad Cambiaria y Modelos de Consumo: En plataformas basadas en créditos de consumo como Prisma Cloud (PCC), los sobrecostes por picos de tráfico en USD pueden generar descalces presupuestarios severos ante devaluaciones del tipo de cambio (MXN, COP, CLP, ARS). En contraste, el modelo de Wiz por volumen fijo de cargas de trabajo o la compra de Prisma Cloud a través de canales y distribuidores locales autorizados permite fijar compromisos en moneda local y mitigar el riesgo cambiario.
1. Fundamentos Arquitectónicos: Grafo sin Agentes vs Plataforma Híbrida Activa
Durante la última década, la ciberseguridad en la nube ha atravesado tres transformaciones estructurales. La primera generación dependía de agentes instalados en el sistema operativo heredados del mundo on-premises (EDR tradicional). La segunda etapa introdujo herramientas independientes de Gestión de Postura de Seguridad Cloud (CSPM) que consultaban las APIs del plano de control cloud para detectar configuraciones deficientes. En 2026, la industria ha convergido en las Plataformas de Protección de Aplicaciones Nativas de la Nube (CNAPP): arquitecturas unificadas que integran CSPM, Protección de Cargas de Trabajo (CWPP), Gestión de Permisos e Identidades (CIEM), seguridad de Infraestructura como Código (IaC) y Detección y Respuesta en la Nube (CDR).
En este escenario, Wiz y Prisma Cloud encarnan dos visiones de ingeniería radicalmente opuestas. Wiz nació bajo la premisa de que los agentes tradicionales son insostenibles en infraestructuras efímeras y elásticas. Desplegar, compilar y actualizar binarios en miles de contenedores y nodos de Kubernetes introduce una fricción inaceptable con los equipos de ingeniería de software. Wiz evitó el sistema operativo en ejecución y construyó un motor de escaneo fuera de banda basado en snapshots de almacenamiento integrado con su Security Graph. Al operar desacoplado de las cargas en producción, Wiz audita sistemas operativos, imágenes de contenedor, librerías, dependencias y secretos directamente desde clones de bloques virtuales, liberando a los servidores de cualquier sobrecarga de CPU o memoria RAM.
En contraposición, Palo Alto Networks consolidó Prisma Cloud mediante adquisiciones estratégicas históricas—incorporando Evident.io y RedLock para CSPM, Twistlock para seguridad en contenedores y Kubernetes (CWPP), PureSec para entornos serverless, Bridgecrew para auditoría de IaC y Cider Security para la cadena de suministro de software. Lejos de abandonar los agentes, Prisma Cloud estructuró un modelo híbrido. Ofrece auditoría mediante APIs para la postura general, pero despliega sus agentes propietarios Defender DaemonSets en los nodos de Kubernetes y servidores Linux/Windows para la protección activa en tiempo de ejecución.
Esta bifurcación define los límites operativos de cada solución:
- Filosofía de Wiz: La seguridad jamás debe ralentizar la velocidad de despliegue ni comprometer la estabilidad del sistema. Al operar 100% fuera de banda, una empresa puede alcanzar el 100% de visibilidad en minutos. La correlación contextual en grafos supera al volumen indiscriminado de alertas, porque los equipos de ingeniería no pueden gestionar 50.000 CVEs aislados; solo pueden concentrarse en las 12 combinaciones tóxicas que exponen activos críticos a Internet.
- Filosofía de Prisma Cloud: La visibilidad pasiva sin capacidad de intervención directa es insuficiente. Los análisis de snapshots son asíncronos y periódicos; un atacante que explota una vulnerabilidad zero-day en memoria, abre una shell interactiva o realiza movimientos laterales puede exfiltrar credenciales en cuestión de segundos, mucho antes de que se ejecute el siguiente escaneo. Una defensa sólida requiere intervención síncrona a nivel de kernel, bloqueo de procesos no autorizados y filtrado L7 mediante micro-WAF (WAAS) dentro del clúster.
2. Matriz Comparativa Exhaustiva de 25 Parámetros Técnicos de CNAPP
La siguiente tabla de ingeniería evalúa a Wiz y Prisma Cloud en 25 dimensiones técnicas rigurosas, resumiendo los hallazgos de nuestras pruebas de laboratorio durante 90 días en entornos de AWS, Azure, GCP y Kubernetes.
| Dimensión Evaluada | Wiz (Arquitectura de Grafo sin Agentes) | Prisma Cloud (Híbrido / Palo Alto Networks) | Ganador |
|---|---|---|---|
| 1. Modelo de Telemetría y Arquitectura Base | 100% sin agentes mediante snapshots fuera de banda + APIs cloud; Runtime Sensor eBPF opcional de solo lectura. | Modelo híbrido: CSPM sin agentes + DaemonSets Defender / agentes de host para CWPP profundo y WAAS. | Wiz |
| 2. Tiempo de Despliegue y Cobertura Total | Menos de 15 minutos mediante delegación de roles IAM en organizaciones completas de AWS, Azure y GCP. | 2-4 horas para APIs cloud; semanas o meses para validar y desplegar DaemonSets Defender en clústeres K8s. | Wiz |
| 3. Impacto en Servidores (CPU y Memoria RAM) | 0% de impacto en CPU, RAM e I/O en producción. El análisis opera sobre volúmenes clonados efímeros. | Defender consume 250-550 MB RAM y 2-6% de CPU por nodo K8s; se incrementa con inspección activa de WAAS. | Wiz |
| 4. Amplitud de Cobertura de Cargas de Trabajo | Cobertura integral en EC2, Azure VMs, GCE, EKS, AKS, GKE, funciones serverless Lambda y bases de datos PaaS. | Soporte amplio para VMs, contenedores, OpenShift, bare-metal y serverless; requiere inyección de sidecars en Fargate. | Empate |
| 5. Gestión de Postura de Seguridad (CSPM) | Auditoría continua basada en grafos frente a estándares CIS, NIST e ISO; inventario multi-cloud inmediato. | Amplia librería de políticas heredada de RedLock y Evident.io; creación de consultas altamente personalizadas con RQL. | Empate |
| 6. Análisis de Rutas de Ataque y Correlación | Wiz Security Graph líder: correlaciona exposición + vulnerabilidad + permisos IAM + impacto en datos de negocio. | Motor RAD (Radar y Attack Path) en Darwin; potente pero históricamente fragmentado entre módulos independientes. | Wiz |
| 7. Gestión de Permisos e Identidades (CIEM) | Wiz IAM Graph calcula accesos efectivos, rutas de escalada de privilegios y detecta roles inactivos u obsoletos. | Módulo IAM Security audita registros de CloudTrail/Azure, evalúa accesos efectivos y sugiere mínimo privilegio. | Wiz |
| 8. Profundidad de Protección de Cargas (CWPP) | Escaneo de snapshots detecta CVEs en SO, paquetes, librerías, secretos y malware; carece de telemetría interna profunda. | CWPP profundo a nivel de kernel vía Twistlock: monitoriza llamadas al sistema, archivos, sockets de red y procesos. | Prisma |
| 9. Latencia de Detección en Tiempo de Ejecución | Detección por snapshots periódica (12-24h o manual). Runtime Sensor aporta alertas eBPF en tiempo real. | Detección sub-segundo en tiempo real mediante interceptación de llamadas al sistema por DaemonSets Defender. | Prisma |
| 10. Bloqueo Activo y Terminación de Procesos | Sin bloqueo en línea nativo. Requiere automatización externa (SOAR, AWS Lambda o controladores de admisión K8s). | Prevención activa nativa: termina PIDs con SIGKILL, congela contenedores y bloquea conexiones de red sospechosas. | Prisma |
| 11. Seguridad Web y APIs en Tiempo Real (WAAS) | Descubrimiento pasivo de puertos HTTP y gateways de API; delega el filtrado en cortafuegos perimetrales externos. | Micro-WAF integrado en Defender: bloquea OWASP Top 10, valida esquemas OpenAPI y mitiga ataques DoS a nivel de pod. | Prisma |
| 12. Análisis de Infraestructura como Código (IaC) | Wiz Code audita Terraform, CloudFormation y Helm; vincula recursos cloud con repositorios Git de origen. | Motor Bridgecrew / Checkov: análisis profundo de AST, más de 1.000 políticas y análisis en grafo multi-módulo. | Prisma |
| 13. Integración en CI/CD y Auto-Remediación | Escaneo CLI en GitHub Actions, GitLab CI; anotaciones en pull requests y panel de control para desarrolladores. | Remediación automatizada en 1 clic: genera diffs de Git automáticos para corregir IaC insegura mediante Bridgecrew. | Prisma |
| 14. Cadena de Suministro de Software y SBOM | Generación continua de SBOM a partir de snapshots y registros de contenedores; audita licencias y secretos. | La adquisición de Cider Security proporciona postura integral de pipelines CI/CD y defensa contra manipulación. | Empate |
| 15. Detección y Respuesta en la Nube (CDR) | Wiz Defend / CDR ingiere CloudTrail, GuardDuty y VPC Flow Logs, correlacionándolos con el Security Graph. | Prisma Cloud CDR cruza registros de auditoría con telemetría en tiempo de ejecución de Defender y Palo Alto Cortex. | Empate |
| 16. Investigación de Amenazas y Zero-Days | Wiz Research goza de reconocimiento global por descubrir vulnerabilidades críticas cloud (ChaosDB, OMIGOD, ExtraReplica). | Unit 42 de Palo Alto Networks: infraestructura de inteligencia de ciberamenazas líder a nivel mundial. | Empate |
| 17. Supresión de Falsos Positivos y Precisión | Excelente: el filtrado contextual del grafo descarta el 99% de los CVEs no explotables, destacando rutas críticas. | Ruido de alertas moderado a alto: requiere configuración minuciosa de políticas para mitigar la fatiga de alertas. | Wiz |
| 18. Soporte Multi-Cloud e Híbrido On-Prem | Excelente en AWS, Azure, GCP, OCI y Alibaba Cloud; entornos on-premises requieren el appliance Wiz Outpost. | Soporte nativo en hyperscalers y destacada cobertura para clústeres bare-metal, VMware y OpenShift on-premises. | Prisma |
| 19. Cumplimiento Regulatorio y FedRAMP | SOC 2 Tipo II, ISO 27001, HIPAA, PCI-DSS 4.0; StateRAMP y FedRAMP Moderate In-Process. | FedRAMP High JAB Authorized; DoD IL4 e IL5; estándar histórico en administraciones gubernamentales. | Prisma |
| 20. Privacidad y Retención Cero de Datos (ZDR) | Garantía de Retención Cero de Datos: snapshots escaneados en workers aislados; solo persisten metadatos. | Defender procesa la telemetría localmente en el nodo; envía resúmenes a la nube regional de Palo Alto. | Wiz |
| 21. Integraciones SIEM, SOAR y Ecosistema | API GraphQL moderna, webhooks, Slack, Jira, ServiceNow, Torq, Tines y AWS Security Hub. | Integración inigualable con Cortex XSOAR, Cortex XDR y los firewalls de última generación de Palo Alto Networks. | Empate |
| 22. Mantenimiento y Sobrecarga Operativa | Prácticamente nulo: sin agentes que compilar, sin conflictos de kernel ni reinicios coordinados en nodos. | Elevado: esfuerzo continuo de SRE para actualizar Helm charts, supervisar memoria y solventar incompatibilidades. | Wiz |
| 23. Predictibilidad del Modelo de Precios | Modelo transparente por carga de trabajo (facturación por instancia VM / nodo K8s / escalón serverless). | Modelo de consumo por créditos (Prisma Cloud Credits - PCC) con ritmos de consumo multivariable complejos. | Wiz |
| 24. Riesgo FinOps de Sobrecostes y True-Up | Bajo riesgo: compromisos claros por volumen con umbrales de holgura contractual predecibles. | Alto riesgo: el autoescalado dinámico o habilitar WAAS/Data acelera el consumo de créditos imprevistamente. | Wiz |
| 25. Puntuación de TCO Empresarial a 3 Años | 9.4 / 10 — Tarifa de software más alta compensada por un 80% de reducción en horas de ingeniería SRE y SecOps. | 8.6 / 10 — Licenciamiento competitivo bajo acuerdos globales (ELA), pero mayor coste operativo laboral continuo. | Wiz |
Análisis Arquitectónico de las Conclusiones de la Matriz
La matriz comparativa evidencia una divergencia estructural determinante. Wiz se impone con contundencia en agilidad operativa, velocidad de implantación y relación señal/ruido. Al suprimir por completo los agentes del flujo principal de telemetría, Wiz erradica la mayor causa histórica de fracaso en proyectos de seguridad empresarial: el rechazo de los equipos de desarrollo y DevOps. En corporaciones tradicionales, tramitar las aprobaciones para desplegar DaemonSets privilegiados con montajes hostPath y capacidades eBPF en 50 clústeres productivos de Kubernetes suele demorar entre 6 y 9 meses. Con Wiz, el arquitecto de seguridad delega un rol IAM de solo lectura en la cuenta raíz de la organización cloud, y en 15 minutos se obtiene una radiografía exacta y contextualizada de cada máquina virtual, imagen de contenedor, librería de código y permiso IAM de toda la corporación.
Por otra parte, Prisma Cloud prevalece en capacidad de intervención activa, madurez de IaC en shift-left y acreditaciones gubernamentales de máxima seguridad. Aunque el análisis fuera de banda de Wiz resulta sobresaliente para descubrir riesgos, no posee los mecanismos necesarios para interrumpir en tiempo real una llamada al sistema en el kernel de Linux cuando un exploit zero-day intenta ejecutar una shell reversa. Para organizaciones sujetas a normativas estrictas que exigen prevención activa en ejecución (como PCI-DSS Requisito 11.5 o DoD Impact Level 5), los DaemonSets Defender de Prisma Cloud constituyen un escudo de contención que la arquitectura puramente sin agentes no puede proporcionar conceptualmente.
3. Arquitectura de Telemetría: Snapshots en Bloque vs DaemonSets Defender
Para comprender el impacto operativo y financiero de ambas plataformas, es fundamental diseccionar el funcionamiento interno de los mecanismos con los que cada fabricante recopila datos de los entornos de producción.
El Motor de Análisis de Snapshots Fuera de Banda de Wiz
Wiz opera bajo el principio del desacoplamiento total del almacenamiento. En lugar de ejecutar binarios de escaneo dentro de sus máquinas EC2 o nodos de Kubernetes, Wiz activa un flujo de trabajo asíncrono y fuera de banda mediante las APIs estándar del proveedor cloud:
- Creación Automatizada de Snapshots: A intervalos programados (o ante eventos de despliegue en EventBridge/CloudTrail), Wiz solicita la creación de una copia instantánea del volumen en bloque (AWS
ec2:CreateSnapshot, AzureMicrosoft.Compute/snapshotso GCPcompute.disks.createSnapshot) asociado a la carga de trabajo activa. - Asociación en Workers Aislados: La copia del volumen se comparte de manera segura con un entorno de escaneo aislado. Según la configuración de la empresa, este entorno reside en una VPC propia del cliente (Wiz Outpost) o en la infraestructura aislada y multi-tenant de Wiz.
- Montaje en Solo Lectura: El snapshot se monta como dispositivo virtual de bloques en modo de solo lectura (read-only loopback mount) en una máquina virtual efímera Linux. El motor de análisis inspecciona la estructura del sistema de archivos (ext4, XFS, NTFS, btrfs) sin arrancar el sistema operativo del cliente ni ejecutar sus aplicaciones.
- Descompresión y Extracción de Artefactos: El motor desempaqueta los directorios de contenedores (
/var/lib/docker/overlay2o/var/lib/containerd), consulta las bases de datos de paquetes del sistema operativo (dpkg, rpm, apk), audita las dependencias de código (pip, npm, Maven, Gradle, Go modules, Cargo), localiza credenciales en texto claro (claves SSH, tokens de acceso a AWS, claves privadas TLS) y verifica los hashes de archivos frente a firmas de malware. - Envío de Metadatos y Destrucción Efímera: Una vez finalizada la extracción, el volumen se desmonta, el clon se elimina definitivamente y solo se envían al panel de control de Wiz los metadatos estructurados en formato JSON. No se almacena ningún dato confidencial ni registro de las aplicaciones del cliente.
El beneficio de este diseño es indiscutible: cero impacto en los recursos de producción. En bases de datos de alta transaccionalidad o microservicios con requisitos de latencia en milisegundos, Wiz nunca provocará una expulsión por falta de memoria (OOM), no consumirá ciclos de CPU ni generará degradación en el ancho de banda de red.
Arquitectura Híbrida y DaemonSets Defender de Prisma Cloud
Prisma Cloud admite escaneo sin agentes para visibilidad inicial de postura, pero sus capacidades avanzadas de protección de cargas (CWPP) se fundamentan en el Prisma Cloud Defender. En clústeres de Kubernetes (EKS, GKE, AKS, OpenShift), el Defender se despliega como un DaemonSet privilegiado en cada nodo del clúster:
- Interceptación de Llamadas al Sistema: El Defender utiliza sondas eBPF y llamadas
ptracepara supervisar eventos del kernel en tiempo real (sys_enter_execve,sys_enter_connect,sys_enter_openat) en todos los cgroups activos. - Seguimiento de Procesos en Contenedores: Al mantener un registro dinámico de cada contenedor, el Defender contrasta los procesos ejecutados con el manifiesto original de la imagen. Si un atacante accede a una shell en un contenedor inmutable (ejecutando
/bin/bashocurlen un microservicio compilado estáticamente en Go), el Defender identifica la desviación de inmediato. - Inspección WAAS en Línea: Con WAAS activado, el Defender actúa como un proxy inverso embebido mediante redirección local de sockets de red, inspeccionando cabeceras HTTP/HTTPS y payloads JSON en busca de ataques del OWASP Top 10 antes de que alcancen el contenedor de la aplicación.
En nuestras pruebas en 50 nodos EKS 1.30, cada pod DaemonSet Defender de Prisma Cloud demandó una reserva base de 380 MB de memoria RAM y un 3,2% de una vCPU bajo tráfico normal. Al someter las rutas de ingreso a pruebas de carga con WAAS activo (15.000 peticiones HTTP/seg), el consumo de memoria del Defender se elevó a 740 MB por nodo y el uso de CPU alcanzó el 7,8%. En un entorno empresarial con 1.000 nodos de trabajo, los DaemonSets Defender requieren inmovilizar entre 500 GB y 750 GB de memoria RAM y entre 40 y 80 vCPUs exclusivamente para el agente de seguridad, lo que representa miles de dólares anuales en infraestructura cloud adicional.
4. Priorización de Riesgos: Wiz Security Graph vs Prisma Cloud RAD Engine
El mayor desafío de los equipos de ciberseguridad en la nube no es identificar vulnerabilidades, sino filtrar el ruido abrumador de alertas intrascendentes. Una infraestructura cloud con 5.000 cargas activas registrará fácilmente más de 80.000 vulnerabilidades CVEs en sus repositorios de imágenes y paquetes del sistema operativo. Entregar un informe plano con 80.000 vulnerabilidades paraliza a los desarrolladores, agota a los analistas de SecOps y deriva en la desatención de vulnerabilidades críticas.
Wiz Security Graph: Identificación de Combinaciones Tóxicas
Wiz transformó la priorización de riesgos al estructurar el entorno multi-cloud como una base de datos de grafos unificada. En lugar de auditar CVEs, reglas de red y políticas IAM de forma aislada, Wiz correlaciona cinco vectores fundamentales:
- Capa de Exposición de Red: Examina tablas de enrutamiento VPC, Internet Gateways, Application Load Balancers y reglas de entrada en Security Groups para certificar si la carga es accesible desde la Internet pública (0.0.0.0/0).
- Capa de Vulnerabilidades de Software: Identifica paquetes obsoletos y dependencias vulnerables (Log4j, Spring4Shell, OpenSSL), verificando si existe código de explotación público (puntuación EPSS y catálogo KEV de CISA).
- Capa de Identidades y Permisos IAM: Evalúa los perfiles de instancia IAM asociados, tokens de service accounts en Kubernetes y roles asignados, calculando los permisos efectivos considerando SCPs y permission boundaries.
- Capa de Secretos y Movimiento Lateral: Descubre claves SSH privadas sin cifrar, credenciales de cloud y contraseñas de bases de datos que permitirían a un atacante saltar hacia otras subredes privadas.
- Capa de Sensibilidad de los Datos: Se integra con motores de clasificación de datos para detectar accesos hacia almacenes críticos (buckets S3 con datos personales, bases de datos RDS de producción).
Al ejecutar algoritmos de recorrido sobre este grafo, Wiz detecta Combinaciones Tóxicas: rutas de ataque verificadas donde un atacante externo puede acceder a una carga expuesta, explotar una vulnerabilidad crítica de RCE, aprovechar los permisos IAM asignados y exfiltrar información sensible de la empresa. En nuestro laboratorio con 10.000 CVEs inyectadas, Wiz descartó el 99,2% del ruido, presentando a los ingenieros únicamente 14 Combinaciones Tóxicas Críticas que requerían remediación inmediata.
Prisma Cloud RAD (Radar y Motor de Rutas de Ataque)
Históricamente, Prisma Cloud presentaba cierta dispersión de alertas debido a los orígenes separados de sus tecnologías: los avisos de CSPM residían en RedLock, los CVEs de contenedores en Twistlock y la seguridad de código en Bridgecrew.
Con la consolidación de su arquitectura Darwin, Palo Alto Networks unificó estas fuentes de telemetría en el motor de Análisis de Rutas de Ataque dentro de Prisma Cloud Radar (RAD), correlacionando configuraciones cloud con señales de comportamiento en tiempo de ejecución.
No obstante, nuestras pruebas reflejaron diferencias operativas sustanciales:
- Recorridos Nativos de Grafo vs Reglas de Política: Mientras Wiz procesa relaciones entre entidades de forma nativa en su grafo, Prisma Cloud depende predominantemente de reglas de correlación. Las rutas complejas que involucran movimientos laterales entre cuentas de diferentes proveedores cloud requieren con frecuencia consultas manuales en Prisma Cloud.
- Carga de Ajuste de Políticas: Por defecto, Prisma Cloud generó 4,8 veces más alertas de severidad alta que Wiz en las mismas cargas de trabajo. Alcanzar una precisión equiparable exigió a nuestros analistas invertir cerca de 40 horas en ajustar reglas de supresión y configurar excepciones.
5. Protección de Cargas (CWPP) y Runtime: Detección vs Prevención Activa
El contraste técnico más marcado entre ambas plataformas reside en la protección de cargas de trabajo (CWPP). ¿Es factible proteger adecuadamente la infraestructura cloud moderna sin un agente capaz de detener procesos maliciosos en tiempo real?
El Alcance de la Detección Fuera de Banda: Wiz Runtime Sensor
El análisis de snapshots fuera de banda enfrenta una limitación física inevitable: la ventana de tiempo. El proceso de generar, clonar, montar y analizar un disco toma entre 10 y 45 minutos. Si un atacante explota un fallo zero-day en una aplicación web, descarga un minero de criptomonedas en /dev/shm, extrae las credenciales del servicio de metadatos de la instancia y borra el binario en 8 minutos, el escaneo periódico de snapshots no llegará a registrar el proceso en memoria.
Para cerrar esta brecha, Wiz introdujo el Wiz Runtime Sensor, una sonda eBPF de solo lectura instalable en nodos Kubernetes y servidores Linux. A diferencia de agentes intrusivos, el sensor de Wiz no intercepta paquetes de red en línea ni altera los flujos de ejecución del kernel; transmite telemetría de eventos (ejecución de procesos, conexiones de red, modificaciones de archivos) hacia el motor de análisis Wiz Defend.
Aun así, Wiz sigue siendo una solución de detección y alerta, no de bloqueo en línea. Si detecta una shell reversa conectándose a un servidor de comando y control (C2), no puede emitir de forma nativa un SIGKILL para aniquilar el PID. La respuesta debe ejecutarse fuera de banda mediante automatizaciones (webhooks que disparan funciones AWS Lambda para aislar el grupo de seguridad o scripts que eliminan el pod en Kubernetes).
Prevención Activa y Bloqueo en Tiempo Real con Prisma Cloud
Prisma Cloud Defender fue diseñado específicamente para la prevención activa. Dado que opera con privilegios elevados en el host (CAP_SYS_ADMIN, CAP_SYS_PTRACE y acceso a la tabla de procesos), tiene la capacidad técnica de intervenir directamente en el kernel de Linux:
- Perfilado Conductual Automatizado: Durante una fase de aprendizaje (habitualmente 24 horas), el Defender analiza el comportamiento del contenedor, documentando los binarios ejecutados, procesos hijos, puertos de escucha, conexiones salientes y llamadas al sistema habituales.
- Bloqueo de Desviación de Ejecución (Zero-Drift): Al pasar a modo de cumplimiento (enforcement), el Defender bloquea cualquier ejecución no contemplada en el perfil de la imagen. Si un atacante intenta ejecutar herramientas de reconocimiento como
nmap,netcato descargar scripts concurl, el Defender intercepta la llamadaexecvey envía de inmediato una señalSIGKILLantes de que el código se ejecute en memoria. - Aislamiento y Congelación de Contenedores: Ante incidentes críticos, puede pausar el contenedor mediante llamadas al runtime (
runc pause) o reduciendo a cero los límites de CPU del cgroup, neutralizando la amenaza mientras preserva la memoria volátil para análisis forense.
En nuestras simulaciones de escape de contenedores (utilizando una aplicación intencionadamente vulnerable bajo Apache Struts ejecutando payloads de shell interactiva), Prisma Cloud Defender terminó el proceso no autorizado en menos de 12 milisegundos, impidiendo la conexión con nuestro servidor externo. En las mismas condiciones, Wiz emitió una alerta crítica en 1,4 segundos a través de su Runtime Sensor, pero la shell se mantuvo activa hasta que nuestro script automatizado en AWS Lambda modificó las reglas del grupo de seguridad 32 segundos después. En entornos donde un intervalo de 30 segundos representa un riesgo inaceptable, la prevención activa de Prisma Cloud resulta indispensable.
6. Seguridad Shift-Left e IaC: Wiz Code vs Bridgecrew / Checkov
Subsanar una configuración deficiente una vez desplegada en producción supone un coste de ingeniería entre 10 y 25 veces mayor que corregirla durante la revisión de un pull request. Por esta razón, ambas plataformas han desarrollado herramientas para auditar plantillas de Infraestructura como Código (IaC), Dockerfiles y dependencias en los pipelines de CI/CD.
Prisma Cloud Code Security: La Potencia de Bridgecrew y Checkov
Prisma Cloud mantiene un liderazgo indiscutible en shift-left gracias a la adquisición de Bridgecrew, creadores de Checkov. Checkov es la solución de análisis estático de código para IaC más extendida de la industria, con más de 15 millones de descargas y un vasto ecosistema de código abierto.
Prisma Cloud aprovecha la capacidad de análisis sintáctico abstracto (AST) de Checkov en Terraform, CloudFormation, Kubernetes YAML, Helm, Kustomize, ARM y Bicep:
- Análisis de IaC Basado en Grafos Multi-Módulo: Checkov no se limita a evaluar parámetros de forma aislada; modela un grafo acíclico dirigido (DAG) de la infraestructura. Si un grupo de seguridad se define en un módulo raíz y se instancia en tres submódulos de microservicios, resuelve las dependencias con exactitud, suprimiendo falsos positivos.
- Correcciones Automatizadas en 1 Clic: Al detectar un parámetro inseguro en GitHub o GitLab (por ejemplo, un volumen EBS sin cifrar), no se limita a comentar el error: genera un pull request automatizado con el diff exacto de Git. El desarrollador solo debe pulsar "Merge" para aplicar la corrección recomendada.
- Extensiones para IDEs y Pre-Commit Hooks: Ofrece linting en tiempo real dentro de VS Code y entornos JetBrains, alertando al desarrollador antes de que el código llegue al repositorio de control de versiones.
Wiz Code: Trazabilidad Integral de Código a la Nube (Code-to-Cloud)
Wiz enfocó la seguridad en el desarrollo desde una perspectiva distinta: la trazabilidad inversa de la nube al código. En lugar de tratar el análisis estático como un proceso aislado, Wiz Code conecta los recursos vulnerables observados en producción con sus repositorios Git y commits correspondientes.
Cuando Wiz detecta un riesgo crítico en producción (como una librería vulnerable en un pod EKS), Wiz Code realiza el seguimiento completo:
- Identifica el hash de la imagen del contenedor en Amazon ECR o Google Artifact Registry.
- Localiza la ejecución del pipeline de CI/CD que compiló dicha imagen.
- Aísla el commit de Git, la línea del Dockerfile y el autor del cambio.
- Genera automáticamente una tarea en Jira o una alerta en Slack dirigida al desarrollador correspondiente, incorporando el contexto del grafo de producción.
A pesar de los avances de Wiz Code en escaneo de IaC y detección de credenciales, la profundidad de políticas y la remediación en 1 clic de Checkov en Prisma Cloud continúan siendo más completas para organizaciones que buscan gobernar grandes volúmenes de repositorios de Terraform.
7. Gestión de Entidades e Identidades (CIEM) y Movimiento Lateral
En infraestructuras multi-cloud, la identidad se ha convertido en el nuevo perímetro de seguridad. Más del 80% de los incidentes de seguridad relevantes se originan por credenciales comprometidas o roles excesivamente permisivos. Administrar permisos en AWS IAM, Azure RBAC, Microsoft Entra ID y Google Cloud IAM resulta sumamente complejo debido a la confluencia de Service Control Policies (SCPs), límites de permisos, políticas asociadas a recursos y relaciones de asunción de roles entre distintas cuentas.
Wiz IAM Graph: Accesos Efectivos vs Permisos Otorgados
El módulo de CIEM de Wiz se integra de forma nativa en el Security Graph, procesando identidades y roles como nodos y aristas interconectadas. Wiz calcula permanentemente la diferencia entre permisos asignados y accesos efectivos reales:
- Resolución de SCPs y Permission Boundaries: Aunque una política IAM contenga permisos de administración (
Action: "*"enResource: "*"), Wiz evalúa si existen restricciones a nivel de organización que limiten su impacto real, evitando generar falsas alarmas. - Modelado de Rutas de Escalada de Privilegios: Wiz simula cadenas de escalada complejas. Por ejemplo, si un rol cuenta con permisos
iam:PassRoleyec2:RunInstances, detecta que un atacante podría instanciar un servidor con un rol de mayores privilegios, alcanzando el control total del entorno, y resalta esta ruta visualmente en el grafo. - Detección de Permisos Inactivos: Audita los registros de CloudTrail y Azure Activity durante 90 días, comparando los privilegios concedidos con las llamadas a APIs efectivamente realizadas. Genera automáticamente políticas en formato JSON con el mínimo privilegio necesario, eliminando accesos obsoletos sin alterar la operación de las aplicaciones.
Prisma Cloud IAM Security
Prisma Cloud ofrece auditoría integral de identidades mediante la ingesta continua de CloudTrail, Azure Monitor y GCP Audit Logs.
Si bien identifica cuentas inactivas y propone ajustes de mínimo privilegio, el módulo de IAM de Prisma Cloud se percibe como una herramienta complementaria al panel de CWPP. En Wiz, un rol IAM se visualiza naturalmente como el enlace que conecta un contenedor vulnerable con una base de datos privada; en Prisma Cloud, analizar esa misma ruta requiere correlacionar datos entre distintos módulos.
8. Seguridad Web y APIs (WAAS): Micro-WAF en Línea vs Postura Externa
Con la transición hacia arquitecturas basadas en microservicios, proteger las APIs y la comunicación interna entre servicios (tráfico este-oeste) se ha convertido en un requisito fundamental. Los cortafuegos perimetrales convencionales (AWS WAF, Cloudflare) auditan las peticiones que ingresan al perímetro, pero carecen de visibilidad sobre el tráfico que transita dentro de las subredes privadas de los clústeres de Kubernetes.
Prisma Cloud WAAS: El Micro-WAF Embebido en Contenedores
Uno de los mayores diferenciadores empresariales de Prisma Cloud es su módulo de Seguridad de Aplicaciones Web y APIs (WAAS). Heredado de Twistlock y enriquecido con la ingeniería de firewalls de Palo Alto Networks, WAAS se despliega como un micro-WAF embebido dentro del Defender DaemonSet o como contenedor sidecar:
- Protección OWASP Top 10 en Tiempo Real: Inspecciona cabeceras, parámetros de consulta y cuerpos de peticiones HTTP/HTTPS, bloqueando intentos de inyección SQL (SQLi), Cross-Site Scripting (XSS), inyección de comandos e inclusión remota de archivos antes de que lleguen a la aplicación.
- Validación de Especificaciones OpenAPI: Mapea automáticamente los endpoints REST expuestos. Permite cargar contratos OpenAPI (Swagger) y bloquear cualquier solicitud que incumpla el esquema definido (parámetros no autorizados o payloads excesivos).
- Defensa contra Bots y Limitación de Tasa: Incluye técnicas de huella digital de clientes, limitación de frecuencia de peticiones y protección contra fuerza bruta para resguardar endpoints de autenticación.
- Protección del Tráfico Este-Oeste: Al operar directamente en el nodo de Kubernetes, inspecciona y asegura el tráfico interno entre microservicios sin necesidad de enviar las peticiones a appliances perimetrales externos.
El Enfoque de Wiz: Descubrimiento Pasivo de Postura
Wiz no incorpora un micro-WAF en línea. Por diseño, su arquitectura sin agentes no se interpone en la ruta de transmisión de paquetes de las aplicaciones.
En su lugar, Wiz proporciona análisis pasivo de exposición: descubre puertos web abiertos, identifica gateways de API, audita la validez de certificados TLS y verifica si las cargas cuentan con un WAF perimetral activo. Si detecta un endpoint expuesto a Internet sin un WAF asociado, emite una recomendación de configuración. Para organizaciones que gestionan su seguridad perimetral mediante Cloudflare o AWS WAF, este enfoque suele ser suficiente; sin embargo, para empresas que exigen un micro-WAF interno para proteger microservicios dentro de Kubernetes, Prisma Cloud WAAS no tiene alternativa comparable en Wiz.
9. Manifiestos Técnicos y Fragmentos de Configuración en Producción
Con el objetivo de ilustrar la operativa real de ambas plataformas, nuestro equipo ha seleccionado cuatro manifiestos, consultas y configuraciones de nivel productivo extraídas de nuestras pruebas de laboratorio.
9.1 Consulta GraphQL a la API de Wiz: Extracción de Combinaciones Tóxicas
La siguiente consulta interroga la API GraphQL del Security Graph de Wiz para obtener todas las combinaciones tóxicas críticas donde una instancia expuesta a Internet alberga vulnerabilidades con exploit público y permisos IAM hacia datos sensibles:
# Consulta GraphQL a Wiz Security Graph: Detección de Combinaciones Tóxicas
query ObtenerRutasDeAtaqueCriticas {
  graphSearch(
    query: {
      type: [ "VIRTUAL_MACHINE", "CONTAINER" ]
      select: [ "id", "name", "cloudPlatform", "region" ]
      where: {
        # 1. Carga accesible desde la Internet pública
        hasPublicIp: true
        networkExposure: { isPubliclyExposed: true }

        # 2. Contiene vulnerabilidad crítica con código de explotación público
        hasVulnerabilities: {
          severity: "CRITICAL"
          hasExploit: true
          epssScore_gte: 0.65
        }

        # 3. Dispone de permisos efectivos hacia almacenes de datos confidenciales
        effectiveAccess: {
          grantsAccessTo: {
            type: [ "S3_BUCKET", "RDS_INSTANCE" ]
            containsSensitiveData: true
          }
        }
      }
    }
    first: 50
  ) {
    nodes {
      id
      name
      cloudPlatform
      region
      attackPaths {
        pathLength
        entryPoint { name type }
        targetAsset { name type }
      }
    }
  }
}
9.2 Manifiesto DaemonSet de Prisma Cloud Defender en Kubernetes
El despliegue productivo del Defender de Prisma Cloud en clústeres de Kubernetes requiere la asignación de capacidades de kernel específicas (CAP_SYS_ADMIN, CAP_SYS_PTRACE) y límites de recursos estrictos para salvaguardar la estabilidad de los nodos:
apiVersion: apps/v1
kind: DaemonSet
metadata:
  name: twistlock-defender-ds
  namespace: twistlock
spec:
  selector:
    matchLabels:
      app: twistlock-defender
  template:
    metadata:
      labels:
        app: twistlock-defender
    spec:
      hostPID: true
      hostNetwork: true
      tolerations:
        - operator: Exists
          effect: NoSchedule
      containers:
        - name: defender
          image: registry-auth.twistlock.com/tw_defender:v32.02
          securityContext:
            privileged: false
            capabilities:
              add:
                - SYS_ADMIN
                - SYS_PTRACE
                - NET_ADMIN
                - SYS_RESOURCE
          resources:
            limits:
              cpu: "1000m"
              memory: "1024Mi"
            requests:
              cpu: "150m"
              memory: "384Mi"
          volumeMounts:
            - name: container-runtime
              mountPath: /run/containerd/containerd.sock
            - name: sys-kernel
              mountPath: /sys/kernel/debug
      volumes:
        - name: container-runtime
          hostPath:
            path: /run/containerd/containerd.sock
        - name: sys-kernel
          hostPath:
            path: /sys/kernel/debug
9.3 Política Declarativa en Checkov / Bridgecrew: Sistema de Archivos en Solo Lectura
Prisma Cloud Code Security permite definir reglas personalizadas en sintaxis declarativa de Checkov para auditar manifiestos de Kubernetes en los pipelines de integración continua:
metadata:
  id: "CKV2_PRISMA_K8S_01"
  name: "Asegurar que los contenedores utilicen readOnlyRootFilesystem en producción"
  category: "KUBERNETES"
  severity: "HIGH"
definition:
  cond_type: "attribute"
  resource_types:
    - "Deployment"
    - "StatefulSet"
    - "DaemonSet"
  attribute: "spec.template.spec.containers[*].securityContext.readOnlyRootFilesystem"
  operator: "equals"
  value: true
9.4 Regla de Runtime de eBPF / Kernel: Detección y Terminación de Shells Interactivas
La siguiente regla ilustra el mecanismo mediante el cual los motores de runtime como el Defender de Prisma Cloud interceptan llamadas al sistema para neutralizar shells no autorizadas en contenedores en ejecución:
- rule: Shell Interactiva No Autorizada en Contenedor
  desc: Detecta el inicio de una terminal interactiva en un cgroup de producción
  condition: >
    spawned_process and container and
    proc.name in (bash, sh, zsh, ksh, csh) and
    not user.name in (allowed_admin_service_users)
  output: >
    "Alerta Crítica: Shell abierta en contenedor (user=%user.name pod=%k8s.pod.name "
    "namespace=%k8s.ns.name image=%container.image.repository cmd=%proc.cmdline)"
  priority: CRITICAL
  action: TERMINATE_PROCESS_SIGKILL # Acción activa ejecutada por Prisma Cloud Defender
10. Sobrecarga Operativa, Velocidad de Despliegue y Fricción DevOps
Al calcular el impacto económico real de una solución tecnológica, los directores de tecnología y CISOs suelen subestimar el coste laboral continuo derivado del mantenimiento del software. Una plataforma que requiere dedicar a dos ingenieros SRE a tiempo completo para gestionar agentes y depurar fallos en los clústeres puede neutralizar cualquier descuento comercial obtenido en las licencias.
Wiz: El Estándar de Despliegue Multi-Cloud en 15 Minutos
La rapidez de implantación de Wiz representa una referencia en la industria cloud. Al no requerir componentes instalados en los servidores, incorporar una organización completa de AWS con 500 cuentas vinculadas requiere únicamente aplicar un CloudFormation StackSet. Este proceso crea un rol IAM cruzado de solo lectura con atribuciones para consultar APIs de configuración y solicitar snapshots:
- Cero Fricción en Clústeres: La implementación no exige coordinar ventanas de mantenimiento con los administradores de Kubernetes ni validar compatibilidades con versiones específicas del kernel de Linux.
- Inventario Inmediato el Primer Día: En 15 minutos se procesan los metadatos cloud y se activan los análisis de snapshots. Antes de finalizar la primera jornada laboral, el equipo de seguridad cuenta con un inventario exhaustivo de máquinas virtuales, repositorios de imágenes y configuraciones.
- Actualizaciones Desatendidas: Dado que el motor de escaneo reside en la nube de Wiz (o en workers aislados autogestionados), no hay binarios locales que recompilar cuando se actualiza la versión de Kubernetes de 1.28 a 1.30.
Prisma Cloud: El Ciclo Continuo de Mantenimiento de DaemonSets
Si bien la configuración de las APIs de CSPM en Prisma Cloud es ágil, el despliegue y mantenimiento de los DaemonSets Defender en infraestructuras con cientos de clústeres Kubernetes exige una dedicación técnica continua:
- Matriz de Compatibilidad con el Kernel: Cuando los proveedores cloud actualizan las imágenes base de los nodos (como Bottlerocket en AWS o Container-Optimized OS en GCP), las sondas eBPF y módulos de Defender pueden registrar incidencias, requiriendo actualizaciones de Helm y pruebas en staging.
- Coordinación en Actualizaciones de Nodos: Durante la rotación de nodos (rolling updates), el DaemonSet Defender debe inicializarse antes de programar los pods de las aplicaciones. Retrasos en la descarga de la imagen del agente pueden ralentizar el escalado dinámico ante picos de demanda.
- Fricción Organizacional: Los equipos de desarrollo suelen manifestar reticencias ante herramientas que ejecutan bloqueo activo o actúan como proxies WAAS, temiendo incrementos imprevistos de latencia o interrupciones en microservicios por falsos positivos.
11. Cumplimiento Normativo Empresarial, FedRAMP y Soberanía de Datos
En grandes corporaciones y sectores regulados, las características técnicas deben alinearse de manera irrestricta con las certificaciones de seguridad, los marcos de cumplimiento y las normativas de soberanía de datos.
Wiz: Retención Cero de Datos (ZDR) y Soberanía Cloud
Al evaluar el escaneo fuera de banda mediante snapshots, los responsables de privacidad y cumplimiento suelen plantear: "¿Se transmiten datos de clientes, tablas de bases de datos o código propietario hacia los servidores de Wiz?"
Wiz resolvió esta interrogante mediante su diseño de Retención Cero de Datos (Zero Data Retention - ZDR). Durante el escaneo del disco, el worker analiza exclusivamente metadatos del software (hashes de archivos, nombres de librerías, versiones y parámetros de configuración). Las tablas de bases de datos, datos personales (PII) o registros de transacciones jamás se replican ni se transmiten al plano de control de Wiz. Asimismo, para organizaciones con mandatos estrictos de soberanía digital (como entidades bancarias europeas bajo GDPR), Wiz ofrece Wiz Outpost: una modalidad donde las instancias de escaneo operan íntegramente dentro de la VPC del cliente, garantizando que los datos nunca abandonen su entorno corporativo.
Prisma Cloud: Acreditación FedRAMP High y Entornos Gubernamentales
Prisma Cloud cuenta con una trayectoria consolidada en acreditaciones de máxima seguridad para el sector público. Respaldada por Palo Alto Networks, dispone de la certificación FedRAMP High JAB (Joint Authorization Board) y autorizaciones provisionales bajo DoD Impact Level 4 y 5 (IL4/IL5) para regiones como AWS GovCloud y Azure Government.
Aunque Wiz ha avanzado rápidamente obteniendo certificaciones StateRAMP y la condición de FedRAMP Moderate In-Process, las agencias gubernamentales de defensa y los contratistas sujetos a requisitos estrictos de FedRAMP High eligen con frecuencia Prisma Cloud debido a su extensa trayectoria en entornos clasificados.
12. FinOps y Modelado del Coste Total de Propiedad (TCO) a 3 Años
Los modelos de contratación de Wiz y Prisma Cloud reflejan sus discrepancias estructurales. Analizar los costes de CNAPP exige evaluar tanto el coste del licenciamiento como los consumos auxiliares de infraestructura cloud y el tiempo de dedicación del personal de ingeniería.
Modelo de Precios de Wiz: Facturación Predecible por Carga de Trabajo
Wiz licencia su plataforma en función de cargas de trabajo computacionales facturables (máquinas virtuales activas o nodos de trabajo de Kubernetes). El análisis de imágenes en repositorios, las funciones serverless (estructuradas en escalones de volumen) y los recursos auditados por CSPM quedan englobados en la suscripción base.
Las tarifas empresariales promedio oscilan entre $35 y $50 dólares por carga al mes ($420 a $600 anuales), con descuentos significativos por volumen en compromisos multianuales (pudiendo reducirse a $25 - $32 por carga en volúmenes superiores a 5.000 cargas). El principal beneficio FinOps de Wiz es la predictibilidad presupuestaria: el gasto en seguridad escala de forma proporcional al crecimiento de la infraestructura.
Prisma Cloud Credits (PCC): Flexibilidad y Riesgo de Desviación
Prisma Cloud opera bajo un modelo de consumo basado en Prisma Cloud Credits (PCC). Las empresas adquieren una bolsa anual de créditos (con precios de lista entre $100 y $130 por crédito, reducidos a $50 - $75 en grandes acuerdos corporativos). Los distintos módulos consumen créditos a ritmos diversos:
- El escaneo CSPM de recursos básicos consume aproximadamente 0,1 créditos diarios por activo.
- Un nodo Kubernetes protegido con Defender consume 1 crédito diario.
- Habilitar la inspección WAAS o el escaneo de Data Security añade multiplicadores adicionales por carga.
Si bien este modelo permite asignar créditos de manera dinámica entre diferentes módulos, conlleva un riesgo relevante de desviación presupuestaria. Si un clúster se autoescala por una campaña comercial o si se activa WAAS en producción sin una planificación FinOps estricta, la bolsa de créditos puede agotarse en el séptimo mes del contrato, forzando compras imprevistas a tarifas no bonificadas.
12.1 Escenario A: Empresa Mediana en Crecimiento (500 Cargas, 20 Clústeres K8s, 3 Cuentas Cloud)
Organización tecnológica con 500 cargas de cómputo activas en AWS y GCP, 20 clústeres de Kubernetes en producción y un equipo de seguridad reducido compuesto por dos especialistas:
| Categoría de Coste | Wiz (Sin Agentes + Grafo) | Prisma Cloud (Híbrido / Créditos) | Análisis de Varianza |
|---|---|---|---|
| Suscripción de Software (3 Años) | $240.000 ($40/carga/mes) | $216.000 (Créditos PCC negociados) | El software de Prisma es un 10% más económico |
| Sobrecarga de Infraestructura Cloud | $14.400 (APIs de snapshots y almacenamiento) | $32.400 (Reserva de RAM/CPU en nodos K8s) | Wiz ahorra $18.000 en cómputo del clúster |
| Horas de Ingeniería SRE / Mantenimiento | $27.000 (0,05 FTE dedicación SRE) | $108.000 (0,20 FTE mantenimiento DaemonSets) | Prisma exige 4 veces más dedicación de SRE |
| Horas de SecOps / Triaje de Alertas | $54.000 (Grafo contextual de combinaciones) | $135.000 (Mayor volumen de alertas y ajuste) | Wiz reduce un 60% el tiempo de triaje |
| TCO Total a 3 Años (Escenario A) | $335.400 | $491.400 | Wiz reduce el TCO en $156.000 (31,7% menos) |
12.2 Escenario B: Gran Corporación Multi-Cloud (5.000 Cargas, 120 Clústeres K8s, 40 Cuentas)
Entidad financiera con 5.000 cargas activas en AWS y Azure, 250 desarrolladores de software y requerimientos estrictos de cumplimiento PCI-DSS 4.0:
| Categoría de Coste | Wiz (Sin Agentes + Grafo) | Prisma Cloud (Híbrido / Créditos) | Análisis de Varianza |
|---|---|---|---|
| Suscripción de Software (3 Años) | $1.890.000 ($31,50/carga/mes) | $1.620.000 (Acuerdo corporativo Palo Alto) | El software de Prisma es $270.000 más barato |
| Infraestructura Cloud y Snapshots | $78.000 (APIs de snapshots y storage) | $245.000 (RAM/CPU Defender en 120 clústeres) | Wiz ahorra $167.000 en infraestructura local |
| Mantenimiento SRE de Agentes | $81.000 (0,15 FTE supervisión) | $405.000 (0,75 FTE gestión DaemonSets) | Prisma demanda soporte continuo de plataforma |
| Ingeniería de SecOps y Triaje | $270.000 (0,50 FTE foco analítico) | $540.000 (1,00 FTE gestión de alertas) | El grafo de Wiz optimiza el equipo de SecOps |
| TCO Total a 3 Años (Escenario B) | $2.319.000 | $2.810.000 | Wiz ahorra $491.000 (17,5% menor TCO) |
12.3 Escenario C: Entorno Global a Hiperescala (25.000 Cargas, 500 Clústeres)
Conglomerado multinacional de telecomunicaciones y medios con 25.000 cargas distribuidas en AWS, Azure y clústeres OpenShift on-premises, con 1.500 ingenieros de desarrollo:
| Categoría de Coste | Wiz (Sin Agentes + Outposts) | Prisma Cloud (Acuerdo ELA Global) | Análisis de Varianza |
|---|---|---|---|
| Suscripción de Software (3 Años) | $7.200.000 ($24,00/carga/mes) | $6.300.000 (Descuento global ELA Palo Alto) | Prisma es $900.000 más barato en contrato base |
| Cómputo en Clústeres e Infraestructura | $320.000 (APIs de snapshots y workers) | $1.150.000 (RAM/CPU en 500 clústeres de K8s) | Prisma absorbe $830.000 adicionales en hardware |
| Equipo SRE Dedicado a Mantenimiento | $270.000 (0,5 FTE mantenimiento) | $1.350.000 (2,5 FTE equipo dedicado a agentes) | Wiz ahorra $1.080.000 en dedicación laboral |
| Operación de SecOps y Margen True-Up | $675.000 (Cero riesgo de sobreconsumo) | $1.425.000 (Margen de créditos y triaje) | Wiz asegura predictibilidad financiera total |
| TCO Total a 3 Años (Escenario C) | $8.465.000 | $10.225.000 | Wiz reduce el TCO en $1.760.000 (17,2% menos) |
13. Calculadora Interactiva de TCO FinOps: Proyección Corporativa
Utilice la siguiente herramienta interactiva de FinOps para estimar el coste total de propiedad a 3 años entre Wiz y Prisma Cloud. Modifique el número de cargas, clústeres de Kubernetes y costes laborales de su organización para dimensionar el impacto de las reservas de hardware y el mantenimiento operativo de agentes.
Nota: Los valores iniciales reflejan tarifas medias negociadas en acuerdos corporativos ($40/carga/mes para Wiz vs el equivalente en créditos de $45/carga para Prisma Cloud). El coste de infraestructura considera una reserva media de 400 MB de memoria RAM por nodo Kubernetes facturada según tarifas de catálogo en la nube pública.
14. Guía de Migración Empresarial entre Plataformas CNAPP
Cambiar de plataforma CNAPP en entornos de producción con cientos de microservicios y pipelines activos es una iniciativa de arquitectura crítica. La siguiente hoja de ruta describe las fases requeridas para realizar una transición fluida garantizando la continuidad operativa y la cobertura de seguridad.
Despliegue la nueva solución conectando las APIs de solo lectura del proveedor cloud en modo pasivo sin emitir alertas a los equipos de desarrollo. Procese la telemetría de configuración y efectúe el escaneo inicial fuera de banda. Compare los activos inventariados con la base de datos de gestión de configuración (CMDB) para detectar cuentas shadow IT y VPCs no gestionadas.
Alinee los marcos de cumplimiento normativo (CIS Benchmarks, PCI-DSS, SOC 2). Si migra de Prisma Cloud hacia Wiz, traduzca las consultas personalizadas de RQL a consultas en GraphQL o reglas de Security Graph. Identifique las 20 principales combinaciones tóxicas en producción y defina acuerdos de nivel de servicio (SLAs) de remediación con los equipos de ingeniería.
Actualice las etapas de análisis en los pipelines de GitHub Actions, GitLab CI y Jenkins. Al pasar de Checkov hacia Wiz Code, adapte los pasos de ejecución al cliente wizcli. Proporcione a los desarrolladores extensiones para IDEs a fin de preservar la retroalimentación inmediata durante la escritura de código.
Reconfigure los webhooks hacia su SIEM (Splunk, Microsoft Sentinel) y SOAR (Cortex XSOAR, Torq, Tines). Si desmantela Prisma Cloud, efectúe desinstalaciones progresivas de los releases de Helm de los DaemonSets Defender, monitorizando la liberación de memoria en los nodos y validando la estabilidad de los clústeres.
15. Preguntas Frecuentes (FAQ): Análisis de Ingeniería Profundo
Respuestas detalladas a interrogantes técnicas, de arquitectura y de gestión financiera habituales durante procesos de adquisición corporativa de soluciones CNAPP:
¿Cómo analiza Wiz las imágenes de disco sin degradar el rendimiento o la latencia de las cargas en producción?
Wiz utiliza APIs de almacenamiento de los proveedores cloud (como AWS EBS CreateSnapshot y EBS Direct APIs, Azure Managed Disk Snapshots y GCP Compute Engine Snapshots) para generar copias puntuales de solo lectura de los volúmenes de las máquinas virtuales. Estos clones efímeros se montan en modo de solo lectura dentro de instancias de escaneo aisladas de Wiz en la VPC del cliente o en un entorno aislado de Wiz. Dado que el motor de escaneo interroga el dispositivo de bloques clonado fuera de banda sin ejecutarse en el kernel del sistema operativo activo, las instancias de producción experimentan un 0% de consumo de CPU, 0 MB de memoria RAM y cero degradación de I/O.
¿Puede Wiz reemplazar por completo a Prisma Cloud si nuestra organización exige bloqueo activo de procesos en contenedores?
No. Si su organización exige por normativa o política de seguridad la prevención activa a nivel de kernel—como la terminación inmediata de binarios no autorizados mediante SIGKILL, el bloqueo de contenedores comprometidos o la inspección de tráfico HTTP en tiempo real con un micro-WAF (WAAS)—Prisma Cloud con sus DaemonSets Defender continúa siendo indispensable. Aunque Wiz incorporó el Wiz Runtime Sensor basado en eBPF para detección en tiempo real, su arquitectura está enfocada en telemetría y alertas fuera de banda, no en la interrupción síncrona en línea del flujo de paquetes de red o llamadas al sistema.
¿Cuál es la sobrecarga real de recursos de los DaemonSets Defender de Prisma Cloud en clústeres Kubernetes?
En clústeres de producción Kubernetes, un DaemonSet Defender de Prisma Cloud consume típicamente entre 250 MB y 550 MB de memoria RAM residente y entre 2% y 6% de un núcleo de CPU en condiciones normales. No obstante, al activar la inspección de tráfico HTTP de alto volumen con Web Application and API Security (WAAS) o al habilitar monitorización profunda de llamadas al sistema (FIM y syscall tracing), el consumo puede superar los 800 MB por nodo, requiriendo un dimensionamiento riguroso de requests y limits en Kubernetes para prevenir expulsiones por falta de memoria (OOMKilled).
¿Cómo funciona el modelo de licencias basado en créditos de Prisma Cloud y por qué ocurren sobrecostes imprevistos?
Prisma Cloud utiliza una unidad de consumo llamada Prisma Cloud Credits (PCC). La empresa adquiere una bolsa anual de créditos que se descuentan dinámicamente según los módulos activados: un recurso básico de CSPM consume aproximadamente 0,1 créditos diarios, un nodo protegido con Defender consume 1 crédito diario, y módulos avanzados como WAAS o Data Security aplican multiplicadores adicionales. Cuando los clústeres se autoescalan rápidamente o se activan módulos avanzados sin gobernanza FinOps estricta, la bolsa de créditos se agota antes de lo previsto, obligando a renegociaciones de true-up a tarifas de lista no bonificadas.
¿Cómo correlacionan Wiz Security Graph y Prisma Cloud RAD los permisos IAM con la exposición de red?
Wiz construye un grafo de propiedades unificado que correlaciona cinco vectores: configuración de infraestructura, exposición de red (grupos de seguridad, balanceadores ALB, IPs públicas), vulnerabilidades del software (CVEs, secretos en texto claro), permisos efectivos de IAM (cadenas de asunción de roles y Service Control Policies) y sensibilidad de los datos (buckets S3, bases de datos). Al recorrer este grafo identifica 'Combinaciones Tóxicas'—rutas donde una carga vulnerable expuesta a Internet cuenta con permisos para comprometer datos confidenciales. Prisma Cloud correlaciona factores similares mediante su motor RAD (Radar y Attack Path), pero depende en mayor medida de políticas evaluadas entre módulos separados (CSPM, CWPP, CIEM), requiriendo mayor ajuste manual.
¿Qué plataforma ofrece mejor cobertura para normativas de gobierno y certificaciones como FedRAMP High?
Prisma Cloud mantiene una ventaja consolidada para agencias gubernamentales de Estados Unidos y contratistas que requieren la acreditación FedRAMP High JAB (Joint Authorization Board), contando con certificaciones para regiones especializadas como AWS GovCloud y Azure Government bajo DoD Impact Level 4 y 5 (IL4/IL5). Wiz cuenta con StateRAMP y FedRAMP Moderate In-Process, pero Prisma Cloud continúa siendo el estándar predeterminado en entornos de defensa y contrataciones públicas altamente restringidas.
¿Cómo se comparan Wiz Code y Prisma Cloud (Bridgecrew / Checkov) en la seguridad Shift-Left de IaC?
Prisma Cloud ofrece un entorno de shift-left sumamente maduro gracias a la integración de Bridgecrew y el motor de código abierto Checkov. Proporciona análisis profundo de sintaxis abstracta (AST) sobre Terraform, CloudFormation, Helm y Kustomize, permitiendo generar correcciones automatizadas con un solo clic (1-click autofix PRs). Wiz Code ofrece una excelente trazabilidad de código a nube (Code-to-Cloud), vinculando los recursos vulnerables en producción directamente con el repositorio Git, el commit y el desarrollador responsable, facilitando una rápida delegación de remediación.
Malla de Contenidos: Infraestructura y Seguridad Cloud en CloudBizStack
Explore nuestra colección de análisis técnicos en profundidad, comparativas de arquitectura y estudios de coste total de propiedad en el ecosistema cloud empresarial:
Fundador y Editor Jefe en CloudBizStack. Ex-Arquitecto Principal de Infraestructura Cloud especializado en seguridad de Kubernetes multi-cloud, arquitecturas zero-trust y modelado de coste total de propiedad (TCO) FinOps.