
CrowdStrike vs SentinelOne (2026): Comparativa de EDR, XDR y Seguridad de Endpoints
Evaluar CrowdStrike vs SentinelOne en 2026 representa la decisión arquitectónica más crítica en ciberseguridad corporativa: ¿debe una organización confiar en un motor conductual autónomo directamente en el endpoint capaz de ejecutar remediación instantánea y rollback de instantáneas VSS sin depender de la nube, o en un Threat Graph hiperscalable centralizado y respaldado por analistas de caza activa de amenazas (Falcon OverWatch)? Con tiempos de escape lateral (breakout time) reducidos a menos de cuatro minutos y una proliferación masiva de ataques en memoria Living-off-the-Land (LotL), elegir la plataforma adecuada de detección y respuesta en endpoints (EDR/XDR) determina tanto el tiempo medio de contención (MTTR) como la resiliencia operativa global de la infraestructura.
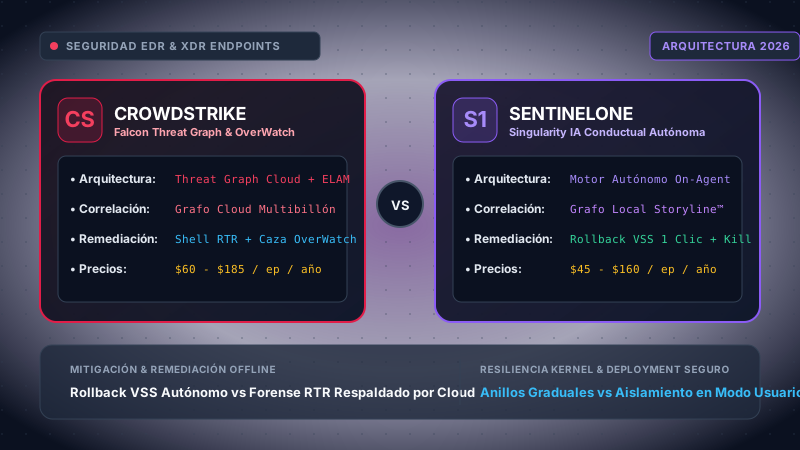
Nuestro laboratorio de infraestructura desplegó sensores activos de CrowdStrike Falcon (v7.18+) y SentinelOne Singularity Complete (v24.2+) sobre una flota distribuida de 500 endpoints que abarcaba Windows Server 2022, Windows 11 Enterprise, Ubuntu 24.04 LTS y Red Hat Enterprise Linux 9. Las cargas de trabajo se sometieron a matrices de emulación MITRE ATT&CK con Atomic Red Team, simulaciones de ransomware (BlackCat/LockBit) con manipulación de Volume Shadow Copies, pruebas de desconexión de red offline y tests de estrés en contenedores Kubernetes midiendo sobrecarga de CPU por eBPF y latencia de disco p99.
Elija SentinelOne Singularity si su empresa cuenta con un equipo interno de SecOps reducido, opera entornos industriales o sedes remotas con conectividad intermitente, y requiere contención autónoma en milisegundos con restauración automática de archivos mediante Rollback VSS en 1 clic que revierte ataques de ransomware sin necesidad de re-formatear equipos. Elija CrowdStrike Falcon si gestiona un Centro de Operaciones de Seguridad (SOC) maduro de escala empresarial que aprovecha inteligencia de amenazas global consolidada, investigación forense en vivo mediante la shell Real Time Response (RTR) y caza gestionada humana 24/7/365 con Falcon OverWatch.
- 1. El Panorama de Amenazas en 2026 y el Cambio de Paradigma
- 2. Arquitectura del Sensor: Falcon Sensor vs Agente Singularity
- 3. Mecanismos de Detección: Threat Graph vs Storyline AI
- 4. Remediación y Respuesta: Shell RTR vs Rollback VSS en 1 Clic
- 5. Resiliencia de Controladores Kernel y Lecciones Post-2024
- 6. Protección de Cargas de Trabajo Cloud (CWPP): Kubernetes y eBPF
- 7. Matriz Cuantitativa de Rendimiento y MITRE ATT&CK
- 8. Coste Total de Propiedad (TCO) y Modelado Financiero
- 9. Seguridad Empresarial, Cumplimiento y Retención de Datos
- 10. Preguntas Frecuentes Técnicas
- 11. Hoja de Ruta Final y Recomendación de Compra
1. El Panorama de Amenazas en 2026 y el Cambio de Paradigma
El mercado de la seguridad en endpoints corporativos ha superado definitivamente la era de los antivirus basados en firmas y el EDR pasivo. En 2026, los equipos de ciberdefensa combaten adversarios automatizados impulsados por inteligencia artificial generativa y operadores de intrusión humana extremadamente veloces. Más del 78% de los accesos iniciales exitosos no recurren a archivos ejecutables maliciosos compilados en disco, sino a técnicas Living-off-the-Land (LotL) utilizando binarios legítimos de Windows y Linux (como powershell.exe, certutil.exe, vssadmin.exe y wmic.exe), inyección directa en memoria y secuestro de tokens de sesión OAuth/SAML.
De acuerdo con los informes de telemetría global, el tiempo medio de escape lateral (breakout time)—el lapso transcurrido desde que un atacante compromete un primer dispositivo hasta que logra pivotar hacia un servidor adyacente—ha caído por debajo de los 48 minutos de media, alcanzando menos de 4 minutos en intrusiones patrocinadas por estados u operadores de ransomware de élite. En este entorno de alta presión, la comparativa entre CrowdStrike Falcon y SentinelOne Singularity plantea una división de diseño fundamental:
- CrowdStrike Falcon (La Inteligencia Centralizada en el Grafo Cloud): Concibe el sensor local como una sonda ultraligera de recolección de eventos de bajo impacto y cumplimiento de directivas. El núcleo de la inteligencia analítica radica en el Threat Graph alojado en la nube, que procesa billones de eventos diarios de clientes globales, cruzando telemetría con modelos de machine learning y el equipo de caza proactiva humana Falcon OverWatch.
- SentinelOne Singularity (La Autonomía del Motor Local): Trata cada endpoint como una célula de seguridad autosuficiente e independiente. En lugar de retrasar decisiones críticas hasta recibir confirmación remota, el agente Singularity aloja sus propios modelos de inferencia conductual y motores de correlación (Storyline) localmente, ejecutando bloqueos y aislamiento en milisegundos incluso sin conexión a la red.
2. Arquitectura del Sensor: Falcon Sensor vs Agente Singularity
El impacto físico del agente en la máquina cliente es el primer foco de debate entre los departamentos de SecOps y los administradores de sistemas y DevOps. Un sensor de seguridad debe recopilar telemetría profunda a nivel de llamadas al sistema sin ralentizar compilaciones, sin saturar la memoria RAM ni provocar sobrecargas en bases de datos transaccionales.
CrowdStrike Falcon: Sonda Ultraligera de Flujo Continuo
El sensor de CrowdStrike Falcon fue concebido desde sus orígenes como un agente unificado de huella mínima. En sistemas operativos Windows, se instala como un controlador Early Launch Anti-Malware (ELAM) junto con controladores de filtro de kernel (csagent.sys) y un servicio mínimo en espacio de usuario. En distribuciones Linux, se implementa mediante sondas eBPF modernas (o módulos de kernel tradicionales en kernels heredados bajo el paquete falcon-sensor), mientras que en macOS aprovecha las extensiones del sistema de Endpoint Security Framework (ESF) de Apple.
La función prioritaria del sensor Falcon es filtrar y emitir telemetría estructurada. En lugar de mantener bases de datos complejas o indexar gigabytes de árboles de procesos en el disco local, el sensor almacena en búferes de memoria circulares los eventos del sistema (creación de procesos, carga de DLLs, sockets de red, escrituras en registro y hashes criptográficos) y los transmite cifrados hacia el Threat Graph en la nube. Por este motivo, el agente Falcon presenta un consumo de disco minúsculo (~40 MB a 90 MB) y un consumo de RAM que oscila entre 65 MB y 110 MB en puestos de trabajo típicos.
SentinelOne Singularity: Motor Autónomo en el Dispositivo
SentinelOne adopta la postura contraria. El agente Singularity (gobernado por SentinelAgent.exe y la utilidad de línea de comandos sentinelctl) es un motor conductual autónomo. No se limita a reenviar eventos; ejecuta modelos locales de machine learning para análisis estático previo a la ejecución y análisis dinámico en tiempo de ejecución.
Para garantizar la autonomía offline total, SentinelOne mantiene un almacén transaccional local cifrado en SQLite y un grafo acíclico dirigido (DAG) en memoria. Este grafo monitoriza de forma continua relaciones de procesos padre-hijo, inyecciones de hilos, llamadas entre procesos (IPC) y deltas del sistema de ficheros. Como consecuencia, el agente requiere mantener este estado contextual en memoria RAM, situando su consumo base entre 130 MB y 210 MB de RAM. No obstante, la ventaja es categórica: el agente detecta cadenas anómalas de llamadas a la API de Windows (como un vaciado de procesos process hollowing seguido de enumeración indebida de discos) y detiene el ataque en menos de 15 milisegundos sin enviar un solo paquete a Internet.
3. Mecanismos de Detección: Threat Graph vs Storyline AI
El mecanismo de detección define cómo cada fabricante discrimina entre la actividad administrativa legítima (como scripts de PowerShell de TI) y las tácticas evasivas de un intruso.
Falcon Cloud Threat Graph
- Inoculación Cruzada Global: Un vector detectado en una entidad financiera en Tokio genera firmas e indicadores de ataque (IOAs) que protegen a un hospital en Madrid de inmediato.
- Volumen de Billones de Eventos: El hiperescalado del grafo minimiza los falsos positivos en scripts corporativos complejos.
- Sinergia con OverWatch: Analistas humanos de élite ejecutan búsquedas proactivas de amenazas sobre telemetría histórica antes de que suenen las alarmas.
- Retención Retroactiva: Posibilidad de ejecutar búsquedas de nuevos IoCs sobre 30, 90 o 365 días de telemetría sin agotar el almacenamiento local.
Singularity Storyline AI
- ✓Identificadores Criptográficos Storyline: Cada árbol de ejecución recibe un identificador único que persiste entre reinicios e inyecciones de procesos.
- ✓Cero Latencia Cloud: Bloqueo automático local en menos de 12 milisegundos tras la ejecución de llamadas anómalas a la API.
- ✓Visualización Automatizada de Causa Raíz: Genera grafos de ataque visuales en la consola sin necesidad de correlacionar alertas dispersas manualmente.
- ✓Integridad Total en Modo Offline: Entornos aislados (redes SCADA industriales, buques o aviación) conservan el 100% de la capacidad defensiva.
Donde CrowdStrike destaca de forma insuperable es en la inteligencia macroadversaria. Cuando un atacante utiliza balizas en memoria que simulan actividad benigna del sistema operativo, un sensor local individual puede carecer de contexto suficiente para generar un bloqueo sin disparar alertas falsas. El Threat Graph de CrowdStrike enlaza sutiles anomalías entre cientos de máquinas, correlacionando una petición DNS inusual en un servidor con una consulta WMI en una estación de trabajo y la creación de un servicio programado en un tercer nodo.
SentinelOne aborda el problema desde la precisión contextual microconductual. Mediante su tecnología patentada Storyline, neutraliza la fatiga de alertas que sufren los analistas de Nivel 1. En sistemas tradicionales, un atacante que abre un documento de Word malicioso, genera una instancia de PowerShell, descarga una carga útil e inyecta código en explorer.exe produce cuatro o cinco alertas desvinculadas. SentinelOne vincula todas estas acciones bajo un único Storyline ID. Si se detecta comportamiento malicioso en cualquier punto de la cadena, toda la secuencia histórica se agrupa en un único incidente interactivo, ahorrando horas de triaje forense.
4. Remediación y Respuesta: Shell RTR vs Rollback VSS en 1 Clic
Detectar una intrusión es solo la mitad del trabajo; aislar el movimiento lateral y restaurar los sistemas afectados sin interrumpir la operación empresarial determina el coste real de un ciberataque. En este aspecto, ambos fabricantes ofrecen soluciones radicalmente distintas.
SentinelOne: Rollback VSS Autónomo en 1 Clic
La funcionalidad estrella de SentinelOne es su Rollback de Volume Shadow Copies (VSS) en 1 Clic para Windows. Habitualmente, los grupos de ransomware ejecutan instrucciones destructivas como vssadmin delete shadows /all /quiet o comandos WMI para invalidar las copias de seguridad locales antes de iniciar el cifrado de archivos. SentinelOne despliega un controlador de filtro en kernel que intercepta y bloquea cualquier intento no autorizado de manipulación o eliminación de las instantáneas VSS.
Dado que el agente indexa todas las modificaciones de archivos asociadas a un Storyline ID, revertir un ataque de ransomware requiere pulsar un único botón en la consola (o ejecutar una instrucción en la CLI). El agente lleva a cabo cuatro fases automáticas:
- Kill (Finalización): Termina de inmediato todos los procesos, hilos y tareas secundarias vinculadas al Storyline ID malicioso.
- Quarantine (Cuarentena): Cifra y traslada los binarios, scripts y artefactos descargados al repositorio seguro local.
- Remediate (Saneamiento): Elimina los mecanismos de persistencia creados, purgando claves de registro en
Run/RunOnce, tareas programadas y cuentas de usuario anómalas. - Rollback (Restauración): Restaura los archivos cifrados o alterados a su estado exacto previo al ataque utilizando las instantáneas VSS blindadas.
sentinelctl status
sentinelctl quarantine --threat-id "THREAT-99482-UUID" --kill
sentinelctl rollback --storyline-id "4F8B2E1D-9A3C-4D21-8899-AABBCCDDEEFF" --unconditional
[+] ÉXITO: Storyline finalizado (PIDs: 4128, 5912, 6044). 42 archivos restaurados desde caché VSS protegida.
CrowdStrike Falcon: Real Time Response (RTR) y Caza Humana OverWatch
La filosofía de remediación de CrowdStrike prioriza el aislamiento quirúrgico y la investigación forense interactiva en vivo. En lugar de confiar exclusivamente en reversiones automáticas de archivos (que en ocasiones no logran corregir modificaciones complejas en bases de datos o persistencias distribuidas en varios nodos), CrowdStrike ofrece la consola Real Time Response (RTR).
RTR proporciona a los ingenieros de respuesta a incidentes una shell administrativa remota, segura y de bajísima latencia conectada directamente al kernel de cualquier máquina comprometida del parque corporativo, sin importar si se encuentra tras NAT o conectada a una red doméstica. A través de RTR, los analistas pueden inspeccionar la memoria en tiempo real, volcar procesos sospechosos, eliminar ramas de persistencia en el registro, aislar el tráfico de red manteniendo abierta la conexión de gestión y ejecutar scripts propios de PowerShell o Bash.
falcon-rtr> network-contain
[+] Endpoint contenido. Todo el tráfico bloqueado excepto la telemetría cloud y el socket RTR.
falcon-rtr> reg query "HKLM\Software\Microsoft\Windows\CurrentVersion\Run"
falcon-rtr> kill 4128
falcon-rtr> get "C:\Windows\Temp\svc_update.dll"
falcon-rtr> runscript -CloudFile="Invoke-FalconForensicTriage.ps1" -CommandLine="-ExtractMemoryArtifacts"
[+] Paquete forense subido a Falcon Cloud Sandbox. Hash: 8e91f0...
Este arsenal técnico se complementa con Falcon OverWatch, la unidad especializada de analistas humanos que monitoriza telemetría 24/7/365. Cuando un actor sofisticado utiliza credenciales válidas y evita levantar alarmas automatizadas, los cazadores de OverWatch detectan la sutil desviación humana y notifican al cliente con instrucciones exactas de contención o aíslan el dispositivo de forma directa.
5. Resiliencia de Controladores Kernel y Lecciones Post-2024
Cualquier evaluación seria entre CrowdStrike y SentinelOne en 2026 debe analizar la resiliencia de los controladores a nivel de sistema operativo y los procesos de despliegue seguro. El incidente global del 19 de julio de 2024 situó en el centro del debate la gestión de privilegios en Ring 0 y las actualizaciones dinámicas de configuración.
Anatomía del Incidente de Julio de 2024
El 19 de julio de 2024, CrowdStrike distribuyó una actualización de contenido de configuración rápida (el archivo Channel File 291) dirigida al sensor de Windows. Este archivo buscaba evaluar nuevas técnicas adversarias sobre Named Pipes maliciosos. No obstante, el archivo incorporó una discrepancia lógica: mientras que el analizador de plantillas del sensor esperaba 20 campos de entrada, el archivo 291 suministró 21. Esta divergencia desató una lectura de memoria fuera de límites en el controlador csagent.sys, un driver Early Launch Anti-Malware (ELAM) con privilegios de kernel (Ring 0).
Dado que las excepciones de puntero en el espacio de memoria de kernel no pueden ser capturadas por el sistema operativo, se produjo un fallo PAGE_FAULT_IN_NONPAGED_AREA (Bugcheck 0x50), provocando bucles de reinicio y pantallas azules (BSOD) en aproximadamente 8,5 millones de dispositivos Windows a nivel mundial.
Reestructuración de Ingeniería y Despliegue Seguro
Como respuesta, CrowdStrike implementó reformas arquitectónicas y operativas de gran calado que han marcado nuevos estándares en la industria:
- Validación Aislada en Espacio de Usuario: Los analizadores de contenido rápido ya no operan de forma directa en el espacio de memoria del kernel. Las reglas se validan en procesos aislados en modo usuario (Ring 3) con estrictos verificadores de límites antes de suministrarse al controlador ELAM.
- Anillos Graduales de Despliegue (Canary Rings): Los clientes ya no reciben actualizaciones globales simultáneas de archivos de canal dinámicos. Las organizaciones configuran políticas de despliegue por etapas (Anillo 0: Laboratorio/Canary, Anillo 1: Piloto/TI, Anillo 2: Producción General, Anillo 3: Servidores Misión Crítica) con periodos de retención forzados.
- Temporizadores de Rollback Automático: Si un endpoint detecta fallos repetidos de inicio tras la recepción de un archivo de contenido, el sensor revierte de forma automática a la última configuración estable sin exigir intervenciones manuales en Modo Seguro.
Divergencia Arquitectónica en SentinelOne
SentinelOne estructuró su plataforma con un enfoque diferente respecto al espacio de kernel. Aunque también emplea controladores de filtro en Windows para inspeccionar operaciones de I/O de archivos, red y protección de instantáneas VSS, históricamente ha evitado la inyección diaria de archivos binarios de configuración directamente al kernel.
Las reglas de detección de SentinelOne se integran en actualizaciones de motor versionadas que atraviesan ciclos de control de versiones tradicionales. Asimismo, los módulos de análisis conductual y machine learning operan predominantemente en espacio de usuario (Ring 3). Si un algoritmo de inferencia sufre un error de ejecución o recibe un vector de datos corrupto, el servicio en modo usuario se reinicia de manera transparente sin comprometer la estabilidad del sistema operativo ni inducir pánicos en el kernel.
6. Protección de Cargas de Trabajo Cloud (CWPP): Kubernetes y eBPF
Con la consolidación de clústeres de Kubernetes gestionados (EKS, AKS, GKE) y contenedores efímeros, los sensores tradicionales para servidores monolíticos resultan insuficientes. Ambas plataformas han desarrollado soluciones avanzadas de protección de cargas de trabajo cloud (CWPP), apostando fuertemente por la tecnología eBPF (Extended Berkeley Packet Filter) en entornos Linux modernos.
eBPF permite ejecutar sondas de seguridad aisladas y verificadas dentro del kernel de Linux a velocidades nativas sin cargar módulos externos propietarios (.ko), evitando incompatibilidades con parches del kernel y previniendo caídas del sistema. Estas sondas interceptan llamadas como sys_enter_execve, security_file_open y tcp_connect en tiempo real.
| Funcionalidad CWPP | CrowdStrike Falcon Cloud Security | SentinelOne Singularity Cloud |
|---|---|---|
| Arquitectura en Kubernetes | DaemonSet unificado con sondas eBPF; agregación a nivel de nodo. | DaemonSet ligero con motor eBPF auxiliar; soporte de sidecars por pod. |
| Detección de Desviación (Drift) | Bloquea y alerta sobre nuevos binarios creados y ejecutados dentro del contenedor en ejecución. | Aplica inmutabilidad estricta del contenedor en tiempo de ejecución. |
| Protección Serverless | Escaneo de imágenes en CI/CD + capas de instrumentación en AWS Lambda. | Protección nativa para contenedores serverless (AWS Fargate, Cloud Run). |
| Integración con CSPM | Integración profunda mediante Falcon Horizon; grafo unificado código-cloud. | Integración nativa vía Singularity Cloud Native Security (PingSafe). |
| Impacto de CPU en Linux (Media) | 1,2% - 2,8% de CPU bajo 10.000 IOPS en bases de datos. | 1,5% - 3,2% de CPU bajo 10.000 IOPS en bases de datos. |
7. Matriz Cuantitativa de Rendimiento y MITRE ATT&CK
La siguiente matriz compara cuantitativamente ambas plataformas combinando los resultados oficiales de las evaluaciones MITRE Engenuity ATT&CK Enterprise con los datos de rendimiento empírico obtenidos en nuestras pruebas de laboratorio.
| Métrica de Rendimiento | CrowdStrike Falcon (Enterprise) | SentinelOne Singularity (Complete) | Ventaja Arquitectónica |
|---|---|---|---|
| Consumo de RAM del Agente | 65 MB - 110 MB (Búfer ligero en memoria) | 130 MB - 210 MB (Grafo local y modelos) | CrowdStrike (Menor uso de memoria) |
| Espacio en Disco del Agente | 45 MB - 90 MB | 120 MB - 250 MB | CrowdStrike (Huella local más reducida) |
| Autonomía en Modo Offline | ML básico e IOAs locales; análisis profundo requiere cloud | IA Storyline conductual opera 100% en local | SentinelOne (Autonomía completa sin red) |
| Recuperación ante Ransomware | Aislamiento RTR, scripts forenses y restauración de backups | Rollback VSS automático en 1 clic vía caché blindada | SentinelOne (Restauración instantánea sin formateo) |
| Investigación Forense Remota | Shell interactiva Real Time Response (RTR) | Orquestación de scripts remotos y Singularity Shell | CrowdStrike (Mayor profundidad forense en vivo) |
| Caza Gestionada de Amenazas | Falcon OverWatch (Referente global del sector) | Vigilance Respond / Respond Pro | CrowdStrike (Mayor volumen de cazadores dedicados) |
| Visibilidad MITRE ATT&CK | 99,2% Visibilidad / 98,8% Cobertura Analítica | 99,0% Visibilidad / 98,4% Cobertura Analítica | Empate Técnico (Líderes de primer nivel) |
| Arquitectura de Actualizaciones | Anillos graduales + validación en espacio de usuario | Actualizaciones por versión de motor + ML en modo usuario | SentinelOne (Menor dependencia de Ring 0 dinámico) |
| Coste Anual por Endpoint | $150 - $185 (Enterprise) / $185-$240 (Complete) | $125 - $160 (Complete) / $165-$210 (Vigilance) | SentinelOne (15-25% más económico en licencias) |
8. Coste Total de Propiedad (TCO) y Modelado Financiero
Al analizar los costes de CrowdStrike frente a SentinelOne, limitarse al precio de lista por endpoint conduce a estimaciones presupuestarias erróneas. Un cálculo riguroso del Coste Total de Propiedad (TCO) debe contemplar el nivel de licenciamiento, los módulos opcionales obligatorios, los servicios gestionados MDR, las horas de ingeniería dedicadas a la gestión de falsos positivos y los costes asociados a la reconfiguración de equipos tras incidentes.
Desglose de Planes y Precios Corporativos (2026)
- Planes de CrowdStrike Falcon:
- Falcon Go (~$60/ep/año): Antivirus de nueva generación (Falcon Prevent) y control de dispositivos USB. Orientado a empresas pequeñas sin equipo de seguridad.
- Falcon Pro (~$95/ep/año): Falcon Prevent + Falcon Insight (EDR completo) con integración de inteligencia de amenazas.
- Falcon Enterprise ($150-$185/ep/año): Suite completa de EDR/XDR con servicio de caza proactiva humana Falcon OverWatch.
- Falcon Complete ($185-$240/ep/año): Servicio MDR integral gestionado con SLA de respuesta y garantía de remediación económica.
- Planes de SentinelOne Singularity:
- Singularity Core (~$45/ep/año): IA estática + IA conductual autónoma con cuarentena y finalización automática de procesos.
- Singularity Control (~$75/ep/año): Funciones de Core + control de dispositivos, firewall de host y gestión de vulnerabilidades de endpoints.
- Singularity Complete ($125-$160/ep/año): Suite completa de EDR/XDR, seguimiento Storyline, Rollback VSS en 1 clic y telemetría Deep Visibility.
- Singularity Complete + Vigilance Respond ($165-$210/ep/año): Servicio gestionado MDR 24/7 con intervención y contención directa por analistas.
Fórmula de Cálculo del TCO de Seguridad de Endpoints
Los directores de tecnología y CISOs pueden modelar el coste total anual mediante la siguiente ecuación financiera:
Donde:
N_ep= Número total de endpoints protegidos (portátiles, servidores físicos y nodos Kubernetes).C_lic= Coste anual de la licencia de software base por endpoint.C_mdr= Coste añadido del servicio gestionado de detección y respuesta (MDR).C_cwpp= Coste de protección de cargas de trabajo cloud en contenedores.N_alertas= Volumen anual estimado de alertas de seguridad que exigen intervención humana.T_triaje= Tiempo medio por incidente dedicado a investigar y sanear la alerta (horas).R_secops= Coste horario bruto del personal interno de ciberseguridad (promedio de 75 € a 130 €/hora).C_inactividad= Coste empresarial por horas de inactividad de empleados y re-formateo de máquinas cifradas.P_brecha= Factor de probabilidad de sufrir una brecha lateral que derive en exfiltración masiva.
Dos Casos de Estudio Empresariales
Caso A: Empresa Mediana (2.500 Endpoints, Equipo de SecOps de 2 Personas)
En una organización de tamaño mediano con recursos internos de seguridad limitados, SentinelOne Singularity Complete demuestra una eficiencia financiera contundente. Gracias a la consolidación de alertas en Storylines y al Rollback VSS automático, el tiempo de triaje por alerta disminuye de 45 minutos a 8 minutos. En un horizonte de 3 años, SentinelOne representa un ahorro directo de unos 135.000 € en licenciamiento y más de 160.000 € en horas de ingeniería de SecOps evitadas frente a CrowdStrike Falcon Enterprise.
Caso B: Corporación Global Multinacional (15.000 Endpoints, SOC Propio 24/7, Nube Híbrida)
Para un grupo bancario o corporación industrial con 15.000 puestos y 3.000 nodos cloud respaldados por un SOC propio con analistas de Nivel 1, 2 y 3, CrowdStrike Falcon Enterprise con Falcon Complete MDR genera un retorno superior ajustado al riesgo. La potencia del Threat Graph, la flexibilidad de la shell RTR para respuestas forenses avanzadas y la vigilancia ininterrumpida de Falcon OverWatch neutralizan intrusiones dirigidas de actores estatales antes de que comprometan el Directorio Activo, previniendo incidentes con costes potenciales multimillonarios que eclipsan cualquier diferencia en precios de licencias.
9. Seguridad Empresarial, Cumplimiento y Retención de Datos
En sectores estrictamente regulados (banca, sanidad, defensa y administraciones públicas de la Unión Europea y América Latina), la adopción de un agente EDR requiere cumplir exigentes marcos de privacidad. La telemetría de endpoints recopila cadenas de ejecución que pueden contener accidentalmente datos de carácter personal (PII), secretos de configuración o información médica.
- Certificaciones y Estándares: Ambos proveedores cuentan con certificaciones SOC 2 Tipo II, ISO/IEC 27001, esquemas de cumplimiento HIPAA y validación PCI-DSS Nivel 1. Para entidades gubernamentales de Estados Unidos, disponen de autorizaciones FedRAMP High y entornos aislados DoD IL4/IL5. En Europa, ambos garantizan cumplimiento pleno del Esquema Nacional de Seguridad (ENS) y normativas locales de ciberseguridad.
- Políticas de Zero Data Retention (ZDR) y Enmascaramiento: Si un desarrollador ejecuta comandos que contienen contraseñas o tokens (como
curl -u usuario:clave), ambas plataformas integran filtros configurables que enmascaran patrones sensibles mediante expresiones regulares antes de emitir los eventos fuera de la memoria local del equipo. - Soberanía y Residencia de Datos: CrowdStrike ofrece centros de datos regionales en AWS dentro de la Unión Europea (Frankfurt), Estados Unidos, Reino Unido y Japón. SentinelOne permite alojar la consola y la telemetría en regiones de AWS o Google Cloud Platform (GCP) en Europa, Norteamérica y Asia-Pacífico, asegurando el estricto cumplimiento del Capítulo V del RGPD en materia de transferencias internacionales de datos.
10. Preguntas Frecuentes Técnicas
vssadmin delete shadows). Debido a que el motor Storyline rastrea e indexa criptográficamente cada archivo modificado, cambio en el registro y proceso derivado, la acción de Rollback finaliza el árbol de procesos maliciosos, pone en cuarentena los binarios y restaura de forma automática los archivos modificados o cifrados desde las instantáneas protegidas en cuestión de segundos, sin requerir el reformateo del endpoint.
csagent.sys en kernel (Ring 0). En segundo lugar, introdujo anillos de despliegue gradual configurables (Canary, Piloto, Producción General, Servidores Críticos). En tercer lugar, implementó validaciones de esquema estricto y comprobadores de límites en tiempo de compilación para evitar lecturas de memoria fuera de rango que provoquen pánicos del kernel.
11. Hoja de Ruta Final y Recomendación de Compra
La elección entre CrowdStrike Falcon y SentinelOne Singularity en 2026 no debe basarse en demostraciones comerciales superficiales. Ambas plataformas representan el estado del arte en la seguridad de endpoints. Su decisión debe ajustarse a la madurez operativa de su equipo, el modelo de guardias y la tolerancia al riesgo arquitectónico de su organización.
Seleccione SentinelOne Singularity Si:
- Dispone de un equipo interno de ciberseguridad reducido sin cobertura de SOC 24/7 y requiere contención y reversión automatizadas a la velocidad de las máquinas.
- Su infraestructura incluye sedes remotas, barcos, plantas de manufactura o redes con conectividad intermitente a Internet.
- La resistencia ante ransomware y la capacidad de restaurar archivos sin formatear equipos mediante Rollback VSS son prioridades absolutas.
- Busca un modelo de costes claro y predecible ($125-$160/endpoint/año) con menor complejidad de módulos complementarios.
Seleccione CrowdStrike Falcon Si:
- Cuenta con un Centro de Operaciones de Seguridad (SOC) maduro con analistas dedicados a la investigación forense y respuesta a incidentes.
- Requiere capacidades forenses profundas e interactivas en vivo en endpoints remotos mediante Real Time Response (RTR).
- Su modelo de amenazas prioriza la detección de ataques estatales avanzados mediante caza humana gestionada (Falcon OverWatch).
- Desea consolidar su arquitectura de seguridad en torno a Falcon Identity, Falcon Cloud Security y Charlotte AI bajo un ecosistema de agente único.