HashiCorp Vault vs AWS Secrets Manager (2026): Gestión de Secretos y Costos Cloud
Administrar credenciales y secretos confidenciales en arquitecturas cloud modernas ha dejado de ser una simple tarea de almacenar variables de entorno cifradas en un repositorio. Ante auditorías rigurosas bajo normativas como SOC 2 Tipo II, PCI-DSS 4.0, ISO/IEC 27001 y el RGPD europeo, los arquitectos de sistemas e ingenieros de seguridad se enfrentan en 2026 a una disyuntiva estratégica determinante: ¿conviene estandarizar sobre HashiCorp Vault como plano de control criptográfico centralizado y multicloud, o adoptar AWS Secrets Manager como servicio serverless totalmente gestionado por Amazon Web Services?
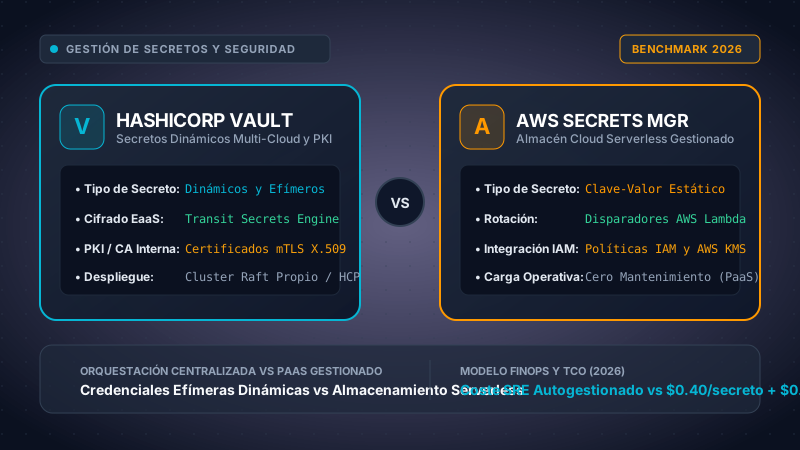
Nuestro laboratorio de ciberseguridad sometió a pruebas de estrés un clúster de 3 nodos de HashiCorp Vault con almacenamiento integrado Raft en AWS EKS frente a AWS Secrets Manager con 5.000 secretos individuales, simulando 10 millones de peticiones de lectura API, revocaciones de credenciales dinámicas en PostgreSQL, pases de cifrado Transit y escenarios de conmutación por error multirregión.
Elige AWS Secrets Manager si la totalidad de tu infraestructura reside en AWS, tu necesidad principal es almacenar credenciales estáticas (tokens de Stripe, cadenas de conexión) con cero mantenimiento operativo de servidores, y tu catálogo de secretos no supera los 1.000 elementos. Elige HashiCorp Vault si operas en entornos multicloud o Kubernetes híbridos, requieres el paradigma zero-trust de credenciales dinámicas y efímeras con revocación automática de leases (TTL), necesitas emitir certificados mTLS internos mediante PKI propia sin pagar $400 USD/mes por CA privada, o buscas Cifrado como Servicio (Transit Engine) independiente de proveedores propietarios.
- 1. Fundamentos de Arquitectura
- 2. Secretos Estáticos vs Dinámicos
- 3. Cifrado Transit y Motor PKI Interno
- 4. Autenticación Multicloud e Identidad
- 5. Escalabilidad, Latencia y Alta Disponibilidad
- 6. Matriz Comparativa Exhaustiva
- 7. Desglose FinOps y Costo Total (TCO)
- 8. Seguridad Empresarial y Cumplimiento
- 9. Ventajas y Desventajas
- 10. Preguntas Frecuentes (FAQ)
1. Fundamentos de Arquitectura: Orquestador Criptográfico Centralizado vs Servicio PaaS Gestionado
Comprender la diferencia esencial entre HashiCorp Vault y AWS Secrets Manager exige analizar el propósito con el que fueron concebidos y su topología interna.
AWS Secrets Manager fue lanzado por Amazon Web Services en 2018 como una pieza complementaria y natural del ecosistema AWS Identity and Access Management (IAM) y AWS Key Management Service (KMS). Es un servicio regional bajo la modalidad Platform as a Service (PaaS) completamente serverless. En su interior, AWS distribuye las cargas de trabajo y los datos entre múltiples Zonas de Disponibilidad (AZs) de la región configurada. Cada dato o carga útil almacenada se somete a un cifrado de sobre (envelope encryption) utilizando claves maestras de cliente (CMK) de AWS KMS o claves administradas por AWS. Las aplicaciones se autentican mediante firmas de peticiones SigV4 estándar gobernadas por políticas IAM. No existen servidores que parchear, ni quórums distribuidos que mantener, ni emergencias de clúster a medianoche.
Por el contrario, HashiCorp Vault fue diseñado desde su origen bajo el paradigma de seguridad Zero Trust (Confianza Cero) como un motor criptográfico totalmente independiente de la infraestructura subyacente. Vault asume que la red, el sistema operativo y el almacenamiento perimetral pueden estar comprometidos. En el corazón de su arquitectura reside la Barrera Criptográfica (Cryptographic Barrier), la cual aplica algoritmos de cifrado simétrico AES-GCM-256 o ChaCha20-Poly1305 sobre absolutamente todos los bloques de datos antes de transmitirlos al backend de persistencia.
Arquitectura de la Barrera de Cifrado y Almacenamiento en Vault
En Vault, el backend de almacenamiento (ya sea almacenamiento integrado Raft sobre disco NVMe o un almacén de objetos) únicamente recibe texto cifrado ininteligible. Aunque un intruso lograra acceso root a los volúmenes de almacenamiento subyacentes, no podría descifrar un solo byte sin la clave maestra presente en la memoria RAM del proceso desbloqueado. Dicha clave no se almacena en disco; se reconstruye en la memoria mediante el esquema de partición de secretos de Shamir (Shamir's Secret Sharing) o, en despliegues automatizados, mediante Cloud Auto-Unseal con AWS KMS, GCP KMS o Azure Key Vault.
Esta disparidad arquitectónica define el equilibrio de decisión: AWS Secrets Manager aporta la máxima simplicidad operativa para organizaciones cuyos recursos operan exclusivamente dentro de AWS, mientras que HashiCorp Vault actúa como un concentrador criptográfico programable de nivel corporativo que funciona exactamente igual en AWS, Google Cloud Platform, Microsoft Azure, centros de datos locales on-premises y clústeres multirregión de Kubernetes.
2. Secretos Estáticos vs Dinámicos: El Salto Cualitativo en el Ciclo de Vida de la Identidad
La diferencia técnica más profunda y transformadora entre ambas plataformas reside en la naturaleza misma del secreto: cómo se genera, cómo se comparte y cómo expira.
2.1 AWS Secrets Manager: Almacén Clave-Valor con Rotación Programada por Lambda
AWS Secrets Manager está optimizado primordialmente para el almacenamiento seguro de secretos estáticos (claves de API de servicios externos, tokens de acceso a pasarelas de pago o credenciales maestras de bases de datos). Para mitigar el riesgo de credenciales perpetuas, AWS incluye un mecanismo de rotación periódica orquestado a través de funciones serverless en AWS Lambda.
Al habilitar la rotación (por ejemplo, cada 30 días en una instancia de Amazon Aurora PostgreSQL), AWS Secrets Manager ejecuta un flujo de cuatro fases coordinadas:
createSecret: Genera una nueva cadena aleatoria y la etiqueta como versión pendiente (AWSPENDING).setSecret: Se conecta a la base de datos con permisos administrativos y ejecuta la instrucción SQL para cambiar la contraseña del usuario.testSecret: Verifica que la nueva contraseña permita abrir una sesión válida en el motor de base de datos.finishSecret: Promueve la versión pendiente a versión activa oficial (AWSCURRENT).
A pesar de ser un mecanismo automatizado, presenta una limitación intrínseca: todos los servicios consumidores comparten la misma identidad de usuario. Si diez microservicios y cincuenta funciones Lambda acceden a la base de datos con el usuario app_user, todos emplean la misma contraseña. Si un contenedor resulta vulnerado y filtra la credencial, el vector de ataque permanece abierto hasta que se complete una rotación forzada.
2.2 HashiCorp Vault: Secretos Dinámicos Efímeros con Revocación Automática de Leases
HashiCorp Vault transforma radicalmente este paradigma a través de sus Motores de Secretos Dinámicos (Dynamic Secrets Engines). Vault no almacena contraseñas de bases de datos con anticipación. Cuando un pod de Kubernetes o un microservicio requiere interactuar con la base de datos, solicita credenciales a Vault en tiempo real.
Vault se conecta de forma inmediata a PostgreSQL, genera dinámicamente un usuario único (por ejemplo, v-token-pedidos-17182938), le otorga permisos estrictos de mínimo privilegio y le entrega la credencial al servicio solicitante acompañada de un identificador de arrendamiento (Lease ID) y un tiempo de vida finito (TTL, e.g., 1 hora).
Código 1: Configuración de Rol Dinámico de PostgreSQL en HashiCorp Vault
# 1. Habilitar el motor de bases de datos en Vault
vault secrets enable database

# 2. Configurar la conexión hacia Amazon Aurora PostgreSQL
vault write database/config/aurora-pg \
    plugin_name=postgresql-database-plugin \
    allowed_roles="servicio-pedidos-rol" \
    connection_url="postgresql://{{username}}:{{password}}@aurora-cluster.internal:5432/pedidos_prod?sslmode=verify-full" \
    username="vault_admin" \
    password: "demo_db_pass"

# 3. Definir el rol dinámico con plantillas SQL de creación y TTL de 1 hora
vault write database/roles/servicio-pedidos-rol \
    db_name="aurora-pg" \
    creation_statements="CREATE ROLE \"{{name}}\" WITH LOGIN PASSWORD '{{password}}' \
        VALID UNTIL '{{expiration}}' INHERIT; \
        GRANT SELECT, INSERT, UPDATE ON ALL TABLES IN SCHEMA public TO \"{{name}}\";" \
    default_ttl="1h" \
    max_ttl="24h"

# 4. El microservicio solicita credenciales únicas a la API de Vault
vault read database/creds/servicio-pedidos-rol
# Salida devuelta:
# Clave              Valor
# ---                -----
# lease_id           database/creds/servicio-pedidos-rol/h7g8a9...
# lease_duration     1h
# lease_renewable    true
# username           v-token-servicio-p-h7g8a912-16982
# password           A1!kL9#mP0$qW3
Cuando el contenedor culmina su tarea por lotes o expira el TTL de 1 hora, Vault ejecuta automáticamente en PostgreSQL: DROP ROLE "v-token-servicio-p-h7g8a912-16982";. Si un ciberdelincuente sustrae dicha credencial de un volcado de memoria o de un registro de auditoría, el acceso queda completamente inutilizado en cuestión de minutos. Además, en caso de incidente de seguridad, el equipo de SRE puede revocar instantáneamente todos los accesos concedidos a ese servicio mediante un único comando: vault lease revoke -prefix database/creds/servicio-pedidos-rol.
3. Cifrado Transit y Motor PKI Interno: Capacidades Criptográficas Avanzadas
Un error analítico habitual consiste en catalogar a HashiCorp Vault y AWS Secrets Manager únicamente como "baúles de contraseñas". Mientras que AWS Secrets Manager se limita a ser un depósito seguro de datos estáticos, Vault es una completa plataforma criptográfica programable.
3.1 Motor Transit: Cifrado como Servicio (EaaS) y Tokenización
Regulaciones internacionales de privacidad como el RGPD europeo (Artículo 32), la normativa HIPAA en salud o el estándar bancario PCI-DSS exigen que los datos sensibles (números de identificación fiscal, historiales clínicos, números de tarjetas de crédito) se almacenen cifrados en la capa de persistencia de las bases de datos.
Implementar el cifrado dentro del propio código de la aplicación obliga a distribuir las claves de descifrado en todos los servidores de aplicaciones. Si un servidor web se ve comprometido, las claves criptográficas quedan expuestas de inmediato.
El motor Transit de Vault resuelve este dilema actuando como servicio de Cifrado como Servicio (Encryption as a Service). Las claves criptográficas jamás salen de la barrera de seguridad de Vault. La aplicación envía la información en texto plano mediante una llamada REST HTTPS y Vault retorna un texto cifrado versionado:
# Envío de número confidencial al motor Transit para cifrado
curl --header "X-Vault-Token: $VAULT_TOKEN" \
     --request POST \
     --data '{"plaintext": "NDExMS0yMjIyLTMzMzMtNDQ0NA=="}' \
     https://vault.internal:8200/v1/transit/encrypt/pagos-clientes

# Respuesta de Vault:
{
  "data": {
    "ciphertext": "vault:v1:8B5gJ2K+mPQv7xL1R5sTu9Wz0A1B2C3D4E5F6G7H8I9="
  }
}
La base de datos únicamente almacena la cadena vault:v1:.... Si la base de datos es sustraída o expuesta públicamente por una mala configuración, la información resulta matemáticamente inaccesible. Para replicar una arquitectura equivalente en AWS, los desarrolladores deben integrar los SDKs criptográficos de AWS KMS mediante cifrado de sobre (envelope encryption), pagando costos adicionales por llamada a la API de KMS ($0,03 por cada 10.000 llamadas) y acoplando el código a librerías propietarias de Amazon.
3.2 Motor PKI: Autoridad de Certificación Interna sin Sobrecostos
La adopción de arquitecturas de microservicios y mallas de servicios (service meshes) requiere implementar TLS mutuo (mTLS) mediante certificados digitales X.509 de corta duración para validar la identidad de cada servicio.
AWS ofrece el servicio AWS Private Certificate Authority (AWS Private CA). Aunque ofrece alta disponibilidad y compatibilidad con AWS Certificate Manager (ACM), impone una estructura de costos sumamente elevada para presupuestos corporativos: una tarifa fija ineludible de $400 USD mensuales por cada CA privada activa, más $0,75 USD por cada certificado emitido de corta duración (o $0,058 USD en esquemas de altísimo volumen). Desplegar CAs privadas independientes para desarrollo, pruebas de homologación y producción eleva la factura mensual en miles de dólares.
Por el contrario, HashiCorp Vault incorpora de fábrica su propio motor de PKI. Vault puede actuar como Autoridad de Certificación intermedia (firmada por la CA raíz corporativa) y emitir certificados X.509 dinámicamente en menos de 15 milisegundos. Se integra de forma nativa con Kubernetes cert-manager, Istio y sidecars Envoy sin costo alguno por certificado emitido ni tarifas mensuales fijas por CA.
4. Autenticación Multicloud e Identidad: AWS IAM vs Métodos Enchufables
¿Cómo demuestra una aplicación su identidad antes de que se le autorice el acceso a un secreto confidencial? Los modelos de control de acceso de ambas herramientas reflejan con claridad sus orientaciones estratégicas.
4.1 AWS Secrets Manager: Dominio Total de AWS IAM y Firmas SigV4
AWS Secrets Manager delega la autenticación exclusivamente en el sistema de gestión de identidades de AWS (IAM). Las instancias de Amazon EC2, las tareas de Amazon ECS y las funciones de AWS Lambda obtienen credenciales temporales automáticamente mediante los roles asociados en el servicio de metadatos de instancia (IMDSv2).
El control granular se especifica a través de políticas estándar en formato JSON:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "PermitirLecturaSecretosProduccion",
      "Effect": "Allow",
      "Action": [
        "secretsmanager:GetSecretValue",
        "secretsmanager:DescribeSecret"
      ],
      "Resource": "arn:aws:secretsmanager:eu-west-1:123456789012:secret:prod/pedidos/db-credenciales-*",
      "Condition": {
        "StringEquals": {
          "aws:PrincipalTag/Entorno": "produccion"
        }
      }
    }
  ]
}
Para cargas de trabajo alojadas íntegramente en AWS, este modelo es óptimo: no requiere aprovisionar credenciales iniciales, ofrece trazabilidad total en AWS CloudTrail y admite etiquetas de recursos. Sin embargo, para servicios que corren en Google Cloud Platform (GKE), Azure, centros de datos locales o flujos de integración continua en GitHub Actions, consultar AWS Secrets Manager exige configurar AWS IAM Roles Anywhere (basado en infraestructura PKI de certificados) o gestionar claves de acceso estáticas (Access Keys), lo que paradójicamente reintroduce el problema de los secretos estáticos.
4.2 HashiCorp Vault: Autenticación Desacoplada y Multicloud
HashiCorp Vault desvincula por completo la identidad de cualquier proveedor de nube específico, ofreciendo más de 15 motores de autenticación enchufables:
- Cuentas de Servicio de Kubernetes: Los pods transmiten su token JWT proyectado de forma nativa. Vault valida la autenticidad del JWT contra la API TokenReview del clúster de Kubernetes y asigna automáticamente las políticas correspondientes al namespace y cuenta de servicio.
- AWS IAM: Servicios en AWS pueden autenticarse ante Vault enviando una petición firmada
sts:GetCallerIdentity. Vault corrobora la firma directamente con AWS sin necesidad de almacenar credenciales maestras de AWS. - OIDC / JWT / GitHub: Los flujos de trabajo de CI/CD (GitHub Actions, GitLab CI) se autentican ante Vault empleando tokens OIDC efímeros, suprimiendo la necesidad de almacenar contraseñas permanentes en los repositorios de código.
- AppRole: Diseñado para aplicaciones heredadas (legacy) u on-premises mediante el intercambio de identificadores de rol (RoleID) y secretos asociados (SecretID) vinculados a rangos de direcciones IP (CIDR).
Las directivas de acceso en Vault se definen mediante políticas declarativas en sintaxis HCL, restringiendo con precisión quirúrgica cada ruta de la API y verbo HTTP:
# Política HCL de Vault: Principio de mínimo privilegio para microservicio de pedidos
path "database/creds/servicio-pedidos-rol" {
  capabilities = ["read"]
}

path "transit/encrypt/pagos-clientes" {
  capabilities = ["update"]
}

path "secret/data/produccion/config-global" {
  capabilities = ["read"]
}
5. Escalabilidad, Latencia y Alta Disponibilidad: Consenso Raft vs Resiliencia Serverless
En plataformas digitales de alta concurrencia que procesan decenas de miles de transacciones por segundo, los milisegundos de latencia introducidos al recuperar secretos impactan de forma directa en el rendimiento general de las aplicaciones.
5.1 Topología de Alta Disponibilidad
AWS Secrets Manager garantiza una disponibilidad del 99,9% respaldada por su acuerdo de nivel de servicio (SLA) administrado. AWS distribuye la infraestructura subyacente entre múltiples zonas de disponibilidad en cada región. Para contingencias globales, Secrets Manager soporta Secretos de Réplica Multirregión: un secreto principal creado en us-east-1 (Norte de Virginia) se replica de manera asíncrona en eu-west-1 (Irlanda) o sa-east-1 (São Paulo) en cuestión de segundos, permitiendo lecturas locales sin latencia transatlántica.
HashiCorp Vault logra su alta disponibilidad mediante un clúster de almacenamiento integrado Raft (habitualmente compuesto por 3 o 5 nodos distribuidos en distintas zonas de disponibilidad). En un clúster Raft de Vault:
- Uno de los nodos asume el rol de líder activo tras una votación de quórum Raft.
- Las operaciones de escritura (generación de leases, creación de secretos) se remiten al líder activo y se confirman cuando la mayoría de los nodos del quórum persisten la entrada.
- En las versiones corporativas (Vault Enterprise), los clústeres secundarios de rendimiento (Performance Standby) y los clústeres de recuperación ante desastres (Disaster Recovery Replicas) resuelven lecturas localmente desde memoria RAM sin latencia de red WAN intercontinental.
5.2 Comparativa de Latencia: Caché en Memoria vs Llamada HTTPS Regional
El perfil de latencia exhibe diferencias sustanciales. Al consultar AWS Secrets Manager, la solicitud atraviesa los balanceadores de carga de AWS, verifica la firma criptográfica SigV4, invoca la operación de descifrado en el hardware de KMS y devuelve el payload a través de HTTPS.
En cambio, un clúster de HashiCorp Vault debidamente configurado resuelve las lecturas y las operaciones del motor Transit directamente desde la memoria RAM del nodo líder o réplica local:
| Métrica de Rendimiento | HashiCorp Vault (Clúster Raft) | AWS Secrets Manager (Regional) |
|---|---|---|
| Latencia de Lectura (Misma VPC / AZ) | 1,2 ms – 3,5 ms (Caché en RAM) | 22 ms – 45 ms (Pase de descifrado KMS) |
| Generación de Credencial Dinámica | 35 ms – 70 ms (Creación en base de datos) | No disponible (Sólo estáticos) |
| Rendimiento Cifrado Transit | 8.500+ ops/seg por nodo c6i.2xlarge | Limitado por cuotas de KMS (10k-50k TPS) |
| Límite de Tasa API por Defecto | Limitado por hardware y núcleos de CPU | 10.000 peticiones/seg por región |
| Librería de Caché del Lado del Cliente | Vault Agent / Consul Template | AWS Secrets Manager Caching SDK (Python, Java, Go) |
6. Matriz Comparativa Exhaustiva: Características y Capacidades Técnicas
La siguiente matriz resume de forma comparativa las dimensiones arquitectónicas, operativas y de seguridad que definen la elección en proyectos corporativos:
| Dimensión Técnica | HashiCorp Vault | AWS Secrets Manager |
|---|---|---|
| Modelo Operativo | Autogestionado (Open Source / Enterprise) o SaaS en HCP Cloud | Servicio PaaS Serverless Regional Totalmente Gestionado |
| Alcance Multicloud e Híbrido | 100% Agnóstico (AWS, Azure, GCP, On-Prem, K8s) | Centrado en AWS (Externo vía IAM Roles Anywhere) |
| Credenciales Dinámicas Efímeras | Nativas (PostgreSQL, MySQL, Mongo, Redis, SSH) | No (Credenciales compartidas con rotación Lambda) |
| Cifrado como Servicio (Transit) | Motor Transit Nativo (AES-GCM, RSA, Ed25519) | Requiere implementación separada con AWS KMS |
| Autoridad de Certificación PKI / mTLS | Motor PKI Nativo (Emisión milimétrica, $0 extra) | Exige contratar AWS Private CA ($400 USD/mes fijos) |
| Proveedores de Autenticación | Más de 15 métodos (K8s JWT, AWS IAM, OIDC, AppRole, GitHub) | Autenticación nativa mediante AWS IAM SigV4 |
| Carga Operativa de SRE | Alta (Upgrades, snapshots Raft, auto-unseal, alertas) | Nula (Mantenido enteramente por los ingenieros de AWS) |
| Estructura de Precios | Software Libre $0 / HCP Cloud ($0.03-$0.50+/hr) + Nómina SRE | $0,40 USD/secreto/mes + $0,05 USD por cada 10.000 llamadas API |
| Certificaciones de Cumplimiento | FIPS 140-2 Nivel 3 (HSM), SOC 2 Tipo II, ISO 27001 | FedRAMP High, HIPAA, SOC 1/2/3, PCI-DSS Nivel 1 |
7. Desglose FinOps y Costo Total (TCO): El Verdadero Costo de la Seguridad
Al evaluar el costo económico de HashiCorp Vault vs AWS Secrets Manager, muchos líderes de ingeniería y directores financieros incurren en la clásica falacia de considerar que "el software de código abierto es gratuito". Un análisis riguroso de FinOps debe sopesar la factura directa del proveedor, el volumen de transacciones de la API y, de manera primordial, las horas de ingeniería de fiabilidad del sitio (SRE) dedicadas al mantenimiento.
7.1 Estructura Tarifaria de AWS Secrets Manager
El modelo de facturación de AWS Secrets Manager es estrictamente proporcional al uso real:
Advertencia esencial de FinOps: si los microservicios se reinician constantemente o no implementan una caché local en memoria (realizando una llamada GetSecretValue en cada petición HTTP que entra al backend), las tarifas de API pueden sobrepasar holgadamente el costo de almacenamiento de los secretos. Un servicio que procesa 50 peticiones por segundo generará unos 130 millones de llamadas mensuales, lo que representa $650 USD adicionales al mes únicamente en llamadas API. El uso del SDK de caché de cliente de AWS Secrets Manager resulta imprescindible.
7.2 Modelado de Costos de HashiCorp Vault
HashiCorp Vault puede implementarse a través de tres modalidades principales:
- Autogestionado Open Source (o fork OpenBao): La licencia del software es gratuita ($0). No obstante, exige aprovisionar infraestructura en AWS: 3 instancias
m6i.largeen 3 AZs (~$210 USD/mes), almacenamiento persistente EBS (~$30 USD/mes), un balanceador de carga Network Load Balancer (~$25 USD/mes) y llamadas a KMS para el Auto-Unseal (~$5 USD/mes). Total directo: ~$270 USD mensuales en infraestructura cloud. - Costo Oculto de Horas de Ingeniería SRE: Operar un clúster Raft crítico para el negocio requiere entre 10 y 15 horas mensuales de dedicación técnica sénior (aplicar parches de kernel de Linux, actualizar versiones de Vault, validar restauraciones de copias de seguridad de instantáneas y realizar simulacros de conmutación por desastre). A una tarifa promedio de mercado para ingenieros Cloud/SRE de $100-$120 USD/hora, esto representa entre $1.000 y $1.800 USD mensuales en costo de nómina operativa.
- HCP Vault Dedicated SaaS: La solución administrada por HashiCorp en AWS. Los clústeres Starter arrancan en ~$0,03 USD/hora (~$25 USD/mes), mientras que los clústeres Standard de producción rondan los ~$0,50 USD/hora (~$360 USD/mes), trasladando las tareas operativas de quórum Raft al equipo de SRE de HashiCorp.
7.3 Simulaciones Financieras en Tres Escenarios Reales
Para determinar con exactitud en qué punto se produce el cruce de rentabilidad económica, modelamos tres perfiles empresariales representativos:
| Perfil y Escala de la Organización | Factura AWS Secrets Manager | Vault Autogestionado (Infra + SRE) | HCP Vault SaaS Gestionado | Ganador FinOps |
|---|---|---|---|---|
|
Nivel A: Startup / Escalamiento Inicial 50 secretos, 2M de llamadas API/mes, 1 región AWS |
$30,00 USD / mes ($20 almacén + $10 API) |
$1.470,00 USD / mes ($270 infra + $1.200 SRE) |
$385,00 USD / mes (Clúster Standard) |
AWS Secrets Manager (49 veces más económico) |
|
Nivel B: Empresa en Crecimiento 500 secretos, 15M de llamadas API/mes, 2 regiones AWS |
$475,00 USD / mes ($400 multirregión + $75 API) |
$1.850,00 USD / mes ($350 infra + $1.500 SRE) |
$460,00 USD / mes (HCP Standard + Red) |
Empate Técnico (Elegir según multicloud) |
|
Nivel C: Corporación Multicloud 5.000 secretos, 100M llamadas/mes, AWS + Azure + GKE + mTLS PKI |
$2.900,00 USD / mes ($2.000 secretos + $500 API + $400 Private CA) |
$2.600,00 USD / mes ($600 infra multirregión + $2.000 SRE) |
$2.100,00 USD / mes (HCP Vault Enterprise Tier) |
HashiCorp Vault (Unifica PKI y ahorra CA privada) |
El Dictamen FinOps: Para más del 85% de las startups y empresas con infraestructura monocloud en AWS, AWS Secrets Manager resulta extraordinariamente más rentable. Instalar y mantener un clúster propio de Vault para guardar un puñado de credenciales estáticas de base de datos es un antipatrón operativo que consume miles de dólares en nómina técnica. No obstante, al sobrepasar los 3.000 secretos, al operar clústeres multicloud de Kubernetes o al requerir mTLS interno con PKI propia (lo que en AWS cuesta $400 USD mensuales por cada CA privada), HashiCorp Vault se convierte en la inversión más estratégica y costo-eficiente.
8. Seguridad Empresarial, Privacidad del Código y Cumplimiento Normativo
En sectores altamente regulados (fintech, banca, seguros, salud y software B2B de misión crítica), el perímetro de seguridad de la solución elegida condiciona el éxito en las auditorías de cumplimiento normativo.
8.1 Módulos de Seguridad de Hardware (HSM) y FIPS 140-2
AWS Secrets Manager delega la seguridad física y criptográfica de las claves en AWS KMS. Los módulos de seguridad de hardware (HSM) de KMS cuentan con la validación oficial del Cryptographic Module Validation Program (CMVP) FIPS 140-2 Nivel 2 y Nivel 3. Bajo el Modelo de Responsabilidad Compartida de AWS, Amazon garantiza la protección del hardware físico, la integridad del firmware y el registro inmutable de auditoría a través de AWS CloudTrail.
Por su parte, HashiCorp Vault Enterprise admite la integración directa con dispositivos HSM externos mediante el estándar PKCS#11 (como AWS CloudHSM, Thales Luna o Entrust nShield). Esto permite a las organizaciones financieras y entidades públicas cumplir con exigencias estrictas de FIPS 140-2 Nivel 3 donde la custodia física y legal de las claves maestras de cifrado debe permanecer íntegramente en manos del cliente, sin que ningún operador del hipervisor cloud pueda acceder a la memoria de las máquinas virtuales.
8.2 Retención de Datos y Destrucción Criptográfica
En AWS Secrets Manager, los secretos eliminados entran de manera obligatoria en un período de retención preventiva de un mínimo de 7 días (y hasta 30 días) para evitar la pérdida accidental de datos antes de su borrado físico definitivo.
En HashiCorp Vault, la destrucción de secretos y la revocación de leases aplica una destrucción criptográfica inmediata: las direcciones de memoria de la barrera de cifrado se sobrescriben al instante con ceros lógicos. Asimismo, mediante el motor Transit, Vault puede operar en modo stateless (sin estado persistente), garantizando que las cargas útiles de los clientes nunca toquen discos ni registros de bases de datos.
9. Comparativa de Ventajas y Desventajas
HashiCorp Vault
Ventajas Principales
- Credenciales dinámicas efímeras en bases de datos con revocación automática de leases.
- Neutralidad absoluta respecto a proveedores cloud (AWS, Azure, GCP, on-premise).
- Motor PKI integrado para emitir certificados X.509 mTLS en milisegundos sin costo extra.
- Cifrado como Servicio (Transit Engine) y tokenización sin ataduras a SDKs de un único proveedor.
- Latencias ultrabajas de lectura en memoria RAM (sub-3 ms) mediante almacenamiento Raft.
Desventajas
- Alta complejidad de mantenimiento SRE para clústeres propios (desbloqueos, snapshots, parches).
- Curva de aprendizaje pronunciada para equipos noveles en el ciclo de vida de los leases.
- Costo base inicial elevado en infraestructura fija frente al modelo serverless por uso.
AWS Secrets Manager
Ventajas Principales
- Cero mantenimiento de servidores; servicio 100% serverless con SLA multizona del 99,9%.
- Integración nativa directa con AWS IAM, ECS, EKS, Lambda y registros de CloudTrail.
- Extraordinariamente económico para catálogos moderados ($0,40 USD/secreto/mes).
- Replicación de secretos multirregión con sincronización automática en un clic.
- Plantillas prediseñadas en Lambda para rotación automática en Amazon RDS y Redshift.
Desventajas
- No soporta credenciales dinámicas efímeras; todos los servicios comparten el mismo usuario.
- Mayor fricción operativa para aplicaciones que operan fuera de la nube de AWS.
- Carece de motor PKI o Transit integrado; exige contratar AWS Private CA ($400 USD/mes).
- Riesgo de sobrecostos por llamadas API si no se usa caché local del lado del cliente.
Artículos Relacionados: Seguridad Cloud, IAM y Arquitectura Zero Trust
Calculadora Interactiva TCO10. Preguntas Frecuentes
¿Puede AWS Secrets Manager generar credenciales dinámicas efímeras de base de datos como HashiCorp Vault?
No. AWS Secrets Manager es fundamentalmente un almacén clave-valor estático cifrado con un disparador de rotación automatizado. Aunque puede invocar una función Lambda para actualizar periódicamente la contraseña de un usuario existente (por ejemplo, cada 30 días), todas las instancias de la aplicación comparten exactamente el mismo usuario y contraseña. En cambio, HashiCorp Vault se conecta de forma directa a los motores de bases de datos (PostgreSQL, MySQL, MongoDB, Oracle) y crea usuarios temporales y únicos bajo demanda para cada microservicio, asignando un tiempo de vida (TTL o lease). Al expirar o revocarse el lease, Vault elimina el rol en la base de datos automáticamente, erradicando las credenciales compartidas.
¿Qué es el proceso de desbloqueo (Unseal) en Vault y cómo se compara con la disponibilidad de AWS Secrets Manager?
Cuando un servidor de HashiCorp Vault se inicia, arranca en estado sellado (sealed), lo que significa que las claves criptográficas maestras de la barrera de memoria están cifradas. Tradicionalmente, los administradores debían reconstruir la clave de desbloqueo mediante el esquema de partición de secretos de Shamir (introduciendo 3 de 5 fragmentos en custodia humana). En despliegues modernos en producción, se emplea el Auto-Unseal mediante AWS KMS, Azure Key Vault o GCP KMS para desbloquear el nodo automáticamente al arrancar. Por su parte, AWS Secrets Manager no requiere ningún proceso de desbloqueo ni arranque de clúster; es un servicio regional serverless multizona (Multi-AZ) con un acuerdo de nivel de servicio (SLA) de disponibilidad del 99,9% garantizado por AWS.
¿En qué se diferencia AWS Secrets Manager de AWS Systems Manager (SSM) Parameter Store?
AWS SSM Parameter Store está diseñado para almacenar configuraciones generales de aplicaciones y secretos simples. Los parámetros estándar en SSM son completamente gratuitos, mientras que los avanzados cuestan $0,05 por parámetro al mes. AWS Secrets Manager cuesta $0,40 por secreto mensual, pero incluye de forma nativa rotación automática de contraseñas mediante funciones Lambda prediseñadas, replicación cruzada multirregión y multicuenta, límites de tasa API sustancialmente superiores e integración directa en las consolas de Amazon RDS y Amazon Redshift.
¿Puede HashiCorp Vault sustituir a AWS Private Certificate Authority (AWS Private CA)?
Sí, y representa un ahorro financiero masivo. HashiCorp Vault incluye un motor de secretos PKI integrado que puede actuar como Autoridad de Certificación (CA) intermedia o raíz, emitiendo certificados X.509 para mutual TLS (mTLS) en cuestión de 5 a 15 milisegundos. AWS Private CA tiene un costo fijo obligatorio de $400 USD mensuales por cada CA privada activa, más $0,75 por certificado emitido. Las organizaciones que operan mallas de servicios (service meshes como Istio o Linkerd) o clústeres de Kubernetes pueden generar cientos de miles de certificados mTLS con el motor PKI de Vault con $0 de costo adicional de licenciamiento.
¿A partir de qué volumen de secretos resulta HashiCorp Vault más rentable que AWS Secrets Manager?
Desde una perspectiva estricta de factura SaaS, AWS Secrets Manager es abrumadoramente más económico para volúmenes pequeños y medianos (menos de 1.000 secretos y 10 millones de llamadas API al mes, lo que ronda los $450 USD/mes), ya que autogestionar Vault exige un mínimo de $250 USD/mes en infraestructura EC2/EKS base más entre 10 y 15 horas mensuales de dedicación de ingenieros SRE sénior ($1.200-$2.000 USD en nómina técnica). Sin embargo, cuando el inventario supera los 3.000 a 5.000 secretos en entornos multicloud o híbridos, o cuando se requieren PKI interna y cifrado como servicio (Transit), Vault (autogestionado o en HCP Cloud) resulta notablemente más económico que pagar tarifas unitarias de Secrets Manager, los $400 USD/mes de AWS Private CA y llamadas API cruzadas entre nubes.
Modela volúmenes de secretos, ancho de banda de salida y costos de bases de datos administradas en tiempo real en más de 50 plataformas empresariales.