Wiz vs Orca Security (2026): Comparativa de Plataformas CNAPP Sin Agentes
Las Plataformas de Protección de Aplicaciones Nativas de la Nube (CNAPP) han transformado radicalmente la ciberseguridad empresarial, eliminando la pesadilla operativa de instalar y mantener agentes en host. En 2026, Wiz y Orca Security lideran el mercado. Presentamos un benchmark exhaustivo de nivel arquitectónico que analiza el escaneo por instantáneas, la tecnología patentada SideScanning™, el grafo de riesgos tóxicos, extensiones eBPF en tiempo real, DSPM y modelos de costo total de propiedad (TCO).
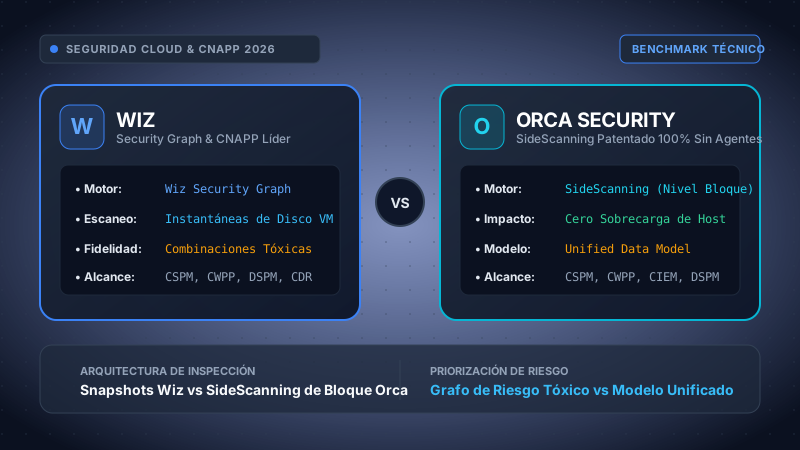
Elija Wiz si opera en una infraestructura corporativa multi-cloud heterogénea y de alta complejidad (AWS, Azure, GCP, OCI) con cadenas de roles IAM intricadas y múltiples clústeres Kubernetes a gran escala, donde se requiera el liderazgo inigualable del Security Graph para aislar el <2% de vulnerabilidades que representan vectores de ataque reales (“combinaciones tóxicas”). Wiz ofrece el explorador visual más potente del mercado, capacidades superiores de DSPM y excelente integración shift-left para desarrolladores, con un compromiso de inversión anual prémium (generalmente a partir de $35,000–$75,000+ USD anuales).
Elija Orca Security si busca máxima pureza out-of-band sin ejecución de código mediante su tecnología patentada SideScanning™ (lectura directa a nivel de bloques sin levantar instancias escaneadoras pesadas), un modelo de datos unificado intuitivo y un umbral de entrada comercial significativamente más accesible ($15,000–$35,000 USD anuales). Orca es la solución ideal para scaleups, medianas empresas y corporaciones que necesitan cobertura CNAPP integral (CSPM, CWPP, CIEM, DSPM) sin la complejidad de mantenimiento ni los costos prohibitivos de Wiz.
Tabla de Contenidos
- 1. Paradigmas de Arquitectura CNAPP: La Obsolescencia de los Agentes
- 2. Mecánica de SideScanning™ vs Montaje de Instantáneas Efímeras
- 3. Wiz Security Graph vs Modelo de Datos Unificado de Orca
- 4. Seguridad en Kubernetes, Registros y Controladores de Admisión
- 5. Detección en Tiempo Real: Sensores eBPF y Cloud Detection (CDR)
- 6. DSPM, Descubrimiento de Datos Sensibles y Cumplimiento Normativo
- 7. Matriz Técnica Comparativa Cara a Cara (Benchmark Cuantitativo)
- 8. FinOps, Modelos de Licenciamiento y Fórmulas Reales de TCO
- 9. Marco de Decisión: Cuándo Seleccionar Wiz vs Cuándo Orca
- 10. Preguntas Frecuentes (FAQ)
1. Paradigmas de Arquitectura CNAPP: La Obsolescencia de los Agentes
Durante más de una década, la seguridad de cargas de trabajo empresariales dependió exclusivamente de agentes instalados en los sistemas operativos (EDR/CWPP tradicionales como Qualys, Rapid7 o Trend Micro). En infraestructuras modernas de nube pública con escalado automático elástico, este enfoque colapsó debido a cuatro fallos estructurales irreconciliables:
- Brechas de Cobertura y Fricción Operativa: Grupos de autoescalado efímeros, instancias spot y sandboxes de desarrollo a menudo eludían los pipelines de despliegue de agentes, dejando entre el 20% y el 45% de los activos cloud completamente invisibles para el equipo de seguridad (Security Blind Spots).
- Consumo de Recursos en Producción: Los agentes consumen entre un 2% y un 8% de vCPU y de 200MB a 800MB de memoria RAM por nodo. En clústeres de alta densidad de contenedores, este consumo engrosa directamente la factura de cómputo cloud y eleva el riesgo de incidentes de saturación (kernel panics y OOM kills).
- Incompatibilidad con Serveless y PaaS Administrado: Resulta técnicamente imposible instalar agentes tradicionales en servicios como AWS Fargate, AWS Lambda, Azure App Services, Google Cloud Run o motores de bases de datos administradas (Amazon RDS, Cloud SQL, DynamoDB).
- Costos de Mantenimiento y Compatibilidad de Kernels: Mantener versiones compatibles de los agentes frente a continuas actualizaciones de Ubuntu, Amazon Linux, Red Hat Enterprise Linux (RHEL), Debian y Windows Server genera fricciones permanentes entre los equipos de DevOps y Ciberseguridad.
La consolidación de las Plataformas de Protección de Aplicaciones Nativas de la Nube (CNAPP) resolvió esta problemática unificando la Gestión de Postura de Seguridad Cloud (CSPM), la Protección de Cargas de Trabajo (CWPP), la Gestión de Derechos e Identidades (CIEM), la Postura de Seguridad de Datos (DSPM) y la seguridad de contenedores en una única plataforma gobernada por APIs del hipervisor cloud.
Enfoque Wiz Motor de Grafo de Seguridad
Wiz se conecta a través de roles IAM cross-account, analiza el plano de control del proveedor cloud e inspecciona cargas de trabajo mediante instantáneas de almacenamiento. Todos los metadatos (rutas de red, vulnerabilidades del SO, secretos expuestos, asignaciones IAM y clasificación de datos) se integran en una base de datos gráfica para revelar rutas de ataque reales.
Enfoque Orca Arquitectura SideScanning™
Orca se conecta mediante APIs del proveedor cloud y realiza lecturas out-of-band directamente en las capas de almacenamiento en bloques (SideScanning™). Al interpretar las tablas de bloques de los discos virtuales sin arrancar el sistema operativo ni ejecutar binarios de la carga de trabajo, Orca extrae vulnerabilidades y desconfiguraciones con un 0% de impacto en producción.
Ambas soluciones pueden desplegarse en entornos corporativos de AWS, Azure, Google Cloud o Oracle Cloud Infrastructure (OCI) en menos de 15 minutos mediante plantillas de Infraestructura como Código (Terraform, AWS CloudFormation o Azure ARM/Bicep), estableciendo una relación de confianza segura y aislada.
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "AuditoriaLecturaMetadatosCloud",
"Effect": "Allow",
"Action": [
"ec2:Describe*", "iam:Get*", "iam:List*",
"s3:GetBucketAcl", "s3:GetBucketPolicy", "s3:GetBucketPublicAccessBlock",
"rds:Describe*", "eks:DescribeCluster", "eks:ListClusters"
],
"Resource": "*"
},
{
"Sid": "CicloDeVidaInstantaneasOutOfBand",
"Effect": "Allow",
"Action": [
"ec2:CreateSnapshot", "ec2:DeleteSnapshot", "ec2:ModifySnapshotAttribute",
"kms:CreateGrant", "kms:DescribeKey"
],
"Resource": "*",
"Condition": { "StringEquals": { "aws:RequestTag/ManagedBy": "CNAPP-Scanner" } }
}
]
}
2. Mecánica de SideScanning™ vs Montaje de Instantáneas Efímeras
Aunque la mercadotecnia del sector suele clasificar a ambas herramientas bajo la etiqueta genérica de “escaneo sin agentes mediante instantáneas”, sus mecanismos de ingeniería subyacentes son marcadamente distintos. Comprender estas diferencias es crucial para los arquitectos de infraestructura al analizar el impacto en I/O, límites de peticiones API y soberanía de datos.
Orca Security: SideScanning™ Patentado (Inspección a Nivel de Bloques)
Orca Security cuenta con la concesión de la Patente de EE.UU. #10,958,667 para su tecnología SideScanning™. En lugar de ejecutar sistemas operativos invitados para correr analizadores, Orca opera directamente sobre el tejido de almacenamiento del hipervisor cloud:
- Generación de Instantánea de Almacenamiento: Orca invoca las APIs nativas del proveedor de nube (por ejemplo,
ec2:CreateSnapshoten AWS oMicrosoft.Compute/snapshotsen Azure) para capturar una instantánea en un punto temporal específico. - Transmisión Directa a Nivel de Bloques: En entornos que soportan APIs de acceso directo (como las EBS Direct APIs de AWS:
ebs:ListSnapshotBlocksyebs:GetSnapshotBlock), Orca lee únicamente los bloques modificados a través de endpoints HTTPS cifrados, prescindiendo de la creación de discos virtuales intermedios. - Reconstrucción Out-of-Band del Sistema de Archivos: El motor de análisis de Orca interpreta tablas de particiones (MBR, GPT), estructuras de sistemas de archivos (ext4, XFS, NTFS), paquetes del sistema operativo (dpkg, rpm, pacman) y librerías de aplicación directamente en memoria.
- Análisis de Malware y Secretos Sin Ejecución de Código: Dado que el kernel del sistema operativo analizado nunca se inicializa y los archivos ejecutables jamás corren en un procesador, el malware residente en el disco no puede desplegar técnicas de evasión ni escapar del entorno de contención.
- Destrucción Inmediata de la Instantánea: Al concluir la lectura de bloques, la instantánea se elimina inmediatamente, reduciendo los costos de almacenamiento en la factura cloud.
Wiz: Montaje de Instantáneas Efímeras en Nodos de Análisis
Wiz implementa el análisis out-of-band acoplando las instantáneas de disco con instancias escaneadoras efímeras de alto rendimiento:
- Instantánea de Volumen: Wiz genera una instantánea del disco de la carga de trabajo en AWS, Azure, GCP u OCI.
- Creación de Volumen y Montaje Secundario: A partir de dicha instantánea, Wiz crea un volumen de almacenamiento temporal y lo adjunta como disco secundario (sin arranque) a una instancia escaneadora hardened y efímera.
- Inspección de Solo Lectura: La máquina escaneadora monta el disco en modo de solo lectura (
read-only). Los módulos de inspección de Wiz analizan el sistema de archivos, generan la Lista de Materiales de Software (SBOM), calculan hashes de dependencias, rastrean secretos expuestos (claves privadas SSH, tokens de API, certificados) y detectan desviaciones de configuración. - Flexibilidad de Despliegue (SaaS vs Outpost Privado): Para entornos con estrictas regulaciones de privacidad y residencia de datos (banca, defensa, salud), Wiz ofrece Wiz Outpost (escaneador privado), permitiendo que las instancias escaneadoras residan exclusivamente dentro de la propia VPC/VNet del cliente, garantizando que ninguna instantánea abandone el perímetro corporativo.
- Desmontaje y Destrucción: El volumen secundario se desmonta, se desacopla y se elimina de forma automatizada junto con la instantánea en cuestión de minutos.
Conclusión Arquitectónica sobre Rendimiento e I/O
Ninguna de las dos plataformas penaliza la CPU o la memoria de los servidores productivos. No obstante, al generar una instantánea inicial en volúmenes sometidos a cargas extremas de escritura en AWS EBS, los bloques modificados activan el mecanismo copy-on-write del proveedor. Si bien este impacto es imperceptible (<0.5% de latencia) en aplicaciones web convencionales, para bases de datos transaccionales con más de 25,000 IOPS sostenidas se recomienda programar los escaneos diarios fuera del horario comercial pico.
3. Wiz Security Graph vs Modelo de Datos Unificado de Orca
El factor diferenciador más determinante entre una plataforma CNAPP de última generación y los escáneres de vulnerabilidades tradicionales es la priorización contextual del riesgo. Un escáner tradicional puede arrojar 10,000 vulnerabilidades de severidad Alta o Crítica en una infraestructura cloud de 500 instancias, saturando por completo al equipo del Centro de Operaciones de Seguridad (SOC). En la práctica, más del 98% de esas alertas no representan un riesgo explotable real porque los servidores afectados carecen de conectividad a internet, operan en subredes aisladas y no poseen credenciales privilegiadas.
Wiz: El Grafo de Seguridad (Security Graph) y las “Combinaciones Tóxicas”
Wiz transformó la industria al diseñar el Security Graph. La plataforma consolida millones de registros provenientes de APIs cloud, tablas de enrutamiento de red, reglas de firewalls y security groups, paquetes del sistema operativo, motores de secretos y políticas IAM en una base de datos gráfica de escala masiva.
En el grafo de Wiz, una alerta solo escala a nivel de severidad Crítica si se comprueba una Combinación Tóxica conformada por múltiples vectores convergentes:
- Vector 1 (Exposición a Internet): La instancia es accesible directa o indirectamente desde la red pública a través de un Application Load Balancer (ALB), Ingress Controller o Security Group permisivo (por ejemplo,
0.0.0.0/0con puertos expuestos). - Vector 2 (Vulnerabilidad Explotable Remotamente): La carga de trabajo contiene un paquete con una vulnerabilidad crítica documentada en el catálogo CISA KEV (vulnerabilidades activamente explotadas como Log4Shell o regreSSHion).
- Vector 3 (Identidad IAM con Altos Privilegios): La instancia tiene asociado un perfil IAM con permisos excesivos (como
AdministratorAccessoiam:PassRole). - Vector 4 (Movimiento Lateral o Acceso a Datos Críticos): El disco almacena cadenas de conexión en texto claro, claves privadas SSH sin cifrar o credenciales que permiten consultar buckets con información confidencial.
Al correlacionar estos cuatro factores, Wiz reduce una avalancha inicial de 15,000 vulnerabilidades aisladas a solo 8 combinaciones tóxicas accionables, permitiendo neutralizar la cadena de ataque en minutos.
↓ (Puerto 443 / Ingress Controller)
[Instancia AWS EC2: prod-payments-worker]
• Vulnerabilidad: CVE-2024-6387 (regreSSHion) Ejecución Remota de Código
• Secreto en Disco: ~/.aws/credentials (Clave Root de AWS)
• Rol IAM Asociado: arn:aws:iam::123456789:role/AdminExecutionRole
↓ (Permite Movimiento Lateral Hacia)
[Bucket S3: prod-datos-financieros-clientes] (Clasificación DSPM: 2.4M Registros PII)
→ ALERTA WIZ GRAPH: COMBINACIÓN TÓXICA CRÍTICA (Intervención Inmediata Requerida)
Orca Security: Modelo de Datos Unificado (Unified Data Model) y Orca Score
Orca Security aborda la priorización contextual mediante su Unified Data Model. En lugar de dispersar la información en bases de datos desconectadas para CSPM, CWPP y CIEM, Orca consolida toda la telemetría en un esquema relacional unificado:
- Orca Score: Asigna a cada activo una puntuación dinámica de 1 a 100, clasificando los hallazgos en cuatro categorías operativas: Comprometido (Compromised), Compromiso Inminente (Imminent Compromise), Peligroso (Hazardous) y Sospechoso (Suspicious).
- Mapeo de Rutas de Ataque: Al igual que Wiz, Orca identifica las rutas de movimiento lateral, demostrando cómo un atacante podría saltar desde un host perimetral desactualizado hasta una base de datos central.
- Búsqueda Intuitiva y Lenguaje Natural: Orca incorpora un motor de consultas accesible que permite a los analistas ejecutar búsquedas como:
Buscar todas las VMs expuestas a internet con CVEs CVSS > 9.0 que tengan permisos de administración IAM.
Evaluación Arquitectónica: Si bien ambas plataformas reducen más del 95% del ruido operativo, el Security Graph de Wiz sigue siendo el referente de la industria por su capacidad de consulta visual, flexibilidad en la sintaxis de grafos y modelado de radio de explosión (blast radius). Por otro lado, el Modelo Unificado de Orca resulta más rápido de adoptar para ingenieros y analistas que prefieren paneles directos y filtros preconfigurados sin necesidad de dominar consultas complejas.
4. Seguridad en Kubernetes, Registros y Controladores de Admisión
Las arquitecturas de software modernas descansan sobre clústeres administrados de Kubernetes: Amazon EKS, Azure AKS, Google GKE y Red Hat OpenShift. Proteger Kubernetes exige visibilidad en múltiples capas de abstracción: el plano de control cloud, la API de Kubernetes, los nodos trabajadores (worker nodes), las imágenes en registros y los pods en ejecución.
Gestión de Postura de Seguridad en Kubernetes (KSPM) Sin Agentes
Tanto Wiz como Orca ofrecen capacidades avanzadas de KSPM sin instalar agentes en los nodos. Al conectarse a la API de Kubernetes mediante una cuenta de servicio de solo lectura, ambas plataformas auditan:
- Desconfiguraciones RBAC: Roles de clúster con permisos excesivos, cuentas de servicio por defecto con privilegios de
cluster-adminy APIs expuestas sin autenticación. - Estándares de Seguridad de Pods (PSS): Contenedores configurados con
privileged: true, ejecución como usuario root, acceso a la red del host (hostNetwork: true) o montaje de sockets del host (/var/run/docker.sock). - Vulnerabilidades en Nodos Trabajadores: Escaneo del sistema operativo de los nodos mediante instantáneas del hipervisor sin impacto en los pods en producción.
Escaneo de Registros en CI/CD y Controladores de Admisión
Para evitar que imágenes con vulnerabilidades críticas alcancen producción, ambas herramientas integran escaneos en etapas tempranas (Shift-Left) y control de admisión en clústeres:
Suite de Contenedores de Wiz
• Wiz CLI (wiz-cli): Se integra en GitHub Actions, GitLab CI y Jenkins para escanear imágenes Docker, manifiestos de Terraform y charts de Helm.
• Escaneo de Registros: Inventario continuo y out-of-band en AWS ECR, Azure ACR, Google Artifact Registry y Harbor.
• Controlador de Admisión Kubernetes: Webhook basado en OPA (Open Policy Agent) que intercepta kubectl apply y bloquea el despliegue de imágenes que violen las políticas corporativas.
Suite de Contenedores de Orca
• Orca CLI (orca-cli): Analizador shift-left de vulnerabilidades, secretos y código IaC compatible con Docker, Podman y pipelines de construcción.
• Descubrimiento Dinámico de Registros: Cataloga automáticamente todos los registros de contenedores presentes en las cuentas cloud conectadas.
• Webhook de Admisión Orca: Control de admisión mutante/validador que aplica los benchmarks CIS de Kubernetes y bloquea imágenes base no homologadas.
apiVersion: admissionregistration.k8s.io/v1
kind: ValidatingWebhookConfiguration
metadata:
name: cnapp-vulnerability-enforcement-webhook
webhooks:
- name: policy.cnapp.internal
rules:
- apiGroups: [""]
apiVersions: ["v1"]
operations: ["CREATE", "UPDATE"]
resources: ["pods", "deployments", "statefulsets"]
failurePolicy: Fail
sideEffects: None
admissionReviewVersions: ["v1"]
5. Detección en Tiempo Real: Sensores eBPF y Cloud Detection (CDR)
Si bien el escaneo out-of-band es la solución perfecta para auditorías de postura, inventario de activos y detección de secretos, presenta una limitación intrínseca: no puede detectar ataques activos en memoria en tiempo real. Si un atacante explota un zero-day mediante ejecución remota de código (RCE), inicia una reverse shell en memoria y descarga un minero de criptomonedas, un escaneo por instantáneas que se ejecuta cada 12 o 24 horas no podrá detener la intrusión ni contener la fuga.
Para cubrir este requerimiento operativo, tanto Wiz como Orca han incorporado sensores de tiempo de ejecución opcionales y ultraligeros basados en eBPF (extended Berkeley Packet Filter).
El Rol de eBPF en las Plataformas CNAPP Modernas
eBPF permite ejecutar programas en un entorno aislado (sandbox) dentro del kernel de Linux sin alterar su código fuente ni cargar módulos inestables de terceros. Esto proporciona una observabilidad granular con un impacto despreciable:
- Intercepción de Llamadas al Sistema (Syscalls): Supervisa llamadas críticas (
execve,fork,connect,accept,openat,ptrace) para detectar procesos maliciosos, elevación de privilegios y conexiones salientes a servidores de comando y control (C2). - Detección de Ataques Fileless: Identifica inyecciones en memoria, técnicas de camuflaje de procesos y modificaciones anómalas en estructuras del kernel.
- Asociación Contextual a Contenedores: Vincula cada syscall con su pod de Kubernetes, espacio de nombres (namespace), ID de contenedor e identidad IAM asociada.
- Bajo Consumo de Recursos: A diferencia de los pesados agentes EDR del pasado, los sensores eBPF modernos consumen habitualmente <1% de CPU y menos de 80MB de memoria por nodo.
Capacidades de Detección y Respuesta en la Nube (CDR)
Wiz Runtime Sensor & CDR
El sensor eBPF de Wiz se conecta directamente con el Security Graph. Ante la detección de una amenaza en vivo (por ejemplo, una reverse shell en un contenedor Nginx), Wiz correlaciona de inmediato el evento con el contexto del grafo: qué rol IAM puede asumir la instancia, si el clúster tiene acceso a bases de datos productivas y activa respuestas automáticas (como el aislamiento de red o la terminación del contenedor).
Orca Runtime Sensor & CDR
La arquitectura CDR de Orca combina los registros de auditoría de los proveedores cloud (AWS CloudTrail, Azure Activity Logs, GCP Audit Logs) con la telemetría del sensor eBPF. Orca detecta acciones sospechosas en el plano de control (como la asignación anómala de un rol IAM desde una IP no reconocida) y las vincula con la actividad en el host bajo el marco MITRE ATT&CK.
6. DSPM, Descubrimiento de Datos Sensibles y Cumplimiento Normativo
La Gestión de Postura de Seguridad de Datos (DSPM) ha dejado de ser una disciplina independiente para convertirse en un pilar esencial de las soluciones CNAPP. Las organizaciones que almacenan grandes volúmenes de información en AWS S3, Azure Blob Storage, Google Cloud Storage, Snowflake y bases de datos relacionales enfrentan riesgos permanentes de fuga de datos: buckets públicos, credenciales sin cifrar y repositorios con datos personales de clientes.
Clasificación Automatizada de Datos Sensibles
Wiz y Orca analizan de forma continua repositorios de objetos y bases de datos para inventariar y catalogar la información protegida:
- Patrones Preconfigurados: Reconocimiento de Números de Identificación Fiscal (DNI, NIE, RFC, RUT), Tarjetas de Crédito (PCI-DSS), Pasaportes, Cuentas Bancarias (IBAN) y Registros de Salud Electrónicos (ePHI / HIPAA).
- Rastreo de Secretos y Credenciales: Identificación de archivos
.envexpuestos, claves privadas SSH (id_rsa), tokens de acceso a nubes y contraseñas de bases de datos olvidadas en volúmenes o buckets. - Detección de Datos Huérfanos (Shadow Data): Identifica instantáneas de bases de datos sin uso, volúmenes EBS desvinculados que contienen respaldos antiguos y buckets temporales de prueba no inventariados.
- Gobernanza de Acceso y Análisis de Exposición: Determina con precisión si un almacén de datos confidenciales es accesible desde el exterior o mediante roles de terceros con permisos excesivos.
Marcos de Cumplimiento Normativo y Auditorías
Ambas plataformas facilitan la generación continua de evidencias para certificaciones internacionales:
- SOC 2 Tipo II: Mapeo automatizado de controles para los criterios CC6 y CC7.
- ISO/IEC 27001:2022: Controles actualizados para servicios en la nube y gestión de amenazas.
- PCI-DSS v4.0.1: Segmentación y monitoreo del entorno de datos de tarjetahabientes (CDE).
- HIPAA & RGPD: Trazabilidad y cifrado para datos personales y de salud protegidos.
- NIST CSF & SP 800-53: Estándar de seguridad federal para entornos corporativos y de gobierno.
- CIS Benchmarks: Guías de bastionado para AWS, Azure, GCP y clústeres Kubernetes.
7. Matriz Técnica Comparativa Cara a Cara (Benchmark Cuantitativo)
La siguiente matriz resume los resultados de las pruebas técnicas, métricas de rendimiento, capacidades de despliegue y fidelidad operativa registradas en infraestructuras de producción durante 2026.
| Dimensión Técnica | Wiz (Versión 2026) | Orca Security (Versión 2026) | Ventaja Arquitectónica |
|---|---|---|---|
| Mecanismo Central de Inspección | Montaje de instantáneas de disco en instancias escaneadoras efímeras | SideScanning™ patentado con lectura de almacenamiento en bloques | Orca (Mayor pureza sin ejecución a nivel de bloques) |
| Fidelidad en Priorización de Riesgo | Wiz Security Graph (Análisis multicapa de combinaciones tóxicas) | Unified Data Model (Orca Risk Score 1–100 y rutas de ataque) | Wiz (Superioridad en consultas gráficas y blast radius) |
| Impacto en Servidores de Producción | 0% CPU, 0% RAM en escaneo estándar; <1% con sensor eBPF | 0% CPU, 0% RAM en escaneo estándar; <1% con sensor eBPF | Empate (Ambas con cero sobrecarga en modo out-of-band) |
| Tiempo de Despliegue Inicial | 12–18 minutos mediante AWS CloudFormation / Terraform | 10–15 minutos mediante CloudFormation / Terraform | Empate (Ambas basadas puramente en roles y APIs) |
| Capacidades de CDR en Tiempo Real | Wiz Runtime Sensor (eBPF) + Contención automatizada en grafo | Orca Runtime Sensor (eBPF) + Correlación CloudTrail / Activity Logs | Wiz (Contexto de ataque más rico y correlacionado) |
| Cobertura de Kubernetes y Registros | KSPM, escaneo ECR/GCR/ACR y Controlador de Admisión OPA | KSPM, escaneo multi-registro y Webhook de Admisión nativo | Empate (Ambas preparadas para shift-left y control de admisión) |
| DSPM y Clasificación de Datos | Inspección profunda en S3/Blob/Snowflake y rutas en grafo | Clasificación automatizada PII/PCI y detección de datos huérfanos | Wiz (Integración más estrecha con permisos y roles IAM) |
| Amplitud de Plataformas Cloud | AWS, Azure, GCP, OCI, Alibaba Cloud, VMware vSphere | AWS, Azure, GCP, OCI, Alibaba Cloud | Wiz (Soporte extendido para entornos híbridos y VMware) |
| Umbral Comercial de Entrada | Contrato mínimo elevado ($25,000–$60,000+ USD anuales) | Nivel de entrada más flexible ($15,000–$35,000 USD anuales) | Orca (Mayor accesibilidad para startups y medianas empresas) |
| Reducción de Ruido de Alertas | Reduce el volumen bruto de CVEs en un ~96–98% mediante combinaciones tóxicas | Reduce el volumen bruto de CVEs en un ~92–96% mediante Orca Score | Wiz (Máxima relación señal/ruido para equipos SOC de gran escala) |
8. FinOps, Modelos de Licenciamiento y Fórmulas Reales de TCO
Seleccionar una solución CNAPP es un desafío tanto de ingeniería como de optimización financiera de capital. Ambas herramientas operan bajo esquemas de suscripción anual basados en consumo de cargas de trabajo (Workload Units o Assets), alejándose del anticuado cobro por dirección IP fija. No obstante, las condiciones comerciales, los contratos mínimos y los costos derivados de las instantáneas en la factura de la nube varían considerablemente.
Estructura de Licencias y Compromisos Mínimos Anuales
- Unidades de Carga de Trabajo de Wiz (Workload Units): Wiz cuantifica las licencias mediante Workload Units. Una máquina virtual convencional (instancia EC2, VM en Azure o Google Compute Engine) equivale a 1 unidad. Los nodos de clústeres Kubernetes consumen unidades según su capacidad de vCPU o recuento de nodos. Las funciones serverless (AWS Lambda) y bases de datos se contabilizan mediante factores fraccionales (por ejemplo, 10 funciones Lambda = 1 unidad). Wiz impone contratos mínimos anuales exigentes, con propuestas que difícilmente bajan de $25,000 a $35,000 USD/año para despliegues base, alcanzando entre $75,000 y más de $250,000 USD/año en corporaciones.
- Licenciamiento por Activos de Orca Security: Orca calcula la suscripción según la cantidad de activos monitoreados (máquinas virtuales, nodos de contenedores, activos serverless y bases de datos). Orca ofrece una mayor flexibilidad comercial para medianas empresas y scaleups, con contratos iniciales que suelen ubicarse entre $15,000 y $25,000 USD/año, escalando de manera predecible.
Costos Ocultos de Infraestructura Cloud por Escaneo de Instantáneas
Un error común en la modelación de costos FinOps es no contemplar los cargos facturados directamente por AWS, Azure o GCP por la creación y lectura de instantáneas. Dado que ambas plataformas activan APIs de almacenamiento del propio proveedor, estos rubros se reflejan en la factura mensual de nube:
Costo Mensual Snapshots = Σ [ N × Sprom × CGB/mes × (Tescaneo / 720) ] + [ N × Rdirectas × CAPI ]
Donde:
• N = Número de volúmenes de disco de VMs escaneados al día
• Sprom = Tamaño promedio de los discos en GB (ej. 100 GB)
• CGB/mes = Tarifa de almacenamiento de instantáneas ($0.05 USD/GB-mes en AWS EBS)
• Tescaneo = Tiempo de retención de la instantánea antes de eliminarse (ej. 0.25 horas = 15 minutos)
• Rdirectas = Peticiones de lectura a través de APIs de bloques (EBS Direct APIs)
• CAPI = Costo por llamada a la API ($0.006 USD por cada 1,000 peticiones de lectura)
Para una infraestructura corporativa promedio de 1,500 instancias EC2 analizadas una vez al día, el costo generado por el almacenamiento temporal de instantáneas y llamadas a la API oscila entre $220 y $480 USD al mes ($2,640 a $5,760 USD anuales). Este rubro debe incorporarse obligatoriamente en el presupuesto operativo del proyecto.
Retorno de la Inversión (ROI): Horas de Ingeniería Ahorradas
La justificación financiera del paso a Wiz u Orca radica en la drástica reducción de horas dedicadas al triaje de vulnerabilidades. En entornos tradicionales, los ingenieros de ciberseguridad invierten cientos de horas verificando manualmente si una alerta de OpenSSL o Log4j tiene conectividad a internet.
Ahorro Anual = (Abrutas × Rfiltrado × Ttriaje × Tarifahr) − (CostoCNAPP + CostoSnapshots)
Ejemplo de Cálculo Empresarial (1,000 Cargas de Trabajo):
• Abrutas = 12,000 alertas de vulnerabilidad generadas al año por escáneres heredados
• Rfiltrado = 96% de alertas irrelevantes filtradas automáticamente por correlación de contexto
• Ttriaje = 0.45 horas (27 minutos) de tiempo ahorrado por cada falso positivo no investigado
• Tarifahr = $95 USD/hora (costo promedio de un ingeniero SecOps / Cloud Security)
• Total de Horas de Ingeniería Ahorradas: 12,000 × 0.96 × 0.45 = 5,184 horas al año
• Valor Económico Bruto de la Productividad: 5,184 hrs × $95 USD/hr = $492,480 USD / año
• ROI Neto Anual: $492,480 − ($75,000 suscripción software + $3,500 cargos cloud snapshots) = +$413,980 USD de Beneficio Neto Anual
Consideraciones para Empresas en España y Latinoamérica
Tanto Wiz como Orca cotizan sus contratos en dólares estadounidenses (USD) bajo facturación anual anticipada. Para equipos de ingeniería en España (bajo directiva NIS2 y RGPD) y Latinoamérica (México, Colombia, Chile, Argentina), es indispensable contemplar la retención impositiva sobre pagos al exterior por servicios de software internacional (retención de renta y tratados de doble imposición W-8BEN-E), así como la cobertura ante fluctuaciones cambiarias durante la vigencia del contrato.
9. Marco de Decisión: Cuándo Seleccionar Wiz vs Cuándo Orca
Tanto Wiz como Orca Security representan la cumbre tecnológica de la ciberseguridad en la nube. Ambas erradican la complejidad de los agentes en host, se despliegan en menos de 15 minutos y ofrecen visibilidad multi-cloud exhaustiva. La elección óptima dependerá de la escala, complejidad y presupuesto de su organización:
Elija Wiz Si:
- Administra entornos multi-cloud heterogéneos de alta escala (AWS, Azure, GCP, OCI) con complejas cadenas de delegación de roles IAM.
- Su equipo de ciberseguridad sufre de fatiga de alertas y necesita el Security Graph para aislar el <2% de rutas de ataque reales.
- Requiere capacidades avanzadas de DSPM que relacionen los repositorios de datos sensibles con la superficie pública de ataque y permisos cloud.
- Cuenta con un presupuesto de ciberseguridad corporativo holgado ($40,000–$150,000+ USD) y puede asumir contratos mínimos prémium.
- Desea una integración profunda en flujos CI/CD de desarrollo con políticas de consulta gráfica personalizadas y enrutamiento automatizado de tickets.
Elija Orca Security Si:
- Prioriza la pureza del escaneo out-of-band sin ejecución de código a nivel de bloques mediante SideScanning™ sin desplegar instancias escaneadoras efímeras.
- Es una startup tecnológica en fase de escalado o una mediana empresa que busca una suite CNAPP empresarial a un precio accesible ($15,000–$35,000 USD anuales).
- Prefiere un modelo de datos unificado e intuitivo que los ingenieros de DevOps y cloud puedan operar sin necesidad de aprender sintaxis de grafos complejas.
- Valora procesos de adquisición ágiles, sin fricciones comerciales y con esquemas de contratación flexibles.
- Requiere protección completa para CSPM, CWPP, CIEM y contenedores lista para usar sin necesidad de configurar reglas complejas.
10. Preguntas Frecuentes (FAQ)
La tecnología patentada SideScanning de Orca (Patente EE.UU. #10,958,667) lee los bloques de almacenamiento bruto del disco virtual out-of-band a través de las APIs nativas del proveedor cloud (como las EBS Direct APIs de AWS o instantáneas temporales de volumen) y analiza los sistemas de archivos, registros de sistema operativo, binarios y configuraciones sin ejecutar código ni arrancar el sistema operativo. Por su parte, Wiz crea instantáneas de disco a nivel de proveedor cloud, las monta como discos secundarios de solo lectura en instancias escaneadoras efímeras (hospedadas en la nube de Wiz o dentro de la propia VPC del cliente mediante Wiz Outpost) y analiza el sistema de archivos con contenedores especializados.
Ninguna de las dos plataformas requiere agentes tradicionales en host para lograr el 100% de visibilidad CNAPP, evaluación de vulnerabilidades, descubrimiento de secretos, CSPM o CIEM. Ambas se integran en menos de 15 minutos mediante roles IAM de solo lectura en AWS, Azure o GCP. Sin embargo, ambas ofrecen sensores ligeros opcionales basados en eBPF (el Wiz Runtime Sensor y el Orca Sensor) para organizaciones que requieren Detección y Respuesta en la Nube (CDR) en tiempo real, bloqueo activo de exploits y telemetría de red a nivel de socket.
Una combinación tóxica es la coexistencia simultánea de múltiples factores de riesgo que forman una ruta de ataque real: por ejemplo, una instancia expuesta a internet, con una vulnerabilidad crítica RCE sin parchear, asociada a un rol IAM con privilegios de administrador y con claves de acceso a bases de datos en texto claro en el disco. Wiz correlaciona estos factores en su base de datos gráfica (Wiz Security Graph) para priorizar únicamente el 1-2% de alertas que representan peligro inminente. Orca resuelve esto mediante su Modelo de Datos Unificado (Unified Data Model) y el Orca Score, correlacionando exposición de red, CVEs explotables y movimientos laterales para evitar la fatiga de alertas.
Ambas plataformas licencian en base a cargas de trabajo o activos monitoreados (máquinas virtuales, nodos Kubernetes, funciones serverless y bases de datos). Wiz se enfoca principalmente en medianas empresas grandes y corporaciones globales, con contratos mínimos anuales (ACV) que suelen iniciar entre $25,000 y $60,000 USD, escalando a más de $150,000 a $1,000,000 USD en grandes infraestructuras. Orca ofrece paquetes más accesibles comercialmente, con contratos iniciales habituales entre $15,000 y $35,000 USD al año, brindando flexibilidad comercial a startups y empresas medianas en crecimiento.
Tanto Wiz como Orca generan pequeños costos de infraestructura en el proveedor cloud al crear instantáneas temporales y leer bloques de disco. En AWS, estos cargos corresponden al almacenamiento prorrateado de instantáneas EBS (aprox. $0.05 USD por GB-mes durante los minutos que la instantánea existe antes de borrarse) y llamadas a la API EBS Direct ($0.006 USD por cada 1,000 peticiones GetSnapshotBlock). Para una flota de 1,000 máquinas virtuales escaneadas diariamente, el impacto en la factura de AWS suele rondar entre $150 y $450 USD mensuales.
José Andrade
Fundador & Director EditorialArquitecto y fundador enfocado en diseño de sistemas, viabilidad de proyectos y modelado de costos operativos. Dirige CloudBizStack aplicando metodología de arquitectura y análisis riguroso de TCO (Costo Total de Propiedad) para ayudar a empresas a seleccionar software e infraestructura en la nube con máxima eficiencia de capital.