Vanta vs Drata (2026): Comparativa de Plataformas de Cumplimiento y SOC 2
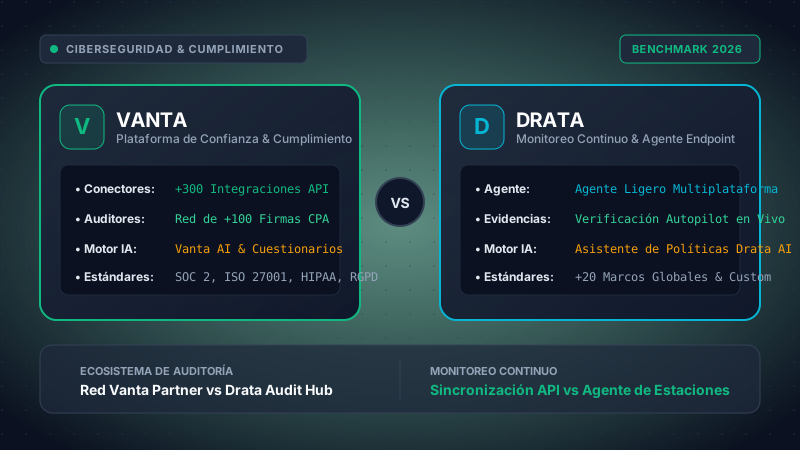
Conseguir certificaciones como SOC 2 Tipo II o ISO 27001 ha dejado de ser una pesadilla anual de capturas de pantalla y hojas de cálculo. En 2026, Vanta y Drata lideran el mercado de Monitoreo Continuo de Controles (CCM). Analizamos a fondo sus integraciones API, agentes de escritorio, redes de firmas auditoras y costos reales de implementación TCO.
1. La Transición hacia el Monitoreo Continuo de Controles (CCM)
Durante más de dos décadas, las auditorías de cumplimiento corporativo operaron bajo el modelo de "foto fija" o punto en el tiempo. Una vez al año, los equipos de ingeniería y operaciones detenían sus hojas de ruta durante semanas para tomar capturas de pantalla de consolas en AWS, exportar listas de usuarios en Google Workspace, archivar manuales de empleados firmados y armar carpetas interminables para los auditores. El gran problema de este método radicaba en que, al día siguiente de concluir la auditoría, las configuraciones técnicas cambiaban y la empresa quedaba desprotegida y desalineada normativamente.
En 2026, las ventas a grandes corporaciones y clientes de Estados Unidos o Europa exigen garantías de seguridad en tiempo real. Nadie firma contratos SaaS empresariales relevantes sin verificar que el proveedor mantiene su postura de seguridad activa día a día. Esta necesidad ha consolidado el Monitoreo Continuo de Controles (CCM, Continuous Control Monitoring). En lugar de recopilar evidencias manualmente, herramientas como Vanta y Drata se conectan de manera directa y desatendida a los proveedores de nube (AWS, Google Cloud, Azure), gestores de código (GitHub, GitLab), plataformas de identidad (Okta, Azure AD, Google Workspace), sistemas de nómina (Deel, Rippling) y equipos de trabajo.
Principales Marcos Normativos Gestionados en 2026
- SOC 2 (Tipo I y Tipo II): Criterios de Servicios de Confianza (Trust Services Criteria) emitidos por el AICPA: Seguridad, Disponibilidad, Integridad del Procesamiento, Confidencialidad y Privacidad.
- ISO/IEC 27001:2022: Estándar internacional de Sistemas de Gestión de Seguridad de la Información (SGSI), renovado con controles modernos de ciberseguridad en la nube e inteligencia de amenazas.
- HIPAA Security Rule: Obligatorio para compañías que procesan o almacenan información médica protegida electrónica (ePHI) en EE. UU.
- RGPD (GDPR) y Leyes Estatales de EE. UU.: Gestión de privacidad de datos, derechos de usuarios ARCO y medidas de resguardo en transferencias internacionales.
- PCI-DSS v4.0.1: Requisitos estrictos de seguridad para organizaciones que gestionan transacciones con tarjetas bancarias, exigiendo monitoreo continuo de registros y autenticación multifactor obligatoria.
2. Arquitectura de Evidencias: Sincronización API vs Agente en Endpoint
Aunque ambas plataformas persiguen la misma meta—conseguir que una firma auditora certifique el cumplimiento normativo de la compañía con la menor fricción posible—sus arquitecturas presentan diferencias conceptuales relevantes en la captura de datos y la monitorización de dispositivos.
Vanta: Filosofía API-First y Conexión Nativa con Sistemas MDM
Vanta, fundada en 2018 como pionera de esta categoría, diseñó su infraestructura sobre una red masiva de más de 300 conectores API nativos. Al vincular una cuenta en Amazon Web Services (AWS), Vanta aprovisiona un rol IAM de acceso cruzado con permisos estrictamente de solo lectura:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Sid": "PermisosAuditoriaVantaSoloLectura",
      "Effect": "Allow",
      "Action": [
        "ec2:DescribeSecurityGroups",
        "ec2:DescribeVolumes",
        "iam:GetAccountPasswordPolicy",
        "iam:ListMFAdevices",
        "kms:ListKeys",
        "s3:GetBucketEncryption",
        "s3:GetBucketPublicAccessBlock"
      ],
      "Resource": "*"
    }
  ]
}
Vanta consulta periódicamente estas APIs y compara la configuración real frente a cientos de pruebas automatizadas. Para supervisar los ordenadores portátiles de los empleados (verificar que FileVault o BitLocker estén encendidos, que el salvapantallas se bloquee en menos de 5 minutos y que el sistema operativo esté actualizado), Vanta ofrece dos vías complementarias:
- Conexión con MDM Empresarial: Si la compañía ya cuenta con un sistema de gestión de dispositivos (Kandji, Jamf, Microsoft Intune o JumpCloud), Vanta extrae la telemetría vía API sin que los desarrolladores deban instalar nada en sus máquinas.
- Agente Vanta: En startups jóvenes que no tienen un software MDM contratado, Vanta dispone de un agente ligero (macOS, Windows, Linux) que audita los parámetros del sistema operativo respetando la privacidad del usuario (sin rastrear historial de navegación ni archivos personales).
Drata: Agente Nativo de Estación de Trabajo y Motor Autopilot
Drata irrumpió en el mercado en 2020 con una propuesta muy orientada a la verificación técnica inmediata y el control estricto de los dispositivos mediante su propio Drata Agent. Para Drata, el ordenador del desarrollador o empleado es una de las mayores superficies de ataque, por lo que el agente cliente constituye el corazón de su propuesta.
El agente de Drata opera de forma continua en segundo plano comprobando:
- Cifrado Integral del Disco: Detección activa de FileVault en macOS y BitLocker en Windows.
- Presencia de Gestor de Contraseñas: Comprueba que aplicaciones como 1Password, Bitwarden o Dashlane estén instaladas y ejecutándose.
- Bloqueo por Inactividad: Verifica que la pantalla se bloquee dentro de los límites temporales estipulados por la política interna.
- Antivirus y Cortafuegos: Detección de CrowdStrike, SentinelOne, Microsoft Defender o cortafuegos integrados.
Esto se combina con Drata Autopilot, un motor de validación continua que examina las evidencias antes de que lleguen al auditor. Si un desarrollador desactiva temporalmente el cifrado de su disco o elimina un registro en CloudTrail, Drata lo detecta en minutos y envía una alerta automática a Slack con instrucciones técnicas para resolver la no conformidad.
3. La Experiencia del Auditor: Red Vanta Partner vs Drata Audit Hub
Un factor que muchos directores técnicos y fundadores pasan por alto es que ningún software de cumplimiento puede emitir por sí mismo una certificación oficial. Por mandato de la AICPA, los reportes SOC 2 deben ser firmados por un auditor independiente colegiado (firma CPA). De igual forma, las certificaciones ISO 27001 requieren la intervención de un organismo acreditador homologado.
Por lo tanto, la facilidad con la que el auditor interactúa con la plataforma es tan crucial como la interfaz que usan los programadores. Si el auditor no se siente cómodo navegando por el sistema, volverá a solicitar carpetas manuales, anulando la ventaja tecnológica de la automatización.
Red de Auditores Vanta
Amplitud de Firmas Homologadas: Es el ecosistema más consolidado del sector. Prácticamente cualquier firma contable y de auditoría especializada en tecnología de Norteamérica y Europa conoce y utiliza el portal de Vanta a diario.
- Marketplace Integrado: Más de 100 firmas auditoras asociadas compiten en plazos y precios dentro del mismo panel de Vanta.
- Acceso Directo para Auditores: Los auditores disponen de una vista especializada donde evalúan pruebas, seleccionan muestras aleatorias y descargan papeles de trabajo sin pedir archivos al cliente.
- Plantillas Estandarizadas: La organización de evidencias sigue al detalle la estructura tradicional de papeles de trabajo de la AICPA.
Drata Audit Hub
Espacio Colaborativo en Vivo: Muy estructurado y moderno. El "Audit Hub" de Drata funciona como un entorno de trabajo colaborativo en tiempo real entre la empresa y los auditores externos.
- Rol Restringido para Auditores: Limita con exactitud el rango de fechas y los controles incluidos en el alcance, evitando solicitudes imprevistas fuera de ámbito.
- Hilos de Discusión por Control: Los auditores dejan dudas o solicitudes de aclaración dentro de cada control concreto, eliminando las cadenas infinitas de correos electrónicos.
- Alianza Drata: Red creciente de firmas de auditoría asociadas que ofrecen paquetes comerciales con descuentos directos al utilizar la plataforma.
Ambas herramientas permiten aplicar el modelo BYOA (Bring Your Own Auditor). Si tu organización ya trabaja con una firma auditora consolidada (como las Big Four o firmas boutique consolidadas), puedes invitar a sus auditores con acceso gratuito de solo lectura. No obstante, las firmas habituadas a Vanta o Drata suelen completar la revisión en 1 a 2 semanas, frente a las 6 u 8 semanas que requieren firmas no familiarizadas con estas plataformas.
4. Automatización con IA: Vanta AI vs Drata AI en Políticas y Cuestionarios
En 2026, la inteligencia artificial se ha integrado como una pieza operativa fundamental en ambas plataformas, resolviendo dos de las tareas que más tiempo consumían a los directores de seguridad: responder cuestionarios comerciales de clientes y analizar el riesgo de proveedores externos.
Vanta AI: Relleno de Cuestionarios y Análisis de Proveedores
Vanta ha enfocado sus herramientas de IA en eliminar la carga burocrática de los procesos de venta corporativos:
- Autocompletado de Cuestionarios de Seguridad: Vanta AI analiza las políticas internas, la arquitectura de la infraestructura y los controles implementados. Cuando un cliente empresarial envía un cuestionario de seguridad de 100 o 200 preguntas en Excel o portales web (SIG Lite, CAIQ, VSA), la IA redacta las respuestas con referencias exactas a las pruebas y evidencias correspondientes, logrando una precisión del 85% en el primer borrador.
- Análisis Automático de Reportes SOC 2 de Terceros: Al contratar un nuevo software en la empresa (por ejemplo, OpenAI, Datadog o Slack), Vanta AI lee e interpreta el reporte SOC 2 del proveedor, señala excepciones de auditoría y califica el nivel de riesgo del proveedor de forma instantánea.
- Redacción Asistida de Políticas: Genera manuales y políticas de seguridad adaptadas a las tecnologías que realmente utiliza la compañía, evitando plantillas genéricas que los auditores suelen rechazar.
Drata AI: Asistente de Remediación y Consultas en Lenguaje Natural
Por su parte, Drata ha orientado su inteligencia artificial a facilitar el trabajo técnico del equipo de desarrollo:
- Copiloto de Remediación Técnica: Cuando una prueba en la nube falla (por ejemplo, una base de datos en RDS sin cifrado o un bucket S3 accesible públicamente), Drata AI propone comandos CLI directos o bloques de código para Terraform o Pulumi preparados para corregir el fallo de inmediato.
- Consultas en Lenguaje Natural: Permite consultar el estado de la seguridad corporativa con preguntas cotidianas, tales como: "¿Qué ordenadores de colaboradores no se han actualizado en los últimos 14 días?" o "Muestra los proveedores externos que almacenan datos personales y no tienen reporte SOC 2 al día."
- Detección de Desviación de Políticas: Avisa de inmediato cuando las prácticas de ingeniería se desvían de lo redactado en las políticas formales, previniendo observaciones durante la ventana de auditoría.
5. Matriz Técnica Comparativa Head-to-Head
Presentamos a continuación una comparativa punto por punto entre Vanta y Drata evaluando 14 variables técnicas, operativas y de gestión:
| Característica / Parámetro de Medición | Vanta | Drata | Ventaja Técnica |
|---|---|---|---|
| Integraciones Nativas con Nube y SaaS | Más de 300 conectores API preconstruidos | Más de 200 conectores API con foco en servicios principales | Vanta (Catálogo más amplio) |
| Supervisión de Dispositivos (Endpoints) | Prioridad a integración con MDM (Kandji, Jamf, Intune) + agente opcional | Agente propio obligatorio de alto rendimiento multiplataforma | Empate (Depende de si ya usas MDM) |
| Estándares y Marcos Disponibles | Más de 25 estándares (SOC 2, ISO 27001, HIPAA, RGPD, PCI-DSS, FedRAMP) | Más de 20 estándares (SOC 2, ISO 27001, HIPAA, RGPD, PCI-DSS, ISO 42001) | Vanta (Mayor variedad de normativas) |
| Automatización de Cuestionarios con IA | Vanta AI Questionnaire Autofill con citas de evidencia directa | Drata AI Questionnaire Assistant con aprendizaje histórico | Vanta (Mayor rapidez y precisión) |
| Motor de Verificación Continua | Pruebas programadas por API con alertas automáticas periódicas | Drata Autopilot con verificación orientada a eventos continuos | Drata (Detección más instantánea) |
| Controles Personalizados y Marcos Propios | Gestión de controles a medida mediante REST API y consola | Constructor avanzado de controles propios con lógica condicional | Drata (Mayor flexibilidad lógica) |
| Red de Firmas Auditoras Homologadas | Más de 100 firmas auditoras asociadas a nivel mundial | Más de 75 firmas auditoras en la red oficial Drata Alliance | Vanta (Red más consolidada) |
| Espacio de Trabajo para Auditores | Portal de auditor con descarga de pruebas y revisión agrupada | Drata Audit Hub con chat por control y aislamiento de muestras | Drata (Experiencia más moderna) |
| Página Pública de Confianza (Trust Center) | Trust Center incluido con dominio propio y firma de NDA automática | Trust Center incluido con control de accesos privados y analíticas | Empate (Soluciones muy completas) |
| Gestión de Riesgo de Proveedores (VRM) | Lectura automatizada de reportes SOC 2 y evaluación continua | Directorio de proveedores con flujos de revisión periódica | Vanta (Lectura automática con IA) |
| API para Desarrolladores y Webhooks | REST API documentada, Webhooks y conector en Zapier | Open API completa, Webhooks e integraciones con línea de comandos | Empate (Acceso programático total) |
| Plazo Promedio de Preparación (SOC 2 Tipo I) | 2 a 4 semanas para startups con infraestructura en la nube moderna | 2 a 4 semanas para startups con infraestructura en la nube moderna | Empate (Tiempos equivalentes) |
| Soporte para Ventana de Observación (Tipo II) | Admite ventanas típicas de 3 o 6 meses de observación continua | Admite ventanas típicas de 3 o 6 meses de observación continua | Empate (Misma flexibilidad) |
| Diseño de Interfaz y Proceso de Onboarding | Funcional, técnica y con alta densidad de datos para operaciones | Visualmente pulida, moderna y con estilo de lista guiada paso a paso | Drata (Interfaz más amigable) |
6. Precios y Costo Total de Propiedad (TCO) en 2026
Ni Vanta ni Drata publican tarifas de precios abiertas en sus sitios web. Ambas compañías utilizan un modelo de ventas corporativas con contratos anuales, cuyo importe depende del número de empleados y colaboradores que acceden a los sistemas, así como de la cantidad de normativas contratadas.
Recopilando propuestas comerciales reales de 2026, la siguiente tabla desglosa el costo aproximado de la plataforma junto con los servicios externos indispensables para conseguir la certificación oficial:
| Tamaño de Empresa | Licencia Anual Vanta (Est.) | Licencia Anual Drata (Est.) | Honorarios Auditor CPA | Test de Penetración (Pentest) | TCO Estimado Primer Año |
|---|---|---|---|---|---|
| Fase Inicial / Semilla (1 a 15 empleados, Marco único: SOC 2) |
$7,500 – $10,500 USD | $8,000 – $11,500 USD | $7,500 – $12,000 USD | $3,500 – $6,000 USD | $18,500 – $28,500 USD |
| Fase de Crecimiento (16 a 60 empleados, Doble: SOC 2 + ISO 27001) |
$15,000 – $24,000 USD | $16,500 – $26,000 USD | $14,000 – $22,000 USD | $6,000 – $10,000 USD | $35,000 – $56,000 USD |
| Escalamiento y Consolidación (61 a 250 empleados, Múltiple: SOC 2, ISO, HIPAA, RGPD) |
$30,000 – $55,000 USD | $32,000 – $60,000 USD | $22,000 – $40,000 USD | $10,000 – $18,000 USD | $64,000 – $113,000 USD |
Gasto Real: Los Costos Externos Ocultos en un Proyecto de Cumplimiento
Al proyectar el presupuesto anual, recuerda que la suscripción al software representa habitualmente entre el 35% y el 45% del gasto total del primer año. Es imprescindible presupuestar de forma independiente:
- Honorarios de la Firma Auditora CPA: Aunque las redes de Vanta y Drata ofrecen descuentos de entre $2,000 y $4,000 USD, el contrato de atestación profesional se liquida directamente con la firma auditora.
- Prueba de Penetración Externa (Pentest): Tanto SOC 2 como ISO 27001 exigen una prueba técnica de intrusión en aplicaciones web e infraestructura realizada por un tercero especializado en los últimos 12 meses.
- Verificación de Antecedentes (Background Checks): Es obligatorio comprobar antecedentes laborales y penales de cada miembro con acceso a sistemas de datos (~$35 a $60 USD por empleado).
7. Consideraciones Regionales para Empresas de Hispanoamérica
Aviso para Startups y Empresas de América Latina y España
Para compañías fundadas en México, Colombia, Chile, Argentina o Perú que venden software B2B a corporaciones de EE. UU. o Europa, contar con un reporte SOC 2 Tipo II es habitualmente la condición indispensable para cerrar contratos empresariales de más de $50,000 USD anuales. Al contratar Vanta o Drata desde la región, ten en cuenta la aplicación de impuestos a servicios digitales extranjeros (IVA digital entre 16% y 21%), así como comisiones bancarias por transferencias internacionales SWIFT.
En los últimos años, los marcos regulatorios locales de América Latina han avanzado de manera notable, convergiendo con los estándares internacionales:
- México (LFPDPPP): La Ley Federal de Protección de Datos Personales en Posesión de los Particulares exige medidas de seguridad técnicas y administrativas alineadas con ISO 27001.
- Chile (Ley 19.628 y Nueva Ley de Protección de Datos): La actualización legislativa introduce la creación de la Agencia de Protección de Datos, con sanciones similares a las del RGPD europeo.
- Colombia (Ley 1581 de 2012): Régimen general de protección de datos personales y Registro Nacional de Bases de Datos (RNBD) supervisado por la SIC.
- Brasil (LGPD): La Lei Geral de Proteção de Dados impone obligaciones equiparables al RGPD a toda empresa que procese información de usuarios en territorio brasileño.
Tanto Vanta como Drata permiten mapear controles técnicos universales (como cifrado en tránsito, gestión de accesos por rol y copias de seguridad inmutables) hacia estas normativas locales, facilitando que una sola implementación técnica cumpla con exigencias globales y regionales a la vez.
8. Marco de Decisión: Cuándo Escoger Vanta y Cuándo Drata
Ambas soluciones representan lo más avanzado de la industria en 2026. La decisión final depende fundamentalmente de la configuración técnica de tu parque de dispositivos, de tu relación con auditores externos y de las prioridades operativas de tu equipo.
Elige Vanta Si:
- Ya cuentas con un sistema MDM empresarial: Si ya administras la flota de ordenadores mediante Kandji, Jamf, Intune o JumpCloud, Vanta aprovecha esa telemetría vía API sin forzar a instalar otro agente en las máquinas.
- Priorizas la mayor red de auditores para negociar precios: Su mayor antigüedad te brinda acceso al marketplace de firmas CPA más amplio del mercado, aumentando la competencia en tarifas de auditoría.
- Recibes continuos cuestionarios de seguridad de clientes: El módulo Vanta AI Questionnaire Autofill y el análisis automático de reportes SOC 2 de proveedores ahorran decenas de horas mensuales a tu equipo de ventas y operaciones.
- Tu infraestructura utiliza herramientas SaaS diversas y específicas: Su catálogo de más de 300 integraciones garantiza conexión nativa prácticamente con cualquier software moderno.
Elige Drata Si:
- No tienes MDM y buscas verificación de puestos lista para usar: El agente de Drata solventa el control de ordenadores portátiles de forma autónoma y eficaz sin necesidad de desplegar una plataforma MDM costosa.
- Deseas validación continua orientada a eventos (Autopilot): Su motor de verificación detecta no conformidades técnicas en cuestión de minutos antes de que el auditor las presencie.
- Tu equipo de ingeniería valora guías de remediación paso a paso: Drata ofrece fragmentos de código directos para Terraform/CLI y una experiencia de usuario muy cómoda para desarrolladores.
- Requieres una lógica de controles altamente personalizada: El motor de controles propios de Drata ofrece mayor flexibilidad condicional para arquitecturas complejas o singulares.
9. Preguntas Frecuentes (FAQ)
¿Puede Vanta o Drata emitir el informe oficial de auditoría SOC 2 directamente?
No. Según la normativa del AICPA (Instituto Americano de Contadores Públicos), las empresas de software no pueden emitir informes de auditoría oficial debido al principio de independencia profesional. Vanta y Drata recolectan automáticamente las evidencias y verifican los controles técnicos, pero un auditor externo (firma CPA colegiada independiente) debe evaluar dichas evidencias y firmar el informe final de atestación SOC 2 Tipo I o Tipo II.
¿En qué se diferencia el agente de Drata del enfoque de integración MDM de Vanta?
Drata utiliza un agente ligero que se instala en los equipos de los empleados (macOS, Windows, Linux) para monitorizar en tiempo real el cifrado de disco (FileVault/BitLocker), las actualizaciones del sistema operativo y los bloqueos por inactividad. Vanta también ofrece un agente de escritorio, pero se enfoca prioritariamente en conectarse directamente mediante API a sistemas MDM existentes (como Kandji, Jamf o Intune), evitando la necesidad de instalar programas adicionales.
¿Cuánto cuesta en total obtener SOC 2 Tipo II con Vanta o Drata?
Para una startup tecnológica en fase semilla o Serie A de 10 a 30 empleados, el costo total del primer año oscila entre $22,000 y $38,000 USD. Esto incluye la suscripción a la plataforma de automatización ($7,500 a $14,000 USD/año), los honorarios de la firma auditora CPA independiente ($8,000 a $15,000 USD) y una prueba de penetración de seguridad externa obligatoria ($4,000 a $8,000 USD).
¿Cuánto tiempo tarda el proceso para conseguir un reporte SOC 2 Tipo II?
Mientras que un informe SOC 2 Tipo I puede obtenerse en 2 a 4 semanas (evaluando los controles en un instante puntual), un SOC 2 Tipo II exige una ventana de observación operativa históricamente de 6 meses, que con plataformas modernas automatizadas se puede reducir a 3 meses para startups ágiles. La puesta a punto técnica del sistema se completa normalmente en 14 a 21 días.
¿Puedo utilizar mi propia firma auditora (BYOA) con Vanta o Drata?
Sí, ambas plataformas admiten el modelo "Bring Your Own Auditor" (trae a tu propio auditor), facilitando acceso gratuito de solo lectura a la firma contable que elijas. No obstante, utilizar firmas auditoras de la red oficial de cada plataforma suele generar descuentos sustanciales de $2,000 a $5,000 USD y auditorías mucho más veloces al conocer ya los formatos de evidencia exportados.
José Andrade
Fundador & Director EditorialArquitecto y fundador enfocado en diseño de sistemas, viabilidad de proyectos y modelado de costos operativos. Dirige CloudBizStack aplicando metodología de arquitectura y análisis riguroso de TCO (Costo Total de Propiedad) para ayudar a empresas a seleccionar software e infraestructura en la nube con máxima eficiencia de capital.