
Snyk vs Prisma Cloud (2026): Seguridad de Código a la Nube y Análisis SAST/SCA
Al evaluar Snyk vs Prisma Cloud en 2026, los equipos de arquitectura de software y los directores de seguridad de la información (CISO) se enfrentan a la disyuntiva más trascendental del ecosistema DevSecOps: la capacitación del desarrollador desde las primeras fases del ciclo de vida (shift-left) frente a la gobernanza integral en la nube desde el perímetro de producción (top-down). Mientras que Snyk consolidó su liderazgo integrando la seguridad de aplicaciones directamente en el editor del programador y en los pull requests, Palo Alto Networks transformó Prisma Cloud en una plataforma unificada CNAPP (Cloud-Native Application Protection Platform) capaz de auditar la postura multi-cloud, gobernar identidades IAM y neutralizar amenazas en tiempo de ejecución en Kubernetes.
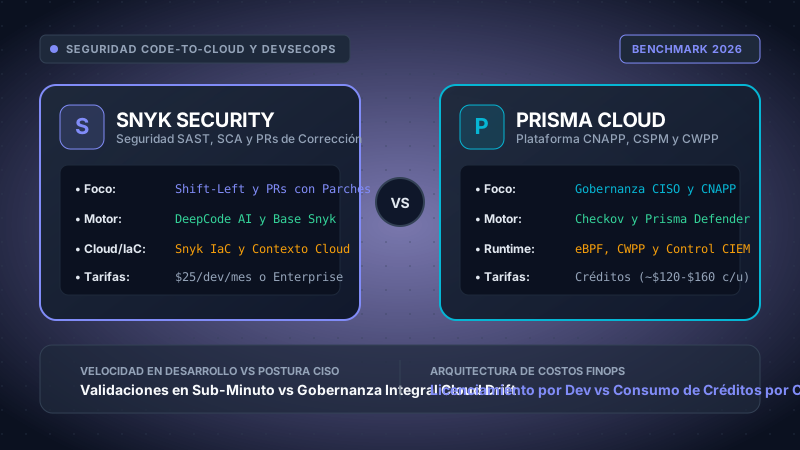
Nuestro laboratorio de DevSecOps evaluó Snyk Enterprise (Snyk Code, Open Source, Container, IaC, AppRisk) frente a Palo Alto Networks Prisma Cloud (edición Darwin con Code Security, CSPM, agentes Defender CWPP y CIEM) sobre un entorno real de 45 microservicios en Go, Node.js y Java desplegados en clústeres de AWS EKS y Google Cloud GKE. Se auditaron 180 pull requests analizando precisión de detección, fricción operativa, impacto en compilación CI/CD, consumo de CPU en runtime y desgaste de créditos FinOps.
Elige Snyk si tu prioridad absoluta es la adopción del desarrollador, escaneos ultrarrápidos de menos de 60 segundos en integración continua (CI/CD), generación de pull requests de parcheo con un solo clic y una base de inteligencia de dependencias abiertas (SCA) superior. Elige Prisma Cloud si tu compañía exige una plataforma CNAPP integral para el CISO que unifique cumplimiento multi-cloud (CSPM), bloqueo en tiempo de ejecución en Kubernetes con eBPF (CWPP), gestión de privilegios IAM (CIEM) y trazabilidad completa de código a la nube.
La Realidad de la Industria en 2026: Las fronteras entre las herramientas de prueba de seguridad de aplicaciones (AST) y las plataformas de protección de nube nativa (CNAPP) han convergido. Snyk ha avanzado hacia la nube con Snyk AppRisk, mientras que Prisma Cloud descendió a los repositorios de código mediante las compras de Bridgecrew y Cider Security. El reto estratégico ya no radica únicamente en detectar el fallo, sino en definir quién lo repara y cuánto cuesta mantener el stack bajo el modelo de consumo FinOps.
- 1. Enfoque Developer-First frente a Gobernanza Corporativa del CISO
- 2. Motores SAST y SCA: DeepCode AI vs Checkov y Code Security
- 3. Seguridad de Contenedores: Optimización de Imágenes vs Defenders en Runtime
- 4. Infraestructura como Código (IaC), CSPM y CIEM en Prisma Cloud Darwin
- 5. Contexto de Ejecución, Priorización y Análisis de Alcanzabilidad
- 6. Matriz Técnica Comparativa (Puntuaciones y Especificaciones)
- 7. Modelos de Licenciamiento, FinOps y Simulación Matemática de TCO
- 8. Privacidad del Código, Retención de Datos y Certificaciones Normativas
- 9. Pros y Contras: Análisis Real de Trade-Offs de Ingeniería
- 10. Veredicto Estratégico y Patrones de Arquitectura Híbrida
- 11. Preguntas Frecuentes Técnicas (FAQs)
1. Enfoque Developer-First frente a Gobernanza Corporativa del CISO
Para comprender las diferencias operativas entre Snyk y Prisma Cloud es imperativo analizar su origen tecnológico. Una herramienta de seguridad que los programadores rechazan se transforma en software inútil que bloquea lanzamientos; por el contrario, una herramienta que los ingenieros adoran pero que no genera auditorías de cumplimiento ante reguladores es inviable en entornos corporativos.
La Filosofía Arquitectónica de Snyk (Shift-Left Orientado al Desarrollador): Creada por Guy Podjarny en 2015, Snyk nació bajo una premisa revolucionaria: los fallos de seguridad no son auditorías externas, sino defectos de código comunes que deben corregirse en el entorno nativo del programador. Snyk se acopla directamente a editores como Visual Studio Code, IntelliJ IDEA, PyCharm y la línea de comandos (CLI). Al escribir código o incorporar librerías externas, el desarrollador recibe avisos inmediatos en su pantalla. Lo más decisivo es que Snyk no se limita a mostrar alertas: genera pull requests automatizados con los parches mínimos necesarios sin romper la compatibilidad semántica (SemVer). Al conectarse mediante webhooks a GitHub, GitLab y Bitbucket, Snyk actúa como un revisor de código automatizado dentro del equipo.
La Filosofía Arquitectónica de Prisma Cloud (Plataforma CNAPP Corporativa Top-Down): Palo Alto Networks estructuró Prisma Cloud mediante una ambiciosa estrategia de adquisiciones de empresas pioneras en seguridad en la nube: Evident.io y RedLock (CSPM), PureSec (seguridad serverless), Twistlock (protección de cargas de trabajo / CWPP), Bridgecrew (infraestructura como código con Checkov) y Cider Security (AppSec y cadena de suministro de software). Esta integración culminó en la versión Prisma Cloud Darwin, articulando un grafo de inteligencia continuo de código a la nube (Code-to-Cloud). Prisma Cloud aborda la seguridad con la mirada del CISO, del centro de operaciones de seguridad (SecOps) y de los auditores externos, inspeccionando la infraestructura en la nube en vivo, los clústeres de Kubernetes y las identidades IAM para trazar cualquier anomalía en producción hasta la línea de código y el autor original.
[Flujo Snyk - Centrado en Código]
IDE del Desarrollador → CLI Local / Git Push → Snyk Code (DeepCode AI) + Snyk Open Source → PR Automático de Corrección → Aprobado e Integrado a Main.
[Flujo Prisma Cloud - Centrado en la Nube y Runtime]
Checkov en Git PR → Puerta de Calidad CI/CD → Registro de Imágenes → Admission Controller K8s → Agente Defender (eBPF en Nodo) → Grafo de Postura CSPM/CIEM → Alerta SecOps / Ticket Code-to-Cloud.
En consecuencia, Snyk prioriza la reducción del tiempo medio de resolución (MTTR) empoderando al desarrollador, mientras que Prisma Cloud prioriza la reducción del radio de explosión, la contención en tiempo real y la conformidad regulatoria a lo largo de arquitecturas multi-cloud.
2. Motores SAST y SCA: DeepCode AI vs Checkov y Code Security
Ambas herramientas ofrecen análisis estático de código fuente (SAST) y análisis de composición de librerías de terceros (SCA). Sin embargo, sus motores de escaneo, bases de datos de vulnerabilidades y mecánicas de resolución automática difieren sustancialmente.
Snyk Open Source y Snyk Code (DeepCode AI)
El análisis de dependencias de Snyk está respaldado por la Base de Datos de Vulnerabilidades de Snyk. A diferencia de las soluciones que se limitan a replicar el National Vulnerability Database (NVD) estadounidense, Snyk mantiene un equipo propio de analistas de seguridad que enriquece cada entrada con rutas de llamada ejecutables, vectores de ataque comprobados y versiones exactas de parches. Gracias a este trabajo, Snyk suele catalogar vulnerabilidades de día cero críticas con entre 12 y 72 horas de anticipación a su publicación oficial en el NVD.
En el ámbito SAST, Snyk Code utiliza el motor adquirido a DeepCode, fundamentado en una combinación híbrida de inteligencia artificial simbólica y aprendizaje automático sobre grafos sintácticos abstractos (AST). En lugar de requerir compilaciones pesadas de código que demoran los flujos de CI/CD durante 20 a 45 minutos, Snyk Code analiza el código fuente incrementalmente en pocos segundos. Detecta con extrema precisión vulnerabilidades del OWASP Top 10 (como inyecciones SQL, Cross-Site Scripting, SSRF y ejecución remota de comandos) con una tasa de falsos positivos sumamente reducida.
Prisma Cloud Code Security (Bridgecrew y Checkov)
Palo Alto Networks ingresó al segmento de seguridad de código mediante la compra de Bridgecrew, creadores del popular motor open-source Checkov. Prisma Cloud Code Security efectúa análisis SAST y SCA en pull requests y canalizaciones de CI/CD, auditando código fuente y configuraciones de infraestructura de manera unificada.
El motor SAST de Prisma Cloud evalúa los lenguajes corporativos habituales (Python, Java, Go, JavaScript, C#). No obstante, mientras que Snyk Code busca la agilidad del programador con avisos visuales en el IDE, Prisma Cloud Code Security está orientado al cumplimiento de políticas de seguridad corporativas (Policy-as-Code). Permite a los equipos de ciberseguridad redactar reglas a medida en Python o YAML para forzar estándares específicos de la organización.
Evaluación de SAST y SCA: Para la adopción diaria por parte de los desarrolladores, la velocidad en canalizaciones de CI y la generación autónoma de pull requests correctivos, Snyk lidera el mercado con solvencia. Prisma Cloud Code Security es una solución robusta y en continua mejora, pero su diseño responde a la supervisión de políticas antes que a la experiencia de usuario del programador.
3. Seguridad de Contenedores: Optimización de Imágenes vs Defenders en Runtime
La seguridad de contenedores es el terreno donde se manifiesta la mayor brecha técnica entre ambas plataformas. La diferencia medular radica en si la protección del contenedor debe resolverse íntegramente durante la compilación de la imagen o vigilarse activamente en el kernel del sistema operativo en ejecución.
Snyk Container: Actualización de Imágenes Base y Detección de Capas
Snyk Container está diseñado para eliminar vulnerabilidades antes de que la imagen sea publicada en un registro de artefactos. Al analizar un Dockerfile y su imagen resultante, Snyk no abruma al equipo con un listado estéril de 400 vulnerabilidades del sistema operativo base. En su lugar, descompone la jerarquía de capas del Dockerfile y calcula la ruta óptima de actualización de la imagen madre.
Por ejemplo, si un servicio utiliza una imagen desactualizada de node:18-buster con 380 CVEs (incluyendo 15 críticos en bibliotecas de glibc), Snyk Container recomendará cambiar a node:18-alpine o a una imagen Distroless, demostrando de forma interactiva cómo una modificación de una sola línea en el Dockerfile elimina el 95% de las vulnerabilidades del contenedor sin alterar el código de la aplicación.
Prisma Cloud Compute (Herencia Twistlock y Agentes Defender)
Prisma Cloud también escanea registros de imágenes (AWS ECR, Google Artifact Registry, Azure ACR, Docker Hub, Harbor), pero su poder distintivo reside en Prisma Cloud Compute (anteriormente Twistlock).
Prisma Cloud despliega agentes activos denominados Prisma Cloud Defenders en toda la infraestructura de cómputo. En clústeres de Kubernetes, los Defenders se instalan como un DaemonSet en cada nodo de trabajo, conectándose al runtime mediante eBPF y llamadas al kernel. Esta arquitectura posibilita funciones que las herramientas estáticas jamás pueden ofrecer:
- Control de Admisión en Kubernetes: Prisma Cloud actúa como un Validating Webhook de la API de Kubernetes. Si una imagen no supera los umbrales de seguridad corporativos o alberga un exploit activo, el clúster rechaza el despliegue del pod antes de que consuma recursos.
- Modelado de Comportamiento Automatizado: El Defender monitoriza los contenedores en ejecución durante 24 horas continuas, aprendiendo automáticamente el árbol legítimo de procesos, las conexiones de red activas y las escrituras en disco. Cualquier anomalía en producción (como un servidor web invocando
/bin/basho ejecutando un binario de minería de criptomonedas) es bloqueada y terminada de inmediato en tiempo real. - Segmentación de Red y WAAS en Contenedores: Inspección en línea de tráfico HTTP y gRPC hacia los microservicios (WAAS - Web Application and API Security), deteniendo ataques de inyección y explotación L7 sin depender de balanceadores o WAFs externos.
Advertencia Arquitectónica Fundamental: Snyk Container es insuperable para prevenir que imágenes infladas e inseguras lleguen a producción. Sin embargo, si un ataque de día cero desconocido (como Log4Shell o la vulnerabilidad de XZ Utils) se activa en producción, Snyk no tiene capacidad técnica para frenar el proceso en el nodo. El Defender de Prisma Cloud actúa a nivel de kernel y corta la conexión maliciosa al instante.
4. Infraestructura como Código (IaC), CSPM y CIEM en Prisma Cloud Darwin
La infraestructura moderna se gestiona mediante plantillas declarativas en Terraform, OpenTofu, Pulumi, AWS CloudFormation y manifiestos de Kubernetes. Ante un fallo de configuración, ¿es preferible auditar el código estático o vigilar la nube viva en producción?
Snyk Infrastructure as Code (IaC)
Snyk IaC analiza el código de infraestructura directamente en los repositorios de control de versiones y en las canalizaciones de CI/CD. Identifica configuraciones de alto riesgo —como buckets de S3 sin cifrado, discos EBS públicos o grupos de seguridad con apertura indiscriminada (0.0.0.0/0 en el puerto 22)— antes de ejecutar terraform apply.
Adicionalmente, Snyk ofrece auditorías de deriva (drift), comparando el archivo de estado de Terraform con la infraestructura desplegada en AWS, Azure o GCP. No obstante, Snyk IaC es principalmente un validador de configuración y linter de seguridad; no sustituye un sistema integral de postura de seguridad CSPM.
Prisma Cloud Darwin: CSPM, CIEM y Trazabilidad Code-to-Cloud
La plataforma Prisma Cloud Darwin opera en una escala de gobernanza multi-cloud concebida para entornos corporativos complejos, procesando millones de eventos por segundo procedentes de las APIs de AWS, Microsoft Azure, Google Cloud Platform y Oracle Cloud:
- CSPM Corporativo (Cloud Security Posture Management): Prisma Cloud incluye más de 2.000 reglas de cumplimiento preconfiguradas y alineadas con NIST 800-53, CIS Benchmarks, ISO/IEC 27001, SOC 2 Type II, FedRAMP High, PCI-DSS v4.0 y RGPD. Detecta al segundo cualquier desvío de configuración cuando un operador modifica manualmente un firewall en la consola de AWS sin pasar por Terraform.
- CIEM (Gestión de Derechos e Identidades en la Nube): Las configuraciones excesivas de permisos IAM constituyen el principal vector de vulnerabilidad en incidentes de nube. Prisma Cloud CIEM analiza las políticas efectivas netas de usuarios, roles de servicio y relaciones de confianza entre cuentas, detectando identidades con permisos comodín (
"*") o facultades dests:AssumeRoleque no han sido utilizadas en los últimos 90 días. - Trazabilidad y Remediación Code-to-Cloud: Cuando Prisma Cloud detecta una base de datos expuesta o un bucket desprotegido en AWS, su motor de grafos rastrea el recurso a través de los metadatos de la nube hasta identificar el módulo exacto de Terraform, el repositorio Git y el pull request que lo generó. Prisma Cloud puede abrir automáticamente un pull request en GitHub con la corrección en el código IaC para evitar que el fallo se reproduzca en despliegues futuros.
5. Contexto de Ejecución, Priorización y Análisis de Alcanzabilidad
El mayor fracaso operativo de las herramientas tradicionales de seguridad es la fatiga por alertas. Una empresa mediana que escanea 500 microservicios se enfrenta con frecuencia a más de 25.000 alertas de CVEs abiertas. Ningún equipo de ingeniería puede detener su desarrollo para corregir 25.000 vulnerabilidades teóricas.
Tanto Snyk como Prisma Cloud abordan este problema implementando motores avanzados de contexto para aislar el 2% de vulnerabilidades que representan una amenaza explotable real.
Alcanzabilidad y Snyk AppRisk
Snyk mitiga el ruido mediante su Análisis de Alcanzabilidad (Reachability Analysis). A través del rastreo de grafos de llamada en el código fuente, Snyk comprueba si la función específica afectada por el CVE dentro de una biblioteca externa es realmente invocada por la aplicación. Si una dependencia alberga un fallo crítico pero la función vulnerable nunca se ejecuta en tu código, Snyk rebaja su prioridad automáticamente. Con Snyk AppRisk, la herramienta correlaciona la criticidad del negocio, la exposición pública del activo y el ritmo de releases para fijar la atención en los fallos indispensables.
Radar de Runtime en Prisma Cloud
Prisma Cloud resuelve la priorización combinando datos estáticos con telemetría en vivo del sistema operativo en producción. A través de Prisma Cloud Radar y sus sensores eBPF, la plataforma verifica qué binarios, librerías dinámicas compartidas (.so/.dll) y sockets de red están efectivamente cargados en la memoria RAM del nodo. Si una imagen incluye una versión vulnerable de OpenSSL pero el binario jamás se ejecuta ni tiene rutas de entrada desde Internet, Prisma Cloud la clasifica como no explotable en runtime, permitiendo filtrar por: "CVEs con tráfico entrante activo + binario cargado en memoria + disco escribible."
6. Matriz Técnica Comparativa (Puntuaciones y Especificaciones)
La siguiente matriz resume la comparativa directa entre Snyk Enterprise y Palo Alto Networks Prisma Cloud (Darwin) en las dimensiones clave de arquitectura, rendimiento, protección en runtime y costos operativos.
| Dimensión Tecnológica | Snyk Enterprise | Palo Alto Networks Prisma Cloud |
|---|---|---|
| Enfoque Arquitectónico | Shift-left centrado en el desarrollador (IDE, CLI, Git, ASPM). | Plataforma CNAPP integral (CSPM, CWPP, CIEM, Code Security). |
| Motor SAST y Velocidad | DeepCode AI: Escaneo semántico ultrarrápido (< 60s por PR). | Code Security: Basado en reglas y políticas corporativas. |
| Inteligencia SCA de Dependencias | Excepcional: Base de datos propia con indexación rápida de días cero. | Sólida: Datos NVD consolidados y fuentes comerciales. |
| PRs Automáticos de Fix | Nativo: Pull requests automáticos en GitHub/GitLab respetando SemVer. | Parcial: PRs en código IaC; comentarios en código de aplicación. |
| Seguridad de Contenedores | Recomendación de imágenes base, escaneo de capas y registros. | Defenders CWPP completos: DaemonSets, registros y control de admisión. |
| Protección en Runtime (CWPP / eBPF) | Monitoreo contextual vía AppRisk; sin agente de bloqueo en kernel. | Líder de la Industria: Bloqueo eBPF, perfiles de procesos y microsegmentación. |
| Postura en la Nube y Deriva (CSPM) | Auditoría de deriva en Snyk IaC (comparativa plantilla vs cloud). | CSPM Corporativo Completo: Más de 2.000 reglas multi-cloud. |
| Gestión de Identidades IAM (CIEM) | Sin módulo nativo integral. | CIEM Avanzado: Grafo de permisos efectivos y privilegios no usados. |
| Auditorías de Cumplimiento | OWASP Top 10, CWE, SANS Top 25, estándares de supply chain SLSA. | FedRAMP High, PCI-DSS v4.0, HIPAA, SOC 2, ISO 27001, CIS, RGPD. |
| Topologías de Despliegue | SaaS Multi-tenant, Snyk Broker (híbrido privado), SaaS Single-Tenant. | SaaS, Compute Console autoalojada on-premise, Air-Gapped / GovCloud. |
| Métrica FinOps de Licencia | Por Desarrollador Activo ($25/mes o contrato anual Enterprise). | Modelo de Consumo por Créditos (~$120–$160/crédito/año). |
| Puntuación Técnica CBStack | 9.2 / 10 | 9.4 / 10 |
7. Modelos de Licenciamiento, FinOps y Simulación Matemática de TCO
Al proyectar los costos en una auditoría de FinOps, Snyk y Prisma Cloud presentan estructuras económicas radicalmente distintas. Elegir el modelo inadecuado para el perfil de tu organización puede generar sobrecostos imprevistos o facturas abultadas por infraestructuras ociosas.
Estructura de Precios de Snyk (Por Desarrollador Activo)
Snyk factura con base en la cantidad de programadores que aportan código. Se define como "contributing developer" a todo autor único que haya realizado commits en un repositorio auditado en los últimos 90 días:
- Plan Free: Limitado a entre 30 y 100 pruebas al mes en repositorios individuales. Útil para pequeños proyectos open source.
- Plan Team: $25 USD por desarrollador activo al mes ($300 USD al año por desarrollador) con pago por tarjeta de crédito. Cubre Snyk Open Source, Code, Container e IaC.
- Plan Enterprise: Contratos anuales negociados que oscilan entre $650 y $1.050 USD por desarrollador al año. Desbloquea Snyk Broker para redes privadas corporativas, la plataforma ASPM Snyk AppRisk, políticas de gobernanza personalizadas, autenticación SSO/SAML y soporte prioritario.
La Ventaja FinOps de Snyk: Presupuesto anual 100% predecible. Si tu equipo de 100 desarrolladores despliega 20 microservicios o 2.000 microservicios sobre clústeres elásticos con miles de pods en Kubernetes, la tarifa de Snyk se mantiene idéntica sin verse afectada por el volumen de cómputo en la nube.
Estructura de Precios de Prisma Cloud (Consumo por Créditos)
Palo Alto Networks licencia Prisma Cloud a través de una Bolsa Anual de Créditos. Las organizaciones adquieren un paquete anual de créditos (cuyo precio de lista oscila entre $120 y $160 USD por crédito, reduciéndose a ~$95-$110 USD en compromisos plurianuales corporativos). Cada módulo de la plataforma consume créditos a tasas específicas:
- 1 Host / Máquina Virtual (Defender CWPP): Consume ~1,0 crédito al año (~$140 USD/servidor/año).
- 1 Nodo de Kubernetes (Worker Node con hasta 30 contenedores): Consume entre ~1,0 y 1,5 créditos al año (~$140–$210 USD/nodo/año).
- Cargas Serverless (AWS Lambda / Google Cloud Functions): Consume ~0,05 a 0,1 créditos por cada 100 funciones o bloques de invocaciones.
- Seguridad de Código (Por Desarrollador Activo): Consume entre ~0,25 y 0,5 créditos por desarrollador al año (~$35–$70 USD/dev/año).
- Postura Cloud (Ingesta de recursos CSPM): Consume créditos en función del volumen de cuentas o recursos inventariados.
- Seguridad Web y de APIs (WAAS): Consume créditos según el tráfico mensual y los endpoints protegidos.
Simulación Matemática de TCO en 3 Escenarios Corporativos
Para dimensionar el impacto financiero real, evaluamos tres organizaciones tipo a lo largo de un período de 12 meses.
Escenario A: Empresa SaaS en Crecimiento
Parámetros: 50 Desarrolladores Activos | 120 Servidores / VMs en Cloud | 8 Clústeres Kubernetes (60 nodos worker) | 250 Repositorios.
- TCO de Snyk: 50 desarrolladores × $800 USD/dev/año (Paquete Enterprise) = $40.000 USD/año. (Nota: Carece de agente CWPP en los nodos; la compañía podría requerir una solución complementaria de protección de servidores).
- TCO de Prisma Cloud:
• Seguridad de Código: 50 devs × 0,4 créditos = 20 créditos.
• CWPP Servidores: 120 VMs × 1,0 crédito = 120 créditos.
• CWPP Contenedores: 60 nodos K8s × 1,5 créditos = 90 créditos.
• Total: 230 créditos × $140 USD/crédito = $32.200 USD/año.
Observación Financiera: Los contratos empresariales de Palo Alto Networks habitualmente exigen un compromiso mínimo anual que ronda los $45.000 a $60.000 USD.
Escenario B: Scale-Up Tecnológica (Microservicios y Multi-Cloud)
Parámetros: 200 Desarrolladores Activos | 500 Servidores Cloud | 20 Clústeres Kubernetes (200 nodos worker) | 1.500 Funciones Serverless | Entorno Multi-Cloud AWS + GCP.
- TCO de Snyk: 200 desarrolladores × $750 USD/dev/año = $150.000 USD/año. Facturación transparente y predecible; cero riesgo de sobrecostos por picos de tráfico en la nube.
- TCO de Prisma Cloud:
• Seguridad de Código: 200 devs × 0,35 créditos = 70 créditos.
• CWPP Servidores: 500 VMs × 1,0 crédito = 500 créditos.
• CWPP Contenedores: 200 nodos × 1,5 créditos = 300 créditos.
• Serverless e Ingesta CSPM = ~25 créditos.
• Total: 895 créditos × $130 USD/crédito = $116.350 USD/año.
Riesgo FinOps: Si una campaña comercial o campaña de fin de año eleva el clúster a 400 nodos durante tres meses, el consumo acelerado de créditos forzará una regularización (true-up) imprevista fuera de presupuesto.
Escenario C: Gran Corporación (Banca, Seguros o Fintech Regulada)
Parámetros: 1.000 Desarrolladores Activos | 2.500 Servidores | 80 Clústeres Kubernetes (1.000 nodos) | Exigencias Estrictas de FedRAMP y PCI-DSS v4.0.
- TCO de Snyk: 1.000 desarrolladores × $600 USD/dev/año (Tarifa con descuento por volumen) = $600.000 USD/año. (La compañía debe contratar obligatoriamente otra herramienta CSPM/CWPP para superar auditorías en los servidores).
- TCO de Prisma Cloud:
• Seguridad de Código: 1.000 devs × 0,3 créditos = 300 créditos.
• CWPP Servidores: 2.500 VMs × 1,0 crédito = 2.500 créditos.
• CWPP Contenedores: 1.000 nodos × 1,5 créditos = 1.500 créditos.
• Módulos WAAS y CIEM = 300 créditos.
• Total: 4.600 créditos × $110 USD/crédito (Tramo de gran volumen) = $506.000 USD/año.
Retorno de Inversión Corporativo: Permite sustituir cuatro proveedores aislados (escáner SCA, linter IaC, herramienta CSPM y agente EDR/CWPP de servidor) bajo un único contrato global con Palo Alto Networks.
8. Privacidad del Código, Retención de Datos y Certificaciones Normativas
En sectores donde el código fuente y las bases de datos contienen propiedad intelectual crítica o datos personales protegidos por regulaciones como el RGPD europeo, la seguridad de la propia herramienta de escaneo es prioritaria.
Privacidad del Código y Entrenamiento de Modelos de Inteligencia Artificial: Una inquietud recurrente al emplear motores asistidos por IA es si el código propietario de la empresa se utiliza para alimentar modelos públicos. El motor DeepCode AI de Snyk opera bajo acuerdos contractuales de retención cero: el código fuente se transfiere cifrado mediante TLS 1.3 a contenedores de escaneo aislados en memoria volátil, se convierte en un grafo semántico y se destruye al instante tras finalizar el análisis. Snyk certifica por contrato que el código de sus clientes jamás se usa para entrenar sus modelos de IA. De forma similar, Prisma Cloud aísla los artefactos de análisis en los tenants de nube propios del cliente, manteniendo un aislamiento criptográfico estricto entre el plano de datos de los agentes Defender y la consola de gestión.
Despliegues en Redes Aisladas (Air-Gapped) y Sector Público: Para entidades bancarias, infraestructuras críticas y organismos de defensa con requerimientos de aislamiento total de Internet:
- Snyk Broker: Dado que Snyk es un servicio primordialmente SaaS, implementa Snyk Broker para conectar con instancias privadas de GitHub Enterprise o GitLab Server detrás del firewall corporativo. Snyk Broker actúa como un proxy inverso de código abierto que inspecciona cada petición saliente, asegurando que las credenciales internas y el código no abandonen la red sin autorización.
- Prisma Cloud Compute (Edición Autoalojada On-Premise): Prisma Cloud ofrece una consola de Compute totalmente autoalojable e instalable en centros de datos desconectados de Internet. Permite actualizar las firmas de vulnerabilidades de forma manual o mediante paquetes sin conexión, cumpliendo con los estándares de entornos soberanos. Asimismo, Prisma Cloud ostenta la rigurosa acreditación FedRAMP High en entornos de nube gubernamentales.
9. Pros y Contras: Análisis Real de Trade-Offs de Ingeniería
Ventajas de Snyk
- Adopción sobresaliente entre programadores gracias a sus plugins en IDEs y CLI ágil.
- Escaneos SAST y SCA en menos de un minuto por pull request con DeepCode AI.
- Pull requests automáticos de corrección que los desarrolladores revisan y fusionan sin resistencia.
- Base de inteligencia propia de vulnerabilidades con indexación previa a la publicación en el NVD.
- Recomendaciones de imágenes base que eliminan el 90% del ruido en Dockerfiles.
- Modelo de licenciamiento por desarrollador estable y sin sorpresas por escalabilidad en la nube.
Limitaciones de Snyk
- No cuenta con agente eBPF en runtime (CWPP) para abortar ataques en servidores activos.
- Carece de un sistema integral de postura multi-cloud (CSPM) para auditorías de infraestructura global.
- Sin módulo nativo profundo de análisis de identidades y derechos IAM (CIEM).
- Puede resultar costoso para empresas con muchos desarrolladores pero poca infraestructura en la nube.
Ventajas de Prisma Cloud
- Plataforma CNAPP integral que cubre Code Security, CSPM, CWPP y CIEM en una consola unificada.
- Protección líder de Kubernetes en runtime mediante agentes Defender eBPF y admission control.
- Más de 2.000 reglas automáticas para certificar FedRAMP High, PCI-DSS v4.0, HIPAA y RGPD.
- Módulo CIEM avanzado para detectar permisos excesivos y escalado de privilegios en IAM.
- Trazabilidad Code-to-Cloud para mapear derivas de infraestructura directamente a repositorios Git.
- Consola de cómputo autoalojable e instalable en redes totalmente aisladas (air-gapped).
Limitaciones de Prisma Cloud
- Curva de aprendizaje pronunciada y mayor carga de mantenimiento administrativo.
- La interacción con los programadores en PRs puede resultar burocrática y saturada de políticas.
- El modelo de consumo por créditos exige una vigilancia FinOps constante para prevenir desvíos.
- Barrera de entrada elevada con compromisos mínimos anuales que rondan los $45.000–$60.000 USD.
10. Veredicto Estratégico y Patrones de Arquitectura Híbrida
Al tomar la decisión final entre Snyk vs Prisma Cloud en 2026, los comités tecnológicos deben orientarse según las prioridades de gobernanza, la madurez en la nube y la propiedad del riesgo:
Debes Elegir Snyk Si:
- Tu organización de ingeniería prioriza la velocidad de entrega, la autonomía del programador y la agilidad en CI/CD.
- El principal dolor de cabeza reside en librerías open-source desactualizadas (SCA) y en desarrolladores que descuidan los avisos de seguridad.
- Buscas pull requests automáticos de corrección que puedan aplicarse con un solo clic en segundos.
- Tu equipo de infraestructura ya se apoya en utilidades nativas de los proveedores cloud (AWS Security Hub, Google Cloud SCC) y no requiere un software CNAPP pesado adicional.
- Tu equipo financiero exige un gasto de software rigurosamente predecible por puesto de trabajo.
Debes Elegir Prisma Cloud Si:
- La iniciativa de seguridad está impulsada por el CISO, el equipo de SecOps y los responsables de auditoría corporativa.
- Gestionas clústeres extensos de Kubernetes en producción que requieren agentes activos en el kernel (eBPF), validación de admisión y segmentación de red.
- Tu negocio está sujeto a regulaciones financieras, sanitarias o gubernamentales estrictas (PCI-DSS v4.0, HIPAA, FedRAMP High, SOC 2).
- Experimentas una proliferación descontrolada de roles en IAM y necesitas CIEM para revocar privilegios comodín.
- Deseas consolidar herramientas fragmentadas (SCA, linter IaC, CSPM y CWPP) bajo un único contrato con Palo Alto Networks.
El Modelo Híbrido Corporativo: En grandes empresas tecnológicas con más de 500 ingenieros, el patrón dominante es una arquitectura híbrida con ambos proveedores. Los desarrolladores utilizan Snyk en sus editores y en GitHub para corregir el código y las dependencias en origen con rapidez. En paralelo, los equipos centrales de SecOps despliegan Prisma Cloud en las cuentas de nube y en los clústeres de Kubernetes para garantizar la postura CSPM, vigilar identidades mediante CIEM y neutralizar incidentes en tiempo de ejecución con Defenders. Snyk resuelve la seguridad en el código; Prisma Cloud resguarda el negocio en la nube.