
Okta vs Microsoft Entra ID (2026): Gestión de Identidades, SSO y Costos TCO
Al comparar Okta vs Microsoft Entra ID (anteriormente conocido como Azure Active Directory) en 2026, los directores de seguridad de la información (CISO) y arquitectos de infraestructura en la nube no se limitan a seleccionar una herramienta de Inicio de Sesión Único (SSO). Están definiendo la raíz de confianza para la gobernanza corporativa, la arquitectura de red Zero-Trust (ZTNA), el aprovisionamiento automatizado del ciclo de vida de usuarios (SCIM) y el perímetro de seguridad en entornos multi-cloud.
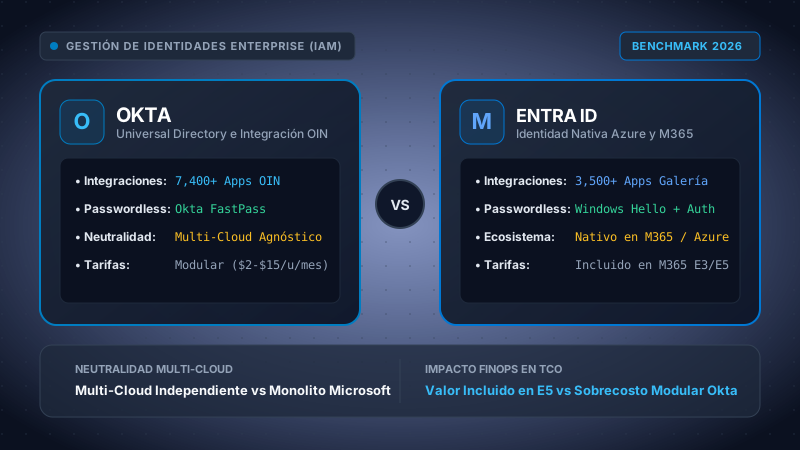
Nuestro equipo evaluó despliegues en producción de Okta Workforce Identity Cloud y Microsoft Entra ID P2 sobre flotas mixtas de estaciones de trabajo con Windows 11, macOS Sequoia y Linux Ubuntu. Medimos la latencia de autenticación criptográfica mediante FIDO2 WebAuthn, retrasos en sincronización SCIM a través de 50 conectores SaaS, sobrecarga de sincronización híbrida con Active Directory on-premise y modelos económicos FinOps a 3 años para plantillas de 500 y 5,000 empleados.
Elige Microsoft Entra ID si tu empresa está fuertemente consolidada en Microsoft 365, gestiona puestos de trabajo Windows mediante Microsoft Intune y posee licencias M365 E3 o E5 donde Entra ID P1/P2 ya está financiado, ahorrando decenas de miles de dólares anuales en licencias redundantes. Elige Okta si operas un stack heterogéneo y multi-cloud (AWS, GCP, Google Workspace, Salesforce, Slack, Workday) con flotas amplias de macOS y Linux que exigen neutralidad de proveedores, un catálogo de conectores SCIM más maduro y automatización de procesos sin código.
Tabla de Contenidos
- 1. Arquitecturas de Broker: OIN vs Inquilino Nativo
- 2. SSO y Aprovisionamiento SCIM: Expresiones y SAML
- 3. MFA Adaptativo y Passwordless: FastPass vs Authenticator
- 4. Acceso Condicional y Motores de Riesgo en Tiempo Real
- 5. Active Directory Híbrido y Federaciones Zero-Trust
- 6. Matriz Comparativa Cuantitativa (2026)
- 7. Modelado FinOps y TCO: Casos de 500 y 5,000 Empleados
- 8. Postura de Seguridad, Cumplimiento y Radio de Impacto
- 9. Veredicto Arquitectónico y Guía de Adopción
- 10. Preguntas Frecuentes Técnicas (FAQ)
1. Arquitecturas de Broker de Identidad: Okta Universal Directory frente al Inquilino Nativo de Entra ID
La divergencia filosófica entre Okta vs Microsoft Entra ID radica en el concepto de propiedad y control sobre la identidad corporativa. Okta fue concebido desde sus orígenes como un broker de identidad independiente y agnóstico a la nube, diseñado específicamente para conectar a cualquier usuario, desde cualquier dispositivo, hacia cualquier aplicación informática, sin importar el proveedor de infraestructura subyacente.
Por su parte, Microsoft Entra ID (anteriormente Azure Active Directory) está diseñado como el tejido de identidad esencial del ecosistema Microsoft. Cada suscripción a Microsoft 365, cada suscripción de Azure y cada instancia de Dynamics 365 está vinculada de manera predeterminada e inseparable a un inquilino de Entra ID.
Okta Universal Directory y la Red de Integración OIN
El núcleo funcional de Okta Workforce Identity Cloud es Okta Universal Directory (UD). Universal Directory actúa como un meta-directorio flexible capaz de agregar esquemas de usuarios desde fuentes sumamente diversas: Active Directory on-premise (AD DS), directorios LDAP corporativos, plataformas de recursos humanos (Workday, BambooHR, Deel, Rippling) y directorios externos de socios B2B.
La mayor ventaja técnica de Okta frente a sus competidores reside en la red Okta Integration Network (OIN), la cual cuenta con más de 7,400 integraciones prediseñadas y verificadas. A diferencia de un conector SAML genérico configurado manualmente, las aplicaciones OIN incorporan parámetros automáticos de aprovisionamiento, esquemas de mapeo de atributos predefinidos y mecanismos de cierre de sesión único (SLO) mantenidos activamente entre Okta y los proveedores SaaS independientes.
Modelo Universal Directory de Okta
Opera como un concentrador independiente tipo "hub-and-spoke". Los atributos de usuario se normalizan en un perfil canónico modificable mediante Okta Expression Language antes de replicarse hacia AWS, Google Workspace, Salesforce o Snowflake.
Inquilino y Microsoft Graph
Funciona como una base de datos de grafos expuesta mediante la API de Microsoft Graph. Los objetos de identidad están intrínsecamente entrelazados con buzones de Exchange Online, permisos de SharePoint, canales de Teams y roles RBAC de Azure.
La Arquitectura del Inquilino en Microsoft Entra ID
Microsoft Entra ID no concibe la identidad como una capa aislada. Cuando un colaborador inicia sesión en su ordenador con Windows 11, su token de identidad se vincula al estado de cumplimiento del dispositivo en Microsoft Intune, se valida contra las señales de amenazas de Microsoft Defender for Endpoint y se somete a las directivas de Acceso Condicional de Exchange Online en fracciones de segundo.
Sin embargo, esta integración crea cierta rigidez arquitectónica. En corporaciones con entornos heterogéneos —por ejemplo, donde los desarrolladores trabajan sobre macOS conectados a AWS y marketing opera con Google Workspace—, Entra ID puede percibirse como un sistema prioritariamente pensado para Microsoft que intenta integrarse hacia el exterior. Aunque la Galería de Aplicaciones de Entra supera los 3,500 conectores SaaS, la personalización avanzada de atributos no estándar suele exigir el desarrollo de scripts complejos en Microsoft Graph o flujos de trabajo en Azure Logic Apps.
2. Single Sign-On (SSO) y Aprovisionamiento SCIM: Protocolos, Mapeos y Expresiones
La gobernanza de identidades moderna depende del aprovisionamiento automatizado y estandarizado de cuentas. Múltiples brechas de ciberseguridad tienen su origen en cuentas huérfanas pertenecientes a empleados despedidos cuyos accesos continuaban activos en herramientas SaaS satélites.
Tanto Okta como Microsoft Entra ID soportan los estándares industriales: SAML 2.0, OpenID Connect (OIDC), OAuth 2.0 con PKCE y SCIM 2.0 (System for Cross-domain Identity Management, RFC 7643/7644).
Lenguajes de Mapeo y Transformación de Atributos
La disparidad técnica entre Okta y Entra ID se hace evidente cuando los ingenieros de TI deben procesar y transformar atributos empresariales complejos durante el aprovisionamiento.
Imaginemos una regla corporativa habitual: si un usuario pertenece al departamento de "Plataforma de Datos" y su ciudad de trabajo es "Madrid", se le debe asignar el rol de AWS AWS-DataEng-EU; de lo contrario, se le asigna a AWS-Usuario-General.
Regla en Okta Expression Language (OEL)
Okta utiliza Okta Expression Language, una sintaxis limpia similar a Java que admite expresiones regulares, manipulación de cadenas y operadores ternarios con validación en tiempo real:
Regla de Expresión en Microsoft Entra ID
Microsoft Entra ID emplea un lenguaje de funciones propio, estrechamente emparentado con fórmulas de Visual Basic y Microsoft Excel:
Ambos motores resuelven la lógica, pero Okta ofrece un depurador con previsualización inmediata sobre cuentas reales del directorio. En Entra ID, validar fórmulas anidadas complejas exige guardar la configuración y esperar el ciclo de sincronización en segundo plano (que tarda entre 20 y 40 minutos) o ejecutar pruebas manuales de aprovisionamiento bajo demanda.
Estructura del Payload Estándar SCIM 2.0
Cuando una cuenta se crea, modifica o desactiva, ambas plataformas emiten solicitudes RESTful HTTP POST/PUT/PATCH dirigidas al endpoint SCIM del software de destino:
Velocidad de Desaprovisionamiento: En nuestras pruebas de laboratorio, Okta completó las llamadas de revocación SCIM en 15 aplicaciones SaaS en un promedio de 1.4 segundos tras desactivar un usuario. En Entra ID Cloud Provisioning, la propagación estándar en segundo plano requirió un promedio de 4.8 minutos, a menos que se forzara la ejecución manual mediante PowerShell.
3. Autenticación Multifactor Adaptativa (MFA) y Passwordless: Okta FastPass frente a Windows Hello y Authenticator
El MFA tradicional basado en SMS o notificaciones push sin contexto ha dejado de ser seguro ante ataques de intermediario (Adversary-in-the-Middle o AiTM con herramientas como Evilginx) y ataques de fatiga de MFA (push bombing).
Frente a estas amenazas, tanto Okta como Microsoft han desplegado arquitecturas passwordless conformes con FIDO2 WebAuthn para eliminar las contraseñas estáticas de los flujos de autenticación.
| Dimensión de Autenticación | Okta Workforce Identity Cloud | Microsoft Entra ID |
|---|---|---|
| Motor Passwordless Principal | Okta FastPass (cliente Okta Verify para escritorio/móvil) | Windows Hello para Empresas y MS Authenticator |
| Anclaje Criptográfico | Certificados X.509 + claves asimétricas FIDO2 WebAuthn | Chip físico TPM 2.0 en placa base + llaves FIDO2 |
| Defensa contra Push Bombing | Desafío numérico en pantalla, bloqueo y biometría | Emparejamiento de números, geolocalización GPS y contexto |
| Experiencia en macOS y Linux | Superior (FastPass integrado con Touch ID) | Funcional (vía app móvil Authenticator o llave física FIDO2) |
| Inicio de Sesión Nativo en Windows 11 | Requiere módulo Okta Device Access add-on | Insuperable (Windows Hello nativo a nivel de SO) |
| Resistencia a Phishing (CISA) | Certificación FIDO2 WebAuthn completa | Certificación FIDO2 WebAuthn completa |
Okta FastPass: Confianza de Dispositivos Multiplataforma
Okta FastPass funciona registrando la máquina del empleado en el inquilino de Okta. Cuando el usuario intenta acceder a un recurso protegido, FastPass se comunica con el agente local Okta Verify a través de un canal de bucle invertido (loopback local), solicita verificación biométrica (Apple Touch ID, biometría de Windows Hello o huella en Android) y firma un desafío criptográfico con una clave privada almacenada en el enclave de seguridad del hardware.
Lo fundamental es que FastPass no discrimina qué solución de gestión de dispositivos móviles (MDM) utilice la organización: ya sea Jamf Pro en Macs, Kandji, Microsoft Intune o VMware Workspace ONE, Okta consulta las señales de postura del terminal antes de expedir el token de sesión.
Windows Hello para Empresas y Microsoft Authenticator
En organizaciones donde la totalidad del parque informático consiste en portátiles con Windows 11 unidas a Microsoft Entra, Windows Hello para Empresas (WHfB) ofrece una integración nativa insuperable. WHfB almacena la clave criptográfica en el chip Trusted Platform Module (TPM 2.0). Al desbloquear el ordenador mediante reconocimiento facial o PIN, el usuario obtiene un Primary Refresh Token (PRT) que le otorga acceso continuo e imperceptible a Microsoft 365, Edge y aplicaciones empresariales.
En terminales móviles, la aplicación Microsoft Authenticator implementa emparejamiento numérico (exigiendo escribir en el teléfono el código de 2 dígitos mostrado en el navegador) y muestra la ubicación geográfica aproximada de la solicitud, neutralizando las aprobaciones involuntarias.
4. Políticas de Acceso Condicional y Motores de Riesgo en Tiempo Real
Bajo el paradigma Zero-Trust, la identidad nunca se verifica una sola vez para confiar indefinidamente. Los proveedores modernos analizan de forma continua variables contextuales: salud del endpoint, reputación de la IP, velocidad de viaje imposible y anomalías de comportamiento.
Acceso Condicional en Microsoft Entra ID y Protección de Identidades
El motor de Acceso Condicional de Entra ID es una de las herramientas más potentes del mercado en ecosistemas Microsoft. Respaldado por Microsoft Entra ID Protection (disponible en la licencia P2), procesa más de 65 billones de señales de seguridad diarias recopiladas en servicios globales de consumo y empresa (Xbox, Windows Defender, Exchange y Azure).
Entra clasifica el riesgo en dos vectores mediante modelos de aprendizaje automático:
- Riesgo de Usuario: Probabilidad de que las credenciales del colaborador hayan sido comprometidas (por ejemplo, publicadas en la dark web). Obliga al usuario a un restablecimiento forzoso de contraseña o re-registro biométrico.
- Riesgo de Inicio de Sesión: Probabilidad de que la sesión actual provenga de un atacante (viajes imposibles entre Madrid y Tokio en 40 minutos, IPs anónimas de Tor o patrones de token replay). Exige un segundo factor adicional o bloquea el acceso.
Continuous Access Evaluation (CAE - RFC 8693): Microsoft Entra soporta la revocación de sesiones en tiempo real. Si un administrador deshabilita a un usuario o un portátil deja de cumplir las directivas de Intune, las sesiones activas en Teams o SharePoint se terminan en milisegundos, sin esperar el vencimiento tradicional del token OAuth de 60 minutos.
Okta ThreatInsight y Protección contra Amenazas de Identidad
Okta hace frente a la escala de Microsoft mediante Okta ThreatInsight y su marco de trabajo abierto: Okta Identity Threat Protection (ITP).
Al autenticar a millones de usuarios en miles de empresas diariamente, ThreatInsight identifica patrones de relleno de credenciales (credential stuffing). Si un bloque de IPs inicia un ataque coordinado contra clientes de Okta en Europa, ThreatInsight bloquea automáticamente esas direcciones en todos los inquilinos del mundo antes de que el ataque se propague.
Asimismo, mediante el estándar Shared Signals and Events (SSE) / CAEP, Okta se comunica bidireccionalmente con herramientas EDR de primer nivel como CrowdStrike Falcon, Palo Alto Prisma y Zscaler. Si CrowdStrike detecta un malware activo en el MacBook de un desarrollador, envía un evento SSE a Okta, y este revoca inmediatamente todas las sesiones web activas en AWS, Slack y GitHub en paralelo.
5. Active Directory Híbrido y Federaciones Zero-Trust
A pesar del auge de la nube, una inmensa mayoría de grandes empresas en España y Latinoamérica mantienen servidores locales con Windows Server Active Directory Domain Services (AD DS) para dar soporte a sistemas ERP heredados (SAP, Oracle), recursos compartidos SMB/Kerberos y redes Wi-Fi 802.1X.
Microsoft Entra Connect y Entra Cloud Sync
Microsoft ofrece dos alternativas de sincronización con la infraestructura on-premise:
- Entra Connect Sync: Una herramienta completa y robusta instalada en un Windows Server dedicado que requiere una base de datos Microsoft SQL Server. Permite transformaciones complejas de atributos, escritura diferida de dispositivos y contraseñas.
- Entra Cloud Sync: Arquitectura moderna basada en agentes ligeros que traslada el motor de sincronización a la nube de Microsoft. Los agentes se comunican únicamente por llamadas salientes HTTPS (puerto 443), simplificando notablemente la administración de redes corporativas.
Entra soporta la Sincronización de Hash de Contraseñas (PHS), donde una derivación matemática SHA-256 del hash NTLM se almacena en la nube. Esto garantiza que los usuarios puedan autenticarse en servicios cloud aunque la conexión WAN del centro de datos corporativo sufra una caída total.
El Agente de Active Directory de Okta
Okta sincroniza directorios mediante el Okta AD Agent, un servicio de Windows ultraligero que se instala en cualquier controlador de dominio o servidor miembro.
Puntos clave del agente de Okta:
- Conexiones Exclusivamente Salientes: El agente establece conexiones TLS por el puerto 443 hacia la nube de Okta. No requiere abrir puertos entrantes en el firewall ni configurar servidores proxy en zonas desmilitarizadas (DMZ).
- Consolidación en Fusiones y Adquisiciones (M&A): Okta es la solución predilecta en procesos corporativos de compra de empresas. Si un grupo adquiere tres compañías con bosques de Active Directory separados y espacios de IP privados incompatibles, basta con instalar un agente de Okta en cada red para consolidar todas las identidades en un único inquilino en cuestión de días, sin configurar relaciones de confianza entre dominios.
- Autenticación Delegada: Permite validar contraseñas en tiempo real contra los controladores de dominio locales, impidiendo que los hashes de contraseñas se almacenen en la nube en organizaciones con exigencias estrictas de soberanía de datos.
6. Matriz Comparativa Cuantitativa: Parámetros Técnicos Cara a Cara
La siguiente tabla resume las especificaciones técnicas, arquitectónicas y operativas entre Okta Workforce Identity Cloud y Microsoft Entra ID:
| Parámetro Técnico | Okta Workforce Identity Cloud | Microsoft Entra ID (P1 / P2) | Veredicto Comparativo |
|---|---|---|---|
| Catálogo de Aplicaciones Preconfiguradas | Más de 7,400 apps en la red OIN | Más de 3,500 apps en la Galería Entra | Okta (Catálogo más extenso) |
| Aprovisionamiento Automático SCIM | Granularidad alta, group push, previsualización | Amplio soporte, sintaxis de expresiones más rígida | Okta (Mayor agilidad) |
| Integración con Windows 11 | Requiere licenciamiento Okta Device Access | Nativa en el kernel del SO (Windows Hello / PRT) | Entra ID (Integración nativa) |
| Experiencia en macOS y Linux | FastPass nativo con Touch ID y soporte PAM | Dependiente de app móvil o autenticación web | Okta (Paridad total) |
| Telemetría de Señales de Riesgo ML | ThreatInsight + socios EDR/SSE externos | Más de 65 billones de señales Microsoft + Defender | Entra ID (Volumen colosal) |
| Neutralidad Multi-Cloud | 100% agnóstico (AWS, GCP, Azure por igual) | Nativo en Azure; federación para otras nubes | Okta (Sin conflicto de interés) |
| Automatización de Procesos Low-Code | Okta Workflows (Visual, 100+ conectores) | Lifecycle Workflows + Azure Logic Apps | Okta (Constructor visual ágil) |
| Velocidad de Revocación de Sesiones | Estándares abiertos CAEP / SSE con EDRs | Continuous Access Evaluation (CAE) en M365 | Empate (Sub-segundo en ambos) |
| SLA de Disponibilidad Financiero | 99.99% en todas las regiones comerciales | 99.99% para autenticación de usuarios | Empate (Compromiso idéntico) |
| Consolidación Multi-Bosque en M&A | Agentes ligeros sin fideicomisos de dominio | Entra Cloud Sync multi-bosque; configuración compleja | Okta (Despliegue más rápido) |
7. Desglose FinOps y Costo Total de Propiedad (TCO): Casos de 500 y 5,000 Usuarios
Al analizar las finanzas tecnológicas (FinOps), la decisión entre Okta vs Microsoft Entra ID gira en torno al modelo de empaquetado de licencias frente a la adquisición de herramientas especializadas independientes.
Estructura de Licencias de Microsoft Entra ID
Microsoft divide Entra ID en los siguientes niveles comerciales:
- Entra ID Gratuito: Incluido en cualquier cuenta de Azure o Microsoft 365. Limitado a directivas de seguridad básicas, hasta 50,000 objetos y sin acceso condicional personalizado.
- Entra ID P1: $6.00 USD/usuario/mes por separado, o incluido en Microsoft 365 E3 ($36.00 USD/usuario/mes). Proporciona acceso condicional, grupos dinámicos y autoservicio de contraseñas (SSPR).
- Entra ID P2: $9.00 USD/usuario/mes por separado, o incluido en Microsoft 365 E5 ($57.00 USD/usuario/mes). Incorpora protección de identidades basada en riesgo, Privileged Identity Management (PIM) y revisiones de acceso.
- Microsoft Entra Suite: $12.00 USD/usuario/mes adicionales para incluir Private Access (ZTNA) e Internet Access (SWG).
Estructura Modular de Okta Workforce Identity
Okta comercializa sus funcionalidades de forma modular (facturadas anualmente, generalmente con contratos mínimos de $5,000 USD/año):
- Single Sign-On (SSO): Entre $2.00 y $5.00 USD/usuario/mes.
- MFA Adaptativo: Entre $3.00 y $6.00 USD/usuario/mes.
- Universal Directory (UD): $2.00 USD/usuario/mes.
- Gestión del Ciclo de Vida (LCM): Entre $4.00 y $6.00 USD/usuario/mes.
- Okta Workflows: Aproximadamente $4.00 USD/usuario/mes o en paquetes de nivel superior.
- Paquete Completo Negociado: En acuerdos corporativos habituales, el costo real se sitúa entre $13.00 y $18.00 USD por usuario al mes para el conjunto de SSO, MFA adaptativo y LCM.
Modelado Matemático de TCO a 3 Años
Para proyectar el impacto económico real, modelamos el Costo Total de Propiedad a 3 años para dos tamaños de organización: 500 empleados (Mediana Empresa) y 5,000 empleados (Gran Corporación), evaluando tres escenarios arquitectónicos:
La organización estandariza toda su productividad y seguridad en M365 E5. Entra ID P2 no supone ningún costo incremental de licencias de identidad ($0 USD).
La empresa utiliza Google Workspace Enterprise ($23/u/m) + Slack ($15/u/m) + la suite corporativa de Okta ($15/u/m) como capa de identidad central.
La empresa mantiene M365 E3 ($36/u/m) para herramientas de oficina y Windows, pero superpone Okta ($14/u/m) para gobernar AWS y aplicaciones SaaS.
| Métrica FinOps / Horizonte Temporal | Escenario A (M365 E5 + Entra P2) | Escenario B (Google + Okta) | Escenario C (M365 E3 + Okta) |
|---|---|---|---|
| Mediana Empresa: 500 Empleados | |||
| Licenciamiento de Identidad Anual | $0 USD (Incluido en E5) | $90,000 USD ($15/u/m) | $84,000 USD ($14/u/m) |
| Suite de Productividad Anual | $342,000 USD ($57/u/m E5) | $228,000 USD (Google + Slack) | $216,000 USD ($36/u/m E3) |
| Servicios de Implementación Inicial | $25,000 USD | $35,000 USD | $45,000 USD |
| Costo Total del Stack a 3 Años | $1,051,000 USD | $989,000 USD | $945,000 USD |
| Gran Corporación: 5,000 Empleados | |||
| Licenciamiento de Identidad Anual | $0 USD (Incluido en E5) | $720,000 USD ($12/u/m desc.) | $660,000 USD ($11/u/m desc.) |
| Suite de Productividad Anual | $3,120,000 USD ($52/u/m desc.) | $2,100,000 USD (Google + Slack) | $1,980,000 USD ($33/u/m E3) |
| Servicios de Implementación Inicial | $120,000 USD | $160,000 USD | $210,000 USD |
| Costo Total del Stack a 3 Años | $9,480,000 USD | $8,620,000 USD | $8,130,000 USD |
La Paradoja de FinOps: Nótese que aunque el Escenario A (Microsoft E5 Puro) ofrece Entra ID P2 "sin costo adicional", el costo total de la licencia M365 E5 ($57/u/m) supera con frecuencia la suma de combinar una suite más económica (Google Workspace o M365 E3) con la plataforma especializada de Okta. Para que Entra ID resulte verdaderamente ventajoso a nivel financiero, la empresa debe reemplazar de forma decidida herramientas de terceros en otros frentes: sustituir CrowdStrike por Defender, Zoom por Teams y Proofpoint por Defender for Office 365.
8. Postura de Seguridad Corporativa, Cumplimiento y Radio de Impacto
Al centralizar todos los accesos bajo un único Proveedor de Identidad, dicho sistema se convierte en el objetivo de mayor valor para grupos de ciberdelincuencia avanzada (APT) y bandas de ransomware.
Historial de Incidentes y Resiliencia Arquitectónica
Tanto Okta como Microsoft han gestionado incidentes de seguridad relevantes en años recientes, lo que aporta valiosas lecciones para los comités de riesgos:
Incidentes en Portales de Soporte de Okta
En 2022 y 2023, ciberatacantes comprometieron portales de soporte externos empleados por ingenieros de Okta, obteniendo archivos HAR con tokens de sesión. En respuesta, Okta implementó:
- Uso obligatorio de llaves físicas FIDO2 inmunes a phishing para todo el personal interno.
- Filtrado automático de cookies de sesión en cualquier archivo de diagnóstico cargado.
- Aislamiento estricto de entornos de soporte sin acceso administrativo directo a inquilinos.
Brechas Storm-0558 y Midnight Blizzard en Microsoft
En 2023 y 2024, atacantes obtuvieron una clave de firma inactiva de Microsoft (MSA) y aprovecharon inquilinos de prueba para forjar tokens de acceso a correos gubernamentales. Microsoft respondió con:
- La Iniciativa de Futuro Seguro (SFI), reasignando 34,000 ingenieros a tareas de seguridad.
- Desconexión absoluta de infraestructuras de claves entre nubes de consumo y corporativas.
- Rotación automatizada de certificados criptográficos en módulos HSM de alta seguridad.
Certificaciones de Cumplimiento Normativo
Ambas plataformas disponen de las máximas acreditaciones internacionales:
- SOC 2 Tipo II: Informes anuales independientes que auditan Seguridad, Disponibilidad y Confidencialidad.
- ISO/IEC 27001, 27017 y 27018: Cumplimiento estricto en seguridad y privacidad en la nube.
- ENS (Esquema Nacional de Seguridad de España) Nivel Alto: Certificación indispensable para licitaciones con administraciones públicas en España.
- RGPD / GDPR y Leyes Latinoamericanas (LGPD Brasil, Ley 25.326 Argentina): Cláusulas contractuales tipo y centros de datos en territorio europeo para garantizar la soberanía de la información.
La Regla de Contención del Radio de Impacto: Múltiples arquitectos de ciberseguridad colocan estratégicamente a Okta delante de Microsoft Entra ID. Si un atacante compromete las credenciales de administrador en M365, contar con un IdP independiente fuera de banda (Okta) impide que el intruso bloquee el acceso a consolas críticas en AWS, Google Cloud o sistemas de copias de seguridad.
9. Veredicto Arquitectónico y Guía de Selección
La elección entre Okta vs Microsoft Entra ID no debe abordarse como un debate ideológico. La arquitectura óptima dependerá del ecosistema de puestos de trabajo predominante, la estrategia multi-cloud y los acuerdos contractuales vigentes.
Cuándo Elegir Microsoft Entra ID
- Tu empresa ya posee licencias de Microsoft 365 E3 o E5 para la gran mayoría de sus puestos de trabajo.
- El 80% o más de los ordenadores portátiles utilizan Windows 11 y están gestionados mediante Microsoft Intune.
- Tus cargas de trabajo e infraestructura en la nube operan principalmente sobre Microsoft Azure.
- Deseas unificar en un único proveedor la seguridad del endpoint (Defender), el correo y la identidad para simplificar la gestión de contratos.
- No requieres consolidar bosques complejos de Active Directory sin relaciones de confianza previas.
Cuándo Elegir Okta
- Operas un ecosistema de software heterogéneo (Google Workspace, AWS, GCP, Slack, Salesforce, Workday, Zoom).
- Tus equipos técnicos y de diseño utilizan mayoritariamente estaciones macOS o Linux donde Windows Hello no aporta valor.
- Tu corporación participa con frecuencia en procesos de compra y fusión de empresas (M&A) y necesita unificar identidades en días.
- Requieres automatización visual mediante flujos de trabajo sin código (Okta Workflows) para procesos avanzados de incorporación y desvinculación.
- Deseas evitar el monopolio de un solo proveedor y prefieres desacoplar la identidad corporativa de la suite ofimática.
10. Preguntas Frecuentes Técnicas (FAQ)
Sí. Gran cantidad de corporaciones multinacionales emplean un esquema de coexistencia federada. Okta actúa como el Proveedor de Identidad principal frente a aplicaciones externas (Salesforce, AWS, Snowflake, GitHub) y se federa mediante SAML 2.0 o WS-Federation con Microsoft Entra ID. Cuando un usuario accede a Outlook o Teams, Entra ID confía en la aserción de Okta. Esto permite a la compañía disfrutar de la neutralidad, el aprovisionamiento SCIM avanzado y FastPass en toda la empresa, manteniendo activas las licencias y herramientas colaborativas de Microsoft 365.
Ambas herramientas se basan en el protocolo criptográfico FIDO2 WebAuthn para erradicar las contraseñas. Okta FastPass utiliza el agente Okta Verify para vincular claves asimétricas a los enclaves seguros del hardware (como el Secure Enclave en Macs o el chip TPM en Windows), proporcionando una experiencia idéntica en macOS, iOS, Android y Windows. Por otro lado, Windows Hello para Empresas está integrado directamente en el sistema operativo Windows y vinculado al chip TPM 2.0, ofreciendo la experiencia más fluida para flotas 100% Windows. En smartphones, Microsoft Authenticator destaca por su verificación numérica y geolocalización.
La diferencia reside en el empaquetado. Entra ID P1 viene incluido en el paquete Microsoft 365 E3 ($36 USD/u/m) y Entra ID P2 en Microsoft 365 E5 ($57 USD/u/m). Si tu organización ya cuenta con M365 E5, Entra ID no genera ningún costo de licenciamiento adicional. Por el contrario, Okta factura módulos independientes ($2-$5 por SSO, $3-$6 por MFA adaptativo y $4 por LCM), lo que suele suponer entre $13 y $21+ USD mensuales por usuario. Sin embargo, si la empresa utiliza suites ofimáticas más asequibles como Google Workspace ($12-$23 USD/u/m) o M365 E3, añadir Okta puede resultar notablemente más económico que adquirir licencias completas M365 E5 para toda la plantilla.
Okta Universal Directory y su red OIN representan el estándar de excelencia para SCIM 2.0. Con más de 7,400 conectores predefinidos, Okta incluye depuración en vivo de expresiones de atributos, sincronización automática de grupos (Group Push) y Okta Workflows para flujos de integración complejos (crear tickets en Jira, crear canales en Slack y asignar roles en AWS simultáneamente). Microsoft Entra ID admite más de 3,500 aplicaciones de galería con SCIM y dispone de Lifecycle Workflows, pero las transformaciones complejas suelen requerir scripts personalizados en Microsoft Graph.
Microsoft Entra ID Protection se nutre de la gigantesca telemetría global de Microsoft (más de 65 billones de señales diarias en Xbox, Defender, Azure y Windows) para identificar viajes imposibles, contraseñas comprometidas y reutilización indebida de tokens en tiempo real. Okta ThreatInsight se especializa en detectar y bloquear ataques globales de fuerza bruta entre sus clientes corporativos, complementándose con su protocolo abierto Shared Signals and Events (SSE) para revocar sesiones de inmediato ante alertas emitidas por plataformas de seguridad como CrowdStrike, Palo Alto Networks o Zscaler.
Guías de Identidad y Arquitectura Empresarial Relacionadas
Auth0 vs Clerk (2026)
Comparativa de arquitecturas de identidad de clientes (CIAM), SDKs para Next.js y modelos de cobro por usuarios activos (MAU).
Leer ComparativaVanta vs Drata (2026)
Evaluación de plataformas automatizadas de cumplimiento normativo (SOC 2, ISO 27001, ENS y RGPD) para empresas SaaS.
Leer ComparativaSlack vs Microsoft Teams (2026)
Economía de empaquetamiento, integraciones para desarrolladores y benchmark de productividad en tiempo real.
Leer Comparativa