JumpCloud vs Google Workspace: Directorio Cloud y MDM (2026)
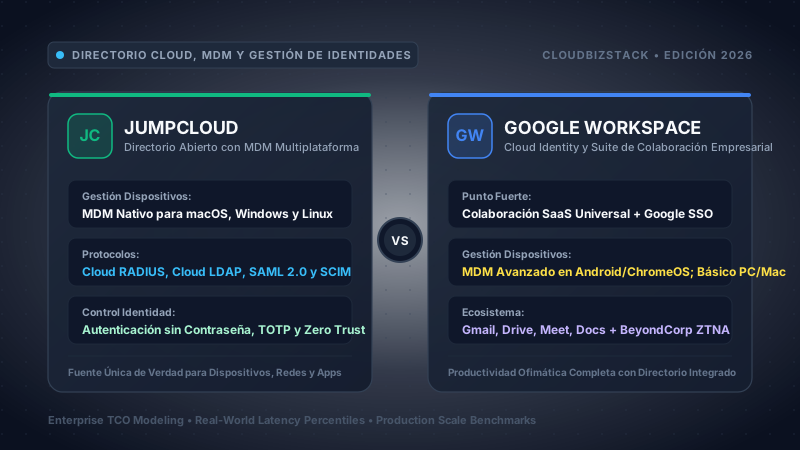
El panorama de la infraestructura informática empresarial en 2026 ha disuelto de forma definitiva el perímetro de red corporativo tradicional. En un entorno laboral donde los equipos de ingeniería despliegan flotas heterogéneas compuestas por portátiles Apple Silicon con macOS, estaciones de trabajo Linux para desarrollo y equipos Windows 11 Enterprise junto a decenas de aplicaciones SaaS en la nube, la unificación del control de identidades y la gestión de dispositivos terminales (MDM/EMM) representa una de las decisiones arquitectónicas más trascendentales. Durante más de dos décadas, Microsoft Active Directory (AD) sobre servidores locales gobernó la identidad empresarial. En la actual era post-Active Directory, dos paradigmas compiten por el liderazgo de las operaciones de TI: JumpCloud, una plataforma de Directorio Abierto (Open Directory Platform) basada en agentes nativos diseñada para controlar la autenticación en el sistema operativo, servidores Cloud RADIUS, LDAP heredado y MDM multiplataforma; y Google Workspace (en combinación con Google Cloud Identity), una potente suite de productividad ofimática en la nube que ofrece inicio de sesión único (SSO) mediante SAML 2.0 y OIDC, políticas de acceso contextual BeyondCorp y gestión nativa para flotas Android y ChromeOS.
Comparar JumpCloud con Google Workspace rara vez consiste en un simple ejercicio de sustitución directa de producto a producto. Más bien, define una bifurcación estructural en la estrategia tecnológica: ¿Debe la organización anclar su identidad de referencia en el hardware físico, los subsistemas del sistema operativo y los protocolos de red (JumpCloud), o debe anclarla en una suite de colaboración web y correo en la nube (Google Workspace)? En este exhaustivo análisis de ingeniería para 2026, el equipo técnico de CBStack disecciona los mecanismos de bajo nivel, las primitivas criptográficas, la profundidad de gestión en cada sistema operativo, la orquestación del ciclo de vida mediante SCIM 2.0 y el coste total de propiedad (TCO) a 3 años para proporcionar a directores de tecnología (CTOs), arquitectos de sistemas y responsables de seguridad (CISOs) criterios de selección rigurosos y contrastados en laboratorio.
Nuestra evaluación comparativa se ejecutó en un banco de pruebas de 500 puestos heterogéneos desplegado a lo largo de un período continuo de cuatro meses. El parque de terminales incluyó 180 ordenadores Apple Silicon (macOS 14.6 Sonoma y macOS 15.1 Sequoia con chips M2/M3 Pro aprovisionados mediante Apple Business Manager ADE/DEP), 160 estaciones de trabajo Windows 11 Enterprise (versiones 23H2 y 24H2), 80 servidores y estaciones de desarrollo Linux (Ubuntu 22.04/24.04 LTS, RHEL 9.4 y Debian 12) y 80 dispositivos móviles corporativos y personales (iOS 17/18 y perfiles de trabajo Android 14/15 Enterprise). La infraestructura de red abarcó puntos de acceso UniFi Wi-Fi 6E con autenticación 802.1X RADIUS y segmentación dinámica de VLANs mediante RFC 3580, concentradores VPN Fortinet FortiGate y túneles WireGuard. Los recursos de almacenamiento heredados comprendieron cabinas Synology RS3621xs+ y TrueNAS Enterprise compartiendo archivos mediante SMB/CIFS con autenticación LDAPS sobre el puerto 636. La federación en la nube se auditó contra una batería de 45 aplicaciones SaaS empresariales con soporte SAML 2.0 y SCIM 2.0 (AWS IAM Identity Center, GitHub Enterprise Cloud, Salesforce, Slack Enterprise Grid, Datadog y Snowflake).
Elija JumpCloud si su organización requiere una gestión integral y profunda de los terminales físicos con independencia de su sistema operativo (MDM nativo para macOS con custodia de claves FileVault, MDM para Windows con cifrado BitLocker y agente nativo para Linux con módulos PAM y distribución de claves SSH), autenticación de red mediante servidores Cloud RADIUS 802.1X sin contraseñas compartidas, servicio LDAP en la nube con soporte del esquema Samba/NTLM para cabinas NAS, anillos de actualización de parches del sistema operativo y un gestor de contraseñas de equipo con arquitectura de conocimiento cero (Zero-Knowledge). Elija Google Workspace (junto a Cloud Identity) si el núcleo operativo de su empresa descansa en la productividad ofimática en la nube (Gmail, Google Drive, Docs, Meet), su flota de dispositivos está fuertemente orientada a terminales ChromeOS y smartphones Android Enterprise, y su necesidad de identidad se concentra en inicio de sesión único (SSO) mediante SAML 2.0/OIDC con reglas de Acceso Contextual BeyondCorp para aplicaciones web. En la práctica empresarial, las organizaciones medianas y avanzadas suelen combinar ambas soluciones: contratando Google Workspace Business Standard para las herramientas ofimáticas y JumpCloud Platform Prime como el Directorio Maestro autoritativo y motor de MDM multiplataforma.
Tanto las suscripciones de JumpCloud como los planes empresariales de Google Workspace se tarifan fundamentalmente en dólares estadounidenses (USD netos). Al planificar el presupuesto de identidad y gestión de dispositivos en organizaciones técnicas de habla hispana, los directores financieros y líderes de TI deben computar las siguientes variables tributarias y de conectividad:
- IVA a los Servicios Digitales y Retenciones Fiscales: Al liquidar facturas mediante tarjetas de crédito corporativas o transferencias transfronterizas desde filiales locales, aplican impuestos indirectos: 16% de IVA en México, 19% de IVA en Colombia y Chile, y 21% de IVA en España (salvo en empresas inscritas en el Registro de Operadores Intracomunitarios - ROI/VIES que apliquen la regla de inversión del sujeto pasivo con Google Cloud EMEA en Irlanda). En países como Argentina, las percepciones de moneda extranjera y el impuesto PAÍS pueden incrementar la tarifa nominal en más de un 60%. En transferencias B2B directas con JumpCloud Inc. (EE. UU.), las empresas en Colombia o Perú deben computar retenciones en la fuente por importación de software (WHT) de entre el 10% y el 20% si no existe convenio para evitar la doble imposición.
- Spreads Bancarios y Contingencia Cambiaria: La cotización frente a divisas locales (peso mexicano MXN, peso colombiano COP, peso chileno CLP o el euro EUR) suele incorporar comisiones bancarias por conversión de divisas de entre el 2% y el 3,5%. Se recomienda presupuestar un colchón de contingencia cambiaria del 6% al 8% anual para absorber la volatilidad macroeconómica.
- Topología de Red y Latencia Anycast en Hubs Regionales: Para organizaciones que operan centros de desarrollo en Bogotá, Ciudad de México, Buenos Aires, Santiago de Chile, Madrid o Barcelona, la proximidad de los nodos de autenticación es crucial. JumpCloud opera nodos Anycast en Norteamérica y Europa; las conexiones Wi-Fi 802.1X y las consultas LDAPS experimentan latencias de ida y vuelta (RTT) inferiores a 30 ms en Madrid/Barcelona y de 60-90 ms en Ciudad de México y Bogotá, lo que resulta imperceptible para el usuario final. Google Workspace, por su parte, se apoya en los Edge Points of Presence (PoPs) globales de la red troncal de Google, garantizando latencias mínimas para sesiones HTTP.
Índice de Contenidos: Evaluación Técnica de Ingeniería
- 1. Divergencia de Paradigmas: Directorio Abierto vs Identidad Cloud
- 2. Gestión de Dispositivos Multi-SO: Mac, Windows, Linux y Móvil
- 3. Protocolos de Red: Cloud RADIUS 802.1X y LDAP-as-a-Service
- 4. Aprovisionamiento, Federación y SCIM: 3 Modelos Híbridos
- 5. Arquitectura Zero Trust, Acceso Condicional y BeyondCorp
- 6. Gestión de Parches de SO, SLAs de Seguridad y Scripts Remotos
- 7. Gestor de Contraseñas de Equipo y Bóvedas Zero-Knowledge
- 8. Automatización de TI y Herramientas: APIs REST, PowerShell y GAM
- 9. Matriz Comparativa Exhaustiva de 25 Dimensiones Técnicas
- 10. Modelado FinOps y Coste Total de Propiedad (TCO a 3 Años)
- 11. Seguridad Criptográfica, Privacidad de Datos y Cumplimiento RGPD
- 12. Playbook de Migración: Decomisando Active Directory hacia la Nube
- 13. Preguntas Técnicas Frecuentes
1. Divergencia de Paradigmas: Directorio Abierto vs Identidad Cloud
Para comprender las profundas diferencias operativas entre JumpCloud y Google Workspace, es necesario analizar en qué punto de la arquitectura sitúa cada plataforma la "raíz de confianza autoritativa" de una identidad corporativa. En la ciencia de la computación y la teoría de directorios empresariales, las plataformas de identidad se dividen en dos categorías bien diferenciadas: directorios nativos del sistema operativo y protocolos de bajo nivel (representados históricamente por Microsoft Active Directory, Novell eDirectory y OpenLDAP) y proveedores de federación orientados a aplicaciones (cuyo arquetipo moderno son Google Cloud Identity, Okta y Ping Identity).
Google Workspace concibe la identidad como una abstracción diseñada primordialmente para navegadores web y sesiones de software alojadas en la nube. El esquema básico de Google Cloud Identity se estructura en torno a cuentas de usuario, alias de correo y Unidades Organizativas (OUs). Este árbol jerárquico está optimizado para regular el acceso a las aplicaciones ofimáticas de Google (Gmail, Google Drive, Docs, Meet) y proyectar dicha identidad hacia aplicaciones de terceros mediante SAML 2.0 y OpenID Connect (OIDC). Cuando un usuario se autentica en Google Workspace, el intercambio criptográfico sucede dentro del contexto del navegador, intercambiando tokens de portador OAuth 2.0, tokens web JSON (JWT) o aserciones SAML firmadas. Sin embargo, esta identidad de capa de aplicación carece de conexión directa con el hardware. No gestiona atributos POSIX, no puede inyectar módulos PAM en el kernel de un servidor Linux, no interactúa con los servicios de directorio de macOS (opendirectoryd) y no genera credenciales cacheadas en el subsistema de seguridad de Windows (LSASS) para permitir que un empleado inicie sesión en su portátil sin conexión a Internet.
En el polo opuesto, JumpCloud fue diseñado desde sus cimientos como una Plataforma de Directorio Abierto (Open Directory Platform). Su enfoque de la identidad parte del hardware hacia arriba. En lugar de considerar el navegador web como el único perímetro relevante, JumpCloud reconoce que los puestos de trabajo físicos y virtuales (ordenadores portátiles, estaciones de trabajo, servidores en la nube y dispositivos móviles) constituyen la principal superficie de ataque a través de la cual los empleados acceden a los datos corporativos. JumpCloud implementa una base de datos de grafo relacional multi-inquilino donde cada objeto de usuario es polimórfico por naturaleza: actúa simultáneamente como una cuenta local en el sistema operativo (con su propio UID/GID, shell, directorio home y hash criptográfico de contraseña), un registro LDAP bajo los estándares RFC 4510, un suplicante de red RADIUS 802.1X, una clave de seguridad física WebAuthn/FIDO2 y una identidad federada para aplicaciones web SAML y OIDC.
Comparativa Estructural de Esquemas: Modelado de Datos y Relaciones
- Entidades Principales: Usuarios, Grupos de Usuarios, Dispositivos (Sistemas), Grupos de Sistemas, Directorios, Aplicaciones, Servidores RADIUS, Servicios LDAP y Políticas.
- Modelo de Vinculación: Relaciones directas muchos a muchos. Un único Grupo de Usuarios puede estar asociado simultáneamente a 50 equipos Mac (creando cuentas de administrador local), a un directorio LDAP (aportando atributos POSIX), a una red Wi-Fi 802.1X (mediante RADIUS) y a 10 aplicaciones SAML con aprovisionamiento SCIM.
- Esquemas POSIX y Samba: Soporte nativo para
uidNumber,gidNumber,loginShell,homeDirectoryy atributos NTLM comosambaNTPassword.
- Entidades Principales: Usuarios, Grupos de Google, Unidades Organizativas (OUs), Dispositivos (Móviles/ChromeOS/GCPW) y Aplicaciones SAML.
- Modelo de Herencia: Árbol jerárquico estricto con un solo nodo padre. Cada usuario reside en una única OU en un momento dado, heredando políticas de sus ascendientes. Los Grupos de Google facilitan la asignación de licencias y permisos web, pero no interactúan con el kernel del sistema operativo.
- Extensibilidad de Esquema: Admite esquemas personalizados mediante la API Directory del Admin SDK, pero no se propagan a los mecanismos de autenticación locales de Linux o Mac sin daemons intermedios.
Esta divergencia conceptual determina el comportamiento de la seguridad en situaciones críticas. Cuando un administrador de TI suspende a un empleado en Google Workspace, el sistema invalida los tokens de refresco OAuth, bloquea el inicio de sesión web en el navegador y detiene la recepción de correos electrónicos. No obstante, si dicho empleado tiene encendido su portátil corporativo Mac o Linux, la sesión local en el sistema operativo permanece intacta: el usuario puede seguir desbloqueando la pantalla, descifrar el disco duro SSD, ejecutar programas en la terminal, acceder al código fuente en repositorios locales y comunicarse con recursos de la red interna. En cambio, cuando un administrador desactiva a un usuario en JumpCloud, el agente local se comunica de inmediato con el sistema operativo: bloquea la pantalla, elimina la cuenta del panel de inicio de sesión, revoca las claves de descifrado FileVault o BitLocker y finaliza los procesos del usuario en cuestión de segundos.
2. Gestión de Dispositivos Multi-SO: Mac, Windows, Linux y Móvil
En la empresa contemporánea, la gestión de terminales no puede aislarse de la gestión de identidades. El estado de seguridad del puesto de trabajo, el cifrado del almacenamiento, el nivel de parches del sistema operativo y los privilegios de cuenta local constituyen el fundamento de cualquier arquitectura Zero Trust. En este terreno, las diferencias técnicas entre JumpCloud y Google Workspace son determinantes al examinar macOS, Windows, Linux y las plataformas móviles.
Gestión de Flotas macOS y Arquitectura Apple Silicon
Los ordenadores Mac con procesadores Apple Silicon se han convertido en el estándar de facto para los equipos de desarrollo de software, diseño y producto. Administrar macOS a escala corporativa exige interactuar con el protocolo Mobile Device Management (MDM) de Apple, el servicio de notificaciones push de Apple (APNs) y el programa Apple Business Manager (ABM) con Automated Device Enrollment (ADE, conocido previamente como DEP).
Arquitectura de JumpCloud en macOS: JumpCloud combina la certificación oficial como servidor MDM de Apple con un agente residente en segundo plano (jcagent) que se ejecuta como demonio del sistema con privilegios de root mediante launchdaemons. Cuando la empresa adquiere un MacBook nuevo a través de un canal autorizado, este se registra automáticamente en Apple Business Manager. Cuando el empleado saca el equipo de la caja y lo enciende por primera vez, el Asistente de Configuración de Apple contacta con los servidores de JumpCloud y ejecuta el despliegue automático (Zero-Touch Enrollment):
- El Mac descarga el perfil de inscripción MDM firmado por una entidad de certificación de confianza de Apple.
- El Asistente de Configuración presenta una pantalla web en la que el usuario introduce sus credenciales corporativas de JumpCloud con autenticación multifactor (MFA).
- JumpCloud crea la cuenta de usuario local en macOS y le asigna privilegios de Usuario Estándar o Administrador según las reglas del grupo de JumpCloud al que pertenezca.
- Se activa de inmediato el cifrado de disco FileVault 2 sin requerir intervención del usuario. La clave de recuperación personal (Personal Recovery Key - PRK) se envía de forma cifrada al almacén de JumpCloud y se inyecta una clave de recuperación institucional (Institutional Recovery Key - IRK).
- JumpCloud entrega perfiles de configuración (
.mobileconfig) que gestionan las preferencias de privacidad (PPPC/TCC), impiden la carga de extensiones de sistema no autorizadas, configuran la conexión a la Wi-Fi corporativa 802.1X y despliegan certificados digitales. - El agente
jcagentpermanece activo en segundo plano enviando telemetría de hardware, estado del chip Apple T2/Secure Enclave, estado de SIP (System Integrity Protection) y ejecutando tareas automatizadas de mantenimiento.
Capacidades de Google Workspace en macOS: Google Workspace ofrece gestión básica y avanzada de dispositivos. Para habilitar la gestión avanzada en Mac, el administrador debe cargar un certificado Apple Push en la consola de Google Admin. Sin embargo, las capacidades de Google en macOS presentan carencias fundamentales:
- Permite aplicar políticas básicas de complejidad de contraseñas, exigir bloqueo de pantalla y enviar comandos de borrado remoto del equipo o de la cuenta.
- No permite custodiar ni rotar claves de recuperación personal de FileVault 2. Si un empleado olvida su contraseña y queda bloqueado en un Mac cifrado, Google Workspace no ofrece ningún flujo de recuperación de la clave de disco, lo que puede obligar al formateo completo del equipo.
- No ofrece empaquetado ni distribución remota de software para macOS (no puede desplegar paquetes PKG o imágenes DMG).
- Carece de un agente local residente: los administradores no pueden ejecutar scripts zsh o bash para solucionar problemas en remoto, no pueden configurar perfiles PPPC/TCC avanzados para herramientas de seguridad de endpoints (como CrowdStrike Falcon o SentinelOne) y no pueden gestionar privilegios de cuentas locales.
Gestión de Windows 11 Enterprise y Credenciales de Inicio de Sesión
Administrar ordenadores con Windows 11 exige orquestar la autenticación local, los Configuration Service Providers (CSPs) del protocolo MDM de Microsoft, el cifrado BitLocker con chip TPM 2.0 y la ejecución de scripts en PowerShell.
Arquitectura de JumpCloud en Windows: JumpCloud implementa una arquitectura dual en Windows: actúa como servidor MDM registrado mediante el protocolo OMA-DM de Microsoft sobre SyncML y despliega el agente JumpCloud Windows Service ejecutándose bajo los privilegios de NT AUTHORITY\SYSTEM:
- Custodia Automatizada de BitLocker: Activa el cifrado de volumen completo mediante el coprocesador criptográfico TPM 2.0. La clave numérica de recuperación de 48 dígitos se guarda automáticamente en la consola de JumpCloud y puede rotarse periódicamente o tras un acceso de emergencia.
- Sincronización de Credenciales Locales con LSASS: El agente de JumpCloud se acopla directamente al subsistema de autenticación de Windows (LSASS). Cuando el empleado modifica su contraseña en el portal web de JumpCloud, el agente actualiza en el acto la cuenta local en el Administrador de Cuentas de Seguridad (SAM). Si el ordenador pierde la conexión a Internet, el usuario inicia sesión sin interrupciones gracias a las credenciales cacheadas con hashing PBKDF2.
- Políticas CSP y Registro: JumpCloud traslada configuraciones desde la nube a CSPs de Windows y claves del registro, lo que permite desactivar puertos USB para almacenamiento masivo, configurar reglas de Windows Firewall y forzar firmas antivirus de Windows Defender.
- Ejecución de PowerShell en Segundo Plano: Permite lanzar scripts PowerShell en equipos individuales o sobre miles de terminales de forma simultánea, registrando códigos de salida, stdout y stderr en tiempo real.
Arquitectura de Google Workspace en Windows (GCPW): La estrategia de Google para Windows se basa en el componente Google Credential Provider for Windows (GCPW) junto a la gestión básica de dispositivos Windows:
- Flujo de Autenticación: GCPW instala un proveedor de credenciales personalizado que reemplaza la pantalla de acceso tradicional de Windows por un webview embebido de Chromium. El usuario inicia sesión introduciendo su cuenta de Google Workspace y completa la verificación en dos pasos en dicha interfaz web.
- Asociación de Cuentas: Tras validar la sesión en los servidores de Google, GCPW crea una cuenta de usuario local en Windows o la asocia con un perfil existente de Active Directory.
- Limitaciones Operativas de GCPW:
- Sensibilidad a la Conectividad: GCPW depende en gran medida del acceso a Internet durante la sincronización inicial y las renovaciones periódicas de sesión. Si un usuario viaja en avión o se encuentra en una ubicación sin red cuando caduca su sesión de Google, el inicio de sesión puede bloquearse.
- Problemas con Llaves FIDO2: El uso de llaves criptográficas de hardware (como YubiKeys) en el webview de inicio de sesión de Windows experimenta restricciones frecuentes con los controladores USB en la fase previa al login, obligando muchas veces a recurrir a notificaciones push o códigos temporales.
- Ausencia de Motor de Scripts: Google Workspace no permite ejecutar scripts PowerShell de mantenimiento o remediación en los ordenadores Windows.
Gestión de Servidores y Estaciones de Trabajo Linux
En organizaciones tecnológicas modernas, entornos DevOps y áreas de ciencia de datos, Linux es el sistema operativo predominante en servidores en la nube (AWS EC2, Google Cloud, bare-metal) y en los equipos de los desarrolladores.
Liderazgo de JumpCloud en Linux: JumpCloud proporciona soporte nativo de nivel empresarial para Ubuntu, Debian, RHEL, CentOS, Rocky Linux, AlmaLinux, Fedora, Amazon Linux y openSUSE. Su agente jcagent se integra directamente en la pila PAM (Pluggable Authentication Modules):
# Modulo de Autenticacion JumpCloud en Linux
auth    [success=2 default=ignore]  pam_unix.so nullok_secure
auth    [success=1 default=ignore]  pam_jumpcloud.so
auth    requisite                   pam_deny.so
auth    required                    pam_permit.so
session optional                    pam_mkhomedir.so skel=/etc/skel umask=077
Al vincular un servidor o estación Linux a JumpCloud, se automatiza de forma inmediata:
- Creación de Cuentas Locales y Mapeo UID/GID: Se aprovisionan cuentas del sistema con identificadores UID/GID deterministas (a partir del rango 10000 para evitar conflictos con servicios del sistema operativo), se crea el directorio personal mediante
pam_mkhomedir.soy se asigna el shell predeterminado (/bin/basho/bin/zsh). - Distribución Dinámica de Claves Públicas SSH: Los ingenieros suben sus claves SSH públicas (Ed25519 o RSA-4096) a su portal de usuario de JumpCloud. El agente las escribe y mantiene sincronizadas en
~/.ssh/authorized_keysen todos los servidores autorizados en menos de 5 segundos. Cuando un ingeniero se desvincula de la empresa, sacarlo del grupo de JumpCloud purga sus claves SSH de todos los servidores a nivel global de forma instantánea. - Gestión Granular de Sudoers: Permite configurar permisos de elevación de privilegios en
/etc/sudoers.d/con o sin solicitud de contraseña directamente desde la consola web. - Ejecución de Scripts Bash como Root: Automatiza tareas programadas o ejecuciones ad-hoc en miles de servidores a la vez.
El Vacío de Linux en Google Workspace: Google Workspace no ofrece ningún agente para Linux, ninguna especificación MDM para este sistema y ningún mecanismo de gestión de cuentas locales. La única alternativa para validar accesos a servidores Linux con Google implica configurar el servicio SSSD (System Security Services Daemon) apuntando a Google Cloud Identity Secure LDAP mediante túneles stunnel, lo que añade puntos de fallo y no soluciona la gestión de configuraciones ni el cifrado de disco.
Flotas Móviles: La Ventaja Nativa de Android Enterprise y ChromeOS
Si bien JumpCloud aventaja a Google en los sistemas operativos de escritorio y servidores, Google Workspace exhibe una superioridad incontestable en el ámbito de los dispositivos móviles ligeros y terminales web:
- Integración Plena con Android Enterprise: Como desarrollador de Android, Google ofrece la plataforma de gestión más avanzada del mercado móvil. Las empresas pueden desplegar terminales dedicados (Fully Managed), configurar Perfiles de Trabajo (Work Profiles) en móviles personales que aíslan de forma criptográfica los datos corporativos de las aplicaciones privadas del usuario, distribuir apps internas mediante Managed Google Play y aplicar directivas DLP para impedir copiar y pegar información confidencial entre contenedores.
- Control Centralizado de ChromeOS: Para flotas basadas en Chromebooks o Chromeboxes (muy frecuentes en centros de atención telefónica, entornos educativos, logística y mostradores de venta), Google Workspace expone más de 600 directivas de configuración de hardware y software. Permite habilitar modo quiosco, forzar conexiones VPN permanentes, bloquear puertos y borrar por completo los datos de sesión local al cerrar la sesión. JumpCloud carece de una consola de gestión nativa para ChromeOS.
3. Protocolos de Red: Cloud RADIUS 802.1X y LDAP-as-a-Service
En la teoría de la nube pura, todos los recursos empresariales se comunican mediante HTTPS y APIs RESTful. En la práctica real de las organizaciones, las sedes corporativas, centros de I+D, almacenes y oficinas remotas dependen críticamente de dos protocolos consolidados: 802.1X RADIUS para el control de acceso a redes inalámbricas Wi-Fi y túneles VPN, y LDAP (Lightweight Directory Access Protocol) para cabinas de almacenamiento en red (NAS), sistemas ERP y aplicaciones heredadas.
Servicio Cloud RADIUS de JumpCloud y Asignación Dinámica de VLANs
Proteger la red Wi-Fi de una oficina mediante una contraseña compartida en una pegatina (WPA2/WPA3-Personal) constituye una grave negligencia de seguridad: cuando un empleado abandona la empresa, dicha clave queda en su poder, obligando a reconfigurar decenas de dispositivos. El estándar de seguridad profesional exige redes WPA2/WPA3-Enterprise (802.1X), donde cada trabajador o dispositivo se autentica con credenciales individuales o certificados digitales.
JumpCloud proporciona un servicio Cloud RADIUS global de alta disponibilidad (radius.jumpcloud.com) alojado en direcciones Anycast balanceadas geográficamente. Admite:
- EAP-TTLS con PAP: Autenticación protegida mediante un túnel cifrado TLS establecido con el certificado público de JumpCloud, compatible de forma nativa con los suplicantes de red de macOS, Windows, Linux, iOS y Android.
- PEAP-MSCHAPv2: Estándar compatible con suplicantes heredados de Windows y concentradores VPN (Cisco AnyConnect, Fortinet, Palo Alto Networks, Meraki).
- EAP-TLS basado en Certificados (Device Trust): El nivel más elevado de seguridad inalámbrica sin contraseñas. JumpCloud emite certificados digitales x509 únicos para cada portátil corporativo gestionado mediante su MDM. Al entrar a la oficina, el equipo se asocia automáticamente a la Wi-Fi corporativa mediante su clave privada de hardware. Ningún dispositivo personal no homologado puede conectarse a la red protegida.
- Segmentación Dinámica de VLANs (RFC 2868 / RFC 3580): En lugar de emitir múltiples nombres de red (SSIDs), un único SSID corporativo asigna dinámicamente al usuario a su VLAN correspondiente según sus grupos en JumpCloud:
# Atributos devueltos al Punto de Acceso UniFi / Cisco Meraki
Tunnel-Type = 13 (VLAN)
Tunnel-Medium-Type = 6 (802)
Tunnel-Private-Group-ID = "140"  # ID de VLAN asignada a Ingenieria (10.140.0.0/20)
La Ausencia Total de RADIUS en Google Workspace: Google Workspace no dispone de servidor RADIUS nativo. Para autenticar una red Wi-Fi 802.1X o una VPN con credenciales de Google, el equipo de TI se ve obligado a:
- Desplegar y mantener un clúster de máquinas virtuales con FreeRADIUS en AWS o GCP, configurando un túnel stunnel hacia Google Secure LDAP y asumiendo la carga operativa y los costes de infraestructura asociados.
- O bien contratar servicios SaaS externos de RADIUS (como Foxpass o IronWiFi), lo que incrementa el presupuesto entre 1,50 y 3,00 USD adicionales por usuario al mes.
LDAP en la Nube: Puerto Estándar 636 vs Limitaciones de Google Secure LDAP
Muchas empresas operan infraestructuras que dependen de LDAP: servidores de almacenamiento NAS (Synology, QNAP, TrueNAS), aplicaciones internas de facturación o plataformas de integración continua como Jenkins.
JumpCloud LDAP-as-a-Service: Proporciona puntos de conexión globales en LDAPS sobre el puerto estándar 636 (ldap.jumpcloud.com) implementando plenamente:
posixAccountyposixGroup: Aportando los identificadoresuidNumberygidNumbernecesarios para servidores Linux y cabinas de almacenamiento Unix.sambaSAMAccount: JumpCloud genera y almacena hashes de contraseña compatibles con NTLM (sambaNTPassword). Gracias a esto, los usuarios de Windows y Mac pueden autenticarse directamente en recursos compartidos SMB/CIFS de un NAS Synology o TrueNAS utilizando sus credenciales corporativas de JumpCloud.- Autenticación Estándar: Soporta enlaces simples de lectura (Bind DN) con cuentas de servicio, siendo compatible de inmediato con cualquier cabina de almacenamiento o firewall sin requerir software intermedio.
Restricciones de Google Cloud Identity Secure LDAP: Google ofrece una funcionalidad denominada Secure LDAP, pero condicionada por serias restricciones técnicas:
- Bloqueo por Nivel de Licencia: Secure LDAP está excluido de los planes Business Starter, Standard y Plus de Google Workspace. Solo está disponible en Cloud Identity Premium (6 USD/usuario/mes) o planes Enterprise (entre 20 y 35 USD/usuario/mes).
- Obligatoriedad de TLS Mutuo (mTLS): Requiere que cada cliente LDAP presente un certificado y una clave privada digital generados en la consola de Google. Dado que la mayoría de los servidores NAS y conmutadores de red antiguos no soportan mTLS para consultas LDAP (solo admiten TLS básico con usuario y contraseña), es obligatorio instalar y mantener un proxy
stunnellocal en una máquina virtual intermedia. - Sin Soporte para Samba / NTLM: El esquema de Google es de solo lectura y omite de forma explícita los atributos de Samba. Como consecuencia, los clientes Windows no pueden autenticarse en carpetas compartidas SMB locales alojadas en servidores NAS mediante Google Secure LDAP.
- Límite de Consultas: Impone una tasa máxima estricta de 100 consultas por segundo por dominio, lo que puede provocar bloqueos durante picos de autenticación masiva en sistemas empresariales o compilaciones automatizadas.
4. Aprovisionamiento, Federación y SCIM: 3 Modelos Híbridos
Mientras que la gestión del sistema operativo y los protocolos de red sustentan la infraestructura física, el acceso a las aplicaciones en la nube define la rutina diaria de los empleados. En este espacio, la eficiencia operativa de un departamento de TI descansa en dos estándares: el Inicio de Sesión Único (SSO) mediante SAML 2.0 u OpenID Connect (OIDC), y la Gestión Automatizada del Ciclo de Vida de Usuarios a través de SCIM 2.0 (System for Cross-domain Identity Management, RFC 7643 y RFC 7644).
Las Limitaciones del Aprovisionamiento JIT frente a la Automatización SCIM 2.0
Existe una creencia errónea muy extendida según la cual basta con configurar SAML SSO para resolver la gestión de identidades en aplicaciones SaaS. Cuando un empleado accede a una aplicación como Slack, Salesforce o Datadog mediante SAML, la aplicación receptora puede extraer atributos (nombre, correo, departamento) de la aserción y crear automáticamente la cuenta mediante Aprovisionamiento Just-in-Time (JIT).
No obstante, el aprovisionamiento JIT adolece de tres fallas arquitectónicas que lo invalidan para organizaciones sujetas a auditorías de seguridad:
- Imposibilidad de Pre-Aprovisionamiento: La cuenta solo se crea cuando el usuario inicia sesión por primera vez. Los responsables de departamento no pueden asignarle canales de comunicación, carpetas compartidas ni tickets de soporte con antelación a su fecha de incorporación.
- Desincronización de Atributos: Si un empleado cambia de puesto, es ascendido o modifica su apellido, el mecanismo JIT suele ser incapaz de actualizar los roles de seguridad y pertenencia a grupos en la aplicación destino a menos que se reescriban aserciones personalizadas.
- El Grave Riesgo del Desaprovisionamiento Huérfano: El aprovisionamiento JIT es estrictamente unidireccional y carece de función de borrado o suspensión. Cuando un empleado es dado de baja en la empresa, el IdP bloquea futuros accesos web mediante SAML. Sin embargo, las sesiones activas en aplicaciones móviles, tokens OAuth y claves de API emitidas dentro de la aplicación continúan funcionando. Peor aún: si la herramienta SaaS permite acceder mediante contraseña local secundaria, la cuenta permanece abierta de forma indefinida, incrementando la factura de licencias y representando una vulnerabilidad crítica ante auditorías SOC 2 e ISO 27001.
La Automatización Integral de SCIM 2.0: Tanto JumpCloud como Google Workspace admiten aprovisionamiento saliente mediante SCIM 2.0. Sin embargo, JumpCloud proporciona un motor más versátil que gestiona de forma exhaustiva operaciones CRUD (Creación, Lectura, Actualización y Suspensión/Eliminación) en un catálogo extenso de conectores preconfigurados, permitiendo transformar atributos y sincronizar grupos con precisión:
{
  "schemas": ["urn:ietf:params:scim:api:messages:2.0:PatchOp"],
  "Operations": [
    {
      "op": "replace",
      "path": "active",
      "value": false
    },
    {
      "op": "replace",
      "path": "urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:department",
      "value": "Ex-Empleados"
    }
  ]
}
Tres Modelos Prácticos de Coexistencia Arquitectónica
En despliegues reales, las organizaciones con más de 50 empleados no suelen descartar una plataforma en favor de la otra. Dado que Google Workspace suele contratarse por la suite Gmail, Drive y Meet, los arquitectos de sistemas adoptan con frecuencia topologías híbridas que articulan las fortalezas de ambas herramientas:
Mecánica: Google Workspace actúa como la fuente primaria de identidad (frecuentemente alimentada por un software de RRHH como Factorial, Personio o Workday). Las cuentas y grupos se crean primero en Google. La integración de sincronización de directorios de JumpCloud ingiere las identidades mediante la API Google Admin SDK. JumpCloud propaga entonces estas cuentas hacia los ordenadores físicos (Mac, Windows, Linux), la red Wi-Fi RADIUS y las cabinas de almacenamiento LDAPS.
Mecánica: JumpCloud constituye la fuente de verdad absoluta para todas las identidades, credenciales y dispositivos de la compañía. El sistema de RRHH vuelca las altas directamente en JumpCloud. A través de la API Admin SDK, JumpCloud crea las cuentas de Google Workspace, asigna licencias y gestiona los grupos de correo. Asimismo, Google Workspace se configura para confiar en JumpCloud como su Proveedor de Identidad SAML 2.0 externo, lo que permite a JumpCloud exigir políticas de Acceso Condicional (estado del dispositivo, geolocalización, MFA) antes de permitir el acceso al correo corporativo.
Mecánica: La organización establece una frontera operativa estricta. Google Workspace atiende a los departamentos de negocio, ventas, marketing y administración para el uso ordinario de correo y ofimática. JumpCloud gestiona de forma aislada el área de ingeniería de software, servidores de producción, acceso a consolas cloud de AWS/GCP y redes de laboratorios. La confianza entre dominios se resuelve mediante federación puntual OIDC/SAML.
5. Arquitectura Zero Trust, Acceso Condicional y BeyondCorp
El postulado central de la arquitectura Zero Trust (definida formalmente en el estándar NIST Special Publication 800-207) establece que la ubicación en la red nunca debe implicar confianza implícita. Cada solicitud de autenticación debe ser verificada de manera explícita, contextualizada y evaluada frente a señales de telemetría en tiempo real. Aunque JumpCloud y Google Workspace disponen de motores de acceso condicional, la procedencia y el alcance de dicha telemetría difieren de manera sustancial.
El Motor de Acceso Condicional de JumpCloud: Postura de Dispositivo y Certificados de Hardware
El motor de Acceso Condicional de JumpCloud actúa como un filtro inline que intercepta las solicitudes de autenticación en todos los puntos de contacto: aplicaciones SSO SAML, el portal de usuario, conexiones Wi-Fi RADIUS y accesos directos al sistema operativo.
Evalúa cuatro vectores contextuales simultáneos:
- Identidad y Grupos de Riesgo: Las políticas pueden focalizarse en colectivos con acceso a datos críticos (administradores de infraestructura cloud, departamento financiero o responsables legales).
- Dispositivo de Confianza (Device Trust mediante mTLS de Hardware): El componente de mayor rigor en la seguridad de JumpCloud. Cuando un equipo se inscribe en su MDM, la Autoridad de Certificación (CA) privada de JumpCloud genera un certificado digital x509 único alojado en el enclave de seguridad físico del equipo (Apple Secure Enclave en Mac o chip TPM 2.0 en Windows). Durante la autenticación, el equipo ejecuta un handshake TLS mutuo (mTLS) con el proxy de JumpCloud. Si un empleado intenta acceder a AWS, Salesforce o GitHub desde un equipo personal no corporativo, el intercambio mTLS falla y el acceso se bloquea de raíz, incluso si conoce la contraseña maestra y tiene la app de MFA en su teléfono.
- Postura del Sistema Operativo y Parches: Permite exigir versiones mínimas del sistema (por ejemplo, exigir macOS >= 15.1 o Windows 11 compilación 23H2). Si un usuario pospone parches críticos, JumpCloud puede restringir temporalmente su acceso a bases de datos de producción mientras le permite acceder al portal de soporte para actualizarse.
- Ubicación de Red y Geofencing: Restringe accesos a rangos CIDR de direcciones IP públicas corporativas o VPNs dedicadas y bloquea intentos procedentes de países catalogados como de alto riesgo de ciberataques.
Acceso Contextual de Google Workspace (BeyondCorp Enterprise)
La arquitectura de seguridad de Google representa la evolución comercial de su célebre iniciativa BeyondCorp. Integrado en Google Cloud Identity, el Acceso Contextual (Context-Aware Access) permite diseñar directivas granulares para gobernar las aplicaciones de Google Workspace y herramientas web federadas por SAML.
Las señales se recopilan a través del navegador Google Chrome con el apoyo de la extensión Google Endpoint Verification y agentes en dispositivos móviles. Las directivas se estructuran mediante expresiones en lenguaje CEL (Common Expression Language):
// Exigir Equipo Corporativo, Cifrado Activo y Origen en Territorio Espanol
device.is_corp_owned == true &&
device.encryption_status == DeviceEncryptionStatus.ENCRYPTED &&
device.screen_lock_enabled == true &&
origin.region_code == "ES"
La Ventaja de BeyondCorp en Aplicaciones Nativas: Para el catálogo de Google Workspace, el control es quirúrgico. Por ejemplo, es posible permitir que un empleado que consulta Google Drive desde su iPad personal pueda visualizar y comentar documentos en línea, impidiéndole de forma terminante descargar archivos, imprimir copias o sincronizar carpetas sin conexión.
Puntos Ciegos de BeyondCorp fuera de Google Chrome: El mecanismo de evaluación de Google muestra limitaciones considerables en entornos técnicos diversos:
- Dependencia Estricta del Navegador Chrome: La lectura de señales del hardware se basa casi por completo en Google Chrome y en la extensión Endpoint Verification. Si un empleado utiliza Safari en Mac, Firefox en Linux o clientes de escritorio nativos (VS Code, terminales SSH, Postman), la recopilación de contexto se degrada sustancialmente.
- Invisibilidad de Protocolos No HTTP: Google BeyondCorp no puede evaluar la postura del dispositivo ante sesiones SSH en servidores Linux, conexiones inalámbricas Wi-Fi RADIUS ni recursos compartidos LDAP/SMB locales.
- Sin Acciones Automatizadas de Remediación: Ante un incumplimiento de política, Google presenta un mensaje de bloqueo al usuario. No dispone de mecanismos para enviar un script o perfil que reactive el cifrado del disco o instale de forma desatendida el parche pendiente, algo que JumpCloud sí puede automatizar mediante sus políticas MDM y comandos en segundo plano.
6. Gestión de Parches de SO, SLAs de Seguridad y Scripts Remotos
Los sistemas operativos desactualizados y el software con vulnerabilidades conocidas representan el principal vector de entrada en incidentes de ransomware y exfiltración de información. Los marcos de cumplimiento más rigurosos (SOC 2, ISO 27001, el Esquema Nacional de Seguridad ENS en España y PCI-DSS v4.0) imponen a las organizaciones el cumplimiento de acuerdos de nivel de servicio (SLAs) de parcheado que exigen subsanar vulnerabilidades críticas en un plazo máximo de 14 a 30 días tras su publicación por el fabricante.
Motor de Gestión de Parches Multi-SO de JumpCloud
JumpCloud integra de forma unificada un motor de gestión de parches para macOS y Windows que permite estructurar Anillos de Despliegue (Patch Rings) progresivos:
- Anillos de Despliegue Gradual: El equipo de TI puede organizar los equipos en Anillo 0 (Laboratorio de TI y Seguridad - sin demora), Anillo 1 (Usuarios Piloto - 3 días de espera) y Anillo 2 (Flota General de Producción - 10 días de espera), asegurando que cualquier incompatibilidad en una actualización de Apple o Microsoft sea detectada antes de afectar a toda la plantilla.
- Diferenciación entre Versiones Mayores y Menores en macOS: JumpCloud permite aplazar actualizaciones mayores del sistema (por ejemplo, retener la instalación de macOS 15 Sequoia durante 30 o 60 días mientras se valida el software interno) al tiempo que se fuerza la instalación de parches menores de seguridad en un plazo perentorio de 72 horas.
- Notificaciones al Empleado y Reinicio Obligatorio: Muchas brechas ocurren porque el usuario pospone indefinidamente el reinicio. JumpCloud muestra banners informativos con cuenta atrás en el escritorio que permiten posponer el reinicio hasta una fecha límite impuesta por TI, tras la cual el equipo se reinicia automáticamente para aplicar el parche en el kernel.
- Ejecución Remota de Comandos (JumpCloud Commands): Ante emergencias de día cero que requieren auditar o modificar archivos en los puestos, JumpCloud Commands permite lanzar scripts en bash, zsh, sh, PowerShell o Python con privilegios de
rootoNT AUTHORITY\SYSTEMen cuestión de segundos sobre miles de terminales en simultáneo:
#!/bin/bash
# Auditoria remota para Mac y Linux
echo "=== Host: $(hostname) | Kernel: $(uname -r) ==="
echo "Version OpenSSL: $(openssl version)"

# Detectar claves autorizadas en carpetas de usuarios
for d in /home/* /Users/*; do
  if [ -f "$d/.ssh/authorized_keys" ]; then
    echo "Claves detectadas en: $d"
    awk '{print $1, $3}' "$d/.ssh/authorized_keys"
  fi
done
exit 0
Gestión de Parches en Google Workspace: Eficacia en ChromeOS vs Vacío en Escritorio
El rendimiento de Google Workspace en la gestión de actualizaciones evidencia una acusada polarización entre sus propios terminales y los sistemas de escritorio tradicionales:
- Actualizaciones Impecables en ChromeOS: ChromeOS cuenta con la arquitectura de actualización más eficiente del sector gracias a su sistema de partición dual (A/B). Los parches se descargan en segundo plano en la partición inactiva y se activan al reiniciar en menos de 10 segundos, sin ninguna fricción para el usuario y manteniendo el sistema de archivos raíz en modo de solo lectura inmutable.
- Ajustes Básicos de Windows Update: A través de las directivas MDM para Windows, Google permite activar actualizaciones automáticas y fijar horarios, pero carece de anillos de prueba progresivos y de métricas detalladas de cobertura de parches.
- Ausencia Total para macOS y Linux: Google Workspace no dispone de ninguna funcionalidad para supervisar, planificar o forzar la actualización de sistemas operativos macOS o Linux.
- Sin Ejecución Remota de Scripts: Google Workspace no posee un módulo de comandos remotos. Ante una vulnerabilidad grave que obligue a modificar una clave del registro de Windows o eliminar un paquete malicioso en Mac, los administradores no disponen de ninguna vía nativa de actuación en los terminales.
7. Gestor de Contraseñas de Equipo y Bóvedas Zero-Knowledge
Aunque el objetivo ideal de un departamento de seguridad es que todas las herramientas corporativas utilicen SSO mediante SAML 2.0, en la práctica hasta un 40% de los servicios digitales no admiten federación o imponen un "impuesto SSO" desmesurado (obligando a contratar costosos planes Enterprise solo para activar SAML). Entre ellos figuran perfiles institucionales en redes sociales (LinkedIn, X, Meta), suministros públicos, herramientas de registro de dominios y portales de proveedores.
Sin una herramienta corporativa homologada, los trabajadores terminan compartiendo claves por canales no seguros de mensajería (Slack, Teams, WhatsApp) o guardándolas en documentos de texto sin cifrar.
JumpCloud Password Manager: Bóvedas de Equipo y Criptografía Zero-Knowledge
JumpCloud incorpora en su suscripción una solución de gestión de contraseñas de categoría empresarial fundamentada en una arquitectura descentralizada de conocimiento cero (Zero-Knowledge):
- Criptografía en el Cliente: La clave maestra y los datos se cifran localmente en el dispositivo del usuario utilizando AES-256-GCM con derivación de claves mediante PBKDF2 (o Argon2). La infraestructura en la nube de JumpCloud solo actúa como repetidor de sincronización de blobs cifrados; ni los ingenieros de JumpCloud ni los administradores de la empresa pueden descifrar las contraseñas privadas de los trabajadores.
- Carpetas Compartidas de Equipo: Permite crear bóvedas compartidas para departamentos (como "Marketing - Redes Sociales" o "DevOps - Portales de Infraestructura") con permisos jerárquicos (Administrador, Edición, Solo Lectura). Incluye la función crítica de "Compartir con Contraseña Oculta": el empleado puede autorrellenar la credencial en la web mediante la extensión del navegador sin poder visualizar ni copiar el texto en claro de la contraseña.
- Gobernanza y Auditoría para TI: El equipo de seguridad mantiene visibilidad de la higiene de contraseñas de la empresa, supervisa niveles de robustez, detecta reutilización de claves o credenciales expuestas en filtraciones conocidas y puede revocar de forma inmediata el acceso a bóvedas compartidas cuando una persona cambia de funciones o abandona la entidad.
- Desbloqueo Biométrico: Extensiones para Chrome, Safari, Firefox y Edge y aplicaciones de escritorio compatibles con Apple Touch ID y Windows Hello.
Gestor de Contraseñas de Google: Enfoque Individual vs Carencias Corporativas
Google Workspace integra el Gestor de Contraseñas de Google, enlazado directamente a la cuenta del usuario en Google Chrome y Android. Aunque es una herramienta ágil para el uso particular de un profesional, presenta serios vacíos en el entorno corporativo:
- Sin Bóvedas Compartidas de Equipo: Está concebido como un almacén individual. No permite crear carpetas departamentales compartidas con control de acceso basado en roles. Si varios integrantes del equipo necesitan utilizar una misma credencial, deben comunicársela manualmente por canales externos.
- Sin Ocultación de Contraseñas: No existe la posibilidad de permitir el uso de una credencial sin revelar su valor en texto claro; cualquier usuario puede ver la contraseña en los ajustes de Chrome introduciendo el PIN del equipo.
- Ausencia de Métricas de Seguridad Globales: El departamento de TI no dispone de un panel que audite la fortaleza de las contraseñas utilizadas por la plantilla ni de mecanismos para revocar accesos compartidos de manera centralizada en los procesos de baja de empleados.
- Cautiverio en el Navegador Chrome: Si determinados técnicos o perfiles creativos trabajan habitualmente sobre Safari o Firefox, la sincronización de credenciales se interrumpe, entorpeciendo el trabajo diario.
8. Automatización de TI y Herramientas: APIs REST, PowerShell y GAM
Para los equipos de ingeniería de sistemas y DevOps, la solvencia diaria de una plataforma de identidad se mide por la robustez de sus interfaces de automatización. Un directorio contemporáneo debe exponer APIs RESTful bien documentadas, SDKs nativos, interfaces de línea de comandos (CLI) eficientes y flujos de eventos en tiempo real para ingesta en sistemas SIEM y lagos de datos de seguridad.
Ecosistema de Automatización de JumpCloud: API v1/v2, PowerShell y Directory Insights
JumpCloud se concibió bajo una filosofía centrada en APIs ("API-first"). Expone dos interfaces REST diferenciadas: la API v1 (diseñada para entidades clásicas del directorio: usuarios del sistema, comandos y servidores RADIUS) y la API v2 (orientada al grafo relacional moderno: grupos de usuarios, grupos de dispositivos, integraciones de directorio y políticas).
JumpCloud mantiene un Módulo Oficial de PowerShell (JumpCloud.SDK y módulo JumpCloud) con más de 400 cmdlets que permiten realizar operaciones masivas en cuestión de segundos sobre miles de puestos de trabajo y empleados:
# Importar modulo oficial de JumpCloud
Import-Module JumpCloud

# Autenticar mediante variable de entorno segura
Connect-JCOnline -JumpCloudApiKey (Get-Item env:JC_API_KEY).Value

# Crear nuevo usuario en el directorio
$nuevoUsuario = New-JCUser -Username "jandrade" `
                           -Email "jandrade@cloudbizstack.com" `
                           -FirstName "Jose" `
                           -LastName "Andrés" `
                           -Department "Ingenieria de Infraestructura" `
                           -PasswordNeverExpires $true

# Asignar usuario al grupo de ingenieria (desencadena creacion de cuenta local en Mac/Linux)
Add-JCUserGroupMember -GroupName "Ingenieros_DevOps" -Username "jandrade"

# Vincular aplicacion SAML de AWS
Add-JCUserApp -Username "jandrade" -AppName "AWS IAM Identity Center"
En canalizaciones de CI/CD o herramientas internas desarrolladas en Python o Go, los equipos pueden interactuar directamente con la API REST. A continuación se ilustra un script de emergencia para suspender de forma inmediata a un empleado y bloquear sus terminales:
import os
import requests

JC_API_KEY = os.environ.get("JC_API_KEY", "")
BASE_URL = "https://console.jumpcloud.com/api"

headers = {
    "x-api-key": JC_API_KEY,
    "Content-Type": "application/json",
    "Accept": "application/json"
}

def suspender_empleado(user_id):
    """Bloquea al usuario en el directorio, dispositivos fisicos, RADIUS y apps SaaS."""
    url = f"{BASE_URL}/systemusers/{user_id}"
    payload = {
        "suspended": True,
        "password_never_expires": False
    }
    resp = requests.put(url, headers=headers, json=payload, timeout=10)
    if resp.status_code == 200:
        print(f"Usuario {user_id} suspendido correctamente en JumpCloud.")
    else:
        print(f"Error al suspender: {resp.status_code} - {resp.text}")

# suspender_empleado("65e4f2081d09f70001a4e123")
Telemetría con Directory Insights: JumpCloud incluye Directory Insights, un motor de eventos de auditoría en formato JSON que registra cada autenticación en el sistema operativo, consulta LDAP, conexión RADIUS, comando ejecutado y cambio administrativo. Estos registros pueden reenviarse mediante webhooks o funciones serverless hacia AWS S3, Google Cloud Storage, Datadog o Splunk para análisis forense.
Ecosistema de Google Workspace: GAM, Admin SDK y Exportación a BigQuery
Google Workspace cuenta con un maduro ecosistema para administradores respaldado por la infraestructura de Google Cloud:
- Admin SDK (APIs Directory y Reports): Interfaces REST exhaustivas para gestionar usuarios, grupos, unidades organizativas, dispositivos móviles y equipos ChromeOS.
- GAM (Google Apps Manager): La herramienta de línea de comandos de código abierto más utilizada para administrar Google Workspace. Desarrollada en Python, permite orquestar migraciones complejas, asignar licencias por lotes, modificar firmas corporativas y delegar calendarios:
# Crear usuario en Google Workspace mediante GAM
gam create user jandrade firstname "Jose" lastname "Andrés" password "jc_admin_pw" org "/Ingenieria/Infraestructura"

# Asignar licencia de Google Workspace Business Standard
gam user jandrade add license 1010310002

# Anadir usuario al grupo de distribucion de ingenieria
gam update group ingenieria@cloudbizstack.com add member user jandrade@cloudbizstack.com

# Forzar periodo de gracia para verificacion en dos pasos (2SV)
gam update user jandrade 2sv_enforcement on- Google Apps Script: Entorno serverless de JavaScript integrado en Google Workspace que permite automatizar tareas cotidianas (por ejemplo, crear unidades compartidas en Google Drive o generar documentos plantilla a partir de formularios sin necesidad de infraestructura externa).
- Exportación Continua a BigQuery: La principal ventaja analítica de Google. Con unos pocos ajustes en la consola de administración, todos los registros de auditoría de Google Workspace (eventos de Gmail, descargas de Drive, accesos web y evaluaciones de BeyondCorp) se transmiten en tiempo real hacia una tabla gestionada de Google BigQuery. Los analistas de seguridad pueden ejecutar consultas SQL sobre miles de millones de eventos en segundos para detectar fugas de información o patrones de acceso anómalos.
9. Matriz Comparativa Exhaustiva de 25 Dimensiones Técnicas
A continuación se presenta una matriz comparativa detallada que evalúa JumpCloud frente a Google Workspace (incluyendo Google Cloud Identity) a lo largo de 25 criterios arquitectónicos, de seguridad y de coste operativo:
| Dimensión Técnica | JumpCloud (Open Directory) | Google Workspace & Cloud Identity | Ventaja |
|---|---|---|---|
| 1. Arquitectura Central | Directorio en grafo relacional gestionando SO físico, protocolos de red y apps web. | Identidad SaaS en navegador optimizada para ofimática colaborativa y sesiones web. | JumpCloud |
| 2. Sistemas Operativos Gestionados | macOS, Windows 10/11, Linux (Ubuntu, RHEL, Debian, Amazon Linux), iOS, Android. | Windows (mediante GCPW), ChromeOS, Android, iOS. (Sin soporte nativo para Linux). | JumpCloud |
| 3. Arquitectura en el Endpoint | Híbrida: MDM homologado para Apple/Windows + Agente nativo con privilegios root/SYSTEM. | MDM sin agente para móviles/Mac; Credential Provider personalizado (GCPW) en Windows. | JumpCloud |
| 4. MDM para macOS y Apple Business | Inscripción Zero-Touch ADE/DEP, perfiles PPPC/TCC avanzados y custodia FileVault PRK/IRK. | Perfiles básicos mediante certificado Apple Push, bloqueo y borrado. Sin custodia FileVault. | JumpCloud |
| 5. Gestión de Windows 11 Enterprise | CSPs de MDM + Agente local. Sincronización SAM offline, custodia BitLocker y PowerShell. | Login con webview GCPW + MDM básico. Dependiente de conectividad; BitLocker elemental. | JumpCloud |
| 6. Flotas Linux y Control PAM | Módulo PAM nativo, distribución dinámica de claves SSH, gestión de sudoers y scripts root. | Inexistente. Obliga a configurar pasarelas SSSD con túneles stunnel hacia Secure LDAP. | JumpCloud |
| 7. Android Enterprise (EMM) | Integración estándar con perfiles de trabajo y políticas de bloqueo por contraseña. | Líder indiscutible: Perfiles de trabajo nativos, Zero-Touch, Managed Google Play y DLP. | |
| 8. Gestión de Flotas ChromeOS | Sin gestión nativa para ChromeOS. Depende de federación SAML para iniciar sesión. | Más de 600 directivas granulares de hardware/SO, modo quiosco y sesiones efímeras. | |
| 9. Cloud RADIUS (802.1X Wi-Fi/VPN) | RADIUS Anycast global, EAP-TTLS, PEAP, EAP-TLS con Device Trust y VLANs dinámicas. | Ninguno. Exige mantener servidores FreeRADIUS propios o contratar SaaS externo. | JumpCloud |
| 10. LDAP-as-a-Service | LDAPS global puerto 636, atributos POSIX y soporte Samba/NTLM para NAS (Synology). | Secure LDAP exige certificados mTLS; sin soporte Samba; límite 100 QPS; solo Premium. | JumpCloud |
| 11. Inicio de Sesión Único SAML/OIDC | Extenso catálogo de aplicaciones predefinidas y creación de conectores personalizados. | Catálogo empresarial SAML 2.0 y OIDC integrado de forma transparente con Cuentas de Google. | Empate |
| 12. Ciclo de Vida SCIM 2.0 | Aprovisionamiento saliente completo con transformación de campos y suspensión inmediata. | Auto-aprovisionamiento para aplicaciones SAML populares; menor flexibilidad de mapeo. | JumpCloud |
| 13. Acceso Condicional Zero Trust | Evalúa identidad, robustez MFA, mTLS de hardware (Device Trust), parches de SO e IP. | Acceso Contextual (BeyondCorp) evaluando cifrado, versión de SO y país mediante CEL. | Empate (Según uso) |
| 14. Alcance de Señales de Contexto | Universal: Validado en el sistema operativo, navegador, sesiones SSH, RADIUS y SAML. | Centrado en navegador: Operativo en Google Chrome; ciego ante protocolos no web. | JumpCloud |
| 15. Gestión de Parches de SO | Anillos progresivos para Mac y Windows, aplazamiento de versiones mayores y reinicios. | Ajustes elementales de Windows Update; nulo en Mac o Linux. Excelente en ChromeOS. | JumpCloud |
| 16. Gestor de Contraseñas de Equipo | Bóvedas compartidas Zero-Knowledge AES-256-GCM, claves ocultas y desbloqueo biométrico. | Almacén individual en Chrome y Android; sin carpetas de equipo ni RBAC compartido. | JumpCloud |
| 17. Ejecución Remota de Scripts | JumpCloud Commands: Ejecución masiva de Bash, PowerShell y Python como root/SYSTEM. | Inexistente. No permite lanzar scripts o comandos en los puestos de trabajo. | JumpCloud |
| 18. Suite Ofimática y Colaborativa | Ninguna. JumpCloud es estrictamente un directorio, gestor de dispositivos y red. | Líder global: Gmail, Google Drive, Docs, Sheets, Slides, Google Meet e IA Gemini. | |
| 19. Custodia de Claves de Cifrado | Custodia automática de FileVault 2 (Mac PRK/IRK) y BitLocker (Windows TPM) con rotación. | Almacén de BitLocker en Windows; sin custodia institucional de FileVault en Mac. | JumpCloud |
| 20. Consola Multi-Inquilino (MSP) | Portal Multi-Tenant (MTP) específico para MSPs con replicación de políticas y facturación. | Consola de Partner de Google Cloud; compleja para proveedores de servicios gestionados. | JumpCloud |
| 21. Auditoría y Reenvío a SIEM | Directory Insights API con exportadores serverless a Amazon S3, Datadog y Splunk. | Exportación directa continua a Google BigQuery, Reports API y Google Cloud Chronicle. | |
| 22. Certificaciones de Seguridad | SOC 2 Tipo II, ISO 27001, HIPAA BAA, RGPD y bóveda de contraseñas Zero-Knowledge. | SOC 1/2/3, ISO 27001/27017/27018, FedRAMP High, HIPAA BAA, RGPD y ENS en España. | |
| 23. Tarifa Base de Entrada | 9 USD/usuario/mes (Device Management) u 11 USD/usuario/mes (Core Directory). | 6 USD/usuario/mes (Business Starter) o Gratuito (Cloud Identity Free, hasta 50 puestos). | |
| 24. Tarifa de la Suite Completa | 19 a 24 USD/usuario/mes (Platform Prime: Directorio, MDM, RADIUS, LDAP, Parches, Vault). | 30 a 35 USD/usuario/mes (Enterprise Plus: BeyondCorp, Secure LDAP, Vault eDiscovery). | JumpCloud |
| 25. Principal Limitación Técnica | Carece de correo y ofimática; exige convivir con Google Workspace o Microsoft 365. | Sin agente Linux, sin RADIUS nativo, débil en Mac, no autentica recursos compartidos SMB. | Tradeoff |
10. Modelado FinOps y Coste Total de Propiedad (TCO a 3 Años)
Al evaluar plataformas de identidad y gestión de terminales en comités de dirección y revisiones de FinOps, los precios de catálogo de las licencias de software constituyen solo la parte visible del iceberg. El impacto financiero real está regulado por el Coste Total de Propiedad (TCO), que integra:
- Suscripciones de Software Directas: Licencias del directorio principal, suite colaborativa y herramientas satélite (MDM independiente, RADIUS en la nube, gestores de contraseñas de terceros).
- Costes de Infraestructura de Soporte: Máquinas virtuales en cloud, servidores proxy (stunnel, FreeRADIUS) y tráfico de datos requeridos para conectar protocolos incompatibles.
- Servicios de Despliegue y Consultoría: Horas de ingeniería invertidas en la configuración inicial, vinculación con Apple Business Manager y federación de aplicaciones.
- Coste Operativo de Mano de Obra Interna (FTEs): Horas de dedicación del personal de TI para altas y bajas de empleados, soporte a problemas de conexión Wi-Fi, reseteos de contraseñas y auditorías de cumplimiento.
Escenario de Simulación Financiera: Empresa Tecnológica de 250 Empleados
Con el objetivo de proyectar un modelo económico riguroso, analizamos una compañía tecnológica de 250 empleados con modelo de trabajo híbrido y la siguiente composición de puestos:
- 175 MacBooks con Apple Silicon (70%) asignados a ingenieros, diseñadores y jefes de producto.
- 50 Servidores y Estaciones Linux (20%) utilizados por infraestructura y backend.
- 25 Portátiles Windows 11 Enterprise (10%) en finanzas, operaciones y dirección.
- Dos Sedes Físicas: Con puntos de acceso UniFi Wi-Fi 6E que requieren autenticación 802.1X y VLANs dinámicas.
- Almacenamiento y SaaS: Cabina TrueNAS local para pruebas de datos y 35 aplicaciones SaaS corporativas.
Comparativa de Enfoques de Adquisición
Contrata Google Workspace Business Standard (12 USD/usuario/mes) para ofimática. Al no cubrir gestión de Macs, Linux ni RADIUS, contrata herramientas individuales: Jamf Pro para 175 Macs (8 USD/mes), Foxpass para Cloud RADIUS y LDAP (2,50 USD/mes), 1Password Business (8 USD/mes) y mantiene un servidor Teleport/bastión en AWS para Linux (350 USD/mes en infraestructura y mantenimiento).
Mantiene Google Workspace Business Standard (12 USD/usuario/mes) exclusivamente para correo y almacenamiento en Drive. Adopta JumpCloud Platform Prime (19 USD/usuario/mes en compromiso anual) para resolver en una única consola el directorio autoritativo, MDM multi-SO (Mac, Win, Linux), Cloud RADIUS con VLANs dinámicas, LDAP en la nube, gestión de parches y gestor de contraseñas de equipo.
| Concepto de Coste (250 Usuarios) | Estrategia A: Soluciones Dispersas | Estrategia B: Consolidación JumpCloud | Diferencia Neta |
|---|---|---|---|
| Licencias de Google Workspace | 36.000 USD / año (12 USD/u/mes) | 36.000 USD / año (12 USD/u/mes) | 0 USD |
| Directorio y MDM para Puestos | 16.800 USD / año (Jamf Pro 175 Macs @ 8 USD) | 57.000 USD / año (JumpCloud Prime @ 19 USD) | +40.200 USD |
| Servicio Cloud RADIUS y LDAP | 7.500 USD / año (Foxpass @ 2,50 USD/u/mes) | 0 USD (Incluido en JumpCloud) | -7.500 USD |
| Gestor de Contraseñas de Equipo | 24.000 USD / año (1Password @ 8 USD/u/mes) | 0 USD (Incluido en JumpCloud) | -24.000 USD |
| Acceso a Servidores Linux y Pasarelas | 4.200 USD / año (AWS EC2 y mantenimiento) | 0 USD (Incluido en el Agente Linux) | -4.200 USD |
| Gasto Anual Directo en Software | 88.500 USD / año | 93.000 USD / año | +4.500 USD / año |
| Horas de TI en Altas y Bajas (Onboarding) | 29.250 USD / año (450 h @ 65 USD/h coste cargado) | 9.750 USD / año (150 h gracias a SCIM y Zero-Touch) | -19.500 USD / año |
| Tickets de Soporte (Wi-Fi y Contraseñas) | 15.750 USD / año (450 tickets @ 35 USD/ticket) | 3.150 USD / año (90 tickets con autoservicio y 802.1X) | -12.600 USD / año |
| Gestión de Proveedores (5 Contratos vs 2) | 12.000 USD / año (Auditorías, legal y compras) | 3.000 USD / año (Un único contrato consolidado) | -9.000 USD / año |
| TCO Operativo Anual Real | 145.500 USD / año | 108.900 USD / año | -36.600 USD / año (-25,1%) |
| TCO Empresarial Acumulado a 3 Años | 436.500 USD | 326.700 USD | -109.800 USD (-25,1%) |
El Dividendo de la Consolidación: El análisis económico demuestra de manera concluyente que, aunque la tarifa nominal de JumpCloud Platform Prime es más alta que la de una herramienta puntual aislada, prescindir de tres contratos independientes (Jamf, Foxpass y 1Password), desmantelar máquinas virtuales intermedias y reducir las incidencias de soporte manual genera un ahorro operativo neto acumulado de 109.800 USD a los tres años (una reducción del 25,1% en el TCO global de TI).
11. Seguridad Criptográfica, Privacidad de Datos y Cumplimiento RGPD
Para los arquitectos de seguridad, delegados de protección de datos (DPO) y responsables de cumplimiento normativo, la homologación de una plataforma de identidad exige auditar sus primitivas criptográficas, certificaciones de cumplimiento, soberanía de datos y políticas de tratamiento de inteligencia artificial.
Primitivas Criptográficas y Autenticación Resistente al Phishing
El relleno de credenciales (credential stuffing) y los ataques de phishing con intermediario inverso (Adversary-in-the-Middle o AiTM, ejecutados mediante herramientas como Evilginx) han dejado obsoletos los mecanismos de verificación mediante SMS y códigos temporales TOTP. Las directrices de ciberseguridad internacionales exigen migrar hacia mecanismos de autenticación multifactor resistente al phishing:
- Claves de Seguridad FIDO2 / WebAuthn (Passkeys): Tanto JumpCloud como Google Workspace admiten llaves de seguridad de hardware basadas en estándares abiertos (como YubiKey serie 5 o Google Titan). La autenticación se basa en pares de claves asimétricas vinculadas de forma criptográfica al dominio DNS exacto del servicio, haciendo inviable el secuestro de sesiones mediante phishing inverso.
- JumpCloud Protect y Verificación de Números: JumpCloud dispone de su propia aplicación autenticadora (JumpCloud Protect), que incorpora el cotejo de números (Number Matching) para neutralizar por completo los ataques de fatiga por notificaciones push (MFA prompt fatigue). Asimismo, soporta autenticadores biométricos locales (Touch ID y Windows Hello) para iniciar sesión en la web y en el propio sistema operativo.
- Verificación en Dos Pasos de Google: Google, cofundador de la FIDO Alliance, permite exigir el uso exclusivo de llaves de hardware FIDO2 en toda la organización, desactivando por completo los canales inseguros basados en SMS o llamadas de voz.
Certificaciones de Cumplimiento y Soberanía de Datos
| Marco Normativo | JumpCloud Open Directory | Google Workspace |
|---|---|---|
| SOC 2 Tipo II y SOC 3 | Auditorías anuales en los criterios de Seguridad, Confidencialidad y Disponibilidad. | Auditorías semestrales en los 5 Criterios de Servicios de Confianza (SOC 1, 2 y 3). |
| ISO 27001 / 27017 / 27018 | Certificación ISO/IEC 27001 para la gestión de la seguridad de la información. | Certificaciones ISO 27001, ISO 27017 (Seguridad Cloud) e ISO 27018 (Privacidad Cloud). |
| RGPD y Soberanía en la UE | Adhesión al marco Data Privacy Framework UE-EE.UU.; opción de región AWS Fráncfort. | Frontera de datos de la UE con selección explícita de almacenamiento en territorio europeo. |
| Esquema Nacional de Seguridad (ENS) | Alineado con controles internacionales equivalentes para empresas privadas. | Certificación ENS categoría Alta en España para administraciones públicas y contratistas. |
| HIPAA / Acuerdos BAA | Firma de acuerdos Business Associate Agreements para datos de directorio y bóveda. | Acuerdos BAA cubriendo Gmail, Google Drive, Docs, Meet y Cloud Identity. |
Gobernanza de Inteligencia Artificial y Retención de Telemetría
Con el despliegue generalizado de asistentes basados en modelos de lenguaje (LLMs), los responsables de privacidad deben evaluar cómo interactúan las herramientas de IA con la información confidencial de la empresa:
- Google Gemini para Workspace: Google integra capacidades generativas en Gmail, Docs y Sheets. Establece compromisos contractuales explícitos que garantizan que los correos, documentos y prompts de los clientes nunca se emplean para entrenar los modelos base de Gemini y quedan confinados en el inquilino corporativo. No obstante, en sectores altamente regulados como la banca o la defensa, ciertas políticas internas prohíben terminantemente la indexación automatizada de información estratégica por parte de modelos generativos.
- Política Zero-Data Retention de JumpCloud: JumpCloud no incorpora modelos generativos que inspeccionen el contenido de archivos. Su gestor de contraseñas opera bajo una arquitectura de conocimiento cero donde los servidores nunca almacenan claves de descifrado. Por su parte, los registros de telemetría (Directory Insights) se circunscriben estrictamente a metadatos técnicos de red y autenticación (marcas temporales, IPs, protocolos y códigos de respuesta), ofreciendo una trazabilidad inmutable sin exponer información de negocio.
12. Playbook de Migración: Decomisando Active Directory hacia la Nube
Para las organizaciones lastradas por la deuda técnica de controladores de dominio Microsoft Active Directory locales, la transición hacia un modelo nativo en la nube representa el hito más transformador de su hoja de ruta de TI. A continuación se detalla el plan de migración estructurado en 5 fases de ingeniería:
- Fase 1: Auditoría de Esquema, Higiene y Despliegue del Puente ADI Auditar Unidades Organizativas, Grupos de Seguridad y políticas GPO en Active Directory. Depurar cuentas inactivas y normalizar los nombres principales de usuario (UPN). Desplegar el agente de integración JumpCloud Active Directory Integration (ADI) en un controlador de dominio existente. El puente ADI establece una sincronización bidireccional no intrusiva que refleja usuarios, grupos y hashes de contraseñas en JumpCloud en tiempo real.
- Fase 2: Federación SaaS y Aprovisionamiento en Google Workspace Vincular JumpCloud con Google Workspace mediante la API Google Admin SDK. Canalizar el correo y la ofimática hacia Google Workspace configurando JumpCloud como el Proveedor de Identidad SAML de referencia. Habilitar el aprovisionamiento saliente SCIM 2.0 desde JumpCloud hacia las aplicaciones SaaS corporativas (Slack, AWS IAM Identity Center, Salesforce, Zoom).
- Fase 3: Desvinculación de Equipos e Inscripción en MDM Cloud Proceder a desunir los portátiles Mac y Windows del dominio local de Active Directory. En macOS, entregar el perfil MDM de JumpCloud mediante Apple Business Manager ADE/DEP, convertir las cuentas de red en cuentas locales seguras y custodiar las claves de FileVault 2 en JumpCloud. En Windows, ejecutar un script que extrae el equipo del dominio local, migra el perfil de usuario y lo registra en el MDM de Windows de JumpCloud con sincronización de credenciales LSASS.
-
Fase 4: Transición de Protocolos de Red y Almacenamiento Local
Reorientar los puntos de acceso Wi-Fi corporativos (UniFi, Meraki, Aruba) desde los servidores Windows NPS hacia el servicio Cloud RADIUS de JumpCloud (
radius.jumpcloud.com). Desplegar certificados de Device Trust en los equipos gestionados para habilitar conexiones EAP-TLS sin contraseñas. Reconfigurar las cabinas NAS locales (Synology, TrueNAS) para autenticar contra JumpCloud LDAPS en el puerto 636, activando el esquema Samba para el acceso transparente mediante SMB/CIFS. - Fase 5: Decomiso de Servidores y Operación Serverless en la Nube Desconectar el puente de sincronización ADI. Promocionar JumpCloud a la condición de Directorio Maestro Autoritativo definitivo. Despromover y apagar todos los servidores físicos de Active Directory. Retirar las entidades emisoras de certificados locales (AD CS). A partir de este momento, la empresa opera una infraestructura de identidad y gestión de dispositivos 100% serverless en la nube, con cero dependencias de servidores locales.
13. Preguntas Técnicas Frecuentes
¿Puede Google Workspace sustituir por completo a JumpCloud como directorio empresarial y MDM?
No. Aunque Google Workspace (incluyendo Cloud Identity Free/Premium) proporciona gestión básica de terminales móviles, inicio de sesión único (SSO) mediante SAML 2.0/OIDC e identidad basada en navegador para aplicaciones web, no puede reemplazar a JumpCloud en entornos con sistemas operativos heterogéneos o infraestructura física heredada. Google Workspace carece de un agente nativo para flotas Linux, no dispone de servicio Cloud RADIUS integrado para autenticar redes Wi-Fi 802.1X o túneles VPN corporativos, no puede custodiar claves de recuperación personal de FileVault con rotación administrativa en macOS, no permite la ejecución remota de scripts privilegiados (root/SYSTEM) y no expone atributos Samba/NTLM en su servicio Secure LDAP, lo que impide autenticar recursos compartidos de almacenamiento NAS (como Synology o TrueNAS).
¿Cómo gestionan JumpCloud y Google Workspace el inicio de sesión cuando un equipo no tiene conexión a Internet?
JumpCloud gestiona las cuentas de usuario locales directamente a nivel de kernel y subsistemas de autenticación del sistema operativo (/etc/pam.d en Linux, OpenDirectory en macOS y LSASS en Windows). Por tanto, los usuarios pueden iniciar sesión en sus ordenadores portátiles sin conexión a Internet de forma indefinida utilizando credenciales locales cacheadas mediante funciones criptográficas de derivación de claves (PBKDF2/Argon2). Por contra, Google Workspace en Windows depende de Google Credential Provider for Windows (GCPW), que opera mediante un webview de Chromium. Aunque GCPW almacena credenciales cacheadas, el inicio de sesión fuera de línea puede fallar si expira el ciclo de rotación o si la sincronización inicial del perfil quedó incompleta. En macOS y Linux, Google no proporciona gestión de credenciales fuera de línea, obligando a crear cuentas locales desvinculadas.
¿Por qué Google Cloud Identity Secure LDAP no permite autenticar carpetas compartidas SMB/CIFS en servidores NAS?
El protocolo de compartición de archivos SMB/CIFS de Windows exige que el directorio LDAP almacene hashes de contraseñas NTLM precalculados en atributos específicos definidos por el esquema Samba (particularmente sambaNTPassword y sambaSID). Google Cloud Identity Secure LDAP implementa un esquema estático de solo lectura que omite deliberadamente los atributos de Samba. Además, Google Secure LDAP exige autenticación TLS mutua (mTLS) con certificados cliente en el puerto 636, un mecanismo que la inmensa mayoría de dispositivos de red y cabinas de almacenamiento NAS no pueden negociar de forma nativa sin desplegar un proxy stunnel intermedio. JumpCloud LDAP-as-a-Service soporta nativamente el esquema Samba, almacena hashes NTLM y admite enlaces simples estándar con usuario y contraseña a través de direcciones Anycast globales.
¿Cuál es la arquitectura híbrida recomendada al integrar Google Workspace y JumpCloud?
El modelo de diseño estándar en el sector tecnológico posiciona a Google Workspace como la capa de productividad ofimática y correo corporativo, mientras que JumpCloud actúa como el Directorio Maestro Autoritativo y Proveedor de Identidad (IdP). Un sistema de recursos humanos (HRIS como BambooHR, Workday o Factorial) aprovisiona a los empleados en JumpCloud. A partir de ahí, JumpCloud aprovisiona cuentas, alias y grupos en Google Workspace mediante la API Google Admin SDK, gestiona las contraseñas, impone Acceso Condicional sobre Google Workspace mediante federación SAML y propaga en paralelo esa identidad criptográfica a portátiles Mac, Windows y Linux, redes Wi-Fi 802.1X, servidores VPN y almacenamiento LDAP.
¿En qué se diferencia la gestión de parches de JumpCloud frente a las actualizaciones de Google Workspace?
JumpCloud incorpora un motor de gestión de parches multiplataforma (Patch Management) que permite definir anillos de despliegue progresivo, configurar períodos de gracia para actualizaciones menores de seguridad (por ejemplo, instalación forzosa en 7 días), aplazar actualizaciones mayores del sistema operativo (como postergar macOS Sequoia durante 30 días para pruebas de homologación interna), mostrar notificaciones con cuenta regresiva y ejecutar reinicios automáticos obligatorios. Asimismo, el módulo JumpCloud Commands permite ejecutar scripts bash o PowerShell para actualizar servidores Linux y software de terceros. Google Workspace no dispone de gestión nativa de parches para macOS, solo ofrece configuración básica de Windows Update mediante políticas MDM, no gestiona flotas Linux y carece de herramientas de remediación remota ante vulnerabilidades críticas de día cero.
¿Permite JumpCloud gestionar licencias de Google Workspace y desaprovisionar usuarios de forma automática?
Sí. JumpCloud se conecta directamente con la API Directory de Google Workspace mediante credenciales OAuth 2.0 de servicio. Cuando un administrador suspende o desvincula a un empleado en JumpCloud, la plataforma bloquea de inmediato la cuenta en el directorio, invalida tokens de refresco, desacopla al usuario de sus equipos físicos, revoca sus claves SSH en servidores Linux, cancela su acceso a la red Wi-Fi RADIUS y dispara una llamada a la API de Google Workspace para suspender la cuenta de correo y Google Drive en cuestión de segundos, neutralizando cualquier riesgo de fuga de información.