Backstage vs Port: Portales Internos de Desarrollador IDP (2026)
1. Resumen Ejecutivo y Veredicto Arquitectónico (TL;DR)
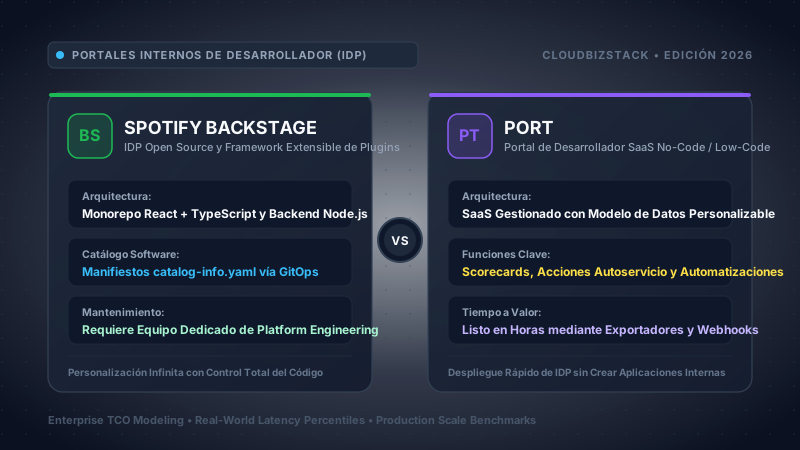
En la ingeniería de software moderna en la nube, la sobrecarga cognitiva del desarrollador se ha consolidado como el principal obstáculo para la velocidad de entrega de las organizaciones. A medida que las flotas de microservicios se multiplican, las topologías multinube se extienden a lo largo de clusters heterogéneos de Kubernetes y las regulaciones de cumplimiento (SOC 2, ISO 27001, ENS, RGPD) imponen mayores controles, los equipos de Platform Engineering tienen la misión ineludible de establecer un panel de control unificado: un Portal Interno de Desarrollador (Internal Developer Portal o IDP). Sin embargo, la decisión arquitectónica para implementar este plano de control representa uno de los compromisos estructurales y financieros más determinantes para el liderazgo técnico. En 2026, la industria se ha dividido en dos filosofías radicalmente enfrentadas: construir y mantener internamente un framework monorepo en TypeScript y React (Spotify Backstage) frente a adoptar un portal SaaS llave en mano, no-code, guiado por eventos y con modelado de datos dinámico (Port).
Este benchmark exhaustivo de 2026 analiza rigurosamente ambas plataformas a través de sus mecanismos de ingesta en el catálogo de software, la dinámica de modelado de datos, la automatización del autoservicio para desarrolladores, los sistemas de gobernanza y scorecards de calidad, el coste técnico de operación en el "Día 2" y el modelado financiero cuantitativo de Coste Total de Propiedad (TCO) a 3 años. Nuestras conclusiones evidencian que, si bien Backstage confiere un control total a nivel de código fuente para aquellas corporaciones dispuestas a financiar un equipo permanente de ingenieros dedicado al portal, Port acelera radicalmente el tiempo hasta la obtención de valor, erradica la crónica desincronización de catálogos (deriva de YAML) mediante exportadores automáticos y reduce el gasto operativo global a 3 años entre un 61% y un 83%.
● Spotify Backstage: El Framework Extensible
Framework de código abierto para portales de desarrollo donado a la CNCF (en fase Incubating) por Spotify. Estructurado como un monorepo TypeScript gestionado con Yarn workspaces y Lerna, con frontend en React 18 y backend en Node.js. El catálogo se define de forma estática mediante GitOps con manifiestos YAML (catalog-info.yaml). Dispone de un ecosistema comunitario de más de 200 plugins, documentación Docs-Like-Code (TechDocs) y soberanía total de datos en VPC interna.
● Port: El IDP SaaS Llave en Mano
Portal interno de desarrollo SaaS concebido como un producto terminado por veteranos de la ingeniería de plataformas. Implementa un modelo de datos dinámico y sin código ("Blueprints") capaz de mapear cualquier recurso de infraestructura o software. Sincronizado en tiempo real mediante exportadores guiados por eventos en Kafka (Kubernetes, AWS, GitHub, Datadog) sin requerir YAMLs en Git. Incluye scorecards de calidad, autoservicio con aprobaciones nativas y arquitectura sin acceso al código fuente.
Matriz Estratégica de Decisión por Tamaño de Organización:
| Perfil Organizacional | Plataforma Recomendada | Criterio Técnico Principal | Tiempo hasta Valor |
|---|---|---|---|
| Startup en Crecimiento 20 - 75 Desarrolladores |
Port (Plan Team) | Imposibilidad financiera y operativa de mantener un equipo de plataforma dedicado. Port entrega catálogo y autoservicio en menos de 48 horas sin gestionar servidores. | 1 - 3 Días |
| Empresa Mediana (Mid-Market) 75 - 300 Desarrolladores |
Port (Plan Enterprise) | Los ingenieros DevOps deben concentrarse en pipelines de despliegue, Kubernetes y FinOps en lugar de resolver incompatibilidades de dependencias en React y TypeScript. | 1 - 2 Semanas |
| División Corporativa 300 - 1,000 Desarrolladores |
Port o Backstage (Evaluativo) | Elegir Port si prima la gobernanza ágil y el ahorro de TCO. Elegir Backstage si flujos internos corporativos requieren programar componentes React altamente a medida. | Port: 3 Semanas Backstage: 6 - 9 Meses |
| Gran Corporación Regulada +1,000 Desarrolladores |
Spotify Backstage (Self-Hosted) | Requisitos estrictos de soberanía de datos, redes air-gapped sin salida a Internet y capacidad de asignar un equipo interno permanente de 4 a 6 personas al portal. | 9 - 18 Meses |
2. Fundamentos de Platform Engineering: La Crisis de Sobrecarga Cognitiva y el Auge del IDP en 2026
Para comprender las fricciones tecnológicas entre Backstage y Port, resulta indispensable examinar la evolución reciente de la disciplina de Platform Engineering. Durante la última década, la adopción acelerada de microservicios, contenedores e infraestructuras en nubes públicas descentralizó la autoridad operativa. Los equipos de producto asumieron el célebre principio de "Tú lo construyes, tú lo ejecutas" (You build it, you run it). Sin embargo, este paradigma derivó en una consecuencia imprevista: una sobrecarga cognitiva crítica para el desarrollador de software.
En una compañía promedio en 2026, un desarrollador interactúa diariamente con entre 15 y 30 herramientas dispersas: repositorios de control de versiones (GitHub, GitLab), pipelines de integración continua (GitHub Actions, GitLab CI, Argo Workflows), registros de contenedores (ECR, Harbor), consolas multinube (AWS, GCP, Azure), clusters de Kubernetes, plataformas de observabilidad y APM (Datadog, Dynatrace), gestores de incidentes (PagerDuty), escáneres de vulnerabilidades (Snyk, Checkmarx) y almacenes de secretos (HashiCorp Vault). El tiempo dedicado a programar valor de negocio se ha visto colonizado por el cambio constante de contexto y la burocracia de tickets operativos.
Team Topologies y el Camino Pavimentado (Golden Path)
Apoyándose en el marco estratégico propuesto por Matthew Skelton y Manuel Pais en su obra Team Topologies, las organizaciones tecnológicas maduras estructuran sus recursos dividiendo responsabilidades entre Equipos Orientados al Flujo (Stream-Aligned Teams), enfocados en el producto de negocio, y un Equipo de Plataforma (Platform Team), cuya misión consiste en tratar la infraestructura interna como un producto. El propósito del equipo de plataforma no reside en imponer normativas rígidas, sino en asfaltar un Camino Pavimentado o Golden Path: una autopista operativa que convierte la vía segura, estandarizada y económica en la vía más sencilla para desplegar código.
El Portal Interno de Desarrollador (IDP) se erige como la interfaz humana y el motor operativo de este Golden Path, resolviendo cuatro desafíos fundamentales:
- Catálogo Unificado de Software: Un inventario fidedigno que registra cada microservicio, API, recurso de nube, base de datos y documentación, junto con su equipo responsable y sus dependencias técnicas.
- Autoservicio Automatizado para Desarrolladores: La capacidad de aprovisionar nuevos microservicios con plantillas homologadas, instanciar entornos efímeros de pruebas o solicitar accesos temporales mediante formularios interactivos sin recurrir a tickets de Jira.
- Gobernanza y Scorecards de Calidad: La medición objetiva y gamificada de la madurez de los servicios, cobertura de pruebas, parches de seguridad y directrices de arquitectura.
- Gestión Centralizada del Conocimiento (Docs-Like-Code): La integración de runbooks operativos, diagramas de arquitectura y contratos de APIs junto a la definición del propio servicio.
No obstante, mientras ambas soluciones persiguen solventar esta crisis de experiencia de desarrollo, parten de premisas antagónicas. Backstage postula: "¿Cómo podemos entregar a los ingenieros de plataforma un framework de código para que programen su propio portal a medida?" Port plantea: "¿Cómo podemos proporcionar un plano de control terminado y dinámico para que los ingenieros jamás tengan que picar código de mantenimiento del portal?"
3. Arquitectura e Interioridades de los Sistemas: Monorepo Framework vs SaaS Orientado a Eventos
Un examen de ingeniería riguroso entre Backstage y Port debe comenzar por el análisis de sus arquitecturas de software subyacentes. Los modelos de procesamiento, los motores de almacenamiento y los protocolos de comunicación adoptados determinan la estabilidad en producción, el límite de escalabilidad y la carga de mantenimiento operativo.
Arquitectura de Spotify Backstage: Monorepo en TypeScript con Yarn y Lerna
Spotify creó Backstage internamente en 2016 con el propósito de coordinar a miles de ingenieros sobre una arquitectura de microservicios políglota, donando el código a la Cloud Native Computing Foundation (CNCF) en 2020. Es crucial comprender que Backstage no es un producto de software ejecutable; es un framework de desarrollo. Cuando una compañía decide adoptar Backstage, no descarga una imagen Docker preconfigurada, sino que ejecuta npx @backstage/create-app, lo que inicializa un repositorio Git con un monorepo TypeScript gestionado mediante Yarn workspaces.
Anatomía del Monorepo de Backstage y Topología de Componentes
- Aplicación Frontend (
packages/app): Una SPA (Single Page Application) en React 18 construida sobre Material UI (históricamente MUI v4, atravesando una compleja transición comunitaria hacia MUI v5). Actúa como un contenedor donde se montan extensiones y rutas de plugins. Cada nuevo plugin requiere ser importado en código fuente TypeScript, configurado en el enrutador y compilado mediante Webpack. - Servicio Backend (
packages/backend): Un proceso en Node.js que tradicionalmente utilizaba routers de Express y actualmente migra al "New Backend System" de Backstage. Este nuevo sistema incorpora inyección de dependencias formal, referencias a servicios del núcleo (coreServices.logger,coreServices.database,coreServices.auth) y registro modular de plugins mediantebackend.add(). - Motor de Persistencia: Backstage recurre a
knex.jscomo constructor de consultas SQL. Aunque incluye SQLite para entornos de prueba locales, cualquier entorno de producción exige una base de datos relacional robusta, fundamentalmente PostgreSQL (como AWS RDS PostgreSQL o Google Cloud SQL). En ella residen las ubicaciones de entidades, esquemas procesados, claves foráneas y el índice de búsqueda. - Ciclo de Compilación y Despliegue: El ciclo de vida de Backstage implica compilar TypeScript a JavaScript, generar bundles estáticos con Webpack, construir una imagen Docker multietapa, empujarla a un registro de contenedores (ECR, Artifact Registry) y orquestar réplicas en Kubernetes vía Helm charts.
Arquitectura de Port: Plano de Control SaaS en Kafka y Framework Ocean
Port fue concebido desde sus cimientos como una plataforma SaaS multi-inquilino (multi-tenant) llave en mano. En lugar de obligar al equipo de plataforma a alojar, parchear y compilar una aplicación web personalizada, Port suministra un plano de control en la nube respaldado por una arquitectura de streaming distribuido, combinado con agentes exportadores ligeros de código abierto instalados dentro de la red privada del cliente.
Arquitectura del Sistema Port y Bus de Sincronización en Tiempo Real
- Plano de Control SaaS Distribuido: El núcleo de Port está estructurado sobre un bus de streaming de eventos de alto rendimiento operado con Apache Kafka. Todas las mutaciones de entidades y cambios de estado se publican en particiones de Kafka, permitiendo procesamiento asíncrono desacoplado, reconciliación de estado y transmisión reactiva a la interfaz vía WebSockets y Server-Sent Events (SSE).
- El Framework de Integración Ocean: Port liberó bajo código abierto el framework Ocean (desarrollado en Python y Go), que estandariza la creación de exportadores de datos. Ocean incluye de forma nativa políticas de reintento con retroceso exponencial (exponential backoff), control de límites de tasa (rate limiting) y sincronización de deltas.
- Exportadores Híbridos en VPC (Data Plane): Los agentes exportadores se despliegan mediante Helm charts (en Kubernetes), funciones AWS Lambda o GitHub Apps. El exportador de Kubernetes se ejecuta dentro del cluster del cliente, registra Kubernetes Informers contra el API server local, monitoriza eventos de recursos (Pods, Deployments, CRDs, Ingresses) y envía únicamente deltas cifrados de metadatos mediante conexiones salientes HTTPS/TLS hacia Port.
- Motor de Grafo y Búsqueda: Por debajo de las APIs, Port mantiene un índice topológico relacional acoplado a un cluster de Elasticsearch/OpenSearch. Esto permite ejecutar consultas complejas sobre grafos de dependencias (por ejemplo: identificar qué microservicios consumen una base de datos Aurora concreta con vulnerabilidades críticas abiertas en Snyk) en cuestión de milisegundos.
Comparativa Arquitectónica: Polling Periódico vs Streaming de Eventos
La divergencia estructural más profunda entre ambas soluciones se sintetiza en su paradigma de comunicación. Backstage se fundamenta en un modelo pull de sondeo por lotes (polling): procesos en segundo plano inspeccionan los repositorios Git periódicamente, parsean YAMLs y escriben en PostgreSQL en ciclos de 10 a 30 minutos. Por el contrario, Port opera bajo un modelo push orientado a eventos en tiempo real: cada vez que un pod de Kubernetes se reinicia, un PR se fusiona en GitHub o un workspace de Terraform aplica cambios, el evento se emite de inmediato al bus Kafka de Port, actualizando el catálogo en menos de 5 segundos.
4. Catálogo de Software y Paradigma de Modelado: Polling GitOps YAML vs Blueprints Dinámicos
El Catálogo de Software constituye el corazón neurálgico de un Internal Developer Portal. Representa el registro único de activos de software, topologías de red, dependencias y propiedad de equipos. Los mecanismos empleados para registrar, parsear y sincronizar estas entidades deciden si el portal se consolida como una fuente fidedigna de verdad o degenera en un inventario obsoleto y desatendido.
Spotify Backstage: Manifiestos GitOps y la Crisis de la "Deriva de YAML"
Backstage aplica una filosofía estricta de GitOps. Cada entidad registrada en Backstage debe definirse en un archivo YAML estático, denominado convencionalmente catalog-info.yaml, alojado en el repositorio de código del servicio. Backstage procesa estos ficheros confrontándolos con un esquema de entidades rígido y prefijado.
El esquema del catálogo oficial de Backstage reconoce ocho tipos de entidades principales:
Component:Una unidad individual de software (Microservicio, Web, Librería).API:Un contrato de interfaz (OpenAPI, GraphQL, gRPC Protobuf, AsyncAPI).Resource:Componentes de infraestructura física o virtual (Bases de datos, buckets S3, tópicos de Kafka).System:Agrupación coordinada de componentes y recursos que ejecutan una función de negocio.Domain:Nivel jerárquico superior que engloba múltiples sistemas dentro de un área funcional.Group:Un equipo u organización de ingeniería (Squad, Tribe).User:Un ingeniero o miembro individual de la organización.Location:Puntero de referencia hacia la ubicación remota de otros manifiestos.
Las Cinco Patologías Operativas del Catálogo GitOps en Backstage:
- El Cuello de Botella de la Actualización Humana: Cuando un equipo refactoriza un microservicio o migra una base de datos, rara vez recuerda actualizar el fichero estático
catalog-info.yaml. En pocas semanas, el catálogo diverge de la infraestructura real desplegada. - Entidades Fantasma y Bitrot de Repositorios: Cuando un repositorio se archiva, renombra o elimina, el procesador de Backstage suele retener la entidad huérfana a menos que se invoque manualmente un proceso de desregistro. Con miles de repositorios, los resultados de búsqueda se contaminan de servicios inexistentes.
- Rigidez del Modelo de Datos: Incorporar un nuevo tipo de entidad (como
KubernetesCluster,FeatureFlag,DatadogMonitoroCentroDeCoste) exige escribir esquemas TypeScript personalizados, programar procesadores en el backend del monorepo y ejecutar migraciones de base de datos. - Saturación de Límites de Tasa (Rate Limiting) en APIs de Git: Para descubrir cambios, Backstage sondea periódicamente las APIs de GitHub o GitLab. En empresas con más de 2,000 repositorios, estos bucles agotan los límites de llamadas por hora, provocando que la sincronización del catálogo se congele.
- Carencia de Contexto de Infraestructura en Tiempo Real: Un fichero estático YAML no puede reflejar si un microservicio está sufriendo caídas en Kubernetes (CrashLoopBackOff) o cuál es su gasto en la nube hoy. Backstage debe recurrir a plugins de frontend que consultan APIs externas desde el navegador de cada usuario, ralentizando la navegación.
Blueprints Dinámicos de Port: Modelado Relacional Flexible Sin Código
Port supera el paradigma del YAML estático mediante su arquitectura de Blueprints. Un Blueprint es un esquema dinámico JSON que define cualquier concepto tecnológico u operativo. Al contrario que Backstage, Port no impone restricciones sobre la estructura de la organización.
Capacidades de los Blueprints de Port y Topología Relacional
En Port, los ingenieros de plataforma pueden configurar Blueprints en minutos desde la interfaz o mediante Terraform y APIs:
- Blueprints para Cualquier Activo: Permite modelar
Microservicio,DeploymentK8s,InstanciaRDS,BucketS3,TopicoKafka,WorkspaceTerraform,ServicioPagerDutyoProyectoJira. - Propiedades Dinámicas y Cálculos: Admite campos de texto, booleanos, números, arrays, objetos JSON y estados. Soporta Propiedades Calculadas que agregan datos de entidades hijas en tiempo real (por ejemplo, calcular el gasto mensual consolidado sumando los costes de los recursos cloud asociados).
- Relaciones Bidireccionales de Grafo: Conexiones relacionales nativas (1 a 1, 1 a muchos, muchos a muchos): un
Microserviciose vincula a múltiplesDeploymentK8s, que se asocian a unClusterK8s, el cual depende de unaCuentaAWSvinculada a unaUnidadDeNegocio. - Sincronización Automática sin Ficheros YAML: Cero intervención manual de los desarrolladores. El exportador de Kubernetes monitoriza los recursos nativos y sincroniza réplicas e imágenes en menos de 3 segundos, eliminando por completo la deriva documental.
5. Autoservicio para Desarrolladores y Scaffolding: Backstage Scaffolder vs Acciones Nativas de Port
Un catálogo de software pasivo corre el riesgo de convertirse en un cementerio de documentación si no se conecta con un motor de autoservicio activo. El autoservicio permite a los desarrolladores aprovisionar infraestructura, crear nuevos repositorios estandarizados, desplegar entornos efímeros de pruebas y ejecutar tareas operativas sin bloqueos burocráticos.
Spotify Backstage Scaffolder: Ejecución en Proceso con Plantillas Node.js
Backstage canaliza el autoservicio mediante su plugin oficial Scaffolder. Este componente se articula en torno a manifiestos template.yaml (bajo la versión de API scaffolder.backstage.io/v1beta3). Una plantilla define parámetros de entrada (renderizados en React con React JSON Schema Form) y una serie de pasos secuenciales que ejecuta el backend.
Ciclo de Vida del Scaffolder de Backstage y Limitaciones Operativas
- Diseño de Plantillas: Los ingenieros de plataforma redactan plantillas con motores como Cookiecutter o Nunjucks, almacenadas en Git, que definen nombres de servicio, equipo responsable y parámetros base.
- Acciones Predeterminadas: Backstage provee acciones nativas básicas:
fetch:template,fetch:plain,publish:github,publish:gitlabycatalog:register. - Complejidad para Acciones a Medida: Si se requiere invocar una API interna, ejecutar Terraform o interactuar con un CLI propietario, es obligatorio programar un módulo en TypeScript implementando la interfaz
createTemplateAction, recompilar el monorepo y desplegar una nueva versión del contenedor. - Riesgos en el Entorno de Ejecución: Por defecto, los pasos del Scaffolder se ejecutan dentro del mismo proceso de Node.js en el pod del backend de Backstage. Ejecutar scripts de plantillas en el pod central del portal compromete la seguridad y la estabilidad. Delegar tareas a pods efímeros aislados en Kubernetes es posible, pero añade una complejidad notable de configuración.
- Inexistencia de Aprobaciones Jerárquicas Nativas: El núcleo de Backstage no ofrece flujos de aprobación. Si una acción exige autorización de un responsable de seguridad o de finanzas (como crear una base de datos en producción), el equipo debe construir plugins propios o integrar tickets externos en Jira.
Acciones Autoservicio de Port: Desacoplamiento Operativo y Aprobaciones Nativas
Port reinventa el autoservicio desacoplando la interfaz de gobernanza y validación del motor de ejecución. En lugar de procesar scripts dentro del propio portal, Port define formularios interactivos con validación rigurosa, gestiona aprobaciones nativas y dispara orquestadores de CI/CD corporativos ya consolidados.
Arquitectura de Autoservicio en Port y Ventajas Operativas
- Formularios Dinámicos Conectados al Catálogo: Los campos desplegables pueden consultar en vivo el grafo de entidades de Port mediante expresiones JQ. Por ejemplo, al solicitar un clonado de base de datos, el formulario solo muestra las instancias RDS activas del equipo solicitante en la región seleccionada.
- Flujos de Aprobación Nativos Multi-Etapa: Incorporados de serie. Las acciones pueden requerir aprobación por roles específicos. Los aprobadores reciben tarjetas interactivas en Slack o Microsoft Teams con botones de "Aprobar" o "Rechazar" en un clic e introducción de comentarios obligatorios.
- Disparadores Universales de Ejecución: Port no ejecuta código en sus servidores. Tras la aprobación, emite una señal cifrada al sistema elegido: un evento
workflow_dispatchen GitHub Actions, un pipeline de GitLab CI, un workflow en Argo Workflows o un Webhook HTTP. - Control de Acceso Granular (RBAC): Permite restringir la visibilidad y ejecución de acciones según el usuario, pertenencia a equipos o propiedades de la entidad (los juniors pueden reiniciar pods de staging; solo los Tech Leads pueden alterar réplicas en producción).
- Auditoría Integral de Operaciones: Cada invocación queda registrada con telemetría completa: identidad del solicitante, parámetros ingresados, marcas de tiempo de aprobación y enlace directo al pipeline externo con seguimiento de estado en vivo.
6. Gobernanza, Estándares de Calidad y Scorecards Gamificados
En ingeniería de software rige una máxima inmutable: no se puede optimizar aquello que no se mide. Conforme las arquitecturas distribuidas crecen, los estándares de calidad, la higiene de seguridad y la consistencia técnica divergen de manera natural. Una de las misiones estratégicas de un IDP moderno consiste en promover la mejora continua mediante Scorecards gamificados y seguimiento de directrices técnicas.
Backstage: Fragmentación y el Coste Añadido de Spotify Soundcheck
El proyecto de código abierto de Backstage no incluye de forma nativa un sistema de scorecards. Las organizaciones que buscan establecer mecanismos de control de calidad se enfrentan a dos opciones:
- Desarrollo Artesanal de Linters y Plugins: El equipo de plataforma debe programar plugins o scripts de integración continua que validen campos de
catalog-info.yamly consulten APIs externas (como SonarQube o Snyk), construyendo componentes visuales en React para mostrar distintivos. Esto demanda centenares de horas de desarrollo y mantenimiento continuo. - Contratación de Spotify Soundcheck: Spotify comercializa un plugin propietario denominado Soundcheck que incorpora scorecards y certificaciones a Backstage. Sin embargo, Soundcheck exige el pago de una licencia comercial independiente a Spotify, elevando el presupuesto de software sin eximir a la empresa de gestionar la infraestructura de alojamiento.
Scorecards e Iniciativas Nativas de Port: Gobernanza Gamificada y Continua
Port integra un completo Motor de Scorecards como prestación nativa en todos sus planes. Al disponer de un grafo relacional en tiempo real con datos de Kubernetes, nubes públicas y repositorios de código, las reglas de evaluación se procesan de forma automática y desasistida.
Mecánicas del Motor de Scorecards e Iniciativas en Port
- Niveles de Madurez Gamificados: Permite configurar categorías de excelencia (Bronce, Plata, Oro, Platino) por cada Blueprint. Los microservicios ascienden o descienden automáticamente según el cumplimiento de reglas.
- Evaluación Multidominio Cruzada: Las reglas combinan condiciones de múltiples integraciones. Por ejemplo, para alcanzar el Nivel Oro:
- Repositorio: Protección de rama main activa, README.md presente, Quality Gate de SonarQube superado.
- Seguridad: Cero vulnerabilidades críticas o altas en Snyk, alertas de Dependabot activas.
- Kubernetes: Límites de CPU y memoria configurados explícitamente, réplicas mínimas ≥ 2, Pod Disruption Budget definido.
- Operaciones: Política de escalado de guardia vinculada en PagerDuty, monitor de SLO en Datadog activo.
- Gestión de Iniciativas con Fechas Límite: Cuando la dirección técnica decreta una migración organizativa (ejemplo: "Migrar todos los microservicios a Node.js 20 antes del Q3"), se define una Iniciativa con fecha límite. Port monitoriza el porcentaje de adopción por equipo, proyecta el avance en paneles directivos y envía notificaciones automáticas por Slack a los servicios rezagados.
7. Gestión Documental: Backstage TechDocs vs Port Knowledge Hub
Centralizar la documentación técnica junto al código fuente es uno de los métodos más eficientes para erradicar los silos de conocimiento. Sin embargo, el método de compilación, almacenamiento e indexación define si la documentación se convierte en un recurso vivo o en una carga operativa insostenible.
Spotify Backstage TechDocs: El Paradigma Docs-Like-Code
Uno de los atributos más reconocidos de Backstage es TechDocs. TechDocs materializa el concepto "Docs-like-code": los ingenieros redactan ficheros Markdown cohabitando en el repositorio Git del microservicio, configurados vía mkdocs.yml.
Modelos de Generación en TechDocs: Local vs CI/CD Externo
- Generación Local bajo Demanda: Cuando un usuario accede a una página documental, el backend de Backstage clona el repositorio Git, levanta un contenedor Docker efímero con Python MkDocs, compila el Markdown a HTML/CSS y lo sirve en el navegador. En entornos reales, esto causa picos brutales de CPU, latencias de carga inaceptables (de 15 a 40 segundos) y riesgo de saturación de memoria en Kubernetes.
- Generación Externa en CI/CD: En despliegues empresariales serios, la plataforma debe configurar pipelines externos (en GitHub Actions o GitLab CI) con
@techdocs/cli. Tras cada commit, el pipeline compila MkDocs y sube los ficheros estáticos a un bucket de almacenamiento en la nube (AWS S3, Google Cloud Storage). Backstage se limita a leer y renderizar como proxy. Aunque rápido, exige mantener flujos de CI en cientos de repositorios.
Gestión Documental en Port: Integración Pragmática frente a Compilación Monolítica
Port adopta una visión pragmática: no reinventar la rueda de los generadores de sitios estáticos. La mayoría de las empresas ya gestionan su conocimiento técnico en plataformas consolidadas como Notion, Confluence, READMEs de GitHub o portales dedicados tipo GitBook.
En lugar de obligar al equipo de plataforma a coordinar complejas cadenas de compilación de MkDocs, Port suministra:
- Widgets de Markdown en Entidades: Visualización de documentación Markdown directamente en la ficha del microservicio, extraída automáticamente del
README.mddel repositorio a través de la integración Git. - Visores Nativos de Swagger y OpenAPI: Documentación interactiva de APIs renderizada dentro del catálogo mediante componentes Swagger UI / Redoc sin necesidad de compilación previa.
- Enlaces de Contexto Operativo: Vínculos directos que conectan la entidad con espacios de Confluence, runbooks de Notion o diagramas de arquitectura en Miro, accesibles a un solo clic durante incidencias de producción.
8. Operaciones Día 2 y Mantenimiento Técnico: El "Impuesto Backstage"
Al evaluar plataformas internas, los líderes tecnológicos cometen con frecuencia el error de concentrarse exclusivamente en las funciones iniciales del "Día 1", omitiendo por completo los costes operativos de ciclo de vida del "Día 2". Desarrollar un portal interno no es un proyecto puntual con fecha de entrega definitiva; es un producto de software vivo que requiere mantenimiento continuo, resolución de dependencias rotas, parches de seguridad y administración de infraestructura.
El "Impuesto Backstage": Dependencias Rotas y Cambios de Versión Incompatibles
En la comunidad global de Platform Engineering, la carga de mantenimiento asociada a autoalojar Backstage se conoce ampliamente como el "Impuesto Backstage" (Backstage Tax). Dado que Backstage se compone de decenas de paquetes independientes en Yarn (como @backstage/core-plugin-api, @backstage/plugin-catalog, @backstage/plugin-scaffolder-backend), mantener la aplicación al día representa un esfuerzo de ingeniería de alta intensidad.
Anatomía de una Actualización de Versión en Backstage
La ejecución periódica de un salto de versión (yarn backstage-cli versions:bump) desata con frecuencia una reacción en cadena de fallos:
- Cambios Incompatibles en Firmas TypeScript: Las versiones intermedias del núcleo de Backstage modifican con frecuencia interfaces de programación, obligando a refactorizar componentes propios de frontend y el registro de plugins en el backend.
- Obsolescencia de Plugins Comunitarios (Bitrot): Una instalación corporativa típica integra entre 10 y 25 plugins desarrollados por la comunidad (Argo CD, Datadog, Snyk). Cuando Backstage actualiza dependencias clave (como React 18 o el New Backend System), aquellos plugins no actualizados por sus creadores rompen el proceso de compilación. El equipo interno debe forzar forks en GitHub, corregir el código y mantener las versiones parcheadas indefinidamente.
- Gestión Continua de Vulnerabilidades (CVEs): Un monorepo de Backstage acumula entre 1,500 y 2,500 dependencias transitivas de npm. Las alertas semanales de Dependabot relativas a fallos críticos exigen análisis, pruebas de regresión y continuos ciclos de despliegue.
- Asignación Permanente de FTEs: Estadísticas consolidadas del sector confirman que sostener Backstage en organizaciones de 250 a 500 ingenieros requiere entre 2 y 4 ingenieros sénior de plataforma a tiempo completo (FTEs) dedicados en exclusiva al mantenimiento de fontanería técnica.
Operaciones Día 2 en Port: Cero Mantenimiento del Plano de Control y Actualizaciones GitOps
Frente a este panorama, el modelo SaaS de Port elimina por completo la carga del plano de control para el cliente:
- Cero Actualizaciones del Plano de Control: Port gestiona el 100% de la interfaz web, microservicios del backend, clusters de streaming en Kafka, migraciones de esquemas en bases de datos y redundancia ante desastres. Ningún ingeniero pierde horas depurando un error de Webpack en producción.
- Actualización Automatizada de Exportadores vía GitOps: Los exportadores en Kubernetes se gestionan mediante Helm charts estándar. La actualización de versiones se resuelve mediante Pull Requests automatizados de Renovate o Dependabot sobre el repositorio de infraestructura como código (IaC).
- Cero Gestión de Bases de Datos: El equipo no aprovisiona instancias RDS PostgreSQL, ni monitoriza bloqueos de tablas ni ajusta pools de conexiones.
- Dedicación Mínima del Equipo: Port solo demanda entre 0.1 y 0.25 FTE de dedicación técnica para afinar Blueprints y formularios de autoservicio, liberando a los ingenieros de plataforma para construir automatizaciones que aceleren directamente el negocio.
9. FinOps y Modelado Cuantitativo de TCO a 3 Años
Un análisis riguroso de Coste Total de Propiedad (TCO) debe trascender el coste nominal de las licencias de software. El código abierto suele ser "gratis como un cachorro, no como una cerveza". Con el fin de aportar máxima transparencia financiera a líderes tecnológicos y analistas de FinOps, formulamos un modelo matemático cuantitativo que compara el TCO a 3 años entre la implementación autoalojada de Backstage y la suscripción a Port.
Ecuaciones Matemáticas del Coste Total de Propiedad de un IDP
Donde:
• C_Infra = Cómputo multi-AZ en EKS/GKE + RDS PostgreSQL Multi-AZ + ALB + almacenamiento S3 para TechDocs + egress de ECR.
• C_Personal = (N_FTE × Salario Bruto Total Ingeniero Sénior SRE) + Horas de Desarrollo de Plugins a Medida.
• C_CICD = Minutos de runners para compilación de monorepo + imágenes Docker + builds de MkDocs en TechDocs.
• C_Oportunidad = Retraso en la velocidad de entrega del producto durante los 6 a 12 meses de construcción inicial.
TCO(Port) = C_Suscripcion + C_InfraExportadores + C_AdminPersonal
Donde:
• C_Suscripcion = Desarrolladores Activos × $22 USD/usuario/mes (o tarifa corporativa anual negociada).
• C_InfraExportadores = DaemonSets de exportadores en clusters de Kubernetes (~0.2 vCPU y 256MB RAM por cluster).
• C_AdminPersonal = 0.15 FTE de dedicación SRE para configuración de Blueprints, políticas RBAC y scorecards.
Hipótesis de Partida: Salario bruto total anual de un ingeniero sénior de plataforma fijado en $180,000 USD en mercados internacionales consolidados (con adaptación a hubs hispanos detallada a continuación). Horizonte temporal de análisis: 36 meses.
Los servicios de infraestructura y plataformas SaaS se tarifican internacionalmente en dólares estadounidenses (USD netos). Al presupuestar estas herramientas desde empresas radicadas en España o América Latina, resulta imperativo computar cuatro factores fiscales y económicos:
- Impuesto al Valor Añadido (IVA / Servicios Digitales Transfronterizos): En España (21% IVA), México (16% IVA digital), Chile (19% IVA) y Colombia (19%), la contratación de SaaS en el exterior devenga automáticamente este impuesto al pagar con tarjeta corporativa, salvo que la entidad opere bajo un régimen con inversión del sujeto pasivo o NIF-IVA intracomunitario.
- Retenciones en la Fuente por Remesas al Exterior: Países como Colombia (retención del 15% al 20% en importación de software), Argentina (con recargos por percepción de divisas) o Perú aplican retenciones fiscales sobre pagos a proveedores tecnológicos extranjeros si no existen convenios de doble imposición aplicables, encareciendo el desembolso final de la suscripción.
- Diferencial Cambiario y Comisiones Bancarias (FX Spread): Las entidades financieras aplican sobrecostes de conversión cambiaria de entre el 1.5% y el 3.5% sobre la tasa oficial al liquidar facturas denominadas en dólares.
- Arbitraje Salarial de Ingeniería en la Región: Frente a los costes salariales en Estados Unidos ($175,000 - $210,000 USD anuales para un SRE sénior), en hubs tecnológicos de Latinoamérica (Ciudad de México, Bogotá, Buenos Aires, Santiago) y España, un ingeniero sénior percibe entre $45,000 y $75,000 USD anuales (€45k - €70k en España). Esto altera la ecuación de TCO: autoalojar Backstage resulta comparativamente más viable en mano de obra en Iberoamérica que en Silicon Valley, pero el coste de oportunidad de desviar talento local escaso hacia el mantenimiento de herramientas internas continúa siendo una pérdida estratégica severa.
Modelado Cuantitativo en Tres Perfiles de Organización
| Componente de Coste (Anualizado) | Nivel 1: 50 Devs (Scale-Up) | Nivel 2: 250 Devs (Mid-Market) | Nivel 3: 1,000 Devs (Enterprise) |
|---|---|---|---|
| SPOTIFY BACKSTAGE (AUTOALOJADO / OPEN SOURCE) | |||
| Infraestructura Cloud (K8s, RDS, S3) | $5,400 / año | $14,200 / año | $38,000 / año |
| Mano de Obra Ingeniería de Plataforma (FTEs) | $180,000 / año (1.0 FTE) | $360,000 / año (2.0 FTEs) | $630,000 / año (3.5 FTEs) |
| Runners CI/CD & Compilación TechDocs | $1,800 / año | $5,200 / año | $14,800 / año |
| Coste Total Backstage a 3 Años | $561,600 USD | $1,138,200 USD | $2,048,400 USD |
| PORT (PORTAL SAAS LLAVE EN MANO) | |||
| Suscripción de Software / Licencias | $13,200 / año ($22/user/mes) | $66,000 / año ($22/user/mes) | $204,000 / año (Plan Enterprise) |
| Infraestructura de Exportadores (DaemonSets) | $600 / año | $1,800 / año | $4,800 / año |
| Mano de Obra Administración Plataforma | $18,000 / año (0.1 FTE) | $36,000 / año (0.2 FTE) | $63,000 / año (0.35 FTE) |
| Coste Total Port a 3 Años | $95,400 USD | $311,400 USD | $815,400 USD |
| Ahorro Neto a 3 Años con Port | +$466,200 USD (83.0% ahorro) | +$826,800 USD (72.6% ahorro) | +$1,233,000 USD (60.2% ahorro) |
La lección de FinOps es inequívoca: mientras Backstage suprime el pago formal de licencias de software, traslada íntegramente la carga financiera hacia nóminas técnicas de ingeniería de alta cualificación. Para empresas con menos de 1,000 ingenieros, Port genera ahorros superiores a cientos de miles de dólares a lo largo de 36 meses, permitiendo enfocar el talento interno en acelerar el desarrollo del core de negocio.
10. Implementación de Código y Ejemplos Declarativos en Producción
Para evaluar cómo interactúan técnicos e ingenieros de plataforma con ambas soluciones en el día a día, presentamos manifiestos reales de configuración, esquemas de catálogo y definiciones de autoservicio empleadas en entornos de producción.
Ejemplo 1: Manifiesto catalog-info.yaml Empresarial en Backstage
A continuación se presenta un manifiesto de producción que define un microservicio de pagos en Backstage, incluyendo anotaciones de Kubernetes, ubicación de TechDocs, dependencias de APIs y mapeo con PagerDuty y Snyk:
apiVersion: backstage.io/v1alpha1
kind: Component
metadata:
  name: payment-processing-service
  description: Motor de transacciones de alto rendimiento para liquidaciones multidivisa.
  tags:
    - java
    - spring-boot
    - payments
    - pci-dss
  annotations:
    backstage.io/techdocs-ref: dir:.
    github.com/project-slug: enterprise-corp/payment-service
    kubernetes.io/api-version: apps/v1
    kubernetes.io/kind: Deployment
    kubernetes.io/name: payment-processor
    backstage.io/kubernetes-id: payment-processor
    pagerduty.com/integration-key: os.environ.get("PAGERDUTY_KEY")
    snyk.io/project-id: 9a7b5c3d-4e2f-1a8b-0c9d-8e7f6a5b4c3d
    sonarqube.org/project-key: enterprise:payment-service
spec:
  type: service
  lifecycle: production
  owner: group:payment-platform-squad
  system: payments-ecosystem
  subcomponentOf: financial-ledger-core
  providesApis:
    - payment-settlement-v2-api
  consumesApis:
    - currency-conversion-v1-api
    - fraud-detection-v3-api
  dependsOn:
    - resource:payment-aurora-postgres
    - resource:transaction-events-kafka-topic
Ejemplo 2: Plantilla de Scaffolder template.yaml (v1beta3) en Backstage
Plantilla declarativa que permite a los desarrolladores instanciar un nuevo microservicio estandarizado en Spring Boot, publicarlo en GitHub y registrarlo en el catálogo:
apiVersion: scaffolder.backstage.io/v1beta3
kind: Template
metadata:
  name: spring-boot-microservice-template
  title: Microservicio Spring Boot 3 de Producción
  description: Genera un servicio Java 21 homologado con OpenTelemetry, manifiestos K8s y CI.
  tags:
    - java
    - spring-boot
    - microservice
spec:
  owner: group:platform-engineering
  type: service
  parameters:
    - title: Especificación del Servicio
      required:
        - serviceName
        - ownerTeam
        - javaVersion
      properties:
        serviceName:
          title: Identificador del Servicio
          type: string
          description: Nombre único en formato kebab-case.
          pattern: '^[a-z0-9-]+$'
        ownerTeam:
          title: Equipo Responsable (Squad)
          type: string
          description: Equipo a cargo del mantenimiento y guardia on-call.
          ui:field: OwnerPicker
        javaVersion:
          title: Versión de JDK
          type: string
          default: '21'
          enum:
            - '17'
            - '21'
    - title: Repositorio Destino
      required:
        - repoUrl
      properties:
        repoUrl:
          title: Repositorio GitHub Destino
          type: string
          ui:field: RepoUrlPicker
          ui:options:
            allowedHosts:
              - github.com
  steps:
    - id: template
      name: Renderizar Plantilla de Código
      action: fetch:template
      input:
        url: ./skeleton
        values:
          serviceName: ${{ parameters.serviceName }}
          ownerTeam: ${{ parameters.ownerTeam }}
          javaVersion: ${{ parameters.javaVersion }}

    - id: publish
      name: Publicar en GitHub
      action: publish:github
      input:
        allowedHosts: ['github.com']
        description: Microservicio estandarizado ${{ parameters.serviceName }}
        repoUrl: ${{ parameters.repoUrl }}
        defaultBranch: main

    - id: register
      name: Registrar en Catálogo Backstage
      action: catalog:register
      input:
        repoContentsUrl: ${{ steps.publish.output.repoContentsUrl }}
        catalogInfoPath: '/catalog-info.yaml'
  output:
    links:
      - title: Repositorio de Código
        url: ${{ steps.publish.output.remoteUrl }}
      - title: Registro en Catálogo
        icon: catalog
        entityRef: ${{ steps.register.output.entityRef }}
Ejemplo 3: Definición de Blueprint JSON en Port (microservice.json)
En Port las entidades se modelan vía Blueprints. A continuación se define el esquema JSON para el blueprint microservice, con propiedades dinámicas, agregación de costes en la nube y relaciones con Kubernetes y bases de datos:
{
  "identifier": "microservice",
  "title": "Microservicio",
  "icon": "Microservice",
  "schema": {
    "properties": {
      "language": {
        "title": "Lenguaje de Programación",
        "type": "string",
        "enum": ["Java", "Go", "TypeScript", "Python", "Rust"]
      },
      "framework": {
        "title": "Framework",
        "type": "string"
      },
      "pci_dss_scope": {
        "title": "Aplica Regregulación PCI-DSS",
        "type": "boolean",
        "default": false
      },
      "daily_cost_usd": {
        "title": "Coste Cloud Diario ($)",
        "type": "number",
        "description": "Agregado vía integración AWS Cost Explorer"
      },
      "oncall_engineer": {
        "title": "Ingeniero On-Call",
        "type": "string",
        "format": "user"
      }
    },
    "required": ["language"]
  },
  "relations": {
    "deployments": {
      "title": "Deployments en Kubernetes",
      "target": "k8s_deployment",
      "required": false,
      "many": true
    },
    "databases": {
      "title": "Bases de Datos Asociadas",
      "target": "cloud_database",
      "required": false,
      "many": true
    },
    "team": {
      "title": "Equipo Propietario",
      "target": "team",
      "required": true,
      "many": false
    }
  }
}
Ejemplo 4: Acción de Autoservicio en Port con Aprobación en Slack y GitHub Actions
Configuración de una acción crítica para ejecutar un rollback de base de datos en producción, protegida por autorización jerárquica y ejecutada mediante GitHub Actions:
{
  "identifier": "rollback_database_migration",
  "title": "Rollback de Migración en Base de Datos de Producción",
  "icon": "DatabaseRollback",
  "trigger": "manual",
  "blueprint": "cloud_database",
  "requiredApproval": true,
  "approvalWebhook": {
    "url": "https://api.getport.io/v1/actions/approvals",
    "method": "POST"
  },
  "userInputs": {
    "properties": {
      "target_migration_version": {
        "title": "Versión de Migración Objetivo",
        "type": "string",
        "description": "Tag de versión de Flyway / Liquibase para retroceder"
      },
      "justification": {
        "title": "Justificación del Incidente",
        "type": "string",
        "description": "Código de incidencia en PagerDuty o Jira"
      }
    },
    "required": ["target_migration_version", "justification"]
  },
  "invocationMethod": {
    "type": "GITHUB",
    "org": "enterprise-corp",
    "repo": "database-migration-ops",
    "workflow": "execute-rollback.yml",
    "workflowInputs": {
      "database_identifier": "{{ entity.identifier }}",
      "target_version": "{{ inputs.target_migration_version }}",
      "initiated_by": "{{ user.email }}",
      "justification": "{{ inputs.justification }}"
    }
  }
}
Ejemplo 5: Helm values.yaml del Exportador de Kubernetes en Port
Configuración del exportador de Kubernetes que sincroniza Deployments nativos hacia entidades de Port en tiempo real sin requerir archivos YAML en Git:
port:
  clientId: os.environ.get("PORT_CLIENT_ID")
  clientSecret: os.environ.get("PORT_CLIENT_SECRET")
  baseUrl: "https://api.getport.io"

clusterName: "production-us-east-1-eks"

resources:
  - kind: apps/v1/deployments
    selector:
      query: '.metadata.namespace != "kube-system"'
    port:
      entity:
        mappings:
          identifier: '.metadata.name + "-" + .metadata.namespace'
          title: '.metadata.name'
          blueprint: '"k8s_deployment"'
          properties:
            namespace: '.metadata.namespace'
            replicas: '.spec.replicas'
            availableReplicas: '.status.availableReplicas // 0'
            image: '.spec.template.spec.containers[0].image'
          relations:
            microservice: '.metadata.labels["app.kubernetes.io/name"]'
11. Seguridad Empresarial, Privacidad de Código y Cumplimiento (Zero Source Code Access)
Al desplegar un Internal Developer Portal, los directores de seguridad de la información (CISO) y los equipos de Infosec someten la arquitectura a una rigurosa auditoría. Un IDP se sitúa en la intersección de los catálogos de servicios, los inventarios cloud y los pipelines de integración y entrega continua; cualquier brecha podría facilitar movimientos laterales hacia entornos productivos críticos.
Spotify Backstage: Soberanía en VPC y la Responsabilidad Compartida
Backstage ejerce un atractivo natural en entidades gubernamentales, defensa y entidades financieras estrictamente reguladas porque se aloja 100% de forma interna. La aplicación, sus bases de datos y sus procesos se ejecutan exclusivamente dentro de la Virtual Private Cloud (VPC) o centro de datos privado de la empresa.
Perfil de Seguridad de Backstage y Riesgos Operativos Inherentes
- Soberanía Absoluta de Datos: Ningún metadato ni especificación de servicio sale del perímetro de red de la empresa. No existe ningún proveedor SaaS externo que deba ser homologado como subencargado del tratamiento de datos.
- Compatibilidad con Redes Air-Gapped: Puede operar en redes totalmente aisladas de Internet, empleando réplicas internas de Git y registros privados de paquetes npm (Verdaccio, Artifactory).
- Carga Total de Parcheo: El equipo interno asume la responsabilidad íntegra de mitigar vulnerabilidades en el runtime de Node.js, rotar credenciales de bases de datos, securizar controladores Ingress y gestionar reglas WAF.
- Riesgo de Tokens con Privilegios Amplios: Para escanear repositorios, los pods de Backstage suelen almacenar tokens personales de GitHub (PATs) o credenciales de GitHub Apps con permisos globales de lectura. Si un atacante compromete el pod de Backstage explotando una vulnerabilidad en una dependencia npm, hereda acceso a todos los repositorios corporativos.
Seguridad en Port: Arquitectura "Zero Source Code Access"
Los departamentos de seguridad suelen manifestar reservas iniciales ante herramientas SaaS, temiendo que código fuente confidencial o propiedad intelectual sea transmitido a la nube pública. Port neutraliza esta objeción mediante su modelo Zero Source Code Access.
Mecanismos de Zero Code Access y Cumplimiento Normativo en Port
- Transmisión Exclusiva de Metadatos: Los agentes de Port solo extraen información estructural y operacional (nombres de servicios, etiquetas de imágenes Docker, recuento de réplicas de pods, severidad de vulnerabilidades). Port jamás clona, parsea ni almacena archivos de código fuente ni registros de bases de datos.
- Conexiones Salientes Cifradas en TLS 1.3: Los exportadores dentro de Kubernetes establecen únicamente conexiones salientes por HTTPS hacia el API de Port. No es necesario abrir puertos de entrada en cortafuegos ni exponer endpoints internos.
- Sin Almacenamiento de Secretos de Ejecución: Al desencadenar acciones de autoservicio, Port no custodia claves IAM ni credenciales de Kubernetes. Emite un webhook hacia el orquestador del cliente (GitHub Actions, Argo), que ejecuta las tareas utilizando los roles IAM nativos del propio cliente.
- Certificaciones de Cumplimiento Empresarial: Port está acreditado con SOC 2 Type II e ISO 27001, cumple plenamente con el RGPD europeo y soporta Single Sign-On empresarial (Okta, Entra ID) junto a aprovisionamiento automatizado mediante SCIM y políticas RBAC granulares.
12. Matriz Comparativa Exhaustiva de 25 Dimensiones
La siguiente tabla contrasta de forma minuciosa Spotify Backstage y Port a lo largo de 25 dimensiones técnicas, arquitectónicas, operativas y financieras:
| Dimensión Técnica | Spotify Backstage (Código Abierto) | Port (SaaS Llave en Mano) |
|---|---|---|
| 1. Modelo de Entrega | Framework de software de código abierto (CNCF Incubating). Monorepo a medida. | Plano de control SaaS multi-tenant llave en mano con exportadores híbridos en VPC. |
| 2. Alojamiento de Infraestructura | 100% autoalojado en clusters Kubernetes del cliente (EKS, GKE, AKS) + RDS PostgreSQL. | Plano de control gestionado por Port. Exportadores se ejecutan dentro del cluster K8s/VPC. |
| 3. Paradigma del Modelo de Datos | Jerarquía fija predeterminada (Component, API, Resource, System, Domain). | Blueprints Dinámicos: esquemas no-code flexibles que modelan cualquier activo. |
| 4. Ingesta del Catálogo | Polling GitOps: parsea manifiestos estáticos catalog-info.yaml en repositorios Git. |
Push guiado por eventos: streaming continuo desde Informers de K8s, cloud y webhooks. |
| 5. Sincronización en Tiempo Real | Bucles de sondeo lentos (refresco cada 10-30 min). Riesgo de límite de llamadas en Git. | Streaming en tiempo real (< 5 seg) mediante bus Kafka y WebSockets/SSE. |
| 6. Riesgo de Deriva (YAML Drift) | Alto: los manifiestos se desactualizan cuando el código evoluciona sin PRs manuales. | Cero: el catálogo se alimenta automáticamente del estado vivo de clusters y nubes. |
| 7. Motor de Autoservicio | Backstage Scaffolder (plantillas v1beta3, Nunjucks, React JSON Schema Form). | Port Self-Service Actions (formularios dinámicos consultando el grafo en vivo). |
| 8. Flujos de Aprobación | No nativo; requiere desarrollar plugins o integrar tickets externos en Jira. | Nativo multi-etapa con tarjetas interactivas en Slack, Microsoft Teams y email. |
| 9. Runtime de Ejecución de Acciones | Se ejecuta dentro del pod Node.js del backend de Backstage o pods efímeros. | Despacho desacoplado hacia GitHub Actions, GitLab CI, Argo Workflows o Webhooks. |
| 10. Gobernanza y Scorecards | Sin motor nativo; requiere la licencia de pago Spotify Soundcheck o linters propios. | Scorecards nativos con niveles Bronce/Plata/Oro, reglas dinámicas e Iniciativas con plazo. |
| 11. Motor de Documentación | TechDocs: Docs-like-code, compilación MkDocs, alojamiento S3/GCS y búsqueda. | Agregación pragmática: widgets Markdown en entidades, Swagger/OpenAPI y enlaces externos. |
| 12. Personalización de Interfaz (UI) | Ilimitada: los desarrolladores programan directamente en React 18 / Material UI. | Alta mediante widgets y cuadros de mando; no permite inyectar código React libre. |
| 13. Ecosistema de Plugins | Más de 200 plugins de la comunidad (calidad y nivel de mantenimiento desiguales). | Catálogo oficial curado basado en el framework Ocean y APIs REST/GraphQL. |
| 14. Stack Técnico Requerido | TypeScript, React 18, Node.js, Webpack, PostgreSQL, Knex, Docker, Kubernetes. | No-code / Low-code: esquemas JSON, expresiones JQ, Helm charts y Terraform. |
| 15. Tiempo hasta Primer Valor | De 6 a 18 meses para un despliegue productivo maduro con plugins integrados. | De 1 a 3 semanas para despliegue empresarial completo con scorecards y catálogo. |
| 16. Integración con Kubernetes | Plugin frontend consulta el API server de K8s vía proxy desde el navegador del usuario. | Exportador Helm en cluster monitoriza Deployments, Pods y CRDs vía Informers. |
| 17. Descubrimiento de Activos Cloud | Requiere plugins comunitarios (AWS, Azure, GCP) o definición manual de Resources. | Exportadores cloud oficiales de Ocean sincronizan inventarios de AWS, Azure y GCP. |
| 18. RBAC y Permisos Granulares | Framework de permisos comunitario que exige programar políticas en TypeScript. | RBAC empresarial nativo: asignación de políticas por Blueprint, Acción o atributo. |
| 19. SSO y Aprovisionamiento SCIM | Soporta proveedores OIDC/OAuth2. SCIM exige implementar integraciones a medida. | SAML/OIDC corporativo listo para usar (Okta, Entra ID) + sincronización vía SCIM. |
| 20. Registro de Auditoría | Logs básicos de consola con Winston; requiere pipelines externos de SIEM/APM. | Pista de auditoría nativa exhaustiva que registra todas las acciones y aprobaciones. |
| 21. Carga de Mantenimiento de Versiones | Muy severa: los saltos de versión del CLI rompen plugins y compilaciones del monorepo. | Cero: plano de control SaaS actualizado automáticamente; agentes vía GitOps. |
| 22. Ingenieros Dedicados Necesarios | Exige de 2 a 4 ingenieros sénior de plataforma a tiempo completo de forma permanente. | Requiere entre 0.1 y 0.25 FTE para administración y diseño periódico de Blueprints. |
| 23. Privacidad del Código Fuente | Aislamiento total en VPC; el código fuente jamás sale del perímetro de red interno. | Zero Source Code Access: el SaaS solo recibe metadatos, jamás código fuente. |
| 24. Certificaciones de Seguridad | Heredadas de la infraestructura cloud del cliente (el cliente asume la auditoría). | Certificado formalmente en SOC 2 Type II, ISO 27001 y cumplimiento RGPD. |
| 25. Modelo de Licenciamiento y Coste | Código abierto gratuito (Apache 2.0). Spotify Soundcheck exige licencia de pago. | Plan gratuito (hasta 15 usuarios); $22/usuario/mes (Team); Plan Enterprise por tramos. |
13. Preguntas Frecuentes Técnicas (FAQs)
¿Cuál es el coste real de mantenimiento de ingeniería al autoalojar Spotify Backstage?
Alojar Backstage por cuenta propia exige una inversión continua y sustancial en recursos de ingeniería. Dado que Backstage es un framework de código y no un producto empaquetado, la organización debe desarrollar y mantener internamente un monorepo TypeScript/React con plugins de backend a medida. Datos consolidados de la industria demuestran que una empresa de 250 a 500 ingenieros requiere de 2 a 3 ingenieros sénior de plataforma dedicados a tiempo completo (FTEs) exclusivamente a actualizar versiones de dependencias (yarn backstage-cli versions:bump), parches de seguridad para cientos de librerías npm, adaptación a cambios incompatibles de APIs del core y resolución de fallos en pipelines de despliegue. Con salarios medios de $175,000 a $195,000 USD anuales por FTE en mercados internacionales (o $50,000 a $75,000 en hubs tecnológicos de LATAM/España), la nómina técnica eclipsa por completo el coste de infraestructura en la nube.
¿Cómo garantiza Port la seguridad empresarial sin tener acceso al código fuente (Zero Code Access)?
Port opera mediante un modelo de ingesta de metadatos desacoplado basado en el framework de código abierto Ocean y agentes exportadores que se despliegan dentro de las VPCs o clusters de Kubernetes del cliente. Los exportadores extraen exclusivamente metadatos operativos y estructurales: nombres de microservicios, recuento de réplicas de pods en Kubernetes, etiquetas de imágenes Docker, URLs de repositorios Git, identificadores de incidencias en Jira y métricas de vulnerabilidad de Snyk. Los agentes jamás clonan, analizan, transmiten ni almacenan código fuente de aplicaciones ni datos confidenciales hacia el plano de control SaaS de Port. Este modelo Zero Source Code Access agiliza drásticamente la aprobación por parte de equipos de Infosec y cumple con certificaciones SOC 2 Type II e ISO 27001.
¿Puede Port replicar la flexibilidad visual de los plugins React a medida de Backstage?
Backstage ofrece una flexibilidad de interfaz de usuario prácticamente ilimitada gracias a que los desarrolladores escriben componentes nativos en React 18 dentro del monorepo, lo que posibilita diseñar diagramas de topología tridimensionales, paneles canvas o integraciones visuales complejas con sistemas legados. Port, por su parte, suministra widgets de cuadros de mando configurables, vistas dinámicas de entidades, gráficos relacionales interactivos e incrustación de contenido Markdown/OpenAPI mediante configuración declarativa no-code. Si bien Port resuelve entre el 90% y el 95% de los casos de uso habituales de un portal de desarrollo (catálogo, scorecards, autoservicio, estado de despliegues y costes), aquellas organizaciones que requieran interfaces visuales extremadamente personalizadas que no puedan expresarse mediante paneles o iframes encontrarán en el código abierto de Backstage una capacidad de extensión superior.
¿En qué se diferencian Backstage Scaffolder y las Acciones Autoservicio de Port en ejecución y flujos de aprobación?
Backstage Scaffolder utiliza plantillas declarativas (template.yaml v1beta3) con motor de renderizado Nunjucks y pasos secuenciales (fetch:template, publish:github, catalog:register) que se ejecutan directamente dentro del contenedor Node.js de Backstage o en pods efímeros de Kubernetes. Las acciones personalizadas exigen programar módulos en TypeScript y compilar el backend. Port Self-Service Actions desacopla el formulario visual de la ejecución real. Port genera formularios interactivos basados en JSON Schema cuyas listas desplegables consultan el catálogo en vivo, soporta de forma nativa flujos de aprobación jerárquica por roles (con tarjetas interactivas en Slack o Teams) y delega la ejecución en orquestadores de CI/CD corporativos existentes (GitHub Actions workflow_dispatch, GitLab CI, Argo Workflows o webhooks HTTP), ofreciendo un registro completo de auditoría sin ejecutar código de usuario dentro del portal.
¿Por qué sufren las organizaciones de 'deriva de YAML' en Backstage y cómo lo solucionan los Blueprints de Port?
Backstage depende predominantemente de archivos estáticos catalog-info.yaml ubicados en los repositorios Git. Si los desarrolladores refactorizan un microservicio, renombran un endpoint o despliegan nueva infraestructura en AWS mediante Terraform y omiten actualizar o commitear el YAML, el catálogo de Backstage queda desactualizado e incompleto (deriva o drift). Port erradica esta problemática mediante Blueprints dinámicos y exportadores continuos orientados a eventos. En lugar de exigir a los desarrolladores mantener ficheros YAML manuales en cientos de repositorios, los exportadores de Kubernetes y nube transmiten automáticamente el estado vivo desde los Informers de la API de Kubernetes, CloudWatch y webhooks de Git, garantizando que el catálogo refleje con precisión del 100% la infraestructura de producción en tiempo real.
¿Es viable implementar una arquitectura híbrida conviviendo Backstage y Port durante una transición?
Sí. Diversas corporaciones adoptan arquitecturas híbridas durante procesos de migración gradual. Port proporciona un plugin oficial para Backstage y APIs REST/GraphQL que permiten emplear Port como el motor de catálogo dinámico y evaluación de scorecards en tiempo real, mientras se conserva la interfaz de Backstage como capa frontal especializada. De forma inversa, es posible ingerir ficheros legacy catalog-info.yaml de Backstage directamente hacia Blueprints de Port mediante exportadores Git, permitiendo a los desarrolladores comenzar a utilizar las acciones de autoservicio y scorecards de Port desde el primer día.
¿Cuáles son los principales cuellos de botella al escalar un catálogo de Backstage a más de 5,000 entidades?
Al superar las 5,000 a 10,000 entidades registradas, Backstage experimenta dos grandes problemas arquitectónicos: la saturación de los bucles de refresco del procesador del catálogo y la contención de bloqueos en PostgreSQL. Los procesos en segundo plano de Backstage reevaluan periódicamente todas las ubicaciones registradas, lo que en entornos multiorganización agota rápidamente los límites de tasa (rate limits) de las APIs de GitHub/GitLab, sobrecarga el bucle de eventos de Node.js durante el parseo de miles de YAMLs y genera contención transaccional en la tabla catalog_entities de PostgreSQL. Mitigar esto requiere particionar proveedores de entidades, transicionar de polling periódico a webhooks push y sobredimensionar la memoria y el pool de conexiones de la base de datos.
14. Marco Estratégico de Decisión y Playbook de Migración de Backstage a Port
Para la dirección tecnológica que evalúa ambas soluciones o planifica una transición estratégica, el dilema responde a la identidad de la compañía: ¿deseas crear internamente un producto de software de desarrollo, o deseas entregar capacidades inmediatas de plataforma para impulsar la entrega del producto de negocio?
El Playbook de Migración en 5 Fases: De Backstage a Port
Para aquellas organizaciones que buscan emanciparse del "Impuesto Backstage" y acelerar su madurez en DevEx, este es el plan estructurado de migración en 5 fases:
- Fase 1: Auditoría del Catálogo y Mapeo de Blueprints (Semana 1): Inventariar todos los tipos de
Component,APIyResourceexistentes en Backstage. Definir los Blueprints correspondientes en Port (Microservicio, Deployment K8s, Base de Datos Cloud) con sus propiedades y relaciones utilizando el proveedor oficial de Terraform de Port. - Fase 2: Ingesta de Manifiestos Legacy vía Exportador Git (Semana 2): Desplegar el exportador de GitHub/GitLab de Port configurado para parsear los archivos
catalog-info.yamlexistentes. Esto puebla el catálogo de Port de forma inmediata sin alterar los repositorios de los desarrolladores. - Fase 3: Despliegue de Exportadores en Kubernetes y Cloud en Tiempo Real (Semana 3): Instalar el Helm chart de Port en los clusters de Kubernetes y configurar exportadores cloud para AWS/GCP. Vincular los Deployments en vivo directamente con sus entidades de Microservicio, transicionando el catálogo desde polling estático a streaming de eventos continuo.
- Fase 4: Traslado de Plantillas de Scaffolder a Acciones de Port (Semana 4): Replicar los formularios
template.yamlde Backstage como Port Self-Service Actions. En lugar de procesar scripts en el pod central, configurar las acciones de Port para disparar workflows existentes en GitHub Actions o Argo Workflows, añadiendo aprobaciones vía Slack donde proceda. - Fase 5: Activación de Scorecards y Apagado del Monorepo Backstage (Semana 5-6): Establecer scorecards de madurez (Bronce, Plata, Oro). Una vez que los desarrolladores adopten Port como panel principal, apagar los pods de Kubernetes de Backstage, eliminar la base de datos PostgreSQL en RDS, archivar el monorepo TypeScript y reasignar a los ingenieros de plataforma hacia iniciativas críticas de automatización de infraestructura.