Guía de Seguridad Cloud y Zero Trust: Defensas CNAPP Modernas (2026)
El perímetro de seguridad tradicional ha muerto, pulverizado por la proliferación de microservicios, arquitecturas multi-cloud, clústeres efímeros de Kubernetes y equipos de ingeniería distribuidos globalmente. En 2026, la defensa corporativa ya no se define mediante firewalls perimetrales ni listas de IPs estáticas, sino a través del acceso a infraestructura nativo en identidad, inteligencia de grafos de ataque CNAPP sin agentes y defensas en tiempo de ejecución (runtime) en el kernel con eBPF. Esta guía técnica exhaustiva ofrece a CISOs, arquitectos cloud e ingenieros SecOps el modelo definitivo para migrar desde bastiones obsoletos hacia una arquitectura Zero Trust unificada, reduciendo el Tiempo Medio de Remediación (MTTR) en un 78% y recortando el coste total de propiedad (TCO) de seguridad hasta en un 52%.
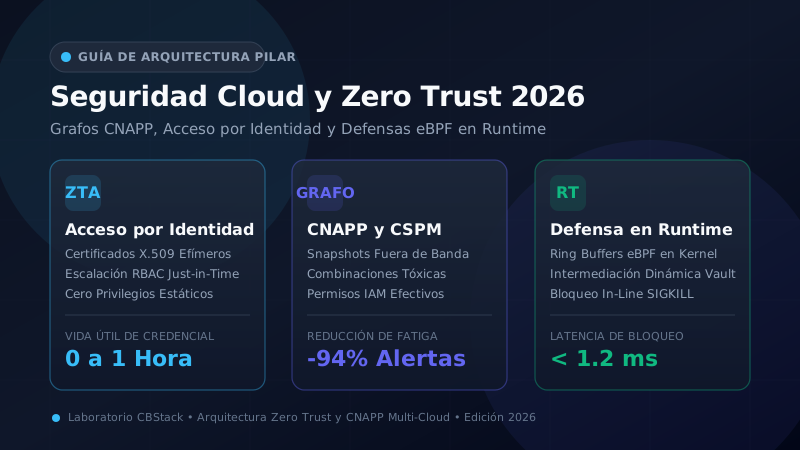
Nivel Early-Stage & Crecimiento (50–300 Cargas / $10k–$30k/mes de gasto): Desmantela de inmediato los servidores bastión SSH y VPNs heredadas. Despliega una pasarela de acceso basada en identidad (Teleport o HashiCorp Boundary) federada con tu proveedor de identidad corporativo (Okta o Entra ID) mediante certificados efímeros X.509/OpenSSH. Conecta una solución CNAPP sin agentes mediante snapshots de EBS en AWS o discos persistentes en GCP para lograr visibilidad del 100% del inventario sin sobrecarga de CPU en los hosts. Integra escaneo de secretos (TruffleHog/Gitleaks) en tus flujos de CI/CD de GitHub Actions. Reducción inmediata de riesgo: Erradica el 90% de las rutas de movimiento lateral y credenciales huérfanas.
Nivel Mid-Market SaaS (500–2.500 Cargas / $50k–$150k/mes de gasto): Reemplaza herramientas aisladas por un grafo de ataque CNAPP unificado (Wiz vs Prisma Cloud o Wiz vs Orca Security) para correlacionar vulnerabilidades CVE, exposición pública a internet y permisos excesivos de IAM. Aplica protección en tiempo de ejecución en Kubernetes mediante eBPF en el kernel (Cilium eBPF o Tetragon) para ejecutar terminaciones in-kernel SIGKILL (< 1.2 ms de latencia) ante shells inversas no autorizadas. Migra contraseñas estáticas de bases de datos a credenciales efímeras con HashiCorp Vault o AWS Secrets Manager. Ahorro de TCO proyectado: 44% de reducción de costes frente a herramientas fragmentadas.
Nivel Enterprise & Scale-Up (5.000–50.000+ Cargas / $250k–$1M+/mes de gasto): Implementa una malla completa de Zero Trust Network Access (ZTNA) y SASE (Cloudflare Zero Trust vs Zscaler) combinada con redes overlay encriptadas con WireGuard (Tailscale vs WireGuard) e identidad criptográfica de cargas con SPIFFE/SPIRE. Automatiza el decaimiento de permisos de IAM (CIEM) para erradicar matemáticamente privilegios no utilizados. Integra seguridad de código a la nube (Snyk vs Prisma Cloud) y telemetría de grafos de amenazas en endpoints (CrowdStrike vs SentinelOne). Ahorro empresarial a 3 años: $2.5M a $6.2M en infraestructura, licencias y operaciones de SecOps.
Impacto Fiscal y Retenciones de No Residentes: Las suscripciones empresariales de plataformas de seguridad cloud (Wiz, Prisma Cloud, Zscaler, CrowdStrike, Teleport) se cotizan predominantemente en dólares estadounidenses (USD) desde sedes corporativas en EE.UU. o la Unión Europea. Las organizaciones en España deben computar el 21% de IVA digital mediante inversión del sujeto pasivo intracomunitario (operaciones B2B con VIES validado). En Latinoamérica, las empresas deben provisionar impuestos sobre servicios digitales extranjeros y retenciones fiscales en la fuente: 16% de IVA en México, 19% en Colombia (más retención en la fuente por servicios técnicos si no aplica tratado de doble imposición), 19% de IVA a servicios digitales en Chile, y en Argentina el complejo esquema impositivo con recargos cambiarios y retenciones a pagos al exterior.
Volatilidad Cambiaria y Arbitraje de Costes SecOps: La facturación en USD introduce un riesgo cambiario (FX risk) permanente en los presupuestos de seguridad. Recomendamos negociar contratos plurianuales con fijación de tipo de cambio o adquirir licencias a través de partners y distribuidores locales autorizados con facturación en moneda local para deducir impuestos corporativos. Simultáneamente, las organizaciones en España y Latinoamérica disfrutan de una notable ventaja competitiva en el arbitraje de costes de ingeniería SecOps: un ingeniero sénior de DevSecOps o SRE en Madrid, Barcelona, Bogotá, Ciudad de México o Buenos Aires representa un coste salarial un 45% a 65% inferior al de sus pares en Silicon Valley o Londres, permitiendo a los equipos de la región implementar arquitecturas Zero Trust de vanguardia con un retorno de inversión en TCO significativamente más rápido.
Marcos Regulatorios Locales: Las empresas en España deben asegurar que los controles de acceso y cifrado cumplan estrictamente con el Esquema Nacional de Seguridad (ENS) en nivel Alto y el RGPD (con soberanía de datos dentro de la UE y cláusulas contractuales tipo). En Latinoamérica, las arquitecturas deben alinearse con la LGPD en Brasil, la Circular Externa 007 de la Superintendencia Financiera de Colombia para entidades fintech/banca, la Ley 19.628 en Chile y las directrices de la CNBV en México, las cuales exigen pistas de auditoría inmutables y segregación estricta de accesos administrativos.
Tabla de Contenidos
- 1. La Caída del Modelo Castillo y Foso
- 2. Mecánicas Zero Trust NIST SP 800-207
- 3. Acceso a Infraestructura Basado en Identidad
- 4. CNAPP sin Agentes y Grafos de Ataque
- 5. Defensas en Runtime y Kernel eBPF
- 6. Secret Sprawl y Credenciales Dinámicas
- 7. Microsegmentación de Red y SPIFFE/SPIRE
- 8. Gobernanza CIEM y Escalada de Privilegios
- 9. Matriz Comparativa de 25 Dimensiones
- 10. Sinergia con Benchmarks de CBStack
- 11. Cumplimiento Regulatorio (SOC 2, ISO, PCI)
- 12. Modelos Matemáticos de TCO a 3 Años
- 13. Playbook de Migración en 90 Días
- 14. Automatización SOAR y Cultura DevSecOps
- 15. Preguntas Frecuentes (FAQ)
1. La Caída del Modelo Castillo y Foso: Por Qué Colapsaron las VPNs y las Listas de IPs Estáticas
Durante más de dos décadas, la seguridad de la información corporativa se cimentó sobre una premisa arquitectónica inmutable: el modelo de castillo y foso (castle-and-moat). Bajo este paradigma, concebido a mediados de la década de 1990, la red corporativa se concebía como una fortaleza inexpugnable. Todo activo ubicado físicamente dentro de las fronteras de la empresa—centros de datos locales, redes de área local (LAN) en oficinas y estaciones de trabajo cableadas—se clasificaba de forma implícita como confiable. Por el contrario, la inmensidad de la internet pública se catalogaba como no confiable.
Para permitir el acceso a teletrabajadores, sucursales remotas y consultores externos, las organizaciones desplegaron concentradores de Redes Privadas Virtuales (VPN). Una vez que el usuario se autenticaba en el gateway de la VPN—con frecuencia mediante un usuario, contraseña estática y un código SMS vulnerable—, el dispositivo le asignaba una dirección IP privada dentro de una subred corporativa amplia (como 10.0.0.0/16). A partir de ese milisegundo, la máquina remota gozaba de libre alcance lateral en las capas 3 y 4 del modelo OSI sobre toda la infraestructura corporativa.
Modelo Obsoleto Perímetro Castillo y Foso (1995–2020)
- Confianza Implícita Binaria: Acceso ilimitado otorgado basándose únicamente en la ubicación de red del endpoint.
- Concentradores VPN Centralizados: Dispositivos hardware (Pulse Secure, Fortinet, Cisco ASA) convertidos en puntos únicos de fallo crítico.
- Topologías de Red Planas: Subredes extensas
/16o/24que facilitan el reconocimiento lateral y el pivoting tras la intrusión inicial. - Listas de IPs Estáticas: Reglas de firewall frágiles y manuales que dependen de direcciones IPv4 públicas en constante rotación.
- Sobrecoste de Latencia ("Tromboning"): Enrutamiento del tráfico global de ingenieros de vuelta a concentradores centrales, añadiendo entre 80ms y 180ms de retraso.
Modelo Moderno Zero Trust Basado en Identidad (2026)
- Cero Confianza Implícita: Autenticación y autorización criptográfica explícita exigida en cada llamada a la API y en cada paquete.
- La Identidad como Nuevo Perímetro: El acceso se concede directamente a nivel de carga de trabajo mediante certificados efímeros X.509 y OpenSSH.
- Microsegmentación y Nano-Perímetros: Políticas de Capa 7 por pod y contenedor que erradican el movimiento lateral por completo.
- Evaluación Contextual Continua: Puntos de Decisión de Políticas (PDP) que validan continuamente la identidad, la postura del dispositivo y la conducta.
- Overlays en Malla y Anycast SASE: Enrutamiento directo a la aplicación mediante redes distribuidas (WireGuard) con latencia edge inferior a 15ms.
Los Cinco Catalizadores del Colapso Arquitectónico
Entre 2020 y 2026, cinco fuerzas macro-arquitectónicas irreversibles destruyeron la eficacia de las defensas perimetrales tradicionales:
- Fragmentación Multi-Cloud: Las corporaciones modernas operan sus sistemas de forma heterogénea a través de Amazon Web Services (AWS), Google Cloud Platform (GCP), Microsoft Azure, Oracle Cloud Infrastructure (OCI) y clústeres locales de Kubernetes. El perímetro físico unificado ya no existe. Interconectar estos entornos con túneles IPsec estáticos crea una red compleja, frágil y prácticamente imposible de auditar de forma homogénea.
- Ingeniería Distribuida Global y Remota: Los equipos de ingeniería de alto rendimiento operan en múltiples husos horarios desde oficinas remotas, hogares y espacios de coworking. Obligar a miles de desarrolladores y SREs a canalizar descargas pesadas de repositorios Git, imágenes Docker y consultas a bases de datos a través de concentradores VPN regionales genera una degradación inaceptable de la productividad (efecto de "tromboning").
- Cargas de Trabajo Efímeras y Serverless: En ecosistemas gestionados por autoscalers autónomos de Kubernetes como Karpenter o plataformas serverless como AWS Lambda y Cloud Run, las instancias de cómputo se crean, procesan tareas y se autodestruyen en cuestión de segundos o minutos. Las direcciones IP de los pods son reasignadas continuamente por los plugins CNI. En esta realidad dinámica, las listas de control de acceso (ACLs) basadas en IPs son técnicamente obsoletas.
- Vulnerabilidades en la Cadena de Suministro de Software: La arquitectura moderna depende de cientos de paquetes open-source (npm, PyPI, Maven) y APIs SaaS externas. Incidentes de impacto masivo como SolarWinds, la vulnerabilidad en XZ Utils o el compromiso de Codecov demostraron que los atacantes ya no necesitan forzar el perímetro desde el exterior: inyectan código malicioso en dependencias legítimas que se ejecutan dentro de la red con permisos de administración completos.
- Explotación Masiva de Dispositivos VPN: Los concentradores VPN y firewalls perimetrales se han convertido en el objetivo preferido de actores de amenazas avanzadas (APTs) y grupos de ransomware. Vulnerabilidades críticas de ejecución remota de código (RCE) pre-autenticación en dispositivos Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887), Fortinet y Pulse Secure han permitido a atacantes eludir el MFA, volcar la memoria RAM, sustraer credenciales y establecer persistencia interna en cuestión de minutos.
La Peligrosa Ilusión de las Listas Blancas de IPs Estáticas
Una práctica errónea común en operaciones cloud es el uso de listas de IPs públicas permitidas para controlar el acceso a bases de datos, entornos de staging y paneles administrativos. Los equipos de operaciones configuran reglas de Security Groups en AWS para permitir tráfico al puerto 5432 (PostgreSQL) o 22 (SSH) desde supuestas "IPs corporativas" o rangos de proveedores SaaS. Esto genera vulnerabilidades críticas:
- Carrier-Grade NAT (CGNAT) e IPs Compartidas: En conexiones residenciales y redes móviles, los proveedores de internet emplean CGNAT, asignando la misma dirección IP pública a cientos o miles de usuarios independientes. Habilitar el acceso a un ingeniero que teletrabaja desde su domicilio abre inadvertidamente el puerto a miles de dispositivos no autorizados que comparten esa misma IP externa.
- Rangos Efímeros de Cadenas de CI/CD Cloud: Cuando se integran plataformas como GitHub Actions o GitLab CI, los proveedores publican listas masivas de rangos de IPs públicas de AWS o Azure que cambian con frecuencia. Autorizar estos bloques CIDR tan amplios permite efectivamente que cualquier usuario externo que levante una máquina en esa misma región de la nube pública acceda a los recursos protegidos.
- Ausencia de Contexto en Capa 7: Las listas de IPs operan exclusivamente en las capas 3 y 4 de la pila de red. Son completamente ciegas respecto a la identidad del usuario, el estado de la sesión, la autorización de la petición o la integridad del payload. Una vez que un adversario toma el control de una máquina con IP autorizada o realiza un túnel inverso, el firewall permite el paso sin restricción alguna.
2. Mecánicas de la Arquitectura Zero Trust NIST SP 800-207: Separación de Planos y Validación Continua
Como respuesta estructural al colapso de las defensas basadas en perímetro, el Instituto Nacional de Estándares y Tecnología de los Estados Unidos publicó el documento NIST Special Publication 800-207 (Zero Trust Architecture). Este estándar internacional establece el axioma fundamental de la ciberseguridad contemporánea: Nunca Confiar, Siempre Verificar. En una arquitectura Zero Trust, la ubicación en la red queda completamente desvinculada de la autorización; un recurso informático debe operar con el mismo rigor criptográfico tanto si reside en un nodo local de Kubernetes como si se conecta desde una red Wi-Fi pública.
Los Siete Principios Fundamentales del Estándar NIST SP 800-207
El estándar NIST SP 800-207 codifica siete principios de ingeniería indispensables en cualquier arquitectura corporativa:
- Todos los orígenes de datos y servicios de cómputo se consideran recursos: La red corporativa no es una tubería homogénea; cada microservicio, endpoint de API REST, función serverless, tabla de base de datos y bucket de almacenamiento es un recurso autónomo que exige controles de acceso individuales.
- Todas las comunicaciones están protegidas sin importar la ubicación de red: La ubicación perimetral no confiere privilegios. El tráfico entre microservices ubicados en el mismo nodo físico de Kubernetes debe autenticarse y cifrarse mediante TLS mutuo (mTLS) con idéntico rigor al aplicado en conexiones a través de internet pública.
- El acceso a recursos individuales se otorga por sesión: La autenticación en una aplicación no concede acceso transitivo a otras. La confianza se evalúa y se concede exclusivamente durante la duración de una transacción o sesión temporal específica.
- El acceso a recursos se rige por políticas dinámicas: Las decisiones de autorización se calculan en tiempo real basándose en atributos observables: identidad del usuario, pertenencia a grupos, postura de seguridad del dispositivo, ubicación geográfica, hora y puntuación de riesgo de comportamiento.
- La organización evalúa continuamente la integridad y postura de los activos: Ningún dispositivo goza de confianza inherente. El nivel de parches del sistema operativo, el estado de los agentes EDR, el cifrado del disco y la ausencia de modificaciones no autorizadas (jailbreak/root) se auditan de forma permanente.
- Toda autenticación y autorización es dinámica y estrictamente aplicada antes del acceso: Se establece un ciclo constante de obtención de credenciales efímeras, verificación criptográfica y aplicación de barreras de acceso antes de reenviar cualquier paquete de datos.
- La empresa recopila información continua para optimizar su postura de seguridad: Se agregan telemetrías procedentes de IdPs, agentes EDR, registros de auditoría cloud (CloudTrail, GCP Audit Logs) y flujos de red para alimentar motores de automatización que depuran permisos innecesarios.
Separación Arquitectónica: Plano de Control frente a Plano de Datos
La innovación fundamental de NIST SP 800-207 radica en la separación estricta entre el Plano de Control (Control Plane) y el Plano de Datos (Data Plane). Mientras que los sistemas tradicionales combinaban la evaluación de políticas y el enrutamiento de paquetes en un mismo dispositivo físico, Zero Trust desvincula estas funciones en dos componentes especializados:
Plano de Control Punto de Decisión de Políticas (PDP)
Representa el núcleo decisorio de Zero Trust y no procesa tráfico de aplicación. Se subdivide en:
- Motor de Políticas (Policy Engine - PE): Evalúa las reglas corporativas frente a tokens de identidad, postura del endpoint y fuentes de inteligencia de amenazas para emitir un veredicto: Permitir, Denegar o Desafiar (MFA contextual).
- Administrador de Políticas (Policy Administrator - PA): Se comunica con los Puntos de Aplicación. Ante una resolución positiva del PE, genera credenciales criptográficas efímeras (certificados X.509, claves WireGuard) o instruye al PEP para que abra la sesión.
- Motor de Diagnóstico Continuo: Ingiere telemetría en tiempo real desde EDRs y sistemas CIEM, revocando credenciales de forma inmediata si la postura del dispositivo se degrada.
Plano de Datos Punto de Aplicación de Políticas (PEP)
Constituye la barrera de ejecución situada directamente en la ruta del tráfico:
- Proxies Inversos y Pasarelas de Borde: Sidecars de Envoy, nodos edge de SASE o controladores de Ingress en Kubernetes que interceptan las peticiones de los clientes.
- Filtros eBPF en el Kernel: Sondas en el kernel Linux que analizan paquetes en la capa de sockets y terminan conexiones no autorizadas antes de que alcancen el espacio de usuario.
- Terminación de TLS Mutuo: Valida los certificados del cliente, inspecciona el tráfico descifrado frente a políticas RBAC de Capa 7 y reenvía las solicitudes autorizadas.
- Cero Autoridad Ambiental: Si el cliente no presenta una credencial criptográfica válida emitida por el Plano de Control, el PEP descarta la conexión silenciosamente sin revelar metadatos.
Validación Continua frente a Autenticación Puntual
El talón de Aquiles de los sistemas VPN y Single Sign-On tradicionales es la autenticación en un único punto temporal. Un usuario se autentica a las 9:00 AM mediante MFA, obtiene una cookie de sesión con 8 horas de validez y la red lo considera confiable hasta las 5:00 PM. Si el portátil del empleado se infecta con malware a las 11:30 AM o sus tokens de sesión son sustraídos de la memoria del navegador, el sistema tradicional continuará admitiendo sus accesos durante el resto de la jornada.
Zero Trust exige Validación Continua de Postura (Continuous Posture Validation). El Plano de Control revalúa la sesión y los atributos del dispositivo en cada transacción mediante señales en tiempo real:
- Degradación de Postura del EDR: CrowdStrike o Microsoft Defender notifican una inyección de procesos o la desactivación del antivirus en el endpoint del ingeniero.
- Anomalías de Velocidad de Viaje Imposible: Se autentica una petición desde Madrid y, cuatro minutos después, se emite otra con las mismas credenciales desde una dirección IP en Singapur.
- Disparadores de Desviación de Comportamiento: Un usuario asignado a tareas de soporte técnico que habitualmente ejecuta consultas de lectura (
SELECT) comienza súbitamente a ejecutar sentencias administrativas masivas (DROP TABLEoALTER ROLE). - Caducidad Criptográfica Estricta: Los certificados de sesión poseen una validez máxima de entre 15 y 60 minutos, obligando a una re-atestación en segundo plano transparente frente al IdP corporativo.
3. Acceso a Infraestructura Basado en Identidad: Retirada de Bastiones SSH y Claves Estáticas
Durante décadas, la gestión técnica de servidores descansó en dos pilares: claves SSH estáticas y servidores bastión (jump hosts). El ingeniero creaba un par de claves RSA o Ed25519 en su ordenador, enviaba la clave pública a un administrador y este la añadía manualmente al archivo ~/.ssh/authorized_keys de los servidores destino. Para acceder a instancias en redes privadas, el usuario se conectaba primero al bastión expuesto a internet y, utilizando reenvío de agente (SSH agent forwarding), saltaba hacia las máquinas internas.
Riesgos Críticos de las Claves SSH Estáticas y Servidores Bastión
En organizaciones con cientos de ingenieros y miles de nodos de cómputo efímeros, este modelo introduce vulnerabilidades operativas graves:
-
Proliferación de Claves Huérfanas (Secret Sprawl): Los archivos
authorized_keysacumulan claves públicas de antiguos empleados, contratistas finalizados y scripts obsoletos. Al carecer de caducidad nativa, estas puertas traseras permanecen activas durante años en servidores de producción. -
Claves Privadas sin Contraseña en Portátiles: Es habitual que los desarrolladores guarden sus claves privadas sin clave de paso (passphrase) en
~/.ssh/id_rsapara evitar escribir contraseñas continuamente. El robo de un ordenador o una infección por troyanos infostealer concede acceso inmediato como root a los atacantes. -
Secuestro de Agente SSH (Agent Hijacking): Al utilizar
ssh -Apara saltar por un bastión compartido, se crea un socket Unix en dicha máquina. Cualquier usuario con privilegios de root en el bastión puede secuestrar ese socket e impersonar al ingeniero en otros servidores durante el tiempo que dure la conexión. - Falta de Control de Acceso Basado en Roles (RBAC): OpenSSH tradicional no comprende grupos de identidad corporativa. Una vez aceptada la clave, el usuario obtiene una shell completa, dificultando la aplicación del principio de mínimo privilegio exigido por normativas como SOC 2 o ISO 27001.
-
El Bastión como Punto Único de Explotación: Un servidor bastión con el puerto
22abierto hacia internet está sometido a escaneos ininterrumpidos y ataques de fuerza bruta. Comprometer este único nodo abre las puertas de toda la VPC interna.
La Arquitectura de los Planos de Acceso Basados en Identidad
Las soluciones modernas de acceso a infraestructura—como Teleport y HashiCorp Boundary—eliminan definitivamente las claves SSH estáticas y los bastiones expuestos. En su lugar, implementan un plano de acceso sustentado en identidades efímeras:
Flujos de Aprobación Just-In-Time (JIT) y Doble Autorización
Para mantener el principio de Cero Privilegios Permanentes (Zero Standing Privileges), los ingenieros no deben poseer acceso administrativo constante a las bases de datos ni a los servidores de producción. Los planos de acceso modernos aplican solicitudes de acceso Just-In-Time (JIT):
Cuando un desarrollador de guardia requiere acceso de emergencia a una base de datos PostgreSQL de producción, emite la solicitud vía terminal: tsh request create --roles=dba-admin --reason="Incidencia INC-9201 latencia en pasarela de pagos". La solicitud envía de inmediato una notificación a un canal de Slack o Teams. Se exige la aprobación de un segundo par (principio de cuatro ojos); un líder de SRE revisa el ticket de PagerDuty y aprueba el acceso. El sistema emite un certificado con una vigencia estricta de 60 minutos, transcurridos los cuales los privilegios expiran automáticamente.
Grabación Inmutable de Sesiones en el Kernel con eBPF
Las auditorías de cumplimiento exigen registros inalterables de las operaciones administrativas. En entornos clásicos, un operador podía evadir el historial de bash iniciando subshells (python -c 'import pty; pty.spawn("/bin/sh")') o anteponiendo espacios a los comandos. Las pasarelas modernas emplean sondas eBPF en el kernel (Enhanced Session Recording) para capturar directamente las llamadas al sistema execve, openat y connect. Cada pulsación de tecla y modificación de archivos se codifica en un flujo de auditoría criptográficamente firmado que los auditores pueden reproducir como un vídeo en cualquier momento.
Configuración de Producción: Teleport OIDC y Mapeo de Roles
A continuación se presenta un manifiesto de producción de teleport.yaml que ilustra la integración con un IdP corporativo mediante OpenID Connect, aplicando autenticación WebAuthn y asignación dinámica de roles según grupos del IdP:
4. CNAPP sin Agentes y Grafos de Ataque Multi-Cloud: Análisis Fuera de Banda frente a Combinaciones Tóxicas
Entre 2018 y 2023, la seguridad en la nube dependía de dos categorías aisladas: la Gestión de la Postura de Seguridad Cloud (CSPM) y las Plataformas de Protección de Cargas de Trabajo (CWPP). Las herramientas CSPM consultaban las APIs de configuración de los proveedores para auditar metadatos básicos (por ejemplo, comprobar si un bucket S3 era público), pero carecían de visibilidad sobre los paquetes, dependencias y procesos internos de las máquinas virtuales. Por su parte, las herramientas CWPP requerían la instalación de agentes de software pesados (daemons) en cada instancia y contenedor.
En arquitecturas multi-cloud a gran escala, el modelo CWPP basado en agentes colapsó debido a su insostenible fricción operativa. Los agentes de seguridad provocaban incompatibilidades continuas con nuevas versiones del kernel Linux, generaban bucles de reinicio (crash loops) en clústeres de Kubernetes, consumían entre 500MB y 1GB de memoria RAM por nodo y no podían instalarse en servicios serverless gestionados (como AWS Fargate, Google Cloud Run o bases de datos Amazon RDS). Además, las instancias de Shadow IT y entornos temporales de pruebas operaban habitualmente sin agente, generando enormes puntos ciegos.
Mecánicas de Ingeniería del Análisis de Instantáneas sin Agentes
Las Plataformas de Protección de Aplicaciones Nativas de la Nube (CNAPP)—lideradas por Wiz, Orca Security y Prisma Cloud—transformaron la industria al introducir el análisis fuera de banda mediante instantáneas de almacenamiento de bloques (SideScanning).
En lugar de ejecutar código dentro de los entornos productivos del cliente, la plataforma CNAPP se conecta al plano de control del proveedor cloud mediante un rol de IAM con permisos de solo lectura estrictamente acotados. La secuencia técnica se ejecuta del siguiente modo:
-
Generación de Instantáneas por API: El orquestador de CNAPP solicita a la API cloud (ej.,
ec2:CreateSnapshoten AWS ocompute.disks.createSnapshoten GCP) una instantánea del volumen de almacenamiento de bloques (EBS o Persistent Disk) de la máquina virtual o nodo en ejecución. -
Transmisión de Bloques Fuera de Banda: Mediante APIs de acceso directo a bloques de alto rendimiento—como las AWS EBS Direct APIs (
ebs:ListSnapshotBlocksyebs:GetSnapshotBlock)—, la plataforma transfiere los bloques del disco a través de la red interna del proveedor hacia un contenedor de escaneo efímero y aislado, ubicado en una cuenta de seguridad del cliente. -
Reconstrucción del Sistema de Archivos en Solo Lectura: El escáner efímero reconstruye la estructura del sistema de archivos (ext4, XFS, NTFS) sin ejecutar ningún binario. Analiza los registros de paquetes del sistema operativo (RPM, DEB, Alpine APK), inspecciona los manifiestos de bibliotecas (npm
package-lock.json, Pythonrequirements.txt, módulos Go) y genera un inventario completo de componentes de software (SBOM). -
Detección Profunda de Secretos y Configuraciones Erróneas: Inspecciona ficheros de configuración estática, variables de entorno, capas de imágenes de contenedores e historiales de comandos (
/root/.bash_history) para descubrir claves privadas sin cifrar, contraseñas de bases de datos expuestas y servicios mal configurados. - Destrucción Inmediata: Al concluir la inspección (habitualmente en un lapso de 3 a 8 minutos), el contenedor de escaneo y las instantáneas temporales de EBS se eliminan definitivamente.
| Dimensión Arquitectónica | Análisis de Instantáneas CNAPP sin Agentes | Agentes CWPP Tradicionales en Host |
|---|---|---|
| Sobrecarga en Recursos del Host | 0.0% CPU y 0 MB de RAM (100% externo y fuera de banda) | 5%–10% CPU y 500MB–1GB RAM por cada nodo |
| Cobertura del Inventario Cloud | 100% Integral: VMs, nodos K8s, serverless, discos detenidos y shadow IT | Parcial (50%–75%): Máquinas sin agente, contenedores serverless y VMs huérfanas |
| Riesgo para la Estabilidad de Producción | Cero Riesgo: No puede provocar kernel panics ni caídas de pods | Alto Riesgo: Incompatibilidades de módulos, reinicios tras actualización |
| Tiempo de Despliegue Global | Menos de 2 Horas mediante rol IAM / CloudFormation | 3 a 9 Meses de coordinación entre DevOps e ingeniería |
| Capacidad de Bloqueo en Runtime | Nula (Auditoría asíncrona periódica por snapshot) | Capaz (Terminación de procesos en espacio de usuario o kernel) |
Grafos de Ataque Multi-Cloud y Combinaciones Tóxicas
El principal problema de los escáneres de vulnerabilidades convencionales es el recuento plano de CVEs. Un escáner tradicional arroja 18.000 vulnerabilidades en la infraestructura de una corporación. Los equipos de seguridad sufren una parálisis por fatiga de alertas: ¿cuáles de esos miles de fallos representan emergencias reales y cuáles residen en entornos aislados de prueba sin conexión al exterior?
Las soluciones CNAPP modernas resuelven esta problemática mediante Grafos de Ataque Multi-Cloud. El motor integra los metadatos de configuración, las tablas de enrutamiento de red, las reglas de grupos de seguridad, los permisos de IAM y las vulnerabilidades detectadas en los discos en un Grafo Acíclico Dirigido (DAG) unificado. Mediante este grafo, identifica Combinaciones Tóxicas: rutas de ataque interconectadas donde elementos independientes de severidad moderada se encadenan para formar una vía crítica de explotación hacia los activos clave de la compañía.
Riesgo(Carga) = Ingress(Exposición) × Vulnerabilidad(Explotabilidad) × Entitlement(Alcance_IAM) × Valor_Activo(Datos_Críticos)
Donde el riesgo total colapsa a 0.0 si se interrumpe cualquiera de los eslabones de la cadena de ataque.
Analicemos un caso paradigmático de combinación tóxica de cuatro nodos:
- Nodo 1 (Ingreso desde Internet): Un balanceador de carga público (AWS ALB) con un grupo de seguridad que admite conexiones entrantes en el puerto
443. - Nodo 2 (Vulnerabilidad de Cómputo): El balanceador enruta el tráfico hacia un contenedor que ejecuta una biblioteca Java vulnerable a Ejecución Remota de Código (Spring4Shell, CVE-2022-22965).
- Nodo 3 (Privilegio Excesivo de Identidad): El perfil de instancia EC2 asociado al nodo dispone de un rol de IAM con permisos comodín
s3:*yiam:PassRole. - Nodo 4 (Activo de Datos Crítico): Dicho rol de IAM permite la lectura sin restricciones de un bucket S3 que almacena datos bancarios de clientes protegidos por PCI-DSS.
En una auditoría tradicional, el bucket figura como "privado" (auditoría en verde) y la vulnerabilidad en la biblioteca Java se cataloga como "media" al no tener un exploit público directo en la máquina. Sin embargo, combinados forman una brecha de consecuencias devastadoras. El grafo de ataque demuestra que actuar sobre el punto de estrangulamiento más eficiente—como restringir el rol de IAM eliminando los permisos comodín—neutraliza la ruta de ataque por completo en minutos, sin tener que esperar semanas a que el equipo de desarrollo modifique el código fuente de la aplicación.
Automatización en Python: Inspección de Bloques EBS Fuera de Banda
El siguiente script ilustra cómo interactuar programáticamente con las APIs de bloques de EBS en AWS para auditar instantáneas de almacenamiento sin instanciar máquinas virtuales ni montar sistemas de archivos:
5. Defensas en Tiempo de Ejecución (Runtime) y Kernel eBPF: Intercepción de Syscalls en Tiempo Real
Si bien el análisis de instantáneas sin agentes proporciona una visibilidad inigualable sobre el 100% de la infraestructura sin impacto en el rendimiento, sufre una limitación intrínseca: es un proceso asíncrono y no en tiempo real. Una instantánea realizada una o dos veces al día no puede frenar un ataque zero-day en memoria, una baliza de Cobalt Strike, la apertura de una reverse shell interactiva o una exfiltración masiva de datos ejecutada en segundos.
Para alcanzar una defensa corporativa completa, la visibilidad de los grafos de ataque debe combinarse con protección activa en tiempo de ejecución (runtime). En 2026, el estándar indiscutible para la defensa no invasiva y de alto rendimiento en contenedores Linux es Extended Berkeley Packet Filter (eBPF).
Mecánicas de Funcionamiento de eBPF en el Kernel
Históricamente, la ejecución de software de seguridad en Linux requería compilar módulos del kernel (LKMs). Estos módulos operaban con privilegios ilimitados; cualquier desbordamiento de memoria o puntero nulo en el driver provocaba un kernel panic que derribaba el host físico y todos los pods de Kubernetes alojados en él.
eBPF transformó la ingeniería de sistemas al incorporar una máquina virtual aislada y segura dentro del propio kernel Linux. Los ingenieros escriben programas en C que se compilan a bytecode de eBPF. Al cargarse en el sistema operativo, el verificador de eBPF (eBPF Verifier) valida matemáticamente el programa: garantiza que no contenga bucles infinitos, no acceda a memoria fuera de sus límites, respete restricciones de ejecución y sea totalmente incapaz de provocar una caída del sistema.
Detección Clásica Daemons en Espacio de Usuario y Logs
- Flujo Asíncrono: Evento en kernel → Cambio de contexto a espacio de usuario → Parseo de logs → Webhook al SIEM.
- Latencia Peligrosa: El tiempo entre la intrusión y la alerta oscila entre 40ms y 5 minutos, permitiendo al atacante ejecutar su payload y borrar rastros.
- Consumo Excesivo: El continuo intercambio de contexto y bloqueo de ficheros consume entre un 8% y un 15% de CPU bajo tráfico intenso.
- Vulnerabilidad ante Evasión: El atacante puede matar el proceso del daemon o saturar los buffers de auditd para cegar la monitorización.
Defensa Moderna Intercepción eBPF LSM en el Kernel
- Ganchos Síncronos: Se acopla directamente a módulos LSM (Linux Security Modules) y tracepoints antes de alcanzar espacio de usuario.
- Mitigación Submilimétrica: Evalúa el contexto y emite una señal
SIGKILLo retorna-EPERMen menos de 1.2 microsegundos. - Sobrecarga Mínima: Opera a velocidad de línea dentro de los límites de memoria del kernel; la CPU requerida es inferior al 1.5%.
- Inviolabilidad de la Sonda: Los procesos dentro de los contenedores (incluso con privilegios de root) no pueden manipular ni detener las sondas eBPF.
Llamadas al Sistema (Syscalls) Esenciales Monitoreadas por eBPF
Los motores modernos de runtime basados en eBPF—como Cilium Tetragon, CrowdStrike Falcon Cloud Security y Prisma Cloud Defender—monitorean las llamadas al sistema más críticas:
-
sys_enter_execveysys_enter_execveat: Supervisan la ejecución de binarios. Si un contenedor diseñado exclusivamente para procesar pagos en Java ejecuta repentinamente/bin/bash,/bin/sh,curlonc, el gancho eBPF intercepta la llamada síncronamente y destruye el hilo de ejecución de inmediato. -
sys_enter_openat: Rastrean descriptores de ficheros. Detectan accesos no autorizados a ficheros sensibles del host como/etc/shadowo el token de service account de Kubernetes (/var/run/secrets/kubernetes.io/serviceaccount/token). -
sys_enter_connectysys_enter_socket: Interceptan la apertura de conexiones de red salientes. Identifican intentos de conexión hacia servidores de Comando y Control (C2), pools de minería de criptomonedas o subredes VPC internas no autorizadas. -
sys_enter_ptrace: Detectan intentos de inyección de código en memoria o depuración de procesos, tácticas habituales para extraer contraseñas de la memoria de procesos en ejecución.
Manifiesto de Producción: Tetragon con Bloqueo SIGKILL en Kernel
A continuación se presenta una política Cilium Tetragon TracingPolicy de grado empresarial. Se acopla a la llamada al sistema sys_execve. Si cualquier pod en el namespace cargas-produccion intenta invocar una shell interactiva o una utilidad de exfiltración, Tetragon liquida el proceso de inmediato en el kernel mediante Sigkill:
6. Proliferación de Secretos (Secret Sprawl) y Ciclo de Vida de Credenciales Dinámicas
Las contraseñas estáticas incrustadas en código y las claves de API permanentes continúan siendo la principal causa de brechas de datos masivas en infraestructuras cloud. Bajo la presión de entregar nuevas funcionalidades con rapidez, los desarrolladores suelen incluir credenciales de bases de datos, claves de acceso de AWS IAM, tokens de Stripe o claves privadas en repositorios de código, ficheros Dockerfile, ConfigMaps de Kubernetes y archivos de entorno locales (.env).
La Anatomía de la Proliferación Descontrolada de Secretos
El fenómeno de secret sprawl avanza a través de cinco etapas críticas:
- Estación de Trabajo Local: Credenciales estáticas introducidas en ramas de desarrollo o ficheros de pruebas locales.
- Persistencia en el Historial de Git: Incluso si el desarrollador borra el secreto en un commit posterior, la clave permanece permanentemente en el historial inmutable de Git y en el reflog.
- Filtración en Artefactos de CI/CD: Los procesos de compilación empaquetan accidentalmente claves en capas de imágenes Docker subidas a registros compartidos.
- Ficheros de Estado de Terraform: Los archivos de estado (
terraform.tfstate) almacenados en buckets cloud contienen en texto claro las contraseñas generadas durante el aprovisionamiento. - Logs en Plataformas de Observabilidad: Cadenas de conexión a bases de datos con credenciales explícitas son enviadas sin sanitizar a herramientas de observabilidad comercial.
Detección Shift-Left de Secretos en el Pipeline de CI/CD
Para interceptar credenciales antes de que alcancen el repositorio central, las organizaciones aplican escaneo estático automatizado (Shift-Left) en hooks de pre-commit y puertas de enlace en CI/CD con herramientas especializadas como TruffleHog y Gitleaks.
A diferencia de los escáneres arcaicos basados exclusivamente en expresiones regulares que inundaban a los equipos de falsos positivos, los motores modernos realizan Verificación Activa de Credenciales: cuando TruffleHog detecta una clave sospechosa, realiza una llamada a la API del proveedor de forma asíncrona para confirmar si el secreto está activo. Si está operativo, bloquea de inmediato la fusión del Pull Request y notifica a SecOps.
Generación Dinámica de Secretos frente a Contraseñas Estáticas
La solución definitiva para erradicar las fugas de credenciales radica en suprimir por completo las contraseñas estáticas. Si un usuario de base de datos no existe hasta el milisegundo en que un pod inicia su actividad y se destruye automáticamente 60 minutos después, cualquier filtración accidental pierde toda utilidad para un ciberdelincuente.
Herramientas empresariales como HashiCorp Vault y AWS Secrets Manager proporcionan Motores de Secretos Dinámicos:
- Cuando un pod se inicia en Kubernetes, presenta su token JWT de ServiceAccount ante la API de Vault.
- Vault valida la identidad del pod frente a la API de Kubernetes y comprueba sus políticas de acceso.
- Vault se conecta a la base de datos PostgreSQL de producción y genera un usuario único efímero:
CREATE ROLE "v-token-pagos-{{random}}" WITH LOGIN ENCRYPTED PASSWORD '{{password}}' VALID UNTIL '{{expiration}}'; GRANT SELECT, INSERT, UPDATE ON ALL TABLES IN SCHEMA public TO "v-token-pagos-{{random}}";
- Vault suministra las credenciales al pod con un tiempo de vida (TTL) estricto de 1 hora.
- Al expirar la concesión (lease) o al detenerse el pod, Vault ejecuta un script automático en segundo plano (
REVOKE ALLyDROP ROLE), eliminando la cuenta de la base de datos de forma irreversible.
Arquitectura de Cifrado en Sobre (Envelope Encryption)
Para proteger datos en reposo y registros persistentes que requieren cifrado continuo, se implementa el modelo de Cifrado en Sobre (Envelope Encryption):
- Clave Maestra (CMK / KEK): La Clave de Cifrado de Claves se genera y custodia en un Módulo de Seguridad Hardware (HSM) en AWS KMS, GCP Cloud KMS o HashiCorp Vault. La clave privada raíz jamás sale del módulo HSM bajo ninguna circunstancia.
- Clave de Cifrado de Datos (DEK): Cuando la aplicación requiere cifrar información, solicita una Clave de Datos a la API de KMS. Esta retorna dos elementos: una DEK en texto plano y la misma DEK cifrada con la CMK.
- Cifrado Local: La aplicación utiliza la DEK en texto plano para cifrar los datos localmente mediante el algoritmo autenticado AES-256-GCM.
- Borrado de la Memoria: La aplicación destruye y sobreescribe de inmediato la DEK en texto claro de su memoria RAM. El archivo cifrado se guarda junto a la DEK encriptada. Para descifrar, únicamente la DEK encriptada se envía a KMS para su apertura.
7. Microsegmentación de Red y Cripto-Identidad de Cargas: WireGuard y SPIFFE/SPIRE
En una instalación por defecto de Kubernetes, el modelo de red implementa un espacio de direccionamiento totalmente plano y sin restricciones. Cualquier pod en cualquier namespace tiene conectividad directa en Capa 3 hacia cualquier otro pod del clúster. Si un atacante compromete un contenedor frontend mediante una vulnerabilidad web, la topología por defecto le permite enviar paquetes TCP directamente a los puertos de bases de datos internas, clústeres de Redis o a la propia API de control de Kubernetes.
Microsegmentación en Capa 3/4 frente a Capa 7
Los recursos estándar de NetworkPolicy en Kubernetes proporcionan un aislamiento básico en Capas 3 y 4 (filtrando por dirección IP, etiquetas de namespace y puertos TCP/UDP). Sin embargo, en arquitecturas cloud modernas, estas reglas resultan insuficientes:
-
Ceguera ante la Semántica de Aplicación: Una política tradicional autoriza el tráfico entre el pod frontend y el pod de pagos en el puerto TCP
8080. Sin embargo, es incapaz de distinguir si la petición HTTP entrante es un procesamiento legítimo (POST /api/v1/pagos) o una orden destructiva no autorizada (DELETE /api/v1/usuarios). - Sobrecarga por Inyección de Sidecars: Las primeras mallas de servicios (como Istio clásico) solucionaban esto inyectando un proxy Envoy como contenedor sidecar en cada pod. En clústeres masivos con 5.000 pods, los sidecars consumen ingentes cantidades de memoria y CPU (llegando al 25% del cómputo total del clúster), añadiendo entre 2ms y 6ms de latencia por salto.
- Microsegmentación en Capa de Sockets con eBPF: Las soluciones modernas como Cilium eBPF aplican políticas de Capa 7 directamente en la capa de sockets del kernel Linux. Al inspeccionar cabeceras HTTP y consultas DNS dentro del kernel sin sidecars, Cilium logra microsegmentación con latencia submilimétrica y cero consumo residual de memoria.
Identidad Criptográfica de Cargas de Trabajo con SPIFFE/SPIRE
En infraestructuras multi-cloud con autoescalado dinámico, las direcciones IP no son un identificador fiable de identidad. El estándar SPIFFE (Secure Production Identity Framework for Everyone) define una especificación de nombrado universal e independiente de la plataforma subyacente.
A cada microservicio se le asigna un identificador SPIFFE ID estructurado como URI:
spiffe://produccion.corp.interna/ns/finanzas/sa/servicio-pagos
La plataforma SPIRE (SPIFFE Runtime Environment) actúa como el motor de atestación criptográfica:
- Atestación de Nodo: Cuando un nodo arranca, el Agente SPIRE valida la identidad del host frente al hipervisor (mediante documentos de instancia EC2, tokens de GCP o chips TPM 2.0) comunicándose con el Servidor SPIRE central.
- Atestación de Carga de Trabajo: Al inicializarse un pod, el Agente SPIRE interroga al kernel, al runtime containerd y a la API de Kubernetes para auditar: cgroups de Linux, UID/GID, hash sha256 del binario y ServiceAccount.
- Emisión de SVID: Si los atributos coinciden con los selectores autorizados, el agente emite un Documento de Identidad Verificable (SVID)—un certificado X.509 o token JWT—expuesto al pod mediante un socket Unix en memoria.
- TLS Mutuo Criptográfico: Las cargas de trabajo utilizan estos SVIDs para establecer conexiones mTLS entre sí. Los certificados se renuevan automáticamente cada 60 minutos, desvinculando la seguridad de las IPs y subredes subyacentes.
Redes Overlay WireGuard frente a IPsec Tradicional
Para cifrar el tráfico inter-nodo y multi-cloud, las arquitecturas heredadas recurrían a túneles IPsec. IPsec requiere más de 100.000 líneas de código complejo en C, presenta una negociación criptográfica pesada y genera sobrecarga de CPU por continuos cambios de contexto.
En 2026, el estándar indiscutible para el cifrado en tránsito es WireGuard. Al implementar criptografía moderna (ChaCha20-Poly1305 para cifrado autenticado y Curve25519 para intercambio de claves) en menos de 4.000 líneas de código dentro del kernel Linux, WireGuard alcanza tasas de transferencia de más de 10Gbps a velocidad de línea con latencias inapreciables. Integrado con motores de coordinación como Tailscale o Cilium Transparent Encryption, WireGuard establece una malla encriptada automática sin necesidad de abrir puertos entrantes.
8. Gobernanza CIEM y Control de Escalada de Privilegios en Cloud IAM
En la nube pública, la identidad es el nuevo perímetro. Los proveedores cloud ofrecen un control granular, pero a costa de una complejidad inabarcable: AWS IAM cuenta con más de 14.000 acciones posibles en más de 350 servicios, mientras que GCP y Azure presentan ecosistemas de permisos de similar magnitud.
Los estudios empíricos del sector confirman una realidad alarmante: más del 95% de las identidades en la nube (tanto usuarios humanos como cuentas de servicio de máquinas) utilizan menos del 5% de los permisos asignados. Para evitar bloqueos operativos iniciales, los equipos suelen asignar políticas administradas excesivas (como AdministratorAccess o PowerUserAccess) a perfiles de instancia EC2 o ServiceAccounts. Estos privilegios residuales permanecen indefinidamente en producción, ampliando la superficie de ataque.
Mecánicas del Decaimiento Automatizado de Permisos (Permission Decay)
Las plataformas de Gestión de Derechos de Infraestructura Cloud (CIEM) ingieren continuamente los registros de auditoría de los proveedores (AWS CloudTrail, GCP Audit Logs, Azure Activity Logs) a lo largo de una ventana de observación de 60 a 90 días.
El motor de CIEM genera una matriz analítica que compara los Permisos Asignados frente a los Permisos Efectivos y los Permisos Realmente Utilizados. A partir de esa comparativa, ejecuta el ciclo de Decaimiento de Permisos:
- Identifica privilegios inactivos (por ejemplo, un rol EC2 con permiso
iam:CreateUserque no ha invocado dicha API en 90 días). - Calcula matemáticamente si la supresión de estos permisos afecta a servicios dependientes.
- Genera una política optimizada de mínimo privilegio en código declarativo (Terraform o CloudFormation).
- Emite un Pull Request automatizado en el repositorio de IaC para actualizar la política sin interrumpir las operaciones productivas.
Barreras de Protección ante Rutas de Escalada de Privilegios
Cuando un ciberdelincuente compromete una identidad con permisos limitados, su primer objetivo es la escalada de privilegios. Se han documentado más de 20 métodos para escalar privilegios en AWS IAM, entre ellos:
iam:CreatePolicyVersion: El atacante crea una nueva versión de una política existente para autoasignarse permisos comodín (Action: "*", Resource: "*").iam:SetDefaultPolicyVersion: El atacante reactiva una versión antigua de una política que era excesivamente permisiva y que nunca fue purgada.iam:PassRole+ec2:RunInstances: El atacante levanta una nueva máquina virtual, le asocia un rol administrativo de SRE y se conecta a través del script de user-data para exfiltrar credenciales de alto nivel.lambda:CreateFunction+lambda:InvokeFunction: El atacante despliega una función serverless temporal con un rol privilegiado y ejecuta comandos para elevar sus propios permisos.
Guardarraíl Corporativo: Service Control Policy (SCP) en AWS Organizations
Para bloquear estas técnicas a nivel organizacional, las empresas aplican Políticas de Control de Servicios (SCPs) en la raíz de su organización cloud. La siguiente SCP bloquea irreversiblemente cualquier intento de modificar versiones de políticas de IAM, alterar los registros de CloudTrail o crear claves no autorizadas salvo por el rol centralizado de SecOps:
9. Matriz Comparativa Exhaustiva de 25 Dimensiones: Herramientas de Seguridad Cloud 2026
Seleccionar el stack tecnológico adecuado requiere contrastar modelos de despliegue, sobrecarga en los hosts, capacidades en runtime y esquemas de licenciamiento. La siguiente matriz compara las 11 plataformas determinantes en la seguridad Zero Trust y CNAPP en 2026 a través de 25 dimensiones técnicas:
| Dimensión Arquitectónica | Wiz | Prisma Cloud | Orca Security | Teleport | HashiCorp Boundary | HashiCorp Vault | AWS Secrets Manager | Cloudflare Zero Trust | Zscaler ZPA | CrowdStrike Falcon | Snyk Enterprise |
|---|---|---|---|---|---|---|---|---|---|---|---|
| 1. Categoría Principal | CNAPP sin Agentes | Suite CNAPP Híbrida | CNAPP sin Agentes | Acceso por Identidad | Acceso Zero Trust | Motor de Claves y KMS | Gestión Secretos AWS | Borde SASE / ZTNA | Broker SASE / ZTNA | XDR y Cloud Security | AppSec DevSecOps |
| 2. Modelo de Despliegue | Instantáneas sin Agentes | Híbrido (Agente + Snap) | SideScanning sin Agente | Proxy Gateway / CA | Controlador / Worker | Clúster Vault / KMS | SaaS Gestionado AWS | Anycast Edge (330+ PoPs) | Broker Cloud Global | Sensor eBPF en Kernel | CI/CD y CLI sin Agente |
| 3. Motor de Grafo de Ataque | Grafo Multi-Cloud Nativo | Tabular + Grafo Addon | Motor Sonar Graph | N/A (Acceso) | N/A (Acceso) | N/A (Secretos) | N/A (Secretos) | N/A (Red) | N/A (Red) | Falcon Threat Graph | Grafo AST DeepCode |
| 4. Acceso a Infraestructura | Auditoría y Postura | Auditoría y Postura | Auditoría y Postura | Certificados X.509/SSH | Proxy Autorizado KMS | Tokens de Aplicación | Acceso por API IAM | Proxy Reverso Browser | Microtúneles ZTNA | Telemetría Endpoint | N/A |
| 5. Credenciales Dinámicas | Detección de Fugas | Detección de Fugas | Detección de Fugas | Certificados Efímeros | Credenciales DB Dinámicas | Generación Nativa DB/K8s | Rotación Automática | JWTs de Corta Vida | Autenticación SAML | N/A | Detección en Código |
| 6. Defensa Activa en Runtime | Sensor eBPF Opcional | DaemonSet Defender | Runtime Limitado | Captura BPF Syscalls | Control de Sesión | N/A | N/A | WAF Edge y Aislamiento | Firewall Edge y ZTNA | Bloqueo de Procesos en SO | N/A (Fase Shift-Left) |
| 7. Módulo CIEM de Permisos | Grafo de Permisos IAM | Módulo Postura IAM | Módulo CIEM | Mapeo de Roles RBAC | Permisos por Rol | Políticas ACL de Vault | Políticas de Recursos | Políticas por Grupo IdP | Políticas de Postura ZPA | Detección Amenazas ITDR | N/A |
| 8. Escaneo Shift-Left IaC | Wiz CLI / Diffs PR | Checkov / Prisma IaC | CLI Shift-Left | Proveedor Terraform | Proveedor Terraform | Proveedor Terraform | Terraform/CloudFormation | Proveedor Cloudflare | Proveedor Terraform | Escaneo de Registros | Análisis AST Profundo |
| 9. Seguridad en Kubernetes | Grafo K8s + Admisión | DaemonSet + Webhooks | SideScanning K8s | Proxy Unificado API K8s | Proxy de Endpoints K8s | Auth ServiceAccount K8s | CSI Secrets Store K8s | Ingress ZTNA en Malla | Private Service Edge | Sensor en DaemonSet | Escaneo de Imágenes |
| 10. Latencia de Descubrimiento | < 15 min (Snapshots) | Tiempo real (Agente) / Horas | < 20 min (Snapshots) | Instantánea | Instantánea | Submilimétrica | Tiempo real CloudWatch | < 50 ms resolución DNS | < 100 ms broker cloud | Tiempo real (Kernel) | En cada Commit o PR |
| 11. Microsegmentación | Grafo Security Groups | Firewall de Identidad | Grafo de Rutas de Red | Enrutamiento por Carga | Proxy Dinámico por Host | N/A | N/A | Magic WAN / Overlay | Zscaler App Segment | Gestión Firewall Host | N/A |
| 12. Alcance SASE / ZTNA | Solo Cargas Cloud | Prisma Access SASE | Solo Cargas Cloud | ZTNA para Infraestructura | ZTNA para Apps Privadas | N/A | N/A | Anycast Global Integral | ZTNA Empresarial Global | ZTNA en Endpoints | N/A |
| 13. Cobertura Multi-Cloud | AWS, GCP, Azure, OCI | AWS, GCP, Azure, On-Prem | AWS, GCP, Azure, OCI | Cualquier Linux/K8s/Cloud | Cualquier Nube/Boundary | Multi-Cloud y Bare Metal | Nativo AWS (Multi-Cuenta) | Red Edge Global Anycast | Broker Global Cloud | Multiplataforma OS/Nube | Cualquier Repositorio |
| 14. Integración con IdPs | OIDC / SAML 2.0 | OIDC / SAML 2.0 | OIDC / SAML 2.0 | Nativo Okta/Entra/Ping | OIDC (Okta/Entra ID) | OIDC / JWT / AppRole | AWS IAM Identity Center | Sincronización Nativa | SAML y SCIM Nativo | Sincronización SSO e ITDR | SSO GitHub / GitLab |
| 15. Soporte Serverless | Lambda, Cloud Run, ECS | Capas Lambda y Escaneo | Snapshots Serverless | N/A | N/A | API de Secretos Vault | Llamada Nativa por SDK | Cloudflare Workers ZT | Connector Gateway | Contenedores Serverless | Escaneo Código Serverless |
| 16. Grabación de Sesiones | N/A | Instantáneas Forenses | N/A | Grabación BPF en Kernel | Auditoría de Sesiones | Logs de Acceso a Claves | Registros en CloudTrail | Aislamiento de Navegador | Logs de Sesión en ZPA | Volcados de Memoria RAM | N/A |
| 17. Mapeo de Cumplimiento | SOC2, FedRAMP, HIPAA, PCI | SOC2, FedRAMP, PCI-DSS | SOC2, HIPAA, ISO 27001 | SOC2 CC6, FedRAMP AC-2 | SOC2 CC6 Control Acceso | FIPS 140-2 Nivel 3, PCI | SOC2, PCI-DSS, FedRAMP | SOC2 Tipo II, FedRAMP | FedRAMP High, SOC2 | FedRAMP High, PCI-DSS | ISO 27001, SOC2, PCI |
| 18. Sobrecarga en Hosts | 0.0% CPU y 0 MB RAM | 5%–8% CPU (Daemon) | 0.0% CPU y 0 MB RAM | < 0.5% CPU (Túnel Saliente) | < 0.5% CPU (Worker) | Clúster Dedicado | Gestionado AWS (0% host) | Cero (Sin cliente/WARP) | Zscaler Client Connector | < 1.5% CPU (Sensor) | 0.0% de Sobrecarga |
| 19. MTTR Combinaciones Tóxicas | < 4 Horas (Priorizado) | 12 a 24 Horas | < 6 Horas | N/A (Control de Acceso) | N/A (Control de Acceso) | Revocación Inmediata | Rotación Inmediata | Bloqueo Inmediato | Corte en Broker ZPA | Aislamiento Inmediato | Fixes Automáticos en PR |
| 20. Calidad de Proveedor IaC | Excelente (Wiz TF) | Exhaustivo (Palo Alto) | Bueno (Orca TF) | Sobresaliente (Teleport) | Nativo HashiCorp TF | Nativo HashiCorp TF | Oficial AWS Terraform | Proveedor Cloudflare | Proveedor ZPA Oficial | Módulo Oficial Terraform | Proveedor Snyk Terraform |
| 21. Despliegue Air-Gapped | No (Control SaaS Cloud) | Sí (Consola Self-Hosted) | No (Control SaaS Cloud) | Sí (Enterprise On-Prem) | Sí (Self-Hosted) | Sí (Vault Air-Gapped) | No (Solo Nube AWS) | No (Solo Red Edge) | Solo Private Edge | GovCloud / On-Prem | Sí (Snyk Local Broker) |
| 22. Modelo de Licenciamiento | Por Carga / Niveles | Créditos Carga (PCC) | Por Activo / Carga | Por Usuario / Nodos | Por Usuario / Sesión | Clientes / Operaciones | $0.40/secreto + llamadas | Por Usuario / Mes | Contrato Anual / Usuario | Por Endpoint / Unidad | Por Asiento Desarrollador |
| 23. Tiempo de Implementación | 1 a 3 Días | 2 a 4 Meses | 1 a 3 Días | 1 a 2 Semanas | 2 a 3 Semanas | 3 a 6 Semanas | 1 Día | 1 a 2 Semanas | 1 a 3 Meses | 1 a 3 Semanas | 1 a 5 Días |
| 24. Escala de Cargas Ideal | 1.000–50.000+ | 5.000–100.000+ | 500–20.000 | 100–10.000 Nodos | 100–5.000 Destinos | 500–100.000 Servicios | 50–5.000 Secretos | 250–50.000 Empleados | 2.000–100.000 Usuarios | 1.000–50.000 Hosts | 50–5.000 Desarrolladores |
| 25. Puntuación CBStack | 9.7 / 10 (Mejor CNAPP) | 8.9 / 10 (Suite Completa) | 9.3 / 10 (SideScanning) | 9.8 / 10 (Mejor Acceso) | 9.0 / 10 (Malla HashiCorp) | 9.6 / 10 (Estándar KMS) | 9.1 / 10 (Simplicidad AWS) | 9.5 / 10 (Red Más Rápida) | 8.8 / 10 (SASE Corporativo) | 9.6 / 10 (Líder XDR) | 9.4 / 10 (Mejor DevSecOps) |
10. Sinergia Contextual con los Benchmarks de CBStack y Enlaces Estratégicos
Diseñar una arquitectura corporativa de Zero Trust y CNAPP no consiste en adquirir una única herramienta monolítica, sino en evaluar un conjunto de compromisos técnicos (trade-offs) entre identidad, redes, seguridad de datos y motores de ejecución. Para orientar a los líderes de ingeniería y CISOs en la selección de tecnologías concretas, CloudBizStack ha publicado comparativas arquitectónicas exhaustivas que profundizan en estos dilemas técnicos:
Wiz vs Prisma Cloud
La contienda central en la seguridad cloud. Analizamos la arquitectura de grafos sin agentes de Wiz frente a la suite híbrida de Prisma Cloud (que combina CSPM sin agentes con defensores DaemonSet y microsegmentación de red). Consulta nuestro análisis de velocidad de despliegue, tasas de falsos positivos y modelos de licenciamiento en nuestra Comparativa Arquitectónica Wiz vs Prisma Cloud.
Wiz vs Orca Security
Una evaluación rigurosa de la tecnología SideScanning sin agentes. Analizamos el motor patentado de lectura de bloques de Orca frente a los algoritmos de grafos de ataque de Wiz, sus capacidades de sensores en Kubernetes y los flujos de autoservicio para desarrolladores en nuestra Guía en Profundidad Wiz vs Orca Security.
Cloudflare Zero Trust vs Zscaler
SASE y Acceso Zero Trust (ZTNA) a escala global. Evaluamos la red perimetral Anycast de Cloudflare (con más de 330 puntos de presencia y latencia sub-15ms) frente a la infraestructura consolidada de brokers de Zscaler, analizando inspección SSL, aislamiento de navegador y costes por usuario en nuestra Comparativa Cloudflare Zero Trust vs Zscaler.
Teleport vs HashiCorp Boundary
Desmantelamiento de servidores bastión y saltos SSH heredados. Contrastamos la pasarela de protocolos unificada de Teleport (certificados efímeros X.509/OpenSSH y grabación BPF en kernel) con los proxies de destino de HashiCorp Boundary y su integración con Vault en nuestro Benchmark Teleport vs HashiCorp Boundary.
Tailscale vs WireGuard
Redes en malla encriptadas punto a punto. Comparamos el plano de control coordinado de Tailscale (relés DERP y MagicDNS) frente al despliegue manual de túneles WireGuard en el kernel Linux, evaluando rendimiento de red, travesía de NAT y mantenimiento de SRE en nuestra Guía Técnica Tailscale vs WireGuard.
HashiCorp Vault vs AWS Secrets Manager
Gestión corporativa de credenciales dinámicas y cifrado. Comparamos los motores de bases de datos efímeras y cifrado en tránsito de HashiCorp Vault frente a la sencillez gestionada de AWS Secrets Manager, analizando la escala de TCO en nuestra Evaluación Vault vs AWS Secrets Manager.
CrowdStrike vs SentinelOne
Detección en endpoint, seguridad de runtime en la nube e inteligencia de amenazas. Analizamos el Threat Graph en la nube y sensores eBPF de CrowdStrike Falcon frente a los modelos autónomos de IA en el dispositivo de SentinelOne Singularity en nuestra Guía CrowdStrike vs SentinelOne.
Snyk vs Prisma Cloud
Seguridad centrada en el desarrollador (Shift-Left) frente a la gobernanza centralizada de SecOps. Comparamos los plugins para IDEs, análisis AST de código y correcciones automáticas de Snyk frente a la suite integral de código a nube de Prisma Cloud en nuestro Benchmark Snyk vs Prisma Cloud.
Cilium vs Calico eBPF
Redes a nivel de kernel y seguridad de contenedores en runtime. Evaluamos el procesamiento de paquetes a nivel de socket en eBPF, filtrado de APIs en Capa 7 y Tetragon en Cilium frente al motor iptables/eBPF de Calico en nuestra Comparativa de Redes Cilium vs Calico.
Okta vs Microsoft Entra ID
La identidad corporativa como plano de control central de Zero Trust. Analizamos el directorio universal y MFA adaptativo de Okta frente a las políticas de acceso condicional y el ecosistema Microsoft 365 de Entra ID en nuestro Benchmark Okta vs Entra ID.
11. Cumplimiento Regulatorio y Preparación para Auditorías: Mapeo a SOC 2, FedRAMP, ISO 27001 y PCI-DSS
Para los CISOs y líderes de ingeniería modernos, la arquitectura de seguridad está estrechamente ligada a la responsabilidad legal y al cumplimiento de normativas internacionales. Operar en sectores altamente regulados—banca, fintech, salud digital, comercio electrónico y SaaS corporativo—exige demostrar de forma continua a auditores externos que los controles técnicos se aplican de manera efectiva en el 100% de los entornos productivos.
Tradicionalmente, preparar una auditoría anual de SOC 2 Tipo II o ISO 27001 constituía un proceso extenuante y manual: los equipos dedicaban semanas a realizar capturas de pantalla de consolas cloud, exportar hojas de cálculo con claves SSH y redactar justificaciones retroactivas para vulnerabilidades no resueltas. Las arquitecturas Zero Trust y CNAPP convierten la auditoría en un motor automatizado de recolección continua de evidencias.
Mapeo de Controles Zero Trust y CNAPP a Marcos Regulatorios
La siguiente tabla desglosa cómo los mecanismos arquitectónicos modernos satisfacen directamente los requisitos de las principales normativas internacionales:
| Marco Regulatorio | Cláusula de Control Normativo | Mecanismo Técnico Zero Trust / CNAPP | Evidencia Criptográfica Generada |
|---|---|---|---|
| SOC 2 Tipo II | CC6.1 y CC6.2: Controles de acceso lógico, autenticación y revocación de credenciales | Planos de acceso basados en identidad (Teleport) que sustituyen claves SSH estáticas por certificados efímeros (TTL < 8h) vinculados al IdP. | Registros criptográficos de emisión de certificados OpenSSH y eventos de baja automática en el IdP. |
| SOC 2 Tipo II | CC6.3: Principio de mínimo privilegio y control de acceso basado en roles | Algoritmos de decaimiento de permisos CIEM que purgan acciones no utilizadas de IAM tras una ventana de 60 días. | Diferenciales (diffs) automatizados de políticas de IAM y gráficos históricos de invocación en CloudTrail. |
| FedRAMP High (NIST SP 800-53 Rev. 5) | AC-2 y AC-3: Gestión de cuentas y aplicación dinámica de acceso | Flujos de aprobación Just-In-Time (JIT) con doble autorización (principio de cuatro ojos) y caducidad automática de sesiones. | Registros inmutables con ID de ticket, identidad del aprobador y duración exacta de la sesión temporal. |
| FedRAMP High (NIST SP 800-53 Rev. 5) | SI-4: Monitorización del sistema y detección de amenazas en tiempo real | Sondas eBPF en runtime (Tetragon) que interceptan ejecuciones de binarios no autorizados síncronamente en el kernel. | Flujos de auditoría de syscalls submilimétricos y registros de terminaciones SIGKILL in-kernel. |
| ISO/IEC 27001:2022 | Control A.8.20 y A.8.24: Seguridad de red y uso de criptografía | Malla overlay encriptada con WireGuard y TLS mutuo (mTLS) de SPIFFE/SPIRE con renovación continua de certificados. | Manifiestos de suites criptográficas obligatorias y registros de verificación de handshakes mTLS. |
| HIPAA Security Rule | 45 CFR § 164.312(a)(1): Identificación de usuarios y acceso en emergencias | Erradicación de cuentas de base de datos compartidas; aprovisionamiento dinámico de usuarios efímeros con HashiCorp Vault. | Logs de consultas SQL individuales vinculados a una identidad humana autenticada en el IdP corporativo. |
| PCI-DSS v4.0.1 | Requisitos 7 y 8: Restricción de acceso y autenticación multi-factor reforzada | Autenticación obligatoria con llaves hardware FIDO2 WebAuthn en la pasarela; cero privilegios permanentes en VPCs de pagos. | Atestación de llaves hardware WebAuthn e informes de cero privilegios permanentes (Zero Standing Privileges). |
| PCI-DSS v4.0.1 | Requisito 10: Registro y monitorización del acceso a datos de tarjetas | Grabación inmutable de sesiones de terminal en el kernel con BPF, capturando pulsaciones de teclas y escrituras en ficheros. | Archivos de vídeo de sesión firmados criptográficamente y custodiados en buckets S3 WORM inmutables. |
Automatización Continua frente a Capturas de Pantalla Manuales
Las plataformas CNAPP modernas generan instantáneas continuas de la configuración multi-cloud. Cuando los auditores externos solicitan pruebas de cumplimiento para SOC 2 o PCI-DSS, los equipos de seguridad no recopilan evidencias manualmente; generan informes firmados criptográficamente de forma directa desde la consola del CNAPP.
Dado que el grafo de ataque correlaciona continuamente las configuraciones cloud, las versiones de los paquetes en contenedores, las tablas de enrutamiento y las políticas de IAM, cualquier desviación de la línea base (como un bucket creado sin cifrado o un puerto abierto por error) genera una alerta en menos de 15 minutos, subsanando el problema de inmediato y evitando no conformidades en auditorías formales.
12. Modelos Matemáticos de TCO a 3 Años: Consolidación frente a Proliferación de Herramientas Aisladas
En la adquisición de tecnología corporativa, los CISOs y Directores de Tecnología se enfrentan a un dilema financiero recurrente: Proliferación de Herramientas Aisladas (Point-Solution Sprawl)—adquiriendo el mejor producto puntual para cada nicho específico—frente a Consolidación en Plataformas Unificadas de Zero Trust y CNAPP.
Aunque las herramientas aisladas prometen funcionalidades hiperespecíficas, su coste operativo acumulado es abrumador. Obligan a asumir contratos con mínimos de facturación independientes, multiplicar el tiempo de mantenimiento de integraciones API, absorber una enorme sobrecarga de recursos de cómputo por acumulación de agentes en los servidores y soportar la continua fatiga de contexto de los analistas de seguridad.
Formulaciones Matemáticas del Coste Total de Propiedad (TCO)
Para fundamentar el análisis financiero con rigor analítico, CloudBizStack modela el TCO a 3 años mediante cuatro variables fundamentales:
TCO_Sprawl = ∑ [ Lic_CSPM + Lic_CWPP + Lic_Bastion + Lic_Vault + Lic_CIEM ] + C_host(Agentes) + FTE_maint(Scripts_Glue) + R_brecha(Sprawl)
2. Modelo de Plataforma Consolidada Zero Trust y CNAPP:
TCO_Consolidado = Lic_CNAPP + Lic_AccesoIdentidad + Lic_MotorSecretos + C_host(eBPF) + FTE_maint(Gobernanza) + (1 - δ) × R_brecha
Donde:
•
C_host = Sobrecoste anual de infraestructura AWS/GCP consumido por agentes de seguridad (vCPU + RAM).•
FTE_maint = Salario anual cargado de los ingenieros SecOps dedicados a mantener APIs y scripts de integración.•
R_brecha = Pérdida actuarial esperada por combinaciones tóxicas no detectadas debido a la falta de correlación.•
δ = Coeficiente de reducción de riesgo (empíricamente situado entre 0.65 y 0.78) logrado mediante la priorización por grafos.
Tres Escenarios Cuantitativos Empresariales
A continuación, modelamos el gasto financiero acumulado a 3 años para tres escalas operativas reales:
Escenario A Mid-Market
Escala: 500 Cargas (VMs + nodos K8s), 150 Ingenieros, 1 Proveedor Cloud (AWS).
- Licencias Sprawl Anual: $145.000 (5 herramientas aisladas)
- Sobrecarga Compute en Hosts: $28.000/año (7% CPU nodos)
- Mantenimiento SecOps (1.5 FTE): $270.000/año
- Total a 3 Años (Sprawl): $1.329.000
- Licencias Plataforma Consolidada: $85.000/año
- Sobrecarga eBPF en Hosts: $4.000/año (< 1% CPU)
- Mantenimiento SecOps (0.5 FTE): $90.000/año
- Total a 3 Años (Consolidado): $537.000
- Ahorro Neto a 3 Años: $792.000 (59.6% de Reducción)
Escenario B Empresa en Crecimiento
Escala: 2.500 Cargas, 500 Ingenieros, Multi-Cloud (AWS + GCP).
- Licencias Sprawl Anual: $480.000
- Sobrecarga Compute en Hosts: $138.000/año (500MB RAM/nodo)
- Mantenimiento SecOps (3.0 FTEs): $540.000/año
- Total a 3 Años (Sprawl): $3.474.000
- Licencias Plataforma Consolidada: $260.000/año
- Sobrecarga eBPF en Hosts: $18.000/año
- Mantenimiento SecOps (1.0 FTE): $180.000/año
- Total a 3 Años (Consolidado): $1.374.000
- Ahorro Neto a 3 Años: $2.100.000 (60.4% de Reducción)
Escenario C Corporación Global Tier-1
Escala: 10.000 Cargas, 2.000 Ingenieros, Híbrido (AWS + Azure + K8s Local).
- Licencias Sprawl Anual: $1.650.000
- Sobrecarga Compute en Hosts: $550.000/año
- Mantenimiento SecOps (7.0 FTEs): $1.260.000/año
- Total a 3 Años (Sprawl): $10.380.000
- Licencias Plataforma Consolidada: $890.000/año
- Sobrecarga eBPF en Hosts: $72.000/año
- Mantenimiento SecOps (2.5 FTEs): $450.000/año
- Total a 3 Años (Consolidado): $4.236.000
- Ahorro Neto a 3 Años: $6.144.000 (59.2% de Reducción)
Por Qué la Consolidación Logra un Ahorro Estructural Superior al 50%
El ahorro financiero derivado de la consolidación no se debe únicamente a descuentos comerciales en el software, sino a mejoras estructurales en la arquitectura de sistemas:
- Recuperación de Memoria y CPU en Hosts: Acumular tres agentes tradicionales (uno de inventario, otro de integridad de ficheros y otro de EDR) consume habitualmente entre 800MB y 1.2GB de RAM por nodo. En un clúster de Kubernetes con 2.500 nodos, esto representa 2.5 Terabytes de memoria RAM desperdiciada exclusivamente en ejecutar agentes de seguridad. El análisis de instantáneas sin agentes suprime el 100% de esta sobrecarga en los nodos de trabajo, mientras que las sondas eBPF modernas operan por debajo de 80MB.
- Supresión de Scripts de Integración (Glue Code): En un modelo fragmentado, los ingenieros de SecOps dedican más del 60% de su jornada laboral a crear y corregir scripts en Python para sincronizar inventarios de activos entre el CSPM, el escáner de contenedores y Jira. En una plataforma unificada, el descubrimiento de activos, la correlación de grafos y la emisión de tickets operan de forma nativa.
- Eliminación de la Fatiga de Alertas: Al reducir 10.000 alertas aisladas a 25 combinaciones tóxicas de alta prioridad, los analistas de seguridad eliminan el tiempo perdido investigando falsos positivos en entornos cerrados de pruebas, permitiendo que un equipo de seguridad reducido gobierne una infraestructura en rápida expansión sin necesidad de ampliar la plantilla.
13. Playbook Paso a Paso de Migración a Zero Trust y CNAPP en 90 Días
Migrar una infraestructura multi-cloud corporativa desde bastiones perimetrales y herramientas fragmentadas hacia una arquitectura Zero Trust y CNAPP unificada no puede realizarse mediante una transición abrupta (big bang). Intentar aplicar bloqueos restrictivos de forma prematura paraliza los flujos de entrega continua y desata conflictos con los equipos de desarrollo de software.
Las implementaciones corporativas exitosas ejecutan una hoja de ruta estructurada en tres fases consecutivas de 30 días:
Fase 1 (Días 1–30) Visibilidad y Secretos
Objetivo Principal: Obtener visibilidad total del inventario y frenar fugas de credenciales sin modificar cargas productivas.
- Días 1–3: Conectar la plataforma CNAPP sin agentes (Wiz u Orca) mediante roles de solo lectura en AWS, GCP y Azure en menos de 2 horas.
- Días 4–10: Construir el grafo de ataque inicial. Identificar y priorizar el 1% de combinaciones tóxicas críticas (servidores expuestos a internet con vulnerabilidades RCE y roles IAM excesivos).
- Días 11–20: Implementar escaneo de secretos (TruffleHog / Gitleaks) en GitHub Actions para bloquear nuevos commits con credenciales expuestas.
- Días 21–30: Auditar ficheros
authorized_keys, tokens de API permanentes y roles de IAM en todo el ecosistema.
Fase 2 (Días 31–60) Acceso por Identidad
Objetivo Principal: Retirar bastiones SSH y migrar a los equipos de ingeniería a planos de acceso basados en identidad.
- Días 31–40: Desplegar el plano de acceso a infraestructura (Teleport o Boundary). Federar con el IdP corporativo (Okta o Entra ID) exigiendo WebAuthn FIDO2.
- Días 41–50: Habilitar certificados efímeros X.509 y OpenSSH (TTL < 8h) para los equipos de SRE, DevOps y DBAs. Configurar aprobaciones Just-In-Time (JIT) vía Slack.
- Días 51–55: Purgar todas las claves públicas estáticas en
~/.ssh/authorized_keysde los servidores mediante Ansible o SSM. - Días 56–60: Apagar definitivamente los servidores bastión expuestos y cerrar el puerto de entrada 22 en todos los grupos de seguridad.
Fase 3 (Días 61–90) Runtime y CIEM
Objetivo Principal: Aplicar defensas activas en runtime con eBPF, depurar permisos de IAM y segmentar en Capa 7.
- Días 61–70: Desplegar sondas eBPF (Cilium Tetragon o CrowdStrike) en Kubernetes en modo auditoría para trazar la línea base de llamadas al sistema.
- Días 71–80: Activar políticas de bloqueo in-kernel: emitir
Sigkillante shells interactivas (bash/curl) no autorizadas dentro de contenedores productivos. - Días 81–85: Aplicar el decaimiento de permisos de CIEM: eliminar acciones de IAM no utilizadas durante los 60 días de observación mediante Pull Requests automatizados.
- Días 86–90: Implementar políticas de Capa 7 en Cilium con denegación por defecto y TLS mutuo de SPIFFE/SPIRE entre microservicios.
14. Gobernanza Corporativa, Automatización SOAR y Cultura DevSecOps
La excelencia tecnológica resulta inútil si las operaciones de seguridad operan en un silo aislado de la organización. Las empresas de alto rendimiento combinan la arquitectura Zero Trust con automatizaciones SOAR (Security Orchestration, Automation, and Response) dirigidas por eventos y una cultura de seguridad colaborativa.
Automatización SOAR: Contención de Incidentes en Menos de 15 Segundos
En la nube, un adversario o un ransomware automatizado puede exfiltrar registros o cifrar volúmenes de bases de datos en cuestión de segundos. El triaje humano en colas de tickets es inviable. Las organizaciones de vanguardia aplican playbooks de contención automática guiada por eventos:
Indicadores Clave de Rendimiento (KPIs) en DevSecOps
Para medir la eficacia real de los programas de Zero Trust y CNAPP, la dirección de tecnología debe evaluar indicadores cuantitativos de rendimiento operativo:
- Tiempo Medio de Detección (MTTD): En infraestructuras tradicionales, el MTTD promedio del sector supera los 200 días. Con indexación sin agentes y telemetría de kernel eBPF, el objetivo debe ser inferior a 5 minutos para combinaciones tóxicas y menor a 1 segundo para ataques en runtime.
- Tiempo Medio de Remediación (MTTR) de Combinaciones Tóxicas: En lugar de medir parches genéricos de CVEs, mide el tiempo necesario para cortar la ruta de explotación crítica. Objetivo: menos de 4 horas en combinaciones de alta criticidad.
- Índice de Salud de Identidades (% Permisos Residuales): El porcentaje de roles de IAM y cuentas de servicio que operan sin privilegios inactivos durante 60 días. Objetivo: más del 92% de roles depurados.
- Ratio de Privilegios Permanentes (Standing Privileges): Proporción de ingenieros que mantienen acceso administrativo constante a servidores o bases de datos de producción. Objetivo: 0.0% de privilegios permanentes (100% regulado por solicitudes JIT efímeras).
Construcción de una Cultura de Seguridad Colaborativa con Desarrolladores
Tradicionalmente, los departamentos de seguridad se ganaron la reputación de ser el "Departamento del NO"—bloqueando despliegues, imponiendo auditorías burocráticas y frenando la velocidad de innovación. Esto originó una dinámica de confrontación donde los desarrolladores creaban atajos clandestinos para eludir las trabas de seguridad.
La arquitectura Zero Trust moderna invierte esta relación mediante la empatía hacia el desarrollador y el autoservicio en la plataforma:
- Autoservicio JIT sin Burocracia: Los desarrolladores no crean tickets de soporte para acceder a una base de datos; solicitan acceso efímero desde comandos de Slack, recibiendo aprobación automática de sus líderes en segundos.
- Comentarios Accionables en Pull Requests: En vez de informes PDF de 500 páginas, las herramientas shift-left (Snyk y TruffleHog) publican comentarios directos en el PR con parches de código listos para fusionar con un solo clic.
- Programa de Campeones de Seguridad (Security Champions): Reconocimiento formal e incentivos de carrera para aquellos equipos de ingeniería que mantienen sus grafos de ataque libres de combinaciones tóxicas.
15. Preguntas Frecuentes (FAQ)
ebs:ListSnapshotBlocks, ebs:GetSnapshotBlock) o las APIs de snapshot de Persistent Disks en GCP. La plataforma solicita una instantánea de bloques de solo lectura de los discos asociados a instancias en ejecución y monta el flujo de bloques en un contenedor de escaneo efímero dentro de una cuenta de seguridad aislada. Al inspeccionar directamente la estructura cruda del sistema de archivos (ext4, XFS, NTFS), reconstruye los registros de paquetes del sistema operativo, los manifiestos de dependencias de aplicaciones (SBOM), ficheros de configuración estática, claves criptográficas expuestas y logs de comandos históricos, sin consumir absolutamente nada de CPU, memoria RAM ni ancho de banda en el host productivo. Aunque no puede inspeccionar la memoria RAM volátil ni hilos de ejecución activos, garantiza un inventario estático y evaluación de postura en el 100% de las cargas de trabajo cloud sin requerir instalación ni mantenimiento de agentes.
sys_enter_execve u openat. El bytecode evaluado y verificado por el eBPF verifier analiza el contexto en nanosegundos y retorna de inmediato un código de error in-kernel -EPERM o emite una señal SIGKILL antes de que el hilo retorne a espacio de usuario. La latencia total es estrictamente submilimétrica (habitualmente inferior a 1.2 microsegundos), neutralizando el proceso malicioso antes de que ejecute un solo byte de payload.
~/.ssh/authorized_keys de los servidores de destino. Esto genera una proliferación descontrolada de credenciales (secret sprawl), claves huérfanas tras la desvinculación de ingenieros y ausencia total de caducidad nativa o control de roles. Los certificados de usuario OpenSSH efímeros transforman este paradigma al introducir una Autoridad de Certificación (CA) efímera. Los servidores de destino se configuran una única vez para confiar en la clave pública de la CA (directiva TrustedUserCAKeys). Cuando un ingeniero se autentica a través del IdP corporativo (OIDC/SAML) con MFA por hardware, el plano de acceso nativo de identidad (como Teleport o HashiCorp Boundary) genera un certificado OpenSSH firmado por la CA con una ventana de validez reducida (normalmente de 1 a 8 horas), nombres de usuario Unix específicos (principals) y restricciones de red. Los hosts verifican la firma y la fecha de caducidad de forma matemática y local, sin llamadas de red al servidor de identidad. Debido a su corta vida, no se requiere revocación manual en el día a día; para revocaciones de emergencia se emplean Listas de Revocación de Claves SSH (KRLs) distribuidas dinámicamente.
s3:* o iam:PassRole); y (4) conectividad hacia una base de datos RDS que almacena datos sensibles o PII de clientes. Los escaneos tradicionales generan fatiga de alertas al tratar todas las vulnerabilidades de forma plana, forzando a los equipos a gestionar miles de parches en sistemas aislados sin acceso externo. Los motores de grafos de ataque modelan la infraestructura como un grafo acíclico dirigido (DAG), revelando que solo entre el 1% y el 2% de los CVEs forman parte de una ruta de ataque explotable. Remediar el punto de estrangulamiento más ágil (por ejemplo, reducir los permisos excesivos de IAM) rompe la cadena de ataque de inmediato.
spiffe://prod.internal/ns/pagos/sa/checkout-worker), mientras que SPIRE es su motor de atestación en producción. SPIRE opera mediante dos componentes: el SPIRE Server y el SPIRE Agent a nivel de nodo. Cuando un pod se inicializa en Kubernetes, el SPIRE Agent local ejecuta la atestación de nodo para validar la identidad criptográfica del host frente al hipervisor cloud (mediante documentos de identidad de instancia EC2, tokens de instancia GCP o chips TPM 2.0). Posteriormente, el agente realiza la atestación de carga de trabajo interrogando al kernel Linux, al runtime de contenedores (containerd/CRI-O) y a la API de Kubernetes para comprobar atributos del proceso: cgroups de Linux, hashes sha256 del binario, UID/GID, namespace de Kubernetes y service account. Tras contrastar estos datos con reglas registradas, el agente expone un documento de identidad verificable (SVID) en formato X.509 o JWT directamente al pod mediante un socket Unix en memoria. Las cargas de trabajo utilizan estos SVIDs para establecer conexiones mTLS con renovación automática cada 60 minutos, desvinculando la seguridad de las direcciones IP o la topología de red.
pg_authid) sufrirá contención de bloqueos y la base de datos alcanzará de inmediato el límite max_connections. El patrón arquitectónico correcto consiste en aprovisionar credenciales dinámicas a nivel del pool de conexiones de la instancia de la aplicación (como HikariCP o PgBouncer). Cuando un pod se inicia, su pool local solicita un usuario dinámico en Vault con un TTL de 1 hora y abre un conjunto persistente de 10 a 20 conexiones. La aplicación emplea la API de renovación en segundo plano de Vault para mantener viva la concesión (lease) hasta un máximo configurable (ej., 24 horas). Cuando el pod termina o se recicla, la concesión expira y Vault ejecuta automáticamente un script SQL en segundo plano (DROP USER IF EXISTS) tras cerrar las sesiones inactivas. Este modelo escala horizontalmente a miles de microservicios restringiendo el radio de impacto y eliminando contraseñas estáticas.
/16 o /24) con alcance lateral Layer 3/4 hacia cientos de sistemas internos. (2) Superficie de Ataque Crítica: Los gateways VPN (Pulse Secure, Fortinet, Ivanti Connect Secure) son objetivos expuestos continuamente a internet que sufren frecuentes vulnerabilidades críticas de ejecución remota de código (RCE) pre-autenticación activamente explotadas por cibercriminales. (3) Latencia por 'Tromboning': Enrutar el tráfico de ingenieros remotos a través de concentradores regionales añade de 80ms a 180ms de latencia de red, degradando la productividad e incentivando la evasión de controles. (4) Rotación de IPs en la Nube: Los microservicios y runners de CI/CD poseen IPs públicas efímeras que cambian constantemente, forzando a los equipos a mantener reglas de firewall permisivas (como 0.0.0.0/0). Las arquitecturas Zero Trust Network Access (ZTNA) reemplazan esto con proxies inversos por aplicación y mTLS criptográfico que autentican cada petición en Layer 7 según la identidad y la postura del dispositivo.
Calculadora Interactiva de TCO a 3 Años: Zero Trust frente a Perímetro Tradicional
Modela la escala de infraestructura de tu organización y calcula el impacto financiero directo de consolidar herramientas aisladas, desmantelar bastiones y desplegar una arquitectura CNAPP sin agentes con runtime eBPF:
Malla de Benchmarks de Seguridad Cloud y Zero Trust
Profundiza en nuestros análisis independientes sobre gestión de identidades, redes edge SASE, bóvedas de secretos y seguridad de runtime en la nube: